
Note de l’auteur : décryptage du rapport d’enquête officiel final de Cursor du 2026-11-13, avec les proportions réelles d’exposition des identifiants API et des traces de codage, les systèmes officiellement désignés comme non affectés, et des recommandations pour stocker moins de clés tierces et les faire tourner.
Cursor a publié le 2026-11-13 le rapport d’enquête officiel final de cet incident de sécurité. moins de 0,01 % des clients ont eu des identifiants API exposés, et moins de 0,05 % des utilisateurs sans Privacy Mode ont eu des traces de codage exposées : ces deux chiffres constituent la base factuelle de la discussion autour de la fuite de clés API Cursor. Si vous avez déjà saisi une clé OpenAI, Claude ou d’un autre tiers dans Cursor ou Claude Code, cet article vous aide à déterminer si vous devez agir.
Il ne s’agit pas d’une reformulation de rumeurs de forums : tous les chiffres proviennent du rapport d’enquête officiel final de Cursor ; l’avis de sécurité et les articles de presse du 29 octobre ne servent qu’à recouper l’information.
L’essentiel : comprendre en 3 minutes les proportions d’impact données par l’officialité, les systèmes explicitement déclarés non affectés, et comment stocker moins de clés et les faire tourner.
Aperçu des informations clés sur la fuite de clés API de Cursor
Commençons par réunir les faits les plus importants dans un tableau. Il faut prêter une attention particulière au statut des deux articles officiels : celui du 13 novembre est le rapport final de l’enquête officielle, celui du 29 octobre est l’avis de sécurité publié le jour de l’incident ; les chiffres et le périmètre à retenir sont ceux du rapport final.
| Élément d’information | Détails |
|---|---|
| Rapport final de l’enquête officielle | Publié le 2026-11-13, sous le titre « Mise à jour sur l’incident de sécurité » ; les chiffres à retenir sont ceux de ce document |
| Avis de sécurité publié le jour de l’incident | Publié le 2026-10-29, concernant une copie non autorisée de l’extension Claude Code |
| Point de départ de l’incident | La clé d’accès délivrée par Cursor à Fireworks a été exposée (selon Cursor, l’exposition provient de Fireworks) |
| Impact direct sur les données | Un bucket de stockage en lecture seule a été copié ; il contenait un nombre limité de trajectoires d’agents de codage, datant majoritairement de 2025 |
| Proportion d’identifiants API exposés | Moins de 0.01 % des clients |
| Proportion de trajectoires de codage exposées | Moins de 0.05 % des utilisateurs n’ayant pas activé Privacy Mode |
| Impact de l’extension malveillante | Jusqu’à 5000 personnes ont pu obtenir le build malveillant, qui est resté en ligne environ 11 heures |
| Dernière activité de l’attaquant | 2026-11-01 ; elle a été bloquée |
| Contact | [email protected] |
D’où proviennent les données de la fuite de clés API de Cursor ?
Le bucket copié contenait des trajectoires d’agents de codage, leur présence reposant sur deux conditions préalables : la session n’avait pas activé Privacy Mode et Cursor était autorisé à les utiliser pour l’entraînement. Autrement dit, les sessions avec Privacy Mode activé ne font pas partie de ces données.
Parmi elles, seules quelques trajectoires contenaient des identifiants non masqués ; c’est l’origine du chiffre « moins de 0.01 % des identifiants API des clients exposés ». Si des identifiants apparaissent dans les trajectoires, c’est généralement parce qu’un développeur a écrit une clé en clair directement dans la conversation ou dans le code — un point important pour les recommandations de protection qui suivent.
Quelle a été l’étendue de la propagation de l’incident de sécurité ?
L’attaquant a ensuite accédé à certains services SaaS utilisés par Cursor. Le rapport final liste les éléments touchés : une partie des dépôts de code source archivés hors production (certains contenant des contacts commerciaux), des données et e-mails de support client en quantité limitée, des données d’utilisation du produit et des coordonnées, les résumés de certaines sessions de codage, ainsi que quelques identifiants que des utilisateurs avaient envoyés à l’équipe de support de Cursor.
Le dernier point mérite une mention à part : si vous avez déjà collé une clé dans un ticket de support ou dans un e-mail, peu importe le problème que vous cherchiez à résoudre à ce moment-là, considérez cette clé comme devant être renouvelée.
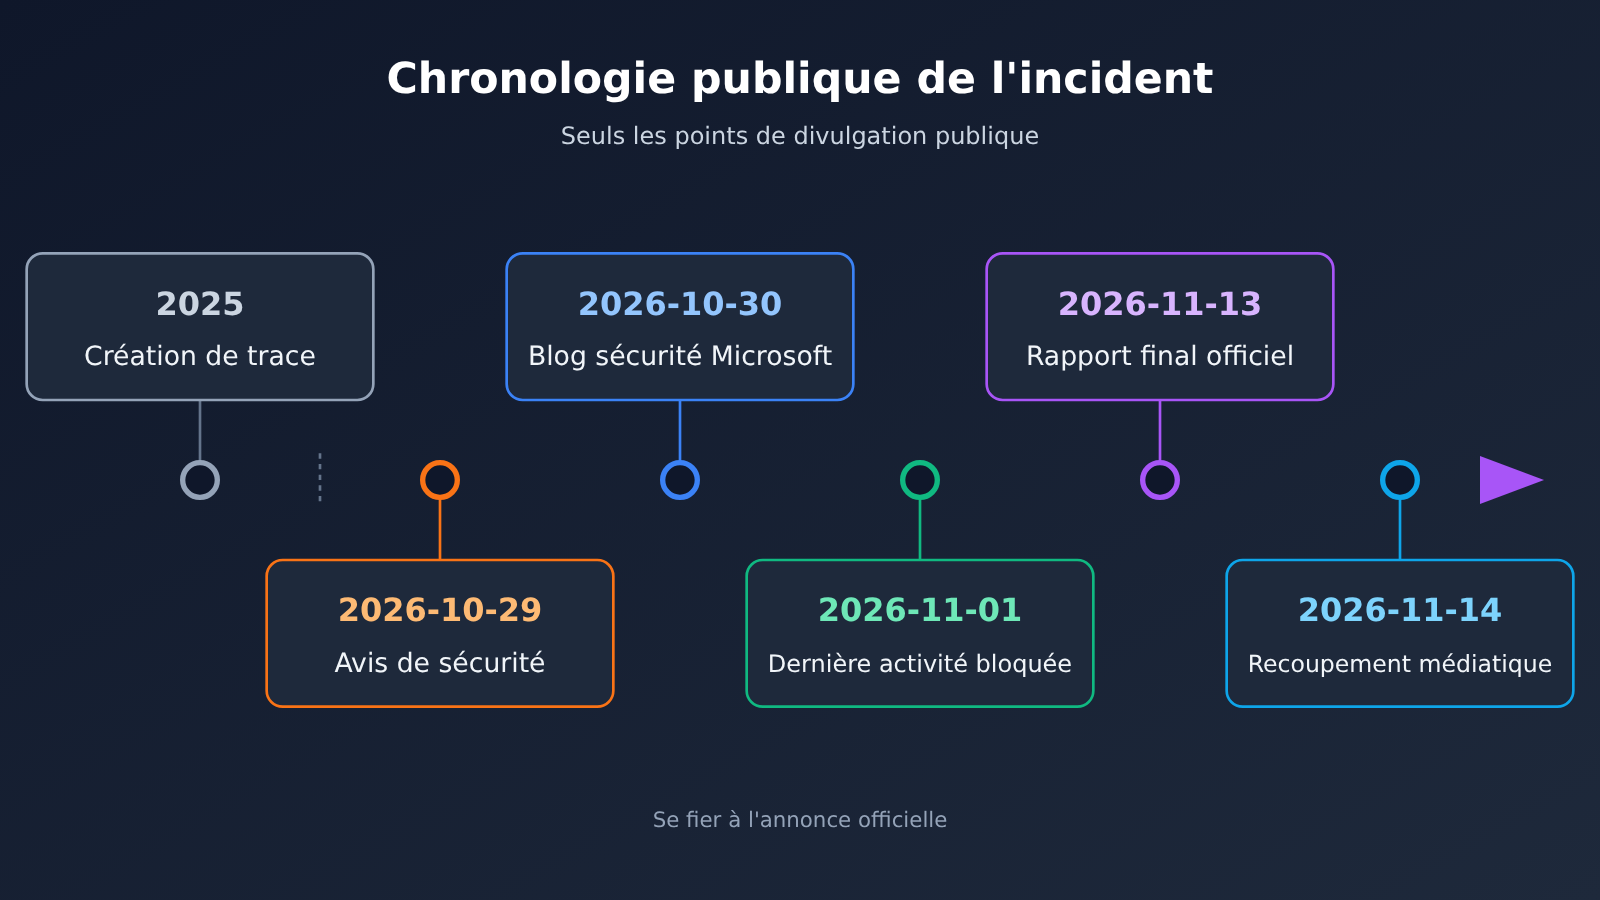
Proportion et méthode d’évaluation de l’impact de la fuite de clés API Cursor
La question que beaucoup de développeurs se posent avant tout, c’est : si je n’ai pas reçu de notification, dois-je essayer de deviner par moi-même ? La version finale du communiqué donne une réponse claire. Cursor indique avoir notifié individuellement chaque utilisateur concerné : si vous n’avez pas reçu de notification, vous ne faites pas partie de ce lot de traces.
| Objet concerné | Proportion officielle | Comment savoir si je suis concerné |
|---|---|---|
| Exposition des identifiants API | moins de 0,01 % des clients | se fier à la notification directe de Cursor |
| Exposition des traces de codage | moins de 0,05 % des utilisateurs n’ayant pas activé le Privacy Mode | notification individuelle envoyée ; sans notification, vous n’êtes pas concerné |
| Identifiants envoyés à l’équipe support | classés dans la version finale parmi les données accédées | vérifiez vous-même si vous avez envoyé une clé dans un ticket ou un e-mail |
| Version malveillante de l’extension | jusqu’à 5 000 personnes | installation ou mise à jour d’une version précise pendant la fenêtre du 29 octobre |
L’article de BleepingComputer du 14 novembre reprend les deux chiffres « moins de 0,05 % des traces, moins de 0,01 % des identifiants API », ce qui concorde avec la version finale. Il n’est donc pas nécessaire d’ajuster votre jugement en fonction d’autres estimations circulant sur les réseaux sociaux.
Protection contre les incidents de sécurité liés à l’extension Claude Code
Le 29 octobre, des attaquants ont déposé une copie non autorisée de l’extension Anthropic Claude Code dans le cache utilisé par le marketplace des extensions VS Code de Cursor. Trois faits doivent être distingués ici :
- Ce n’est pas une publication d’Anthropic : Anthropic n’a pas publié cette copie, et il ne s’agit pas d’une vulnérabilité d’un produit Anthropic.
- La source du marketplace n’a pas été compromise : ces logiciels malveillants ne sont pas présents sur Open VSX ; le blog sécurité de Microsoft précise également que les versions officielles de Claude Code sur Visual Studio Marketplace et npm ne contiennent pas ces paquets.
- Seules deux versions sont concernées :
2.1.312et2.1.313deAnthropic.claude-code, retirées après environ 11 heures en ligne.
Si vous avez installé ou mis à jour ces deux versions pendant la fenêtre d’exposition, suivez les consignes de l’avis de sécurité publié par Cursor le 29 octobre. L’éditeur précise clairement que la simple désinstallation de l’extension ne suffit peut-être pas : n’assemboyez pas vous-même une procédure de nettoyage trouvée sur internet, référez-vous aux étapes indiquées dans l’avis officiel.
Les systèmes que Cursor déclare officiellement comme non affectés
Dans un incident de sécurité, savoir « ce qui n’a pas été touché » compte autant que savoir « ce qui l’a été ». C’est ce qui vous évite de paniquer pour des choses qui n’en valent pas la peine, et de lancer des manipulations inutiles.
| Catégorie | Éléments explicitement déclarés non affectés par l’équipe officielle |
|---|---|
| Données utilisateurs | Les invites et le code lorsque le mode Privacy est activé ; les dépôts de code des clients |
| Requêtes en temps réel | Le trafic temps réel en cours d’envoi ; les requêtes d’inférence actives à ce moment-là |
| Environnement de production | Les systèmes et l’infrastructure de production qui font tourner Cursor |
| Chaîne de publication | L’application Cursor, les mises à jour officielles, les clés de signature des versions |
| Autres produits | Cloud Agents, Grok Bot et autres produits SpaceX SI |
| Extensions et plugins | Les autres extensions du marketplace ; les plugins téléchargés depuis le Cursor Marketplace |
Ce tableau signifie une chose : l’application Cursor elle-même et ses mises à jour officielles restent utilisables, et les dépôts de code des clients n’ont pas été touchés. Ce qui mérite vraiment votre attention, ce sont deux types de risques hérités du passé : d’une part les clés en clair qui ont pu apparaître dans des sessions où le mode Privacy n’était pas activé, d’autre part les clés qui ont été envoyées à l’équipe support.
Ce que l’équipe officielle a déjà fait pour traiter l’incident
D’après la version finale du rapport, Cursor a déjà pris les mesures suivantes :
- Migrer le trafic d’inférence hors de Fireworks, révoquer la clé qui lui avait été délivrée et couper l’accès au jeu de données partagé.
- Effectuer une rotation des identifiants exposés détectés, ainsi qu’une rotation préventive des identifiants internes.
- Reconstruire le marketplace d’extensions VS Code.
- Faire appel à un organisme externe pour une analyse forensique.
- Contacter directement les utilisateurs concernés.
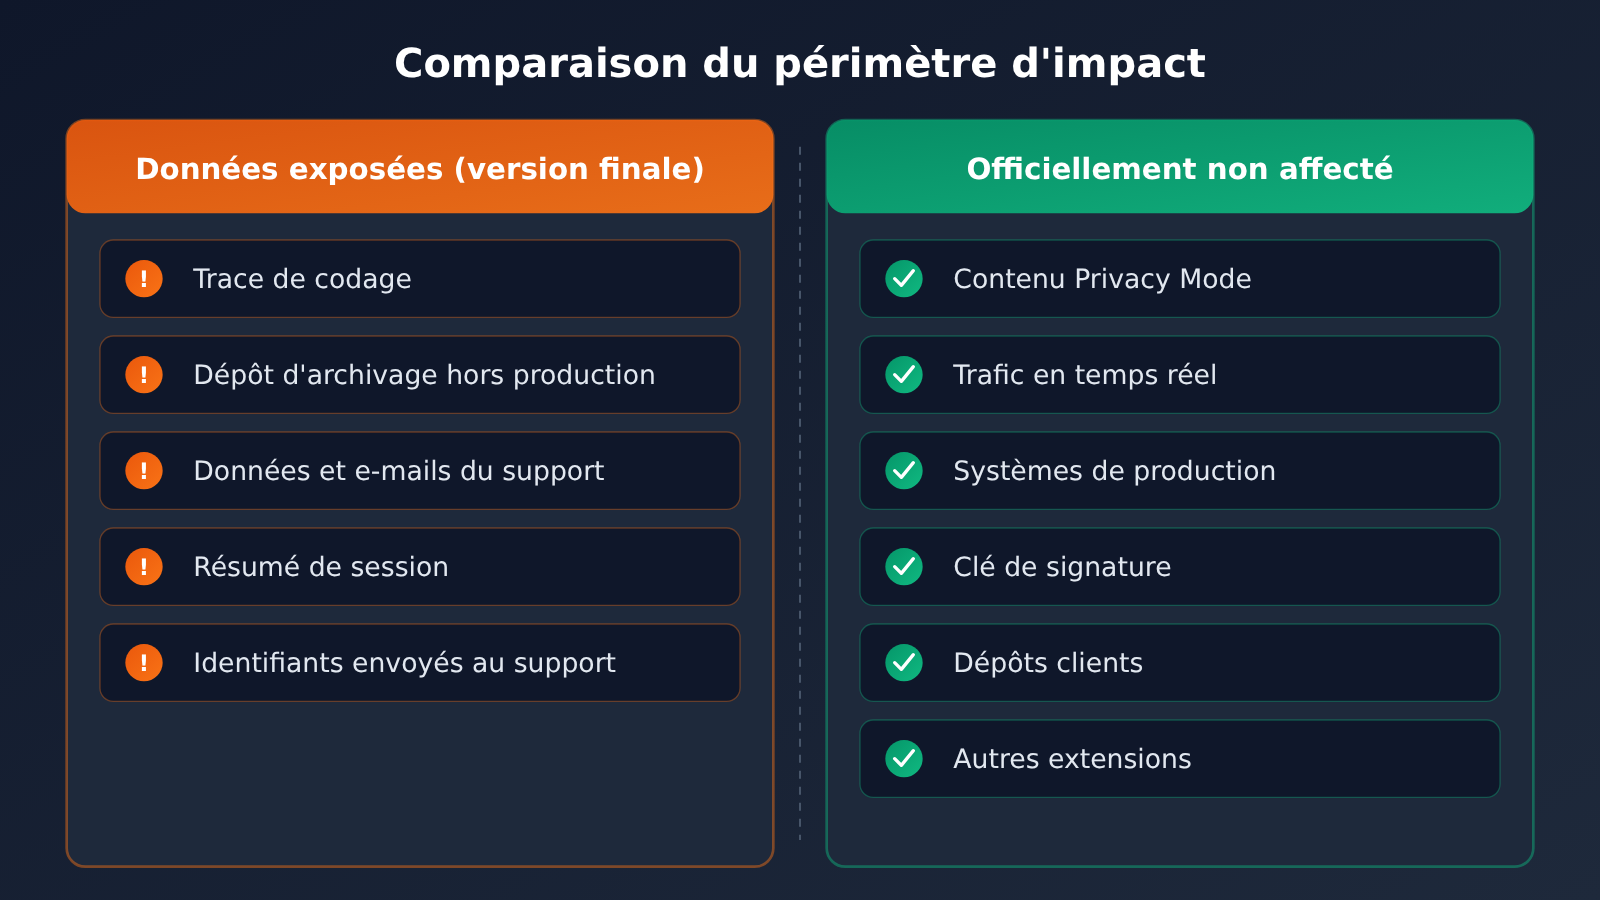
Recommandations de protection après une fuite de clé API Cursor
Les conseils ci-dessous sont des bonnes pratiques génériques, rassemblées à partir des faits établis dans la version finale. Il ne s’agit pas d’exigences officielles de Cursor, et cela ne signifie pas non plus qu’une quelconque plateforme ait été impliquée dans cet incident. L’idée centrale tient en deux points : moins de clés stockées et rotation régulière.
Moins de clés stockées : réduire les endroits où elles apparaissent en clair
Les identifiants exposés cette fois provenaient du texte en clair présent dans les traces et des éléments envoyés à l’équipe de support. La protection la plus efficace consiste donc à faire en sorte que les clés n’apparaissent ni dans les conversations, ni dans le code, ni dans les tickets :
- Activer Privacy Mode : dans la version finale, les invites et le code avec Privacy Mode activé n’ont pas été affectés.
- Ne pas coller de clé dans la conversation : faites lire la clé par l’éditeur depuis la configuration ou une variable d’environnement, plutôt que de coller du texte en clair directement dans le Chat.
- Ne jamais envoyer une clé complète à une équipe de support : pour diagnostiquer un problème, donnez plutôt les premiers et derniers caractères de la clé, ou l’ID de la requête.
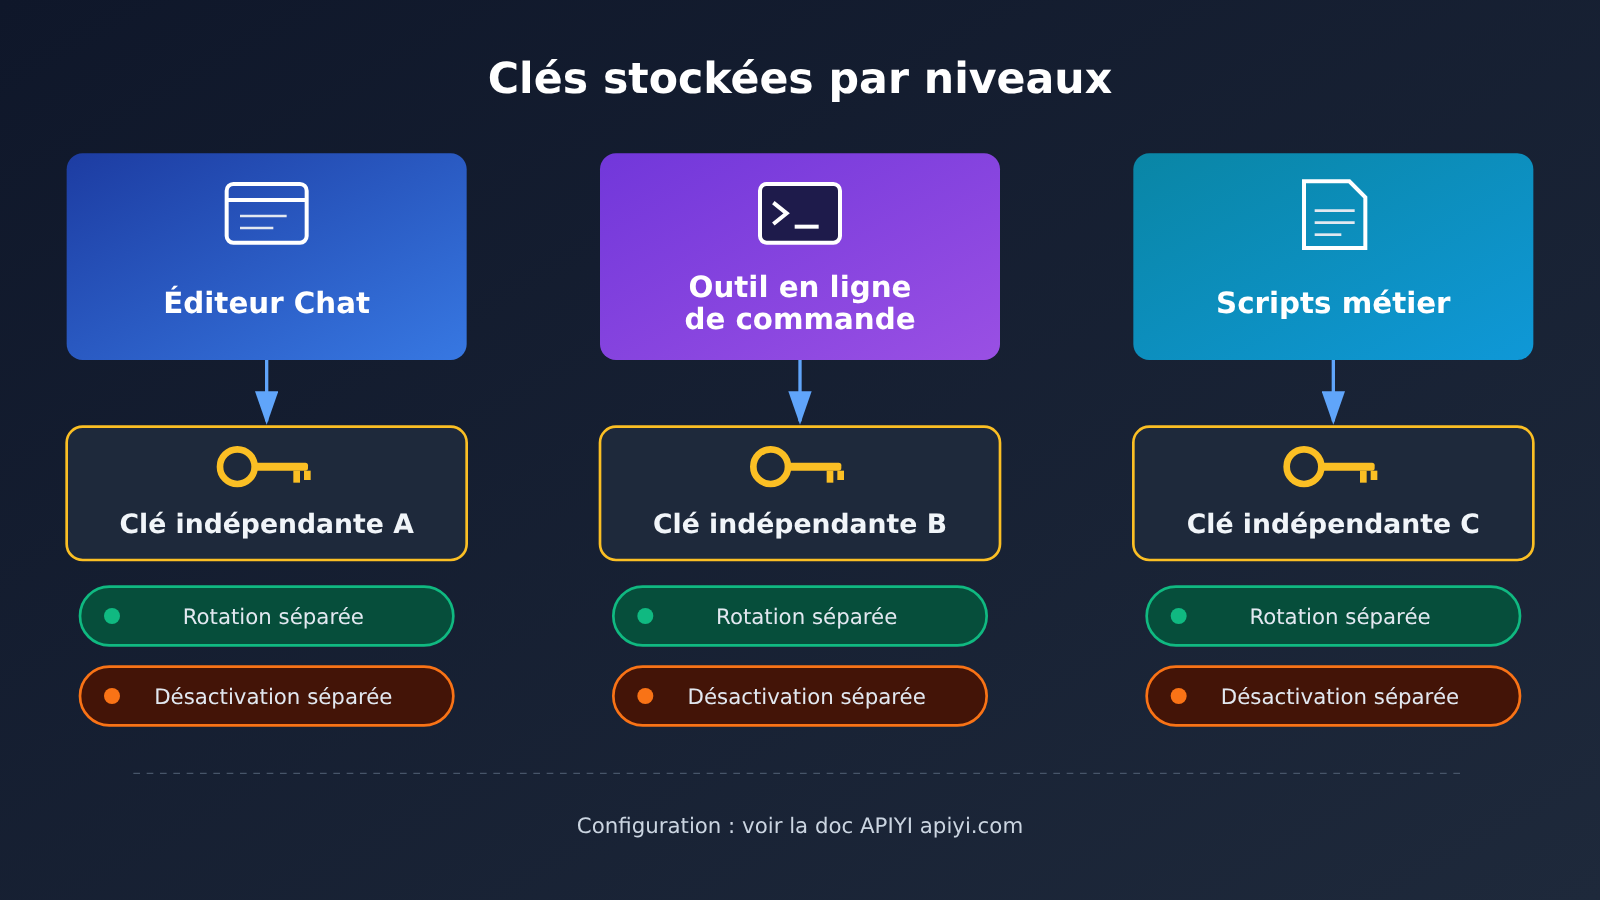
- Une clé par outil : Cursor, Claude Code et les scripts utilisent chacun la leur ; en cas de problème, il suffit de révoquer une seule clé.
Réduire le nombre de clés est aussi une piste. Si vous appelez plusieurs modèles à la fois et que vous stockez une clé par fournisseur, le nombre d’identifiants à conserver et à faire tourner localement augmente d’autant. Avec une passerelle d’agrégation compatible OpenAI comme APIYI apiyi.com, une seule clé API permet d’appeler OpenAI, Claude, Gemini et d’autres modèles ; en cas de rotation, il n’y a qu’une clé à traiter.
🔐 Recommandation de protection : créez une clé dédiée uniquement pour Cursor, sans la partager avec les services de production. Si vous passez par APIYI apiyi.com, il est conseillé d’attribuer une clé distincte au scénario éditeur, afin de pouvoir la désactiver séparément en cas d’anomalie sans impact sur l’activité en ligne.
Rotation régulière : classer par niveau de risque
Si vous n’êtes pas sûr que votre clé soit un jour apparue dans un endroit à risque, vous pouvez suivre cet ordre de rotation :
- Les clés envoyées à Cursor ou à une autre équipe de support : à faire tourner en priorité.
- Les clés apparues en clair dans des sessions où Privacy Mode n’était pas activé.
- Toutes les clés stockées sur les machines ayant installé ou mis à jour
2.1.312ou2.1.313pendant la fenêtre du 29 octobre, en traitant également ces machines conformément à l’annonce officielle. - Les autres clés non renouvelées depuis longtemps, à faire tourner selon le cycle habituel de votre équipe.
Après la rotation, pensez à mettre à jour en parallèle la configuration dans l’éditeur, la CI et les scripts, puis vérifiez si les anciennes clés présentent encore des traces d’appel. S’il reste des appels résiduels, c’est qu’un endroit n’a pas été mis à jour.
Reconfigurer une clé personnalisée dans Cursor
Une fois la clé renouvelée, l’étape suivante consiste à la saisir dans Cursor. Beaucoup de développeurs profitent de l’occasion pour changer de modèle, vérifier les tarifs et le protocole d’interface. D’après la documentation d’intégration Cursor d’APIYI, voici les champs à renseigner :
| Champ de configuration | Valeur à saisir | Description |
|---|---|---|
| OpenAI API Key | La nouvelle clé APIYI générée | Mieux vaut en créer une dédiée à Cursor |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
Adresse compatible OpenAI |
| Vérification | Cliquez sur Verify | Une fois validé, vous pouvez choisir le modèle dans Chat |
| Adresse du protocole natif Anthropic | https://api.apiyi.com |
Avec le protocole natif, n’ajoutez pas /v1 |
Une précision s’impose : la documentation d’APIYI indique noir sur blanc que « la voie de la clé personnalisée ne prend pas encore en charge l’Agent, uniquement le Chat ». Cette remarque concerne uniquement le mode d’accès par clé personnalisée ; elle ne signifie pas que le produit Cursor n’a pas de fonction Agent, et elle n’a rien à voir avec les traces de codage et la place de marché des extensions évoquées dans cet incident.
🚀 Démarrage rapide : après avoir généré une nouvelle clé dans la console APIYI apiyi.com, saisissez l’URL de base
https://api.apiyi.com/v1et cliquez sur Verify — vous pourrez alors vérifier dans Cursor Chat si le modèle est disponible. Les nouveaux utilisateurs disposent d’un quota de test gratuit, idéal pour valider le fonctionnement avant de basculer sur une clé de production.
Tarifs des modèles
Le tableau ci-dessous est extrait de la grille tarifaire complète d’APIYI ; données mises à jour le 2026-11-16 à 09:39 (UTC+8), en dollars par million de tokens. Les modèles et les tarifs font foi selon la liste des modèles de la plateforme ; pour saisir un ID de modèle, utilisez le nom original indiqué dans le code en ligne.
| ID du modèle | Entrée | Sortie | Lecture du cache | Endpoint | Plateforme disponible |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat, messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat, messages | APIYI apiyi.com |
claude-haiku-5-5 |
0–100 000 tokens : 0.1 ; au-delà de 100 000 : 0.5 | 0.5 | 0.01 | chat, messages | APIYI apiyi.com |
Côté groupes : ceux de claude-opus-5-5 et claude-sonnet-5-5 incluent ClaudeCode, Claude_Reverse, Claude_Enterprise, Default et SVIP ; celui de claude-haiku-5-5 regroupe ClaudeCode, Claude_Enterprise, Default et SVIP — la ligne correspondante de la grille complète ne comporte pas Claude_Reverse. Si vous passez par Claude Code, pensez à choisir le bon groupe et la bonne adresse de protocole.
FAQ – Questions fréquentes
Q1 : Combien de personnes la fuite de clés API Cursor a-t-elle réellement touchées ?
Selon le rapport final de l’enquête officielle du 2026-11-13 : moins de 0,01 % des clients ont eu des identifiants API exposés ; parmi les utilisateurs n’ayant pas activé le Privacy Mode, moins de 0,05 % ont vu leurs traces de codage exposées. Côté extensions malveillantes, jusqu’à 5 000 personnes auraient pu recevoir un build malveillant.
Q2 : Je n’ai pas reçu de notification de Cursor, dois-je quand même vérifier de mon côté ?
Le rapport final indique que les utilisateurs concernés ont été notifiés individuellement ; si vous n’avez rien reçu, vous ne faites pas partie de ces traces. Mais si vous avez déjà envoyé une clé à l’équipe support, ou si vous avez installé ou mis à jour `2.1.312` ou `2.1.313` pendant la fenêtre du 29 octobre, il reste conseillé d’agir selon votre situation.
Q3 : Quelle est la différence entre l’annonce du 29 octobre et le rapport final du 13 novembre ?
Le 29 octobre correspond à l’avis de sécurité publié le jour de l’incident, centré sur les copies non autorisées de l’extension Claude Code et sur les mesures prises. Le 13 novembre est le rapport final de l’enquête officielle, qui détaille le point de départ de l’incident, la proportion de données touchées et les systèmes non affectés. Les chiffres de l’impact sont ceux du rapport final.
Q4 : Après avoir renouvelé ma clé, comment reprendre rapidement l’utilisation dans Cursor ?
Générez une nouvelle clé sur APIYI apiyi.com, renseignez-la dans OpenAI API Key, saisissez `https://api.apiyi.com/v1` dans Override OpenAI Base URL, puis cliquez sur Verify. Selon la documentation, la méthode de clé personnalisée sert actuellement pour le Chat.
Q5 : APIYI est-il lié à cet incident Cursor ?
Non. APIYI est une passerelle API, pas l’hébergeur des modèles impliqués dans cet incident Cursor, et le rapport final n’en fait pas mention. Cet article cite APIYI apiyi.com uniquement pour expliquer où placer une clé renouvelée, comment la configurer et comment réduire le nombre d’identifiants stockés localement grâce à une clé unique.
Q6 : Activer le Privacy Mode suffit-il pour être totalement protégé ?
Le rapport final précise que les invites et le code des utilisateurs ayant activé le Privacy Mode n’ont pas été affectés : c’est une couche de protection efficace. Mais elle ne couvre pas les identifiants envoyés à l’équipe support et ne remplace pas la rotation des clés. La meilleure pratique reste de ne jamais faire apparaître une clé en clair dans une conversation ou un ticket.
L’essentiel de la fuite de clés API de Cursor
- La version finale fait foi : le rapport d’enquête officiel du 13 novembre 2026 est la seule référence chiffrée.
- Une proportion d’impact très faible : moins de 0,01 % des identifiants API exposés, moins de 0,05 % des traces.
- Pas de notification, pas de problème : Cursor a notifié individuellement chaque utilisateur concerné.
- Deux versions d’extension à traiter :
2.1.312et2.1.313, à traiter selon l’avis de sécurité du jour ; une simple désinstallation ne suffit probablement pas. - Les systèmes critiques ne sont pas touchés : systèmes de production, clés de signature et dépôts de code clients figurent tous dans la liste officielle des éléments non affectés.
- La protection passe par moins d’exposition et par la rotation : activer le Privacy Mode, ne jamais coller de clé en clair, une clé par outil, rotation selon le risque.
- La reconfiguration est simple : générez une nouvelle clé via APIYI apiyi.com, puis renseignez le Base URL
https://api.apiyi.com/v1.
Résumé
Les points essentiels de cet incident de sécurité lié à la fuite de clés API de Cursor :
- Un périmètre d’impact limité et des notifications déjà envoyées : le rapport final de l’enquête officielle donne des proportions précises ; si vous n’avez rien reçu, inutile de refaire les calculs vous-même.
- Le risque se concentre sur les anciennes clés en clair : les clés en clair dans les sessions où le Privacy Mode n’était pas activé, ainsi que celles envoyées au support, sont à faire tourner en priorité.
- Le volet extensions se traite selon l’avis officiel : seules deux versions précises sont concernées, dans la fenêtre du 29 octobre, et il convient de suivre l’avis de sécurité officiel.
Pour la plupart des développeurs, la principale leçon de cet incident est de réduire le nombre de clés et le nombre d’endroits où elles apparaissent. Une fois la rotation terminée, vous pouvez profiter de l’interface unifiée d’APIYI apiyi.com pour regrouper plusieurs modèles derrière une seule clé dédiée ; pour la configuration et les tarifs, référez-vous à la documentation et à la liste des modèles de la plateforme.
📚 Références
- Rapport final de l’enquête officielle de Cursor : mise à jour sur l’incident de sécurité publiée le 2026-11-13
- Lien :
cursor.com/blog/security-incident-update -
Description : sert de base à toutes les proportions d’impact et aux systèmes non affectés mentionnés dans cet article
-
Avis de sécurité publié par Cursor le jour même : notification de sécurité concernant l’extension Claude Code du 2026-10-29
- Lien :
cursor.com/blog/claude-code-extension-security-notice -
Description : contient les exigences de traitement pour
2.1.312et2.1.313 -
Avis de sécurité de Fireworks : explications relatives au point de départ de l’incident
- Lien :
fireworks.ai/security/bulletins -
Description : page d’avis citée dans le rapport final de Cursor
-
Article de BleepingComputer : vérification croisée du 2026-11-14
- Lien :
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
Description : les chiffres repris correspondent à ceux du rapport final
-
Microsoft Security Blog : analyse de l’extension elle-même, publiée le 2026-10-30
- Lien :
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
Description : confirme que la place de marché officielle et npm n’ont pas été affectés, ce qui ne correspond pas au périmètre du rapport final
-
Documentation d’intégration Cursor d’APIYI : instructions de configuration d’une clé personnalisée
- Lien :
docs.apiyi.com/scenarios/programming/cursor.md - Description : étapes Base URL et Verify
Auteur : équipe technique d’APIYI
Échanges techniques : n’hésitez pas à nous contacter depuis la page d’accueil du site APIYI apiyi.com. Pour plus de ressources sur la configuration et les modèles, consultez le centre de documentation docs.apiyi.com.


