
ملاحظة المؤلف: قراءة في النسخة النهائية للتحقيق الرسمي الذي نشرته Cursor في 13 نوفمبر 2026، توضّح نسب التعرّض الفعلية لبيانات اعتماد API وتتبّعات البرمجة، والأنظمة التي أكدت الجهات الرسمية صراحةً عدم تأثرها، وتقدّم توصيات لتقليل تخزين مفاتيح الطرف الثالث وتدويرها.
نشرت Cursor في 13 نوفمبر 2026 النسخة النهائية للتحقيق الرسمي في حادثة الأمان هذه، وأقل من 0.01% من العملاء تعرّضت بيانات اعتماد API الخاصة بهم للكشف، وأقل من 0.05% من تتبّعات البرمجة لدى المستخدمين الذين لم يفعّلوا وضع الخصوصية (Privacy Mode) تعرّضت للكشف، وهذان الرقمان هما الأساس الواقعي لنقاش تسرّب مفاتيح API الخاصة بـ Cursor. إذا سبق أن أدخلت مفاتيح OpenAI أو Claude أو أي مفاتيح أخرى لجهات خارجية في Cursor أو Claude Code، فستساعدك هذه المقالة على تحديد ما إذا كان عليك اتخاذ إجراء.
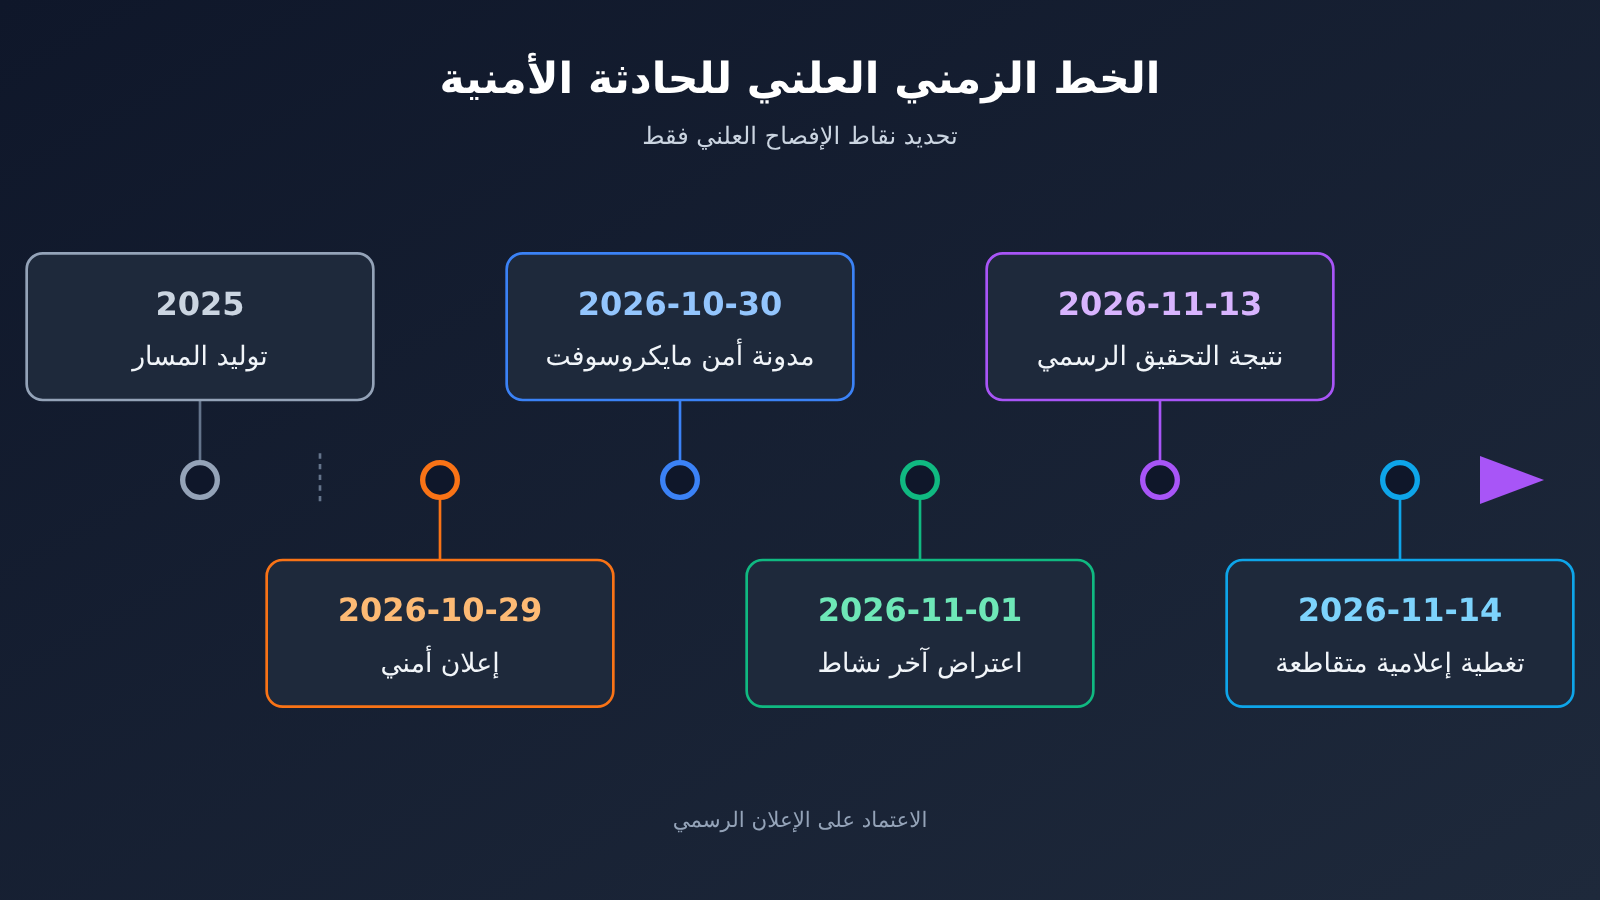
ليست هذه إعادة صياغة لشائعات متداولة؛ فكل الأرقام تستند إلى النسخة النهائية للتحقيق الرسمي من Cursor، ولا نستخدم إعلان الأمان الصادر في 29 أكتوبر والتقارير الإعلامية في ذلك اليوم إلا للتحقق المتقاطع.
القيمة الأساسية: في 3 دقائق تعرّف على نسب التأثير التي أعلنتها الجهات الرسمية، والأنظمة التي أكدت صراحةً عدم تأثرها، وكيفية تقليل تخزين المفاتيح وتدويرها.
نظرة سريعة على أبرز المعلومات حول حادثة تسرب مفاتيح API في Cursor
لنضع أولاً أهم الحقائق في جدول واحد. ومن المهم الانتباه خصوصًا إلى طبيعة المقالين الرسميين: مقال 13 نوفمبر هو التقرير النهائي للتحقيق الرسمي، أما مقال 29 أكتوبر فهو الإشعار الأمني الصادر في يوم الحادثة؛ وتُعتمد الأرقام والنطاق وفقًا للتقرير النهائي.
| المعلومة | التفاصيل |
|---|---|
| التقرير النهائي للتحقيق الرسمي | نُشر في 2026-11-13 بعنوان «تحديث الحادثة الأمنية»، وتُعتمد الأرقام وفقًا له |
| الإشعار الأمني في يوم الحادثة | نُشر في 2026-10-29، بشأن نسخة غير مصرّح بها من امتداد Claude Code |
| نقطة بداية الحادثة | تعرّض مفتاح وصول أصدره Cursor لصالح Fireworks للانكشاف (وتقول Cursor إنّ Fireworks هي التي كشفت عنه) |
| الأثر المباشر على البيانات | نُسخت حاوية تخزين للقراءة فقط كانت تحتوي على عدد محدود من تتبعات وكلاء البرمجة، معظمها من 2025 |
| نسبة تعرّض بيانات اعتماد API | أقل من 0.01% من العملاء |
| نسبة تعرّض تتبعات البرمجة | أقل من 0.05% من المستخدمين الذين لم يفعّلوا Privacy Mode |
| أثر الامتداد الخبيث | ربما حصل 5000 شخص كحد أقصى على بناء خبيث بقي متاحًا على الإنترنت لنحو 11 ساعة |
| آخر نشاط للمهاجم | 2026-11-01، وتم اعتراضه |
| وسيلة الاتصال | [email protected] |
ما مصدر البيانات في حادثة تسرب مفاتيح API في Cursor؟
تحتوي حاوية التخزين التي نُسخت على تتبعات وكلاء البرمجة، ولا تظهر هذه التتبعات إلا عند تحقق شرطين: ألا يكون Privacy Mode مفعّلًا في الجلسة، وأن يكون Cursor قد حصل على إذن لاستخدامها في التدريب. بمعنى آخر، الجلسات التي فُعّل فيها Privacy Mode ليست ضمن هذه المجموعة من البيانات.
ولا تحتوي إلا نسبة قليلة من التتبعات على بيانات اعتماد غير منقّحة، ومن هنا جاءت صياغة «تعرّض بيانات اعتماد API لأقل من 0.01% من العملاء». ويعود سبب ظهور بيانات الاعتماد في التتبعات عادةً إلى أن المطورين كتبوا المفاتيح بنص صريح داخل المحادثات أو الشيفرة، وهذه نقطة مهمة بالنسبة إلى توصيات الحماية لاحقًا.
نطاق انتشار الحادثة الأمنية لاحقًا
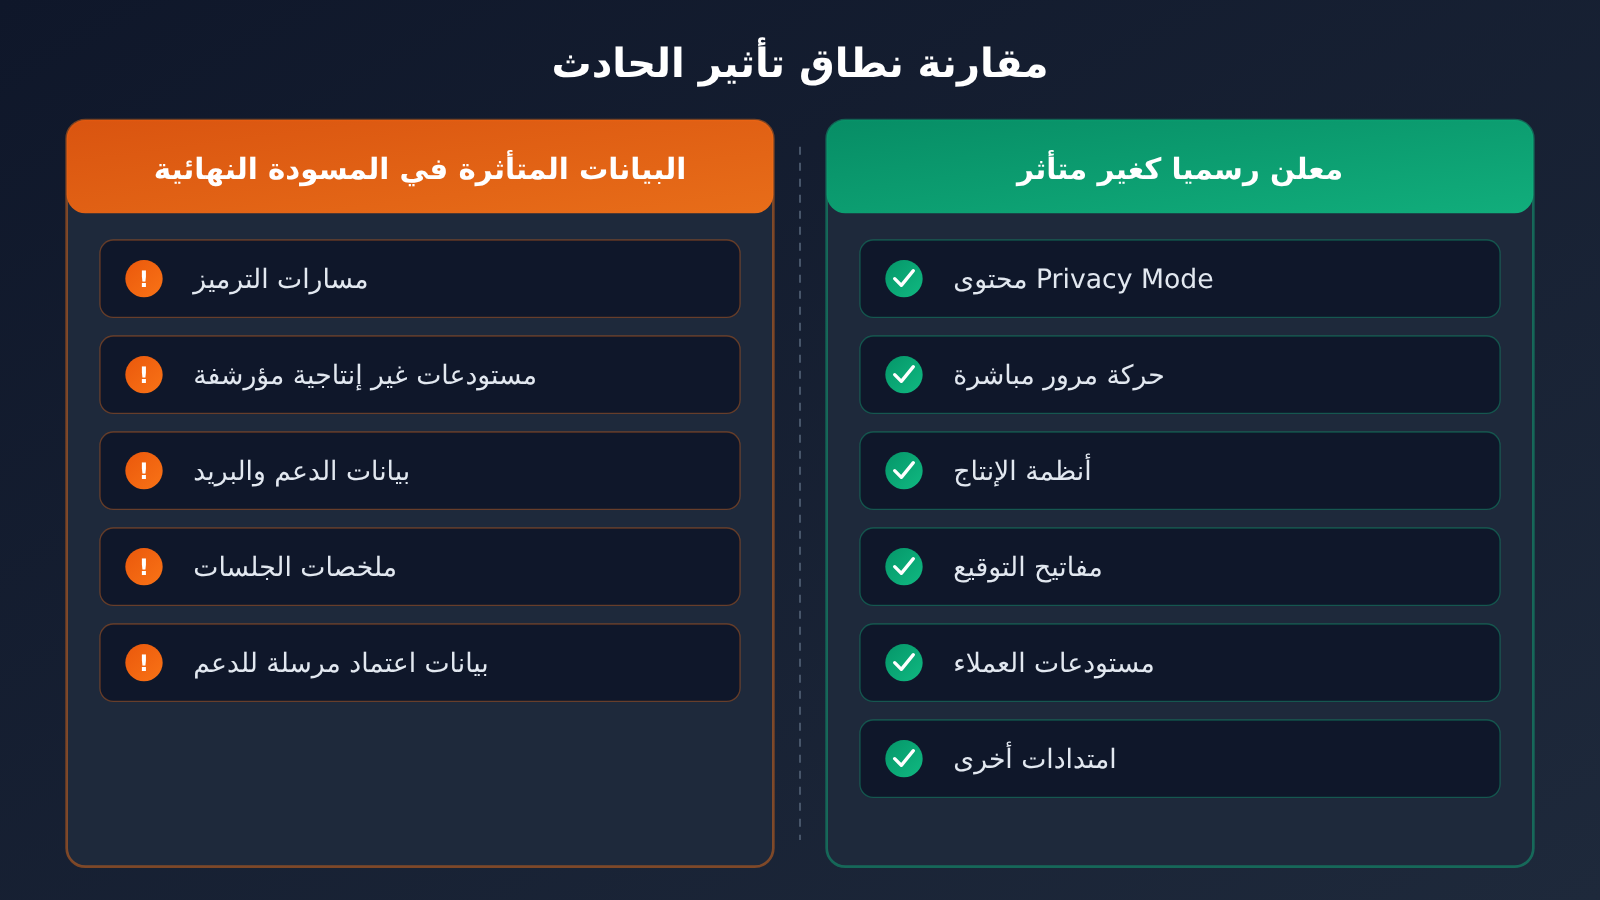
بعد ذلك، تمكّن المهاجم من الوصول إلى بعض خدمات SaaS التي يستخدمها Cursor. ويشمل نطاق الوصول الذي يورده التقرير النهائي: بعض مستودعات الشيفرة المصدرية غير الإنتاجية المؤرشفة (وبعضها يحتوي على جهات اتصال تجارية)، وبيانات محدودة من دعم العملاء ورسائل البريد الإلكتروني، وبيانات استخدام المنتج ومعلومات الاتصال، وملخصات بعض جلسات البرمجة، وبعض بيانات الاعتماد التي سبق أن أرسلها المستخدمون إلى فريق دعم Cursor.
وتستحق النقطة الأخيرة تحذيرًا منفصلًا: إذا سبق أن ألصقت مفتاحًا في تذكرة دعم أو في رسالة بريد إلكتروني، فمهما كانت المشكلة التي كنت تحقق فيها حينها، فيجب أن تعتبر ذلك المفتاح بحاجة إلى تدوير.
نسبة تأثير تسريب مفاتيح API الخاصة بـ Cursor وطريقة تحديد ما إذا كنت متأثرًا
السؤال الذي يشغل معظم المطورين هو: لم أستقبل أي إشعار، فهل عليّ أن أخمّن بنفسي مرة أخرى؟ قدّم البيان النهائي إجابة واضحة. فقد أكّدت Cursor أنها أرسلت إشعارًا إلى كل مستخدم متأثر على حدة، ومن لم يستقبل إشعارًا فهو خارج هذه الدفعة من المسارات.
| الجهة المتأثرة | النسبة الرسمية | كيف تعرف إن كنت متأثرًا |
|---|---|---|
| كشف بيانات اعتماد API | أقل من 0.01% من العملاء | اعتمد على الإشعار المباشر من Cursor |
| كشف مسارات البرمجة | أقل من 0.05% من المستخدمين الذين لم يفعّلوا وضع الخصوصية (Privacy Mode) | جرى إشعارهم جميعًا فردًا فردًا، ومن لم يُشعر ليس ضمنهم |
| بيانات الاعتماد المرسلة إلى فريق الدعم | أوردها البيان النهائي ضمن البيانات التي جرى الوصول إليها | راجع بنفسك ما إذا كنت قد أرسلت مفتاحًا في تذكرة دعم أو رسالة بريد إلكتروني |
| إصدارات الإضافة الخبيثة | 5000 شخص كحد أقصى | هل ثبّت أو حدّث إصدارًا محددًا خلال نافذة 29 أكتوبر |
وقد أعاد تقرير BleepingComputer المنشور في 14 نوفمبر ذكر الرقمين نفسيهما: “أقل من 0.05% من المسارات، وأقل من 0.01% من بيانات اعتماد API”، وهما متطابقان مع البيان النهائي. لذلك لا حاجة إلى تعديل تقييمك بناءً على تقديرات أخرى متداولة على شبكات التواصل الاجتماعي.
الحماية من الحوادث الأمنية المتعلقة بإضافة Claude Code
في 29 أكتوبر، وضع المهاجمون نسخة غير مصرّح بها من إضافة Anthropic Claude Code على التخزين المؤقت الذي يستخدمه سوق إضافات Cursor في VS Code. وهناك ثلاث حقائق يجب التمييز بينها:
- ليست من إصدار Anthropic: لم تُصدر Anthropic هذه النسخة، والأمر ليس ثغرة في منتجات Anthropic.
- مصدر السوق لم يتلوّث: لا وجود لهذه البرمجيات الخبيثة على Open VSX؛ كما أوضح مدونة Microsoft الأمنية أن Claude Code الرسمي على Visual Studio Marketplace وnpm لا يحتوي على هذه الحزم.
- الأمر يقتصر على إصدارين:
2.1.312و2.1.313منAnthropic.claude-code، وقد أُزيلا بعد نحو 11 ساعة من بقائهما متاحين على الإنترنت.
إذا كنت قد ثبّت أو حدّث أحد هذين الإصدارين خلال نافذة التعرّض، فاتبع تعليمات إعلان Cursor الأمني الصادر في اليوم نفسه، 29 أكتوبر. وقد نصّت الجهة الرسمية صراحة على أن إلغاء تثبيت الإضافة وحده قد لا يكون كافيًا، فلا تجمع بنفسك طرق التنظيف المتداولة على الإنترنت، واعتمد خطوات المعالجة الواردة في الإعلان الرسمي.
الأنظمة التي أكّدت Cursor رسميًا أنها لم تتأثر
في أي حادث أمني، فإن سؤال “ما الذي لم يتأثر” لا يقل أهمية عن سؤال “ما الذي تأثر”. فالإجابة الأولى هي ما يحدد الأمور التي لا داعي للقلق بشأنها، ولا داعي لاتخاذ خطوات غير ضرورية بصددها.
| الفئة | ما أكّدت الشركة رسميًا عدم تأثره |
|---|---|
| بيانات المستخدمين | الموجهات والأكواد في الجلسات التي كان فيها Privacy Mode مفعّلًا؛ ومستودعات أكواد العملاء |
| الطلبات الفورية | حركة المرور الفورية الجارية وقت الحادث؛ وطلبات الاستدلال النشطة في تلك اللحظة |
| بيئة الإنتاج | أنظمة Cursor وإدارتها الأساسية في بيئة الإنتاج |
| مسار الإصدار | تطبيق Cursor، والتحديثات الرسمية، ومفاتيح توقيع الإصدارات |
| منتجات أخرى | Cloud Agents وGrok Bot وغيرها من منتجات SpaceX SI |
| الإضافات والملحقات | الإضافات الأخرى في سوق الإضافات؛ والملحقات التي تم تنزيلها من Cursor Marketplace |
معنى هذا الجدول أن تطبيق Cursor نفسه والتحديثات الرسمية يمكن استخدامهما كالمعتاد، وأن مستودعات أكواد العملاء لم تُمس. وما يستحق الانتباه فعلًا هو نوعان من المخاطر الموروثة: الأول مفاتيح ظاهرة بصيغة نصية عادية ظهرت سابقًا في جلسات لم يكن فيها Privacy Mode مفعّلًا، والثاني مفاتيح سبق إرسالها إلى فريق الدعم.
ما أنجزته الشركة فعليًا في معالجة الحادث
بحسب النسخة النهائية، اتخذت Cursor الخطوات التالية:
- نقل حركة مرور الاستدلال بعيدًا عن Fireworks، وتعطيل المفاتيح الممنوحة لها، وفصل مجموعات البيانات المشتركة.
- تدوير بيانات الاعتماد المكشوفة التي تم رصدها، وتدوير بيانات الاعتماد الداخلية بشكل احترازي.
- إعادة بناء سوق إضافات VS Code.
- الاستعانة بجهة خارجية لإجراء تحليل جنائي رقمي.
- التواصل المباشر مع المستخدمين المتأثرين.
توصيات الأمان بعد تسريب مفاتيح API في Cursor
التوصيات التالية هي ممارسات عامة مستخلصة من حقائق النسخة النهائية، وليست متطلبات رسمية من Cursor، ولا تعني أن أي منصة قد انخرطت في هذه الحادثة. الفكرة الجوهرية بسيطة وتتكون من نقطتين: تقليل عدد المفاتيح والدوران المنتظم.
تقليل المفاتيح: تقليل مواضع ظهور النص الصريح
البيانات الاعتمادية التي انكشفت جاءت من نص صريح في السجلات ومن محتوى أُرسل إلى فريق الدعم. لذلك فإن الحماية الأكثر فاعلية هي ألا يظهر المفتاح في المحادثات أو الأكواد أو تذاكر الدعم:
- تفعيل Privacy Mode: تذكر النسخة النهائية بوضوح أن الموجهات والأكواد التي كان Privacy Mode مفعّلاً فيها لم تتأثر.
- لا تلصق المفاتيح في المحادثات: اجعل المحرر يقرأها من التهيئة أو من متغيرات البيئة، بدلاً من لصق النص الصريح مباشرة في Chat.
- لا تُرسل المفتاح كاملاً إلى أي فريق دعم: عند تشخيص المشكلة يكفي أن تقدّم أول بضعة أحرف من المفتاح وآخره أو معرّف الطلب (Request ID).
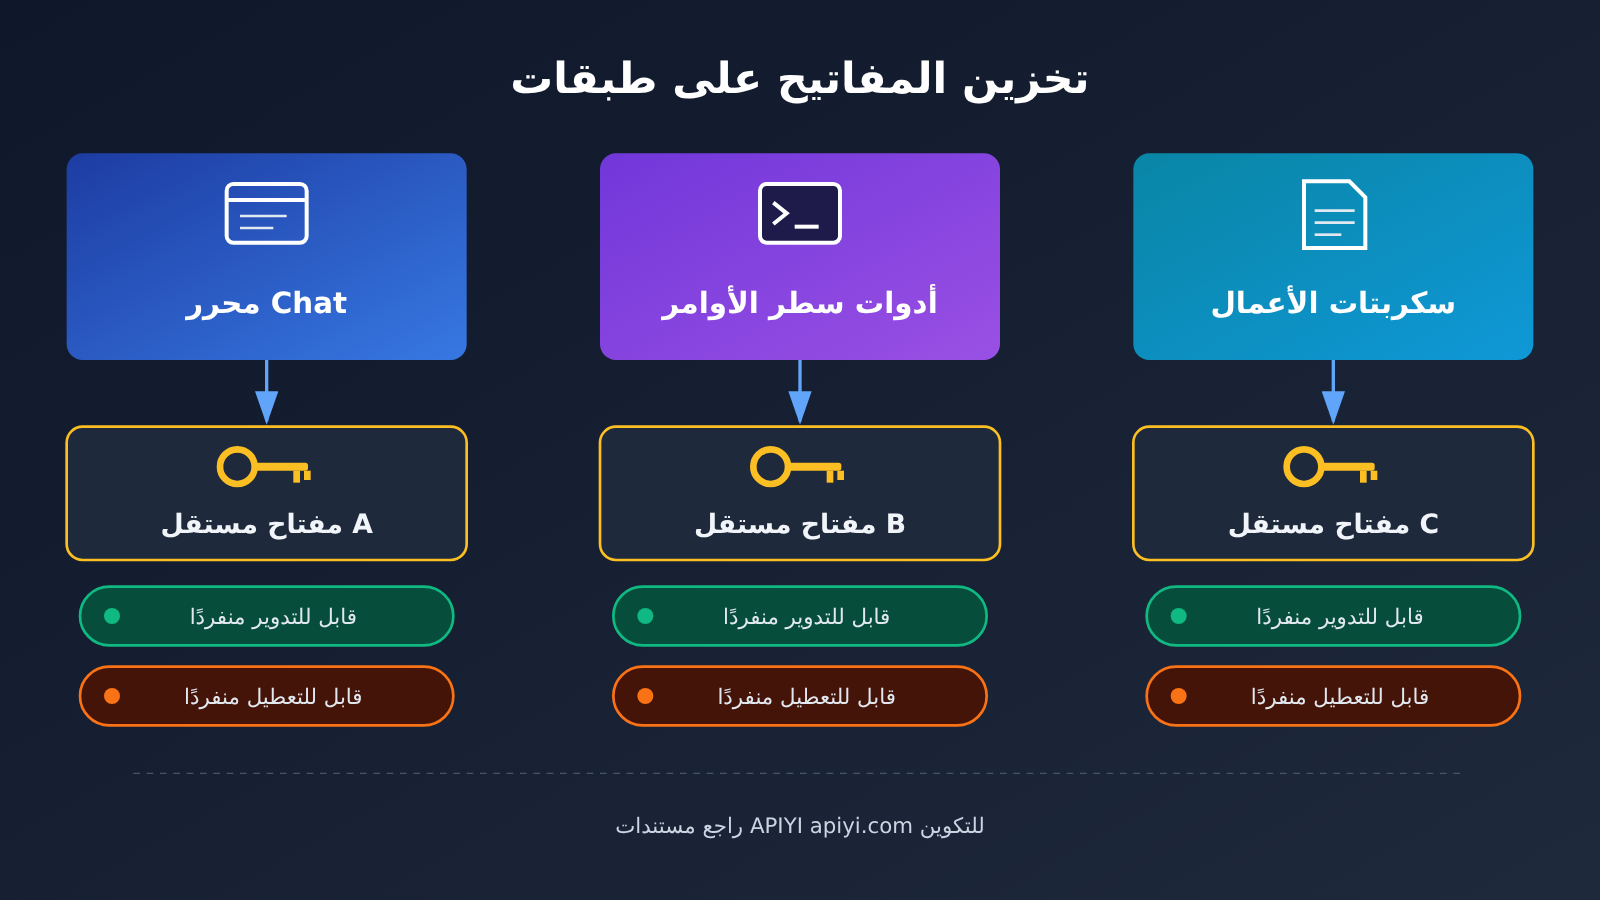
- مفتاح واحد لكل أداة: استخدم Cursor وClaude Code والسكربتات كلٌّ بمفتاحه الخاص، فإذا حدثت مشكلة يكفي إبطال مفتاح واحد فقط.
تقليل عدد المفاتيح يُعد أيضاً نهجاً مفيداً. إذا كنت تستدعي عدة مزوّدي نماذج في وقت واحد، وتخزّن لكلٍّ منهم مفتاحاً مستقلاً، فإن عدد البيانات الاعتمادية التي تحتاج إلى حفظها ودورانها محلياً سيتضاعف. ومن خلال بوابة تجميع متوافقة مع OpenAI مثل APIYI apiyi.com، يمكنك بمفتاح API واحد استدعاء نماذج OpenAI وClaude وGemini وغيرها، وحين يحين الدوران تتعامل مع مفتاح واحد فقط.
🔐 توصية حماية: أنشئ مفتاحاً مخصصاً لـ Cursor وحده، ولا تشاركه مع خدمات الإنتاج. وعند الربط عبر APIYI apiyi.com، يُنصح بتخصيص مفتاح منفصل لسيناريو المحرر، حتى يمكن إيقافه وحده عند ظهور أي خلل دون التأثير على أعمال الخدمة الحية.
الدوران المنتظم: الترتيب حسب مستوى المخاطر
إذا لم تكن متأكداً مما إذا كان مفتاحك قد ظهر في موضع خطِر، يمكنك الدوران وفق الترتيب التالي:
- المفاتيح التي أُرسلت سابقاً إلى Cursor أو أي فريق دعم آخر، هي أولى ما يجب دورانه.
- المفاتيح التي ظهرت كنص صريح في محادثات لم يكن فيها Privacy Mode مفعّلاً.
- كل المفاتيح المخزّنة على أجهزة تم فيها تثبيت أو تحديث الإصدارين
2.1.312و2.1.313خلال نافذة 29 أكتوبر، مع التعامل مع ذلك الجهاز وفق البيان الرسمي. - بقية المفاتيح التي لم تُغيّر منذ مدة طويلة، فدوّرها وفق الدورة المعتادة لفريقك.
بعد الدوران، لا تنسَ تحديث التهيئة في المحرر وCI والسكربتات بشكل متزامن، وراقب ما إذا كان المفتاح القديم لا يزال له سجل استدعاءات؛ فوجود استدعاءات متبقية يعني أن هناك موضعاً لم يتم تحديثه بعد.
إعادة تكوين المفتاح المخصص في Cursor
بعد تدوير المفتاح، تأتي الخطوة التالية وهي إدخال المفتاح الجديد في Cursor. وكثير من المطورين يستغلون هذه الفرصة لتبديل النموذج والتحقق من الأسعار وبروتوكول الواجهة في الوقت نفسه. ووفقًا لوثائق ربط Cursor الخاصة بـ APIYI، فإن حقول التكوين هي كما يلي:
| بند التكوين | المحتوى المطلوب | الشرح |
|---|---|---|
| OpenAI API Key | مفتاح APIYI الجديد | يُفضّل إنشاء مفتاح منفصل خاص بـ Cursor |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
عنوان متوافق مع OpenAI |
| التحقق | انقر على Verify | بعد النجاح يمكنك اختيار النموذج في Chat |
| عنوان بروتوكول Anthropic الأصلي | https://api.apiyi.com |
لا تُضِف /v1 عند استخدام البروتوكول الأصلي |
وتجدر الإشارة إلى أن نص وثائق APIYI يقول حرفيًا: «مسار المفتاح المخصص لا يدعم Agent حاليًا، ويدعم Chat فقط». وهذا توضيح خاص بطريقة الربط عبر مفتاح مخصص، ولا يعني أن منتج Cursor نفسه يفتقر إلى وظيفة Agent، كما أنه لا علاقة له بمسارات الترميز (coding traces) وسوق الإضافات الواردين في هذه الحادثة.
🚀 البدء السريع: بعد إنشاء مفتاح جديد في لوحة تحكم APIYI على apiyi.com، أدخل عنوان Base URL التالي
https://api.apiyi.com/v1ثم انقر على Verify، وبذلك يمكنك التحقق من إمكانية استخدام النموذج في Cursor Chat. يحصل المستخدمون الجدد على رصيد تجريبي مجاني، وهو مناسب لتجربة التشغيل أولاً قبل الانتقال إلى المفتاح الرسمي.
مرجع أسعار النماذج
الجدول التالي مقتطف من جدول الأسعار العام في APIYI، والبيانات محدّثة بتاريخ 2026-11-16 09:39 (UTC+8)، والوحدة دولار أمريكي / مليون tokens. والموديل والسعر يخضعان لقائمة الموديلات على المنصة، وعند إدخال معرّف النموذج استخدم الاسم الأصلي كما يظهر داخل الكود المضمّن.
| معرّف النموذج | الإدخال | الإخراج | قراءة التخزين المؤقت | نقطة النهاية | المنصة المتاحة |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat、messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat、messages | APIYI apiyi.com |
claude-haiku-5-5 |
من 0 إلى 100 ألف tokens: 0.1؛ وما يزيد على 100 ألف: 0.5 | 0.5 | 0.01 | chat、messages | APIYI apiyi.com |
أما بالنسبة للمجموعات، فإن مجموعة claude-opus-5-5 وclaude-sonnet-5-5 تضم ClaudeCode وClaude_Reverse وClaude_Enterprise وDefault وSVIP؛ بينما تضم مجموعة claude-haiku-5-5 كلاً من ClaudeCode وClaude_Enterprise وDefault وSVIP، وهذا الصف في الجدول العام لا يتضمن Claude_Reverse. وإذا كنت تستخدمه داخل Claude Code، فانتبه إلى اختيار المجموعة وعنوان البروتوكول الصحيحين.
الأسئلة الشائعة FAQ
Q1: كم شخصًا تأثر فعليًا بتسريب مفاتيح API الخاصة بـ Cursor؟
وفقًا للتقرير النهائي الرسمي للتحقيق بتاريخ 2026-11-13: تعرضت بيانات اعتماد API لدى أقل من 0.01% من العملاء؛ ومن بين المستخدمين الذين لم يفعّلوا Privacy Mode، تعرضت آثار الترميز لدى أقل من 0.05%. وفيما يتعلق بالإضافات الضارة، فقد يكون ما يصل إلى 5000 شخص قد تلقوا نسخة بناء ضارة.
Q2: لم أتلقَّ إشعارًا من Cursor، فهل ما زلت بحاجة إلى التحقق بنفسي؟
ينص التقرير النهائي على أنه تم إخطار المستخدمين المتأثرين واحدًا واحدًا، وعدم تلقي إشعار يعني أنك لست ضمن هذه الدفعة من الآثار. ولكن إذا كنت قد أرسلت المفتاح إلى فريق الدعم، أو قمت بتثبيت أو تحديث `2.1.312` أو `2.1.313` خلال النافذة الزمنية في 29 أكتوبر، فلا يزال يُنصح بالتعامل وفق الحالة المناسبة.
Q3: ما الفرق بين إعلان 29 أكتوبر والتقرير النهائي في 13 نوفمبر؟
إعلان 29 أكتوبر هو النشرة الأمنية الصادرة يوم وقوع الحادثة، ويركز على النسخ غير المصرح بها من إضافة Claude Code وطريقة التعامل معها. أما 13 نوفمبر فهو التقرير النهائي الرسمي للتحقيق، ويشرح بالكامل نقطة بداية الحادثة ونسبة تأثير البيانات والأنظمة غير المتأثرة. وتُعتمد أرقام نطاق التأثير وفقًا للتقرير النهائي.
Q4: كيف يمكنني استعادة الاستخدام بسرعة في Cursor بعد تدوير المفتاح؟
أنشئ مفتاحًا جديدًا في APIYI apiyi.com، وأدخله في OpenAI API Key، ثم ضع `https://api.apiyi.com/v1` في Override OpenAI Base URL، وانقر فوق Verify. ووفقًا للوثائق، فإن طريقة المفتاح المخصص تُستخدم حاليًا مع Chat.
Q5: هل هناك علاقة بين APIYI وحادثة Cursor هذه؟
لا. APIYI هي بوابة API، وليست الجهة المستضيفة للنماذج في حادثة Cursor هذه، ولم يتناولها التقرير النهائي. إن ذكر APIYI apiyi.com في هذا المقال يهدف فقط إلى توضيح أين يمكن وضع المفتاح بعد التدوير، وكيفية إعداده، وكيف يمكن لمفتاح واحد أن يقلل عدد بيانات الاعتماد التي تحتفظ بها محليًا.
Q6: هل يكفي تفعيل Privacy Mode لتكون آمنًا تمامًا؟
يوضح التقرير النهائي أن الموجهات والأكواد الخاصة بمن فعّلوا Privacy Mode لم تتأثر، وهذه طبقة حماية فعالة. لكنها لا تشمل بيانات الاعتماد المرسلة إلى فريق الدعم، ولا تغني عن تدوير المفاتيح. يبقى الأكثر أمانًا هو عدم ظهور المفتاح الصريح في أي محادثة أو تذكرة دعم.
تسريب مفتاح API الخاص بـ Cursor: أهم النقاط
- اعتمد على التقرير النهائي: التقرير النهائي للتحقيق الرسمي بتاريخ 2026-11-13 هو المرجع الوحيد للأرقام.
- نسبة التأثير صغيرة جدًا: تعرّضت بيانات اعتماد API لأقل من 0.01%، والتتبعات لأقل من 0.05%.
- من لم يُخطر لم يتأثر: أبلغت Cursor المستخدمين المتأثرين واحدًا واحدًا.
- إصداران من الإضافة يحتاجان إلى معالجة:
2.1.312و2.1.313يُعالجان وفق الإشعار الأمني الصادر في ذلك اليوم، وقد لا يكفي إلغاء التثبيت وحده. - الأنظمة الأساسية لم تتأثر: أنظمة الإنتاج ومفاتيح التوقيع ومستودعات شيفرة العملاء جميعها ضمن قائمة غير المتأثرين رسميًا.
- الحماية تكون بتقليل المواضع والتدوير: فعّل Privacy Mode، ولا تلصق النص الصريح، ومفتاح واحد لكل أداة، ودوّر المفاتيح حسب المخاطر.
- إعادة التهيئة بسيطة: أنشئ مفتاحًا جديدًا عبر APIYI apiyi.com، واملأ Base URL بـ
https://api.apiyi.com/v1.
الخلاصة
أهم النقاط في حادث تسريب مفتاح API الخاص بـ Cursor:
- نطاق التأثير محدود وتم الإبلاغ عنه: يقدم التقرير النهائي للتحقيق الرسمي نسبًا واضحة، فمن لم يتلقَّ إشعارًا لا يحتاج إلى التخمين مرة أخرى.
- المخاطر تتركز في النصوص الصريحة التاريخية: المفاتيح النصية الصريحة في الجلسات التي لم يُفعَّل فيها Privacy Mode، والمفاتيح المرسلة إلى فريق الدعم، هي ما يجب تدويره أولًا.
- مشكلة الإضافة تُعالج وفق الإشعار: تخص إصدارين محددين فقط ضمن نافذة 29 أكتوبر، وتُعالج وفق الإشعار الأمني الرسمي.
بالنسبة لمعظم المطورين، أكبر درس من هذا الحادث هو تقليل عدد المفاتيح وأماكن ظهورها. بعد إتمام التدوير، يمكنك عبر الواجهة الموحدة من APIYI apiyi.com جمع عدة نماذج تحت مفتاح مخصص واحد؛ أما الإعداد والأسعار فراجعها في وثائق المنصة وقائمة الطُرز.
📚 المراجع
- التقرير النهائي للتحقيق الرسمي من Cursor: تحديث الحادث الأمني الصادر في 2026-11-13
- الرابط:
cursor.com/blog/security-incident-update -
الوصف: أساس جميع نسب التأثير والأنظمة غير المتأثرة الواردة في هذا المقال
-
الإعلان الأمني من Cursor في اليوم نفسه: إشعار أمني حول إضافة Claude Code بتاريخ 2026-10-29
- الرابط:
cursor.com/blog/claude-code-extension-security-notice -
الوصف: متطلبات المعالجة المتعلقة بالإصدارين
2.1.312و2.1.313 -
إعلان Fireworks الأمني: توضيح يتعلق بنقطة انطلاق الحادث
- الرابط:
fireworks.ai/security/bulletins -
الوصف: صفحة الإعلان المشار إليها في التقرير النهائي لـ Cursor
-
تقرير BleepingComputer: تحقق متقاطع بتاريخ 2026-11-14
- الرابط:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
الوصف: إعادة ذكر الأرقام بشكل متوافق مع التقرير النهائي
-
مدونة Microsoft Security: تحليل حول الإضافة نفسها بتاريخ 2026-10-30
- الرابط:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
الوصف: تأكيد أن السوق الرسمي وnpm لم يتأثرا، وهذا لا يمثل نطاق التقرير النهائي
-
وثائق APIYI لدمج Cursor: شرح إعداد المفتاح المخصص
- الرابط:
docs.apiyi.com/scenarios/programming/cursor.md - الوصف: Base URL وخطوات Verify (التحقق)
الكاتب: فريق APIYI التقني
للتواصل التقني: يسعدنا تواصلكم معنا عبر الصفحة الرئيسية لموقع APIYI apiyi.com، ولمزيد من مواد الإعداد والطرازات يمكنكم زيارة مركز الوثائق على docs.apiyi.com


