
Примечание автора: разбираем итоговый официальный отчёт Cursor от 13 ноября 2026 года — сколько на самом деле раскрыто API-учётных данных и истории кодирования, какие системы официально названы незатронутыми, а также как хранить меньше сторонних ключей и как их ротировать.
13 ноября 2026 года Cursor опубликовал итоговый официальный отчёт о расследовании этого инцидента безопасности. менее 0,01% клиентов столкнулись с раскрытием API-учётных данных; у менее 0,05% пользователей без включённого Privacy Mode была раскрыта история кодирования. Эти две цифры — фактическая база для обсуждения утечки API-ключей Cursor. Если вы когда-либо вставляли ключи OpenAI, Claude или других сторонних сервисов в Cursor или Claude Code, эта статья поможет понять, нужно ли вам что-то делать.
Это не пересказ сетевых слухов: все цифры взяты из итогового официального отчёта Cursor. Уведомление о безопасности и публикации в СМИ от 29 октября использовались только для перекрёстной проверки.
Главное: за 3 минуты разобраться, какие пропорции пострадавших назвал официальный отчёт, какие системы официально не затронуты, а также как сократить количество хранимых ключей и как их ротировать.
Краткий обзор ключевых фактов утечки API-ключей Cursor
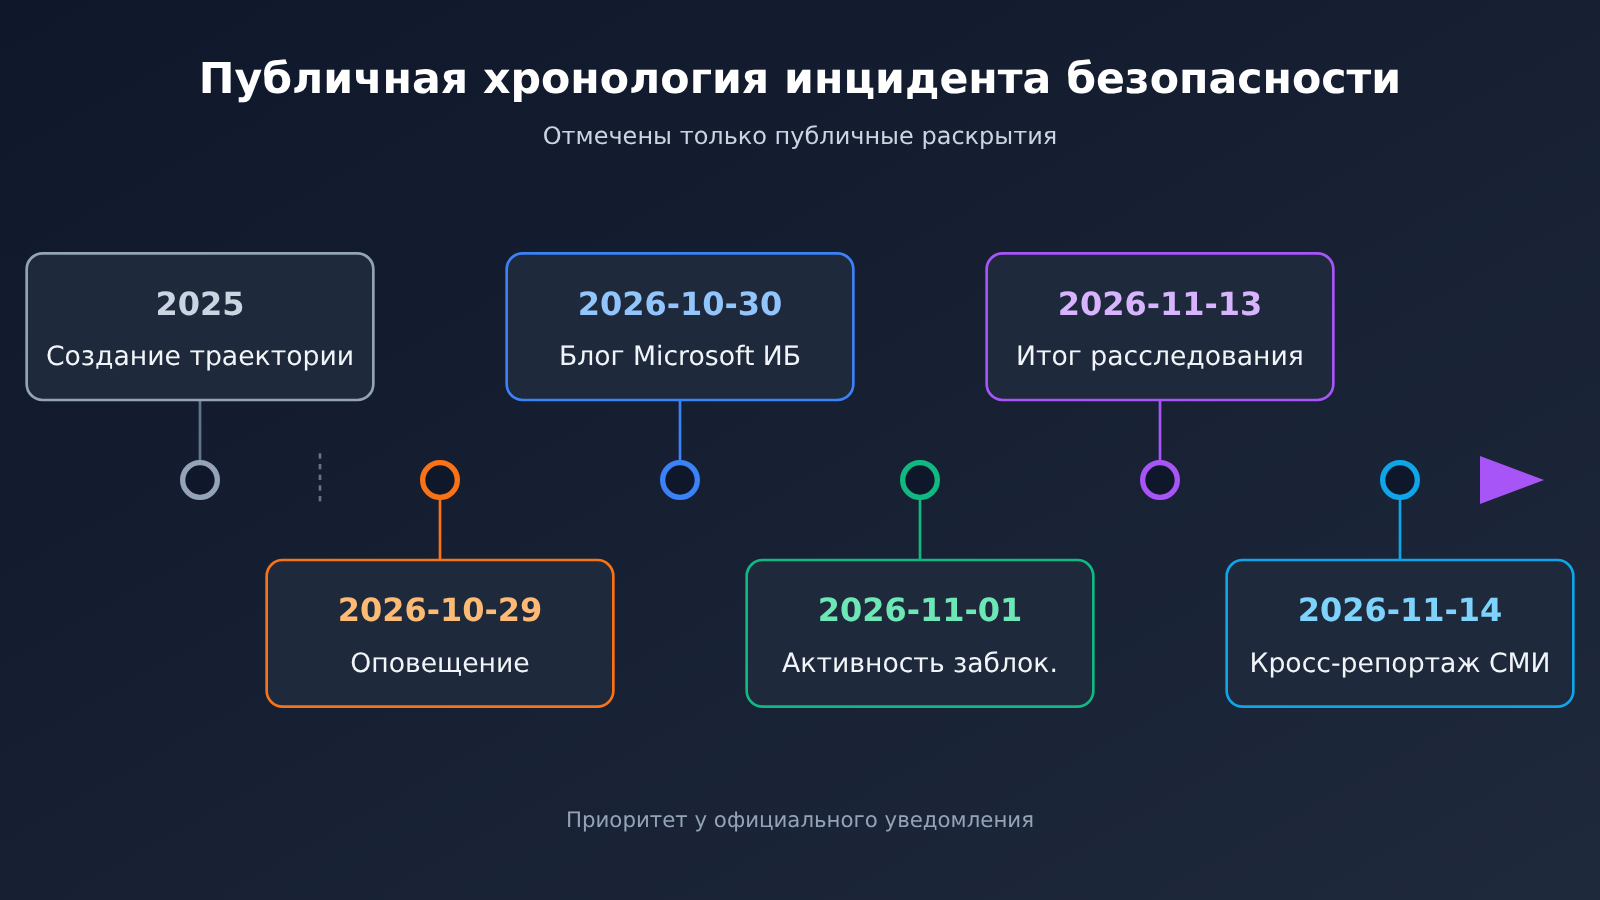
Сначала — самое важное в одной таблице. Обратите внимание на разницу между двумя официальными публикациями: статья от 13 ноября — это финальный отчёт официального расследования, а статья от 29 октября — бюллетень безопасности, выпущенный в день инцидента. Цифры и масштаб берём из финального отчёта.
| Параметр | Детали |
|---|---|
| Финальный отчёт расследования | Опубликован 2026-11-13, заголовок — обновление информации об инциденте безопасности; цифры берём оттуда |
| Бюллетень в день инцидента | Опубликован 2026-10-29, касается несанкционированной копии расширения Claude Code |
| Начало инцидента | Ключ доступа, выданный Cursor компании Fireworks, был раскрыт (Cursor формулирует это как «раскрыт со стороны Fireworks») |
| Прямое воздействие на данные | Один бакет только для чтения был скопирован; внутри — ограниченное число трассировок кодирующих агентов, преимущественно за 2025 год |
| Доля раскрытых API-учётных данных | Менее 0,01% клиентов |
| Доля раскрытых трассировок кодирования | Менее 0,05% пользователей, не включивших Privacy Mode |
| Воздействие вредоносного расширения | До 5000 человек могли получить вредоносную сборку; онлайн она была доступна около 11 часов |
| Последняя активность атакующих | 2026-11-01, и она была заблокирована |
| Контакты | [email protected] |
Откуда взялись данные в утечке API-ключей Cursor
В скопированном бакете лежат трассировки кодирующих агентов, и чтобы они туда попали, нужны два условия: сессия не была в Privacy Mode, и Cursor получил разрешение использовать её для обучения. Иными словами, сессии с включённым Privacy Mode в этот набор данных не попали.
Лишь небольшая часть трассировок содержала незамаскированные учётные данные — отсюда и формулировка «менее 0,01% клиентов с раскрытыми API-учётными данными». Учётные данные попадают в трассировки обычно потому, что разработчик прямо вписывает открытый ключ в диалог или в код. Для рекомендаций по защите ниже это принципиальный момент.
Масштаб дальнейшего распространения инцидента
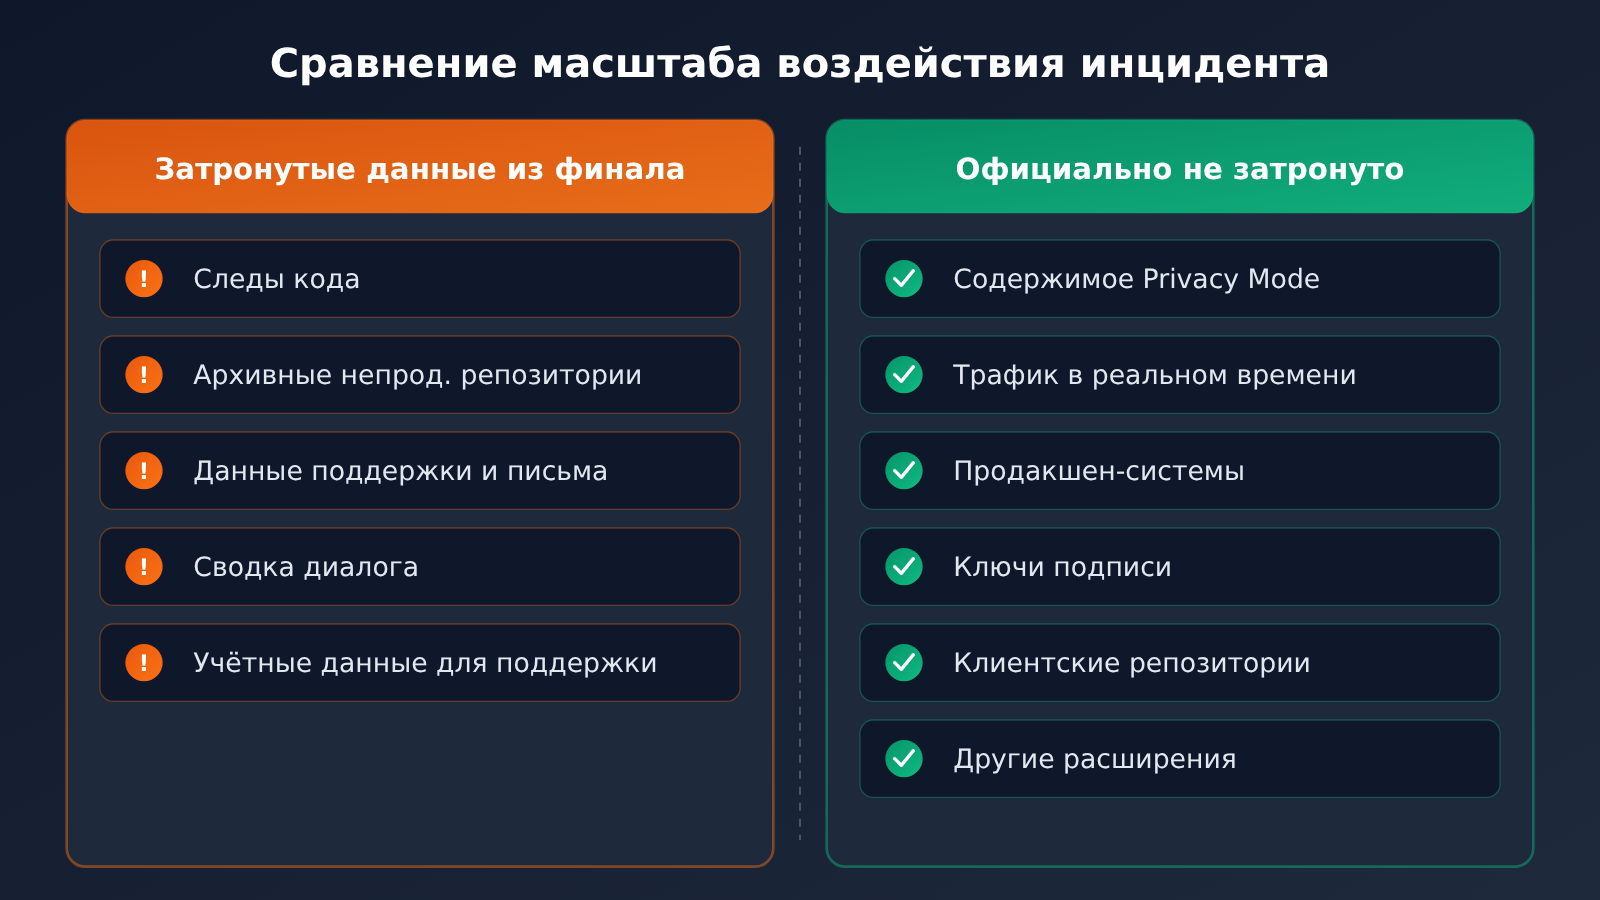
Затем атакующие проникли в часть SaaS-сервисов, которые использует Cursor. В финальном отчёте перечислены затронутые области: часть архивных репозиториев исходного кода вне продакшена (в некоторых были деловые контакты), ограниченные данные клиентской поддержки и письма, сведения об использовании продукта и контактные данные, часть сводок кодирующих сессий, а также некоторые учётные данные, которые пользователи сами когда-то отправляли в службу поддержки Cursor.
Последний пункт стоит выделить отдельно: если вы когда-либо вставляли ключ в тикет поддержки или в письмо — неважно, для решения какой проблемы — считайте этот ключ подлежащим ротации.
Масштаб утечки API-ключей Cursor и как определить, затронуты ли вы
Многих разработчиков волнует вопрос: если уведомление не пришло, надо ли проверять самому? В финальном отчёте есть чёткий ответ. Cursor говорит, что уведомил каждого затронутого пользователя, если уведомление не пришло, вас нет в этой выборке трассировок.
| Что затронуто | Официальная доля | Как понять, затронуты ли вы |
|---|---|---|
| Утечка учётных данных API | Менее 0,01% клиентов | Смотрите на прямое уведомление от Cursor |
| Утечка трассировок кодирования | Менее 0,05% среди пользователей, не включивших Privacy Mode | Уведомляли каждого; если уведомления нет, вас в списке нет |
| Учётные данные, отправленные команде поддержки | В финальном отчёте указаны как данные, к которым был доступ | Проверьте, отправляли ли вы ключ в тикете или письме в поддержку |
| Вредоносные сборки расширения | Не более 5000 человек | Устанавливали ли вы или обновляли конкретную версию в окне 29 октября |
В материале BleepingComputer от 14 ноября повторяются две цифры — «менее 0,05% трассировок, менее 0,01% учётных данных API», — и они совпадают с финальным отчётом. Поэтому не нужно корректировать свою оценку по другим прикидкам из соцсетей.
Меры безопасности при инциденте с расширением Claude Code
29 октября злоумышленники поместили несанкционированную копию расширения Anthropic Claude Code в кэш, который использует маркетплейс расширений Cursor для VS Code. Здесь важно разделить три факта:
- Это выпустила не Anthropic: компания не публиковала эту копию, и это не уязвимость в продукте Anthropic.
- Источник маркетплейса не заражён: в Open VSX этих вредоносных пакетов нет; в блоге Microsoft Security также указано, что официальный Claude Code в Visual Studio Marketplace и npm не содержит этих пакетов.
- Затронуты только две версии:
Anthropic.claude-codeверсий2.1.312и2.1.313; они были доступны около 11 часов, после чего их удалили.
Если вы устанавливали или обновляли эти две версии, пока они были доступны, действуйте по инструкции из опубликованного 29 октября бюллетеня безопасности Cursor. В Cursor прямо указали, что простого удаления расширения может быть недостаточно: не пытайтесь самостоятельно собрать метод очистки из разрозненных советов, которые гуляют по сети, — ориентируйтесь на шаги по устранению, указанные в официальном бюллетене.
Системы, которые Cursor официально признал непострадавшими
В ходе инцидента безопасности «что не пострадало» и «что пострадало» одинаково важны. Это определяет, из-за чего не нужно паниковать и какие лишние действия предпринимать не стоит.
| Категория | Что официально подтверждено как непострадавшее |
|---|---|
| Пользовательские данные | Промпты и код при включённом Privacy Mode; клиентские репозитории кода |
| Запросы в реальном времени | Текущий трафик, отправляемый в реальном времени; активные на тот момент запросы на инференс |
| Продакшен-среда | Продакшен-системы и инфраструктура, на которых работает Cursor |
| Релизный конвейер | Приложение Cursor, официальные обновления, ключи подписи релизов |
| Другие продукты | Cloud Agents, Grok Bot и другие продукты SpaceX SI |
| Расширения и плагины | Другие расширения в маркетплейсе расширений; плагины, скачанные из Cursor Marketplace |
Эта таблица означает: само приложение Cursor и официальные обновления можно использовать как обычно, клиентских репозиториев код не коснулось. Реально стоит обратить внимание на два вида остаточных рисков из прошлого: во-первых, ключи в открытом виде, которые когда-либо появлялись в сессиях без включённого Privacy Mode; во-вторых, ключи, которые когда-либо отправлялись команде поддержки.
Какие меры по инциденту уже приняты официально
Согласно финальному отчёту, Cursor уже предпринял следующие меры:
- Перевёл трафик инференса с Fireworks, деактивировал выданные ему ключи и отключил совместно используемые наборы данных.
- Провёл ротацию обнаруженных скомпрометированных учётных данных и превентивную ротацию внутренних учётных данных.
- Пересобрал маркетплейс расширений VS Code.
- Привлёк внешнюю организацию для проведения форензики.
- Напрямую связался с затронутыми пользователями.
Рекомендации по защите после утечки API-ключа Cursor
Приведённые ниже советы — это общие практики, основанные на фактах из итогового материала. Это не официальные требования Cursor, и они не означают, что какая-либо платформа была вовлечена в этот инцидент. Суть сводится к двум вещам: ключей должно быть меньше и менять их нужно регулярно.
Меньше ключей: сокращаем места, где они появляются в открытом виде
Утёкшие учётные данные взялись из открытого текста в трассировках и из материалов, отправленных в поддержку. Поэтому самая действенная защита — не допускать, чтобы ключи появлялись в переписке, коде и тикетах поддержки:
- Включите Privacy Mode: в итоговом материале прямо сказано, что промпты и код при включённом Privacy Mode не пострадали.
- Не вставляйте ключи в переписку: пусть редактор читает их из конфигурации или переменных окружения, а не из открытого текста, вставленного прямо в Chat.
- Не отправляйте полный ключ ни в какую службу поддержки: для диагностики достаточно нескольких первых и последних символов ключа или ID запроса.
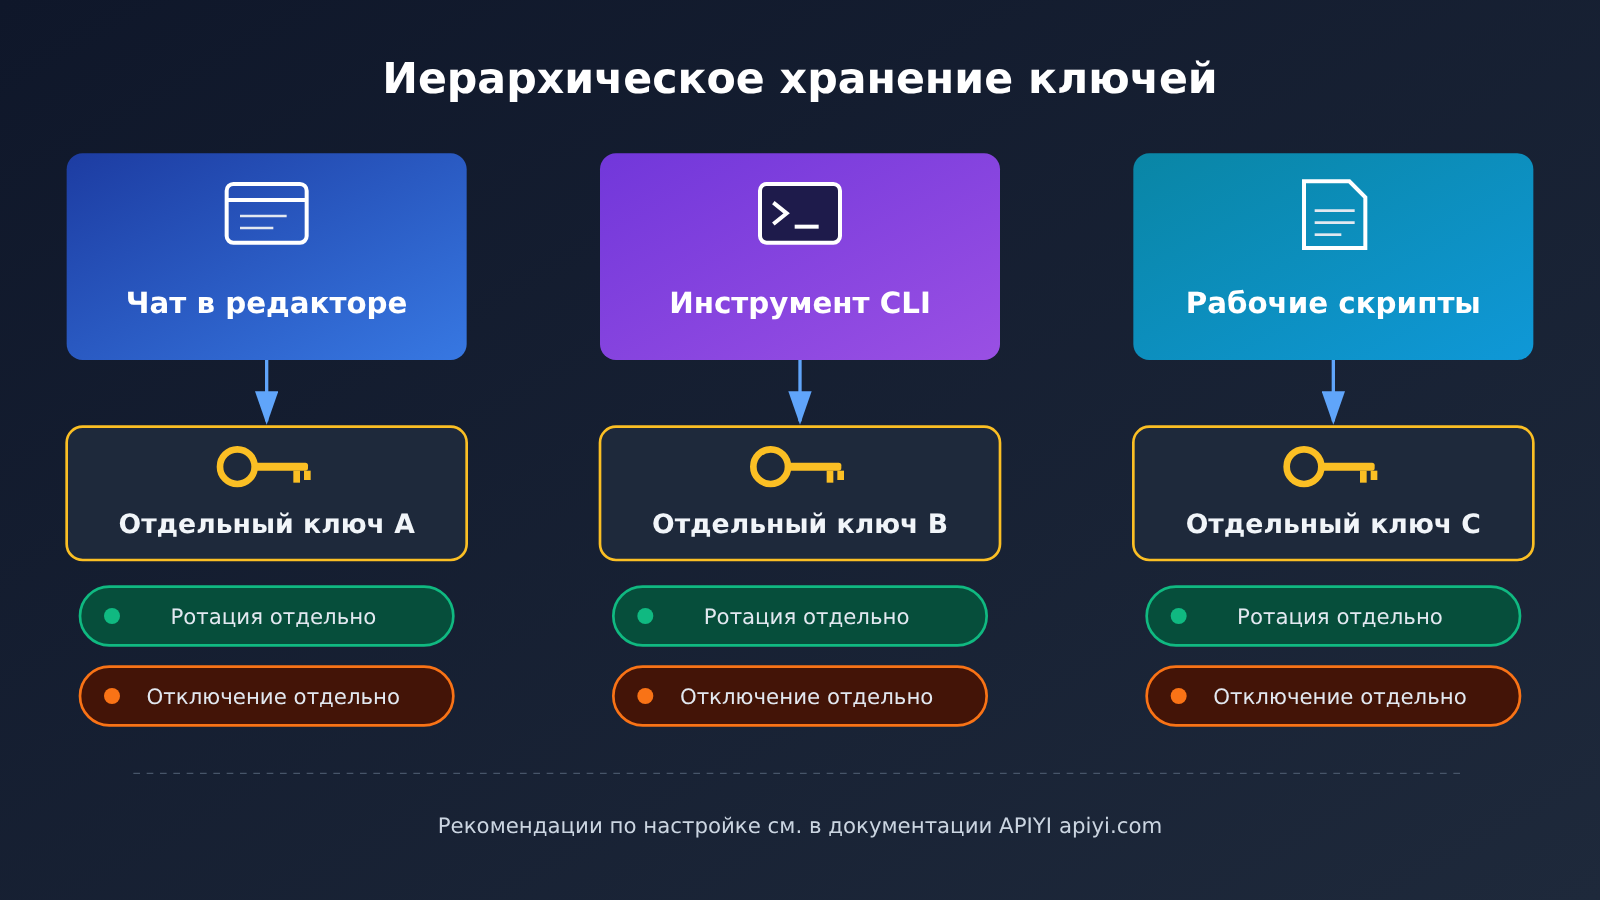
- Отдельный ключ для каждого инструмента: Cursor, Claude Code и скрипты используют каждый свой ключ — при проблеме нужно отозвать только один.
Сокращение числа ключей — тоже вариант. Если вы одновременно вызываете модели нескольких провайдеров и храните по ключу на каждого, локально приходится держать и ротировать в разы больше учётных данных. Через агрегирующий шлюз, совместимый с OpenAI, например APIYI apiyi.com, один API-ключ даёт доступ к OpenAI, Claude, Gemini и другим моделям — при ротации нужно менять только один.
🔐 Рекомендация по защите: создайте для Cursor отдельный выделенный ключ и не используйте его совместно с продакшен-сервисами. При подключении через APIYI apiyi.com стоит выделить отдельный ключ для сценария с редактором: при аномалии его можно отключить отдельно, не затрагивая рабочие сервисы.
Регулярная ротация: сортируем по уровню риска
Если не уверены, попадал ли ваш ключ в рискованные места, ротируйте в таком порядке:
- Ключи, которые вы отправляли в Cursor или другую службу поддержки, меняйте в первую очередь.
- Ключи, которые появлялись в открытом виде в сессиях с выключенным Privacy Mode.
- Все ключи, хранящиеся на машинах, где в период 29 октября устанавливали или обновляли
2.1.312или2.1.313; с самой машиной действуйте согласно официальному уведомлению. - Остальные ключи, которые давно не менялись, ротируйте по обычному графику команды.
После ротации не забудьте синхронизировать конфигурацию в редакторе, CI и скриптах, а также проверить, остались ли вызовы со старым ключом. Если такие вызовы есть, значит, где-то конфигурацию не обновили.
Перенастройка пользовательского ключа в Cursor
После ротации ключа следующий шаг — вписать новый ключ обратно в Cursor. Многие разработчики заодно переключают модель, сверяют цены и проверяют протокол интерфейса. Согласно документации APIYI по подключению Cursor, поля конфигурации такие:
| Параметр | Что вписать | Пояснение |
|---|---|---|
| OpenAI API Key | Новый сгенерированный ключ APIYI | Рекомендуется создать отдельный ключ для Cursor |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
Адрес, совместимый с OpenAI |
| Проверка | Нажмите Verify | После успешной проверки можно выбирать модели в Chat |
| Адрес нативного протокола Anthropic | https://api.apiyi.com |
Для нативного протокола не добавляйте /v1 |
Стоит уточнить: в оригинале документации APIYI прямо написано, что «путь с пользовательским ключом пока не поддерживает Agent, только Chat». Это пояснение касается именно способа подключения через пользовательский ключ — оно не означает, что в самом продукте Cursor нет функции Agent, и к траекториям кодирования и маркетплейсу расширений из этой истории отношения не имеет.
🚀 Быстрый старт: сгенерируйте новый ключ в консоли APIYI apiyi.com, впишите Base URL
https://api.apiyi.com/v1и нажмите Verify — так вы проверите доступность модели прямо в Cursor Chat. Новым пользователям даётся бесплатный тестовый лимит — удобно сначала всё прогнать, а потом переходить на рабочий ключ.
Справочник по ценам моделей
Таблица ниже взята из общего прайс-листа APIYI, данные обновлены 2026-11-16 09:39 (UTC+8), единица — доллары США за 1 млн tokens. Названия моделей и цены сверяйтесь со списком моделей на платформе; при заполнении ID модели используйте исходные имена из строк в моноширинном формате.
| ID модели | Вход | Выход | Чтение кэша | Эндпоинт | Доступные платформы |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat、messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat、messages | APIYI apiyi.com |
claude-haiku-5-5 |
0–100 тыс. tokens: 0.1; свыше 100 тыс.: 0.5 | 0.5 | 0.01 | chat、messages | APIYI apiyi.com |
Что касается групп: у claude-opus-5-5 и claude-sonnet-5-5 группы включают ClaudeCode, Claude_Reverse, Claude_Enterprise, Default, SVIP; у claude-haiku-5-5 группы — ClaudeCode, Claude_Enterprise, Default, SVIP, в этой строке общего прайса Claude_Reverse нет. Если используете в Claude Code, обратите внимание на правильный выбор группы и адреса протокола.
Часто задаваемые вопросы (FAQ)
В1: Сколько людей на самом деле пострадало от утечки API-ключей Cursor?
Согласно официальному итоговому отчёту расследования от 2026-11-13: менее 0,01% клиентов столкнулись с раскрытием API-учётных данных; среди пользователей, не включивших Privacy Mode, у менее 0,05% были раскрыты трассы кодирования. Что касается вредоносных расширений, до 5000 человек могли получить вредоносную сборку.
В2: Я не получил уведомление от Cursor — нужно ли всё равно проверять самостоятельно?
В итоговом отчёте указано, что затронутые пользователи были уведомлены индивидуально; если уведомление не пришло, значит вы не попали в эту партию трасс. Но если вы когда-либо отправляли ключ команде поддержки или устанавливали/обновляли `2.1.312`, `2.1.313` в окне 29 октября, всё равно рекомендуется действовать по соответствующему сценарию.
В3: В чём разница между объявлением от 29 октября и итоговым отчётом от 13 ноября?
29 октября — это объявление о безопасности в день инцидента, сосредоточенное на несанкционированной копии расширения Claude Code и способах её устранения. 13 ноября — официальный итоговый отчёт расследования, полностью описывающий отправную точку инцидента, долю затронутых данных и незатронутые системы. Цифры по масштабу воздействия следует брать из итогового отчёта.
В4: Как после ротации ключа быстро восстановить работу в Cursor?
Сгенерируйте новый ключ в APIYI apiyi.com, вставьте его в OpenAI API Key, в поле Override OpenAI Base URL укажите `https://api.apiyi.com/v1` и нажмите Verify. Согласно документации, способ с собственным ключом сейчас используется для Chat.
В5: Связан ли APIYI с этим инцидентом Cursor?
Нет. APIYI — это шлюз API, а не хостинг-провайдер моделей в этом инциденте Cursor, и в итоговом отчёте он не упоминается. APIYI apiyi.com упоминается в статье только для того, чтобы показать, куда можно поместить ключ после ротации, как его настроить и как с помощью одного ключа сократить количество учётных данных, хранимых локально.
В6: Полностью ли безопасен режим Privacy Mode?
В итоговом отчёте чётко указано, что промпты и код при включённом Privacy Mode не пострадали — это действенный уровень защиты. Но он не охватывает учётные данные, отправленные команде поддержки, и не заменяет ротацию ключей. Самый надёжный подход по-прежнему — не допускать появления ключей в открытом виде ни в каких диалогах или тикетах.
Ключевые выводы об утечке API-ключей Cursor
- Ориентир — итоговый отчёт: официальный итоговый отчёт расследования от 2026-11-13 — единственный источник точных цифр.
- Доля затронутых очень мала: раскрыто менее 0,01% учётных данных API и менее 0,05% трассировок.
- Не уведомили — значит, не затронуло: Cursor уже уведомил каждого затронутого пользователя.
- С двумя версиями расширения нужно разобраться:
2.1.312и2.1.313— действуйте по бюллетеню безопасности, опубликованному в тот день; одного удаления может быть недостаточно. - Ключевые системы не затронуты: производственные системы, ключи подписи и репозитории кода клиентов входят в официальный список незатронутых.
- Защита — меньше хранить и чаще менять: включите Privacy Mode, не вставляйте ключи в открытом виде, используйте отдельный ключ для каждого инструмента и меняйте их с учётом рисков.
- Перенастроить несложно: создайте новый ключ через APIYI apiyi.com, в поле Base URL укажите
https://api.apiyi.com/v1.
Резюме
Главное по этой истории с утечкой API-ключей Cursor:
- Масштаб ограничен, уведомления отправлены: в официальном итоговом отчёте расследования указаны точные доли; тем, кто не получил уведомление, не стоит снова гадать самостоятельно.
- Риск сосредоточен в старых данных в открытом виде: ключи в открытом виде из сессий без Privacy Mode и ключи, отправленные команде поддержки, нужно менять в первую очередь.
- С расширениями — по бюллетеню: затронуты только две конкретные версии в окне 29 октября; действуйте по официальному бюллетеню безопасности.
Для большинства разработчиков главный урок этой истории — сократить количество ключей и мест, где они появляются. После ротации можно через единый интерфейс APIYI apiyi.com свести несколько моделей к одному выделенному ключу; настройки и цены смотрите в документации платформы и списке моделей.
📚 Материалы для справки
- Официальный итоговый отчёт расследования Cursor: обновление по инциденту безопасности, опубликованное 2026-11-13
- Ссылка:
cursor.com/blog/security-incident-update -
Пояснение: основание для всех указанных в статье долей пострадавших и сведений о непострадавших системах
-
Уведомление Cursor о безопасности, опубликованное в тот же день: уведомление о безопасности расширения Claude Code от 2026-10-29
- Ссылка:
cursor.com/blog/claude-code-extension-security-notice -
Пояснение: требования по реагированию, касающиеся версий
2.1.312и2.1.313 -
Уведомление о безопасности Fireworks: пояснения, связанные с отправной точкой инцидента
- Ссылка:
fireworks.ai/security/bulletins -
Пояснение: страница уведомления, на которую ссылается итоговый отчёт Cursor
-
Материал BleepingComputer: перекрёстная проверка от 2026-11-14
- Ссылка:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
Пояснение: приводимые цифры совпадают с итоговым отчётом
-
Microsoft Security Blog: анализ самого расширения от 2026-10-30
- Ссылка:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
Пояснение: подтверждает, что официальный маркетплейс и npm не пострадали, но не охватывает весь объём итогового отчёта
-
Документация APIYI по подключению Cursor: инструкция по настройке собственного ключа
- Ссылка:
docs.apiyi.com/scenarios/programming/cursor.md - Пояснение: Base URL и шаг Verify
Автор: техническая команда APIYI
Обсуждение технологий: будем рады обратной связи — свяжитесь с нами через главную страницу сайта APIYI apiyi.com; дополнительные материалы по конфигурации и моделям доступны в документационном центре docs.apiyi.com


