
Nota do autor: leitura do relatório final da investigação oficial do Cursor de 2026-11-13, explicando as proporções reais de exposição de credenciais de API e de traços de codificação, os sistemas que a própria empresa nomeou como não afetados, e recomendações para armazenar menos chaves de terceiros e fazer rotação.
O Cursor publicou em 2026-11-13 o relatório final da investigação oficial deste incidente de segurança, menos de 0,01% dos clientes tiveram credenciais de API expostas e, entre os usuários que não ativaram o Privacy Mode, menos de 0,05% tiveram traços de codificação expostos. Esses dois números são a base factual da discussão sobre o vazamento de chaves API do Cursor. Se você já inseriu chaves da OpenAI, Claude ou de outros terceiros no Cursor ou no Claude Code, este artigo ajuda a avaliar se precisa tomar alguma providência.
Não se trata de boatos reprocessados: todos os números seguem o relatório final da investigação oficial do Cursor; o comunicado de segurança e a cobertura da imprensa de 29 de outubro servem apenas para verificação cruzada.
Valor principal: em 3 minutos, entender as proporções de impacto informadas oficialmente, os sistemas que a empresa declarou explicitamente como não afetados e como armazenar menos chaves e como fazer a rotação.
Visão geral das informações centrais do vazamento de chaves API do Cursor
Primeiro, os fatos mais importantes em uma tabela. Vale prestar atenção especial ao papel dos dois textos oficiais: o de 13 de novembro é o relatório final da investigação oficial; o de 29 de outubro é o comunicado de segurança do dia do incidente. Os números e o escopo devem seguir o relatório final.
| Item | Detalhes |
|---|---|
| Relatório final da investigação oficial | Publicado em 2026-11-13, intitulado “Atualização do incidente de segurança”; os números devem ter este documento como referência |
| Comunicado de segurança do dia | Publicado em 2026-10-29, sobre cópias não autorizadas da extensão Claude Code |
| Ponto de partida do incidente | A chave de acesso emitida pelo Cursor à Fireworks foi exposta (o Cursor afirma que a exposição partiu da Fireworks) |
| Impacto direto nos dados | Um bucket somente leitura foi copiado, contendo traces limitados de agentes de codificação, em grande parte de 2025 |
| Proporção de credenciais de API expostas | Menos de 0,01% dos clientes |
| Proporção de traces de codificação expostos | Menos de 0,05% dos usuários sem o Privacy Mode ativado |
| Impacto da extensão maliciosa | Até 5.000 pessoas podem ter recebido a build maliciosa; ela ficou online por cerca de 11 horas |
| Última atividade do atacante | 2026-11-01, e foi interceptada |
| Contato | [email protected] |
De onde vieram os dados do vazamento de chaves API do Cursor
O bucket copiado continha traces de agentes de codificação, e havia duas condições para que estivessem lá: a sessão não tinha o Privacy Mode ativado e o Cursor tinha autorização para usá-la para treinamento. Em outras palavras, sessões com o Privacy Mode ativado não fazem parte desse conjunto de dados.
Desses, apenas uma pequena parte dos traces continha credenciais não mascaradas, e é daí que vem o “menos de 0,01% dos clientes com credenciais de API expostas”. As credenciais aparecem nos traces geralmente porque os desenvolvedores inseriram chaves em texto claro diretamente na conversa ou no código — e isso é importante para as recomendações de proteção mais adiante.
Qual foi o alcance da propagação posterior do incidente de segurança
Depois, o atacante acessou alguns serviços SaaS usados pelo Cursor. O relatório final lista o escopo do acesso: alguns repositórios de código-fonte não produtivos e arquivados (alguns com contatos comerciais), dados limitados de suporte ao cliente e e-mails, uso do produto e informações de contato, resumos de algumas sessões de codificação e algumas credenciais que usuários haviam enviado à equipe de suporte do Cursor.
O último item merece um aviso separado: se você já colou uma chave em um ticket de suporte ou e-mail — independentemente do problema que estava tentando investigar na época —, deve tratar essa chave como uma chave que precisa ser rotacionada.
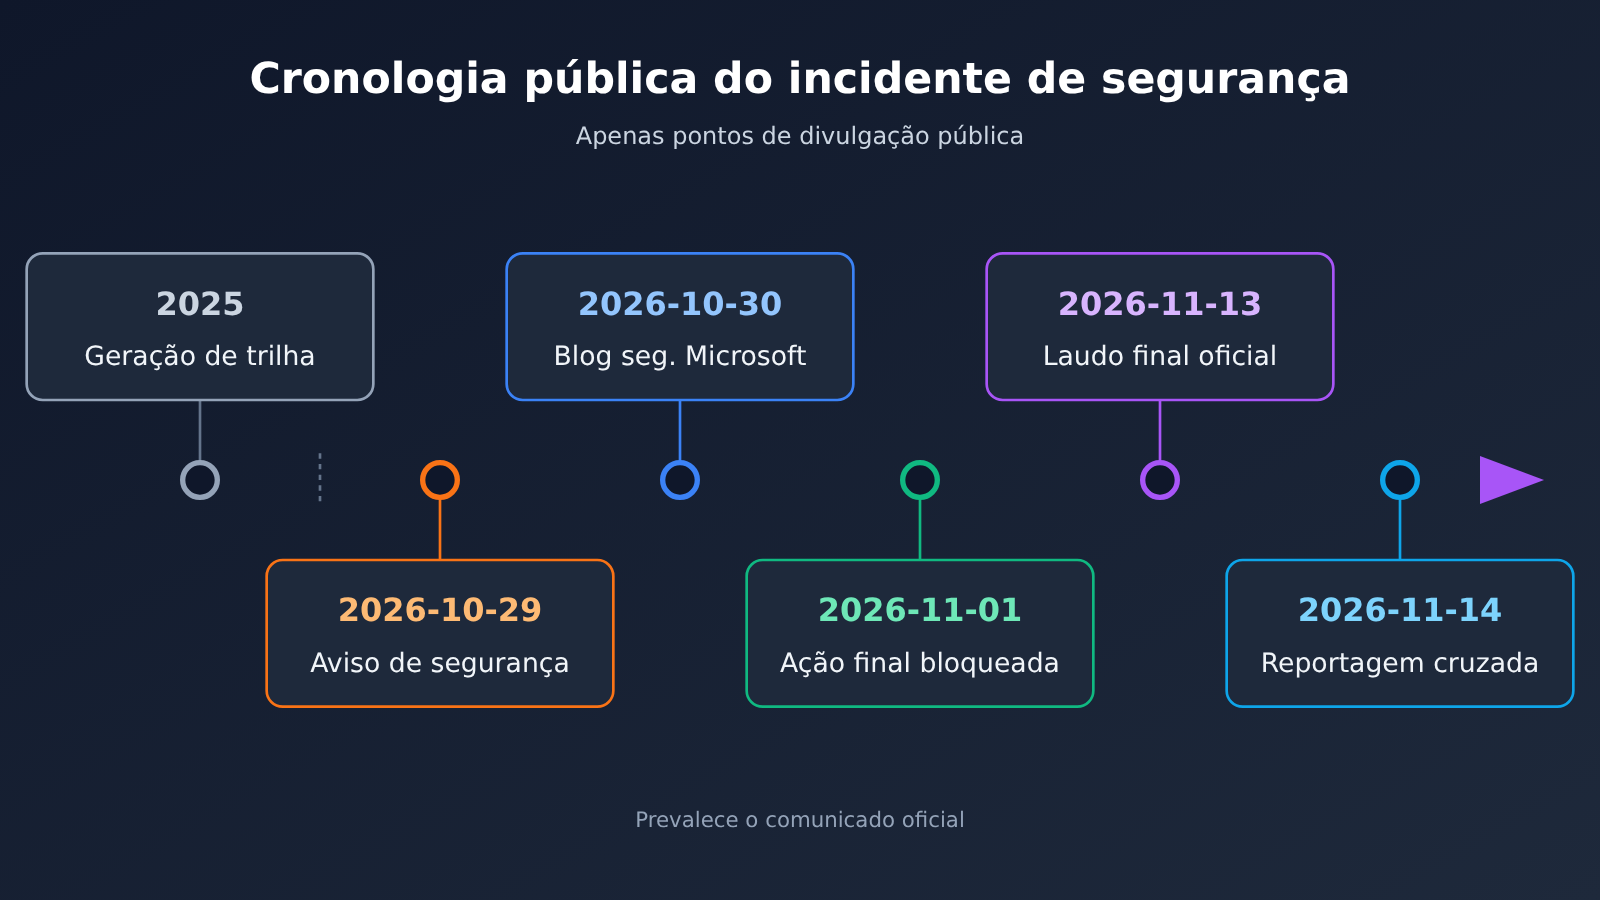
Proporção de impacto e como saber se sua chave API do Cursor vazou
Muitos desenvolvedores têm a mesma dúvida: se não recebi notificação, preciso tentar adivinhar por conta própria? A versão final trouxe uma resposta clara. A Cursor informou que notificou individualmente os usuários afetados — se você não recebeu notificação, significa que não está nesse conjunto de registros.
| Alvo do impacto | Proporção oficial | Como saber se você foi afetado |
|---|---|---|
| Exposição de credenciais de API | menos de 0,01% dos clientes | Vale a notificação direta da Cursor |
| Exposição de registros de codificação | menos de 0,05% dos usuários que não ativaram o Privacy Mode | Notificação individual já enviada; se não recebeu, você não está incluído |
| Credenciais enviadas à equipe de suporte | listadas na versão final como dados acessados | Verifique por conta própria se enviou alguma chave em ticket ou e-mail |
| Builds maliciosos da extensão | no máximo 5.000 pessoas | Você instalou ou atualizou uma versão específica dentro da janela de 29 de outubro? |
A reportagem da BleepingComputer de 14 de novembro repetiu os dois números — “menos de 0,05% dos registros e menos de 0,01% das credenciais de API” — em linha com a versão final. Portanto, não é preciso ajustar sua avaliação com base em outras estimativas que circulam nas redes sociais.
Proteção contra incidentes de segurança envolvendo a extensão Claude Code
Em 29 de outubro, invasores colocaram uma cópia não autorizada da extensão Anthropic Claude Code no cache usado pelo marketplace de extensões do Cursor para VS Code. Há três pontos que precisam ficar claros:
- Não foi publicada pela Anthropic: a Anthropic não lançou essa cópia, e não se trata de uma vulnerabilidade de produto da Anthropic.
- A fonte do marketplace não foi comprometida: esses malwares não estavam no Open VSX; o blog de segurança da Microsoft também deixou claro que o Claude Code oficial no Visual Studio Marketplace e no npm não continha esses pacotes.
- Apenas duas versões foram envolvidas:
2.1.312e2.1.313deAnthropic.claude-code, removidas após cerca de 11 horas no ar.
Se você instalou ou atualizou essas duas versões dentro da janela de exposição, siga as orientações do aviso de segurança da Cursor publicado em 29 de outubro. A empresa deixou claro que apenas desinstalar a extensão pode não ser suficiente; não monte por conta própria métodos de limpeza que circulam na internet — siga os passos oficiais do comunicado.
O que o Cursor declarou oficialmente como não afetado
Em um incidente de segurança, saber “o que não foi afetado” tem o mesmo peso que saber “o que foi afetado”. É isso que define por quais coisas você não precisa entrar em pânico e quais ações desnecessárias você não precisa tomar.
| Categoria | Conteúdo explicitamente não afetado, segundo a empresa |
|---|---|
| Dados de usuário | comandos e códigos com o Privacy Mode ativado; repositórios de código dos clientes |
| Requisições em tempo real | o tráfego em tempo real sendo enviado naquele momento; as requisições de inferência ativas na ocasião |
| Ambiente de produção | os sistemas e a infraestrutura de produção que executam o Cursor |
| Cadeia de distribuição | o aplicativo Cursor, as atualizações oficiais, as chaves de assinatura de release |
| Outros produtos | Cloud Agents, Grok Bot e outros produtos SpaceX SI |
| Extensões e plugins | outras extensões do marketplace; plugins baixados do Cursor Marketplace |
Essa tabela quer dizer o seguinte: o aplicativo Cursor em si e as atualizações oficiais podem ser usados normalmente, e os repositórios de código dos clientes não foram tocados. O que realmente merece atenção são dois tipos de risco herdado: primeiro, chaves em texto puro que tenham aparecido em sessões sem o Privacy Mode ativado; segundo, chaves que tenham sido enviadas ao time de suporte.
O tratamento do incidente que a empresa já concluiu
Segundo o comunicado final, o Cursor já adotou as seguintes medidas:
- Migrou o tráfego de inferência para fora da Fireworks, revogou as chaves emitidas para ela e cortou o vínculo com os conjuntos de dados compartilhados.
- Rotacionou as credenciais expostas que foram descobertas e, por precaução, também as credenciais internas.
- Reconstruiu o marketplace de extensões do VS Code.
- Contratou uma empresa externa para realizar a perícia forense.
- Entrou em contato diretamente com os usuários afetados.
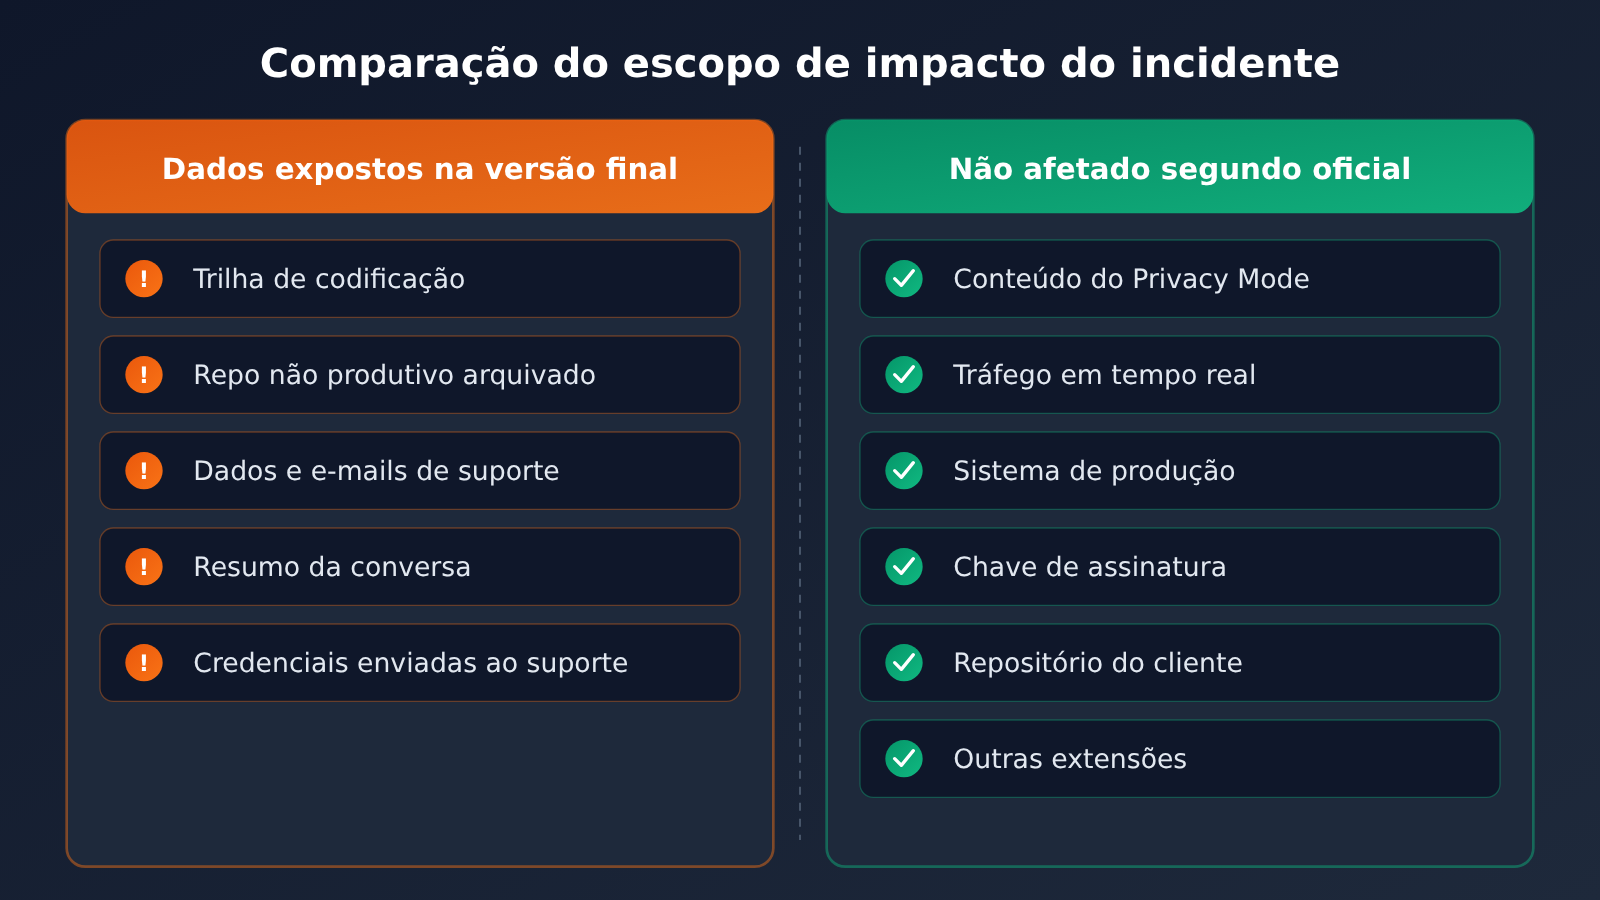
Recomendações de proteção para incidentes de segurança após o vazamento de chaves API do Cursor
As recomendações abaixo são práticas gerais baseadas nos fatos da versão final. Não são exigências oficiais do Cursor e não significam que qualquer plataforma tenha se envolvido neste incidente. A ideia central tem só duas partes: manter menos chaves expostas e rotacionar periodicamente.
Menos chaves expostas: reduza os locais onde elas aparecem em texto claro
As credenciais expostas desta vez vieram de texto claro em traces e de conteúdos enviados à equipe de suporte. Por isso, a proteção mais eficaz é impedir que as chaves apareçam em conversas, código e chamados:
- Ative o Privacy Mode: a versão final deixa claro que comandos e código com Privacy Mode ativado não foram afetados.
- Não cole chaves no chat: faça o editor lê-las da configuração ou de variáveis de ambiente, em vez de colar o valor em texto claro diretamente no Chat.
- Não envie a chave completa a nenhuma equipe de suporte: ao investigar um problema, basta fornecer os primeiros e últimos dígitos da chave ou o ID da solicitação.
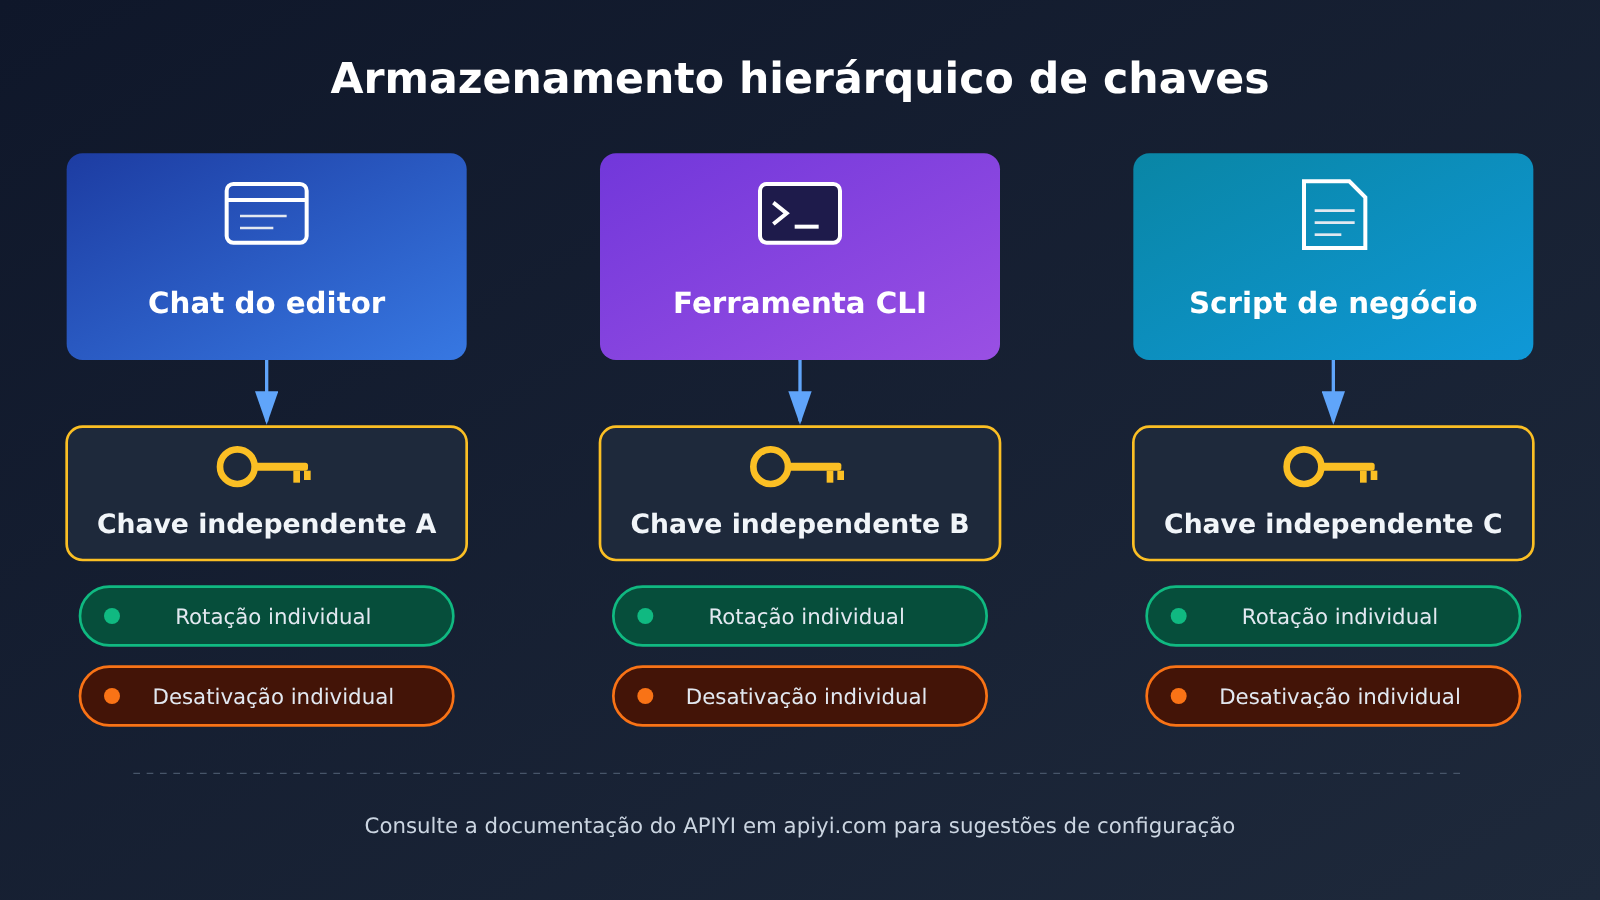
- Uma chave por ferramenta: Cursor, Claude Code e scripts cada um usa a sua; se houver problema, basta revogar uma.
Reduzir o número de chaves também é uma estratégia. Se você invoca modelos de várias empresas ao mesmo tempo e guarda uma chave para cada uma, a quantidade de credenciais que precisa manter e rotacionar localmente aumenta várias vezes. Com um gateway agregador compatível com OpenAI como o APIYI apiyi.com, uma única chave API permite invocar modelos como OpenAI, Claude e Gemini; na hora de rotacionar, você mexe em apenas uma.
🔐 Recomendação de proteção: crie uma chave dedicada apenas para o Cursor e não a compartilhe com serviços de produção. Ao se conectar via APIYI apiyi.com, recomendamos alocar uma chave separada para o cenário do editor; em caso de anomalia, é possível desativá-la isoladamente sem afetar a operação online.
Rotação periódica: priorize por nível de risco
Se você não tem certeza se a sua chave já apareceu em um local de risco, rotacione na ordem abaixo:
- Chaves que já foram enviadas ao Cursor ou a outras equipes de suporte devem ser rotacionadas primeiro.
- Chaves que já apareceram em texto claro em conversas sem Privacy Mode ativado.
- Todas as chaves armazenadas em máquinas que instalaram ou atualizaram
2.1.312ou2.1.313dentro da janela de 29 de outubro; ao mesmo tempo, trate essa máquina conforme o comunicado oficial. - As demais chaves que estão há muito tempo sem troca, rotacione conforme o ciclo normal da equipe.
Depois de rotacionar, lembre-se de atualizar também as configurações do editor, do CI e dos scripts, e fique de olho se a chave antiga ainda registra invocações. Se ainda houver chamadas residuais, é sinal de que algum lugar não foi atualizado.
Reconfigurar a chave personalizada no Cursor
Depois de rotacionar a chave, o próximo passo é colocá-la de volta no Cursor. Muitos desenvolvedores aproveitam a oportunidade para trocar de modelo, conferir preços e o protocolo da interface. Segundo a documentação de integração do Cursor da APIYI, os campos de configuração são estes:
| Item de configuração | O que preencher | Descrição |
|---|---|---|
| OpenAI API Key | chave API recém-gerada da APIYI | recomenda-se criar uma exclusiva para o Cursor |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
endereço compatível com OpenAI |
| Verificação | clique em Verify | depois de passar, você já pode escolher o modelo no Chat |
| Endereço do protocolo nativo da Anthropic | https://api.apiyi.com |
no protocolo nativo, não adicione /v1 |
Vale esclarecer que a documentação da APIYI diz literalmente que “no momento, o caminho da chave personalizada não suporta Agent, apenas Chat”. Isso é uma observação da documentação sobre a forma de acesso com chave personalizada — não significa que o produto Cursor em si não tenha a funcionalidade Agent, e também não tem nada a ver com o rastro de codificação e o marketplace de extensões envolvidos neste incidente.
🚀 Início rápido: depois de gerar uma nova chave no console da APIYI apiyi.com, preencha o Base URL
https://api.apiyi.com/v1e clique em Verify; assim você consegue verificar no Chat do Cursor se o modelo está disponível. Novos usuários têm cota gratuita de teste, ideal para fazer tudo funcionar antes de passar para a chave oficial.
Referência de preços dos modelos
A tabela abaixo foi extraída da tabela geral de preços da APIYI, com dados atualizados em 2026-11-16 09:39 (UTC+8), em dólares / 1 milhão de tokens. Modelos e preços seguem a lista de modelos da plataforma; ao preencher o ID do modelo, use o nome original conforme aparece no código em linha.
| ID do modelo | Entrada | Saída | Leitura de cache | Endpoint | Plataforma disponível |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat、messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat、messages | APIYI apiyi.com |
claude-haiku-5-5 |
0–100 mil tokens: 0.1; acima de 100 mil: 0.5 | 0.5 | 0.01 | chat、messages | APIYI apiyi.com |
Quanto aos grupos, os grupos de claude-opus-5-5 e claude-sonnet-5-5 incluem ClaudeCode, Claude_Reverse, Claude_Enterprise, Default e SVIP; o grupo de claude-haiku-5-5 é ClaudeCode, Claude_Enterprise, Default e SVIP, e essa linha da tabela geral não traz Claude_Reverse. Se você usa no Claude Code, fique atento para escolher o grupo e o endereço de protocolo corretos.
Perguntas frequentes (FAQ)
Q1: Afinal, quantas pessoas foram afetadas pelo vazamento de chaves API do Cursor?
Com base na versão final da investigação oficial, de 2026-11-13: menos de 0,01% dos clientes tiveram credenciais de API expostas; entre os usuários que não ativaram o Privacy Mode, menos de 0,05% tiveram rastros de codificação expostos. No caso das extensões maliciosas, até 5.000 pessoas podem ter recebido builds maliciosos.
Q2: Não recebi a notificação do Cursor; ainda preciso investigar por conta própria?
A versão final diz que os usuários afetados foram notificados individualmente; se você não recebeu notificação, não faz parte desse lote de rastros. Mas, se você já enviou chaves para a equipe de suporte ou instalou/atualizou `2.1.312` e `2.1.313` dentro da janela de 29 de outubro, ainda vale seguir o tratamento correspondente.
Q3: Qual é a diferença entre o comunicado de 29 de outubro e a versão final de 13 de novembro?
O comunicado de 29 de outubro foi o aviso de segurança do dia do incidente, focado na cópia não autorizada da extensão Claude Code e nas medidas de contenção. Já o de 13 de novembro é a conclusão oficial da investigação, explicando desde o início do incidente, os percentuais de impacto nos dados e os sistemas não afetados. Os números do escopo de impacto devem seguir a versão final.
Q4: Como voltar a usar o Cursor rapidamente depois de rotacionar as chaves?
Gere uma nova chave no APIYI apiyi.com, preencha o campo OpenAI API Key, coloque `https://api.apiyi.com/v1` em Override OpenAI Base URL e clique em Verify. Conforme a documentação, o modo de chave personalizada atualmente é usado para Chat.
Q5: O APIYI tem alguma relação com este incidente do Cursor?
Não. O APIYI é um gateway de API, não é o provedor de hospedagem de modelos neste incidente do Cursor, e a versão final também não o menciona. Neste artigo, mencionamos o APIYI apiyi.com apenas para explicar onde a chave rotacionada pode ser colocada, como configurá-la e como usar uma única chave para reduzir a quantidade de credenciais mantidas localmente.
Q6: Ativar o Privacy Mode deixa tudo totalmente seguro?
A versão final deixa claro que os comandos e códigos de quem ativa o Privacy Mode não foram afetados — essa é uma camada de proteção válida. Mas ela não cobre credenciais enviadas para a equipe de suporte nem substitui a rotação de chaves. A prática mais segura continua sendo nunca expor chaves em texto claro em conversas ou tickets.
Principais pontos do vazamento de chaves API do Cursor
- A palavra final é do relatório final: o relatório final da investigação oficial, de 2026-11-13, é a única base numérica.
- A proporção de impacto é pequena: menos de 0,01% das credenciais de API expostas e menos de 0,05% dos traces expostos.
- Sem notificação, sem envolvimento: o Cursor já notificou individualmente os usuários afetados.
- Duas versões da extensão precisam de atenção:
2.1.312e2.1.313devem ser tratadas conforme o aviso de segurança daquele dia — apenas desinstalar pode não ser suficiente. - Os sistemas centrais não foram afetados: sistemas de produção, chaves de assinatura e repositórios de código dos clientes estão na lista oficial de itens não afetados.
- A proteção vem de expor menos e rotacionar: ative o Privacy Mode, não cole chaves em texto claro, uma chave por ferramenta e rotacione conforme o risco.
- Reconfigurar é simples: gere uma nova chave no APIYI apiyi.com e preencha o Base URL com
https://api.apiyi.com/v1.
Resumo
Os pontos centrais deste incidente de segurança envolvendo o vazamento de chaves API do Cursor:
- Escopo limitado e já notificado: o relatório final da investigação oficial apresenta proporções claras; quem não recebeu notificação não precisa ficar tentando adivinhar.
- O risco está concentrado no texto claro histórico: chaves em texto claro em sessões sem Privacy Mode e chaves enviadas ao time de suporte são as que devem ser rotacionadas com prioridade.
- Problema da extensão: siga o aviso oficial: apenas duas versões específicas foram envolvidas, dentro da janela de 29 de outubro; trate conforme o aviso de segurança oficial.
Para a maioria dos desenvolvedores, a maior lição deste incidente é reduzir a quantidade de chaves e os lugares onde elas aparecem. Depois de concluir a rotação, você pode usar a interface unificada do APIYI apiyi.com para reunir vários modelos em uma única chave dedicada — consulte a documentação da plataforma e a lista de modelos para configuração e preços.
📚 Materiais de referência
- Versão final da investigação oficial do Cursor: atualização sobre o incidente de segurança publicada em 13/11/2026
- Link:
cursor.com/blog/security-incident-update -
Observação: base para todas as proporções de impacto e sistemas não afetados neste artigo
-
Comunicado de segurança do Cursor no mesmo dia: aviso de segurança da extensão Claude Code em 29/10/2026
- Link:
cursor.com/blog/claude-code-extension-security-notice -
Observação: requisitos de tratamento relacionados às versões
2.1.312e2.1.313 -
Comunicado de segurança da Fireworks: explicação relacionada à origem do incidente
- Link:
fireworks.ai/security/bulletins -
Observação: página de comunicado citada na versão final do Cursor
-
Reportagem do BleepingComputer: verificação cruzada em 14/11/2026
- Link:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
Observação: os números reproduzidos são consistentes com a versão final
-
Microsoft Security Blog: análise sobre a extensão em si, de 30/10/2026
- Link:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
Observação: confirma que o marketplace oficial e o npm não foram afetados; não representa o escopo da versão final
-
Documentação de integração do Cursor da APIYI: instruções para configuração de chave personalizada
- Link:
docs.apiyi.com/scenarios/programming/cursor.md - Observação: etapas de Base URL e Verify
Autor: equipe técnica da APIYI
Contato técnico: fique à vontade para falar conosco na página inicial do site da APIYI (apiyi.com). Para mais materiais de configuração e informações sobre modelos, acesse a central de documentação em docs.apiyi.com


