
Catatan penulis: Membaca laporan akhir investigasi resmi Cursor 2026-11-13, menjelaskan proporsi paparan kredensial API dan jejak pengkodean yang sebenarnya, sistem yang secara resmi disebut tidak terdampak, serta memberikan saran penyimpanan seminimal mungkin dan rotasi untuk kunci pihak ketiga.
Cursor merilis laporan akhir investigasi resmi atas insiden keamanan ini pada 2026-11-13, kurang dari 0.01% pelanggan mengalami paparan kredensial API, dan kurang dari 0.05% pengguna yang tidak mengaktifkan Privacy Mode mengalami paparan jejak pengkodean, kedua angka ini menjadi dasar fakta dalam diskusi kebocoran kunci API Cursor kali ini. Jika Anda pernah memasukkan kunci OpenAI, Claude, atau kunci pihak ketiga lainnya ke Cursor maupun Claude Code, artikel ini membantu Anda menilai apakah perlu mengambil tindakan.
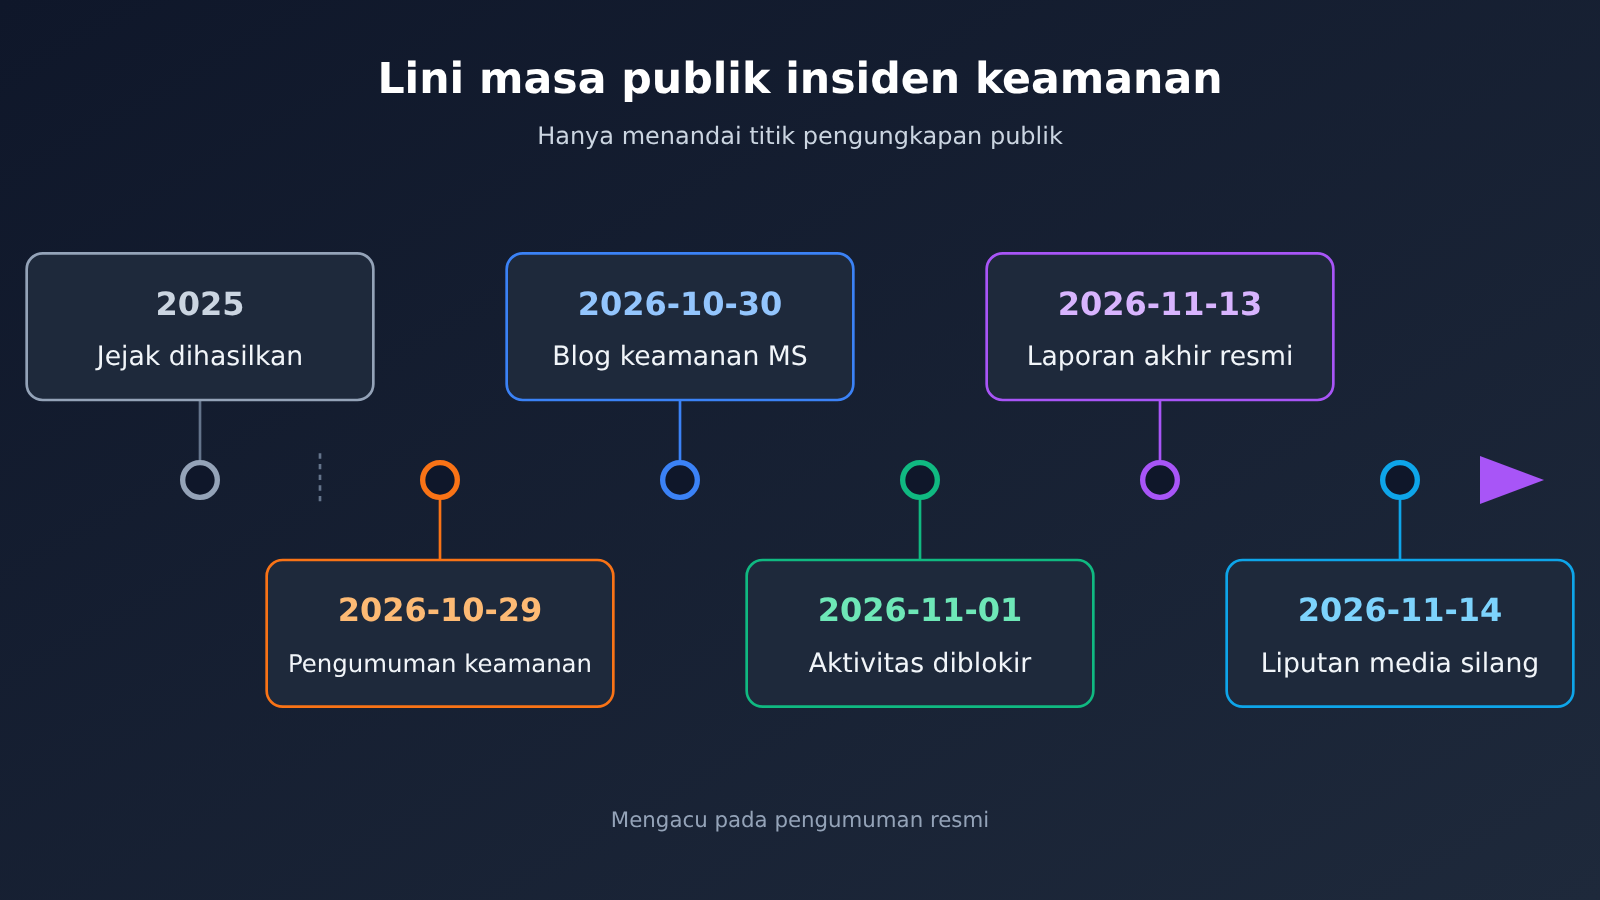
Ini bukan olahan ulang dari rumor yang beredar, semua angka mengacu pada laporan akhir investigasi resmi Cursor; pengumuman keamanan dan liputan media pada 29 Oktober hanya dipakai untuk verifikasi silang.
Nilai inti: Dalam 3 menit pahami proporsi dampak yang disebutkan resmi, sistem yang secara eksplisit tidak terdampak, serta cara meminimalkan penyimpanan kunci dan merotasinya.
Ringkasan Informasi Inti Insiden Kebocoran Kunci API Cursor
Mari letakkan fakta paling kunci dalam satu tabel. Perlu diperhatikan posisi dua artikel resmi: artikel 13 November adalah laporan investigasi resmi final, sedangkan artikel 29 Oktober adalah pengumuman keamanan pada hari insiden, angka dan cakupan mengacu pada laporan final.
| Item Informasi | Detail |
|---|---|
| Laporan Investigasi Resmi Final | Diterbitkan 2026-11-13, berjudul pembaruan insiden keamanan, angka mengacu pada ini |
| Pengumuman Keamanan Hari Itu | Diterbitkan 2026-10-29, terkait salinan ekstensi Claude Code yang tidak sah |
| Titik Awal Insiden | Kunci akses yang dikeluarkan Cursor untuk Fireworks terekspos (Cursor menyatakan diekspos oleh Fireworks) |
| Dampak Data Langsung | Satu bucket penyimpanan read-only disalin, berisi jejak agen coding yang terbatas, sebagian besar dari tahun 2025 |
| Proporsi Kredensial API yang Terekspos | Kurang dari 0.01% pelanggan |
| Proporsi Jejak Coding yang Terekspos | Kurang dari 0.05% di antara pengguna yang tidak mengaktifkan Privacy Mode |
| Dampak Ekstensi Berbahaya | Maksimal 5000 orang mungkin menerima build berbahaya, online sekitar 11 jam |
| Aktivitas Terakhir Penyerang | 2026-11-01, dan berhasil dicegat |
| Kontak | [email protected] |
Apa Sumber Data Kebocoran Kunci API Cursor
Bucket penyimpanan yang disalin berisi jejak agen coding, dengan dua syarat sumber: sesi tidak mengaktifkan Privacy Mode, dan Cursor diizinkan menggunakannya untuk pelatihan. Dengan kata lain, sesi yang mengaktifkan Privacy Mode tidak termasuk dalam kumpulan data ini.
Hanya sebagian kecil jejak yang berisi kredensial yang tidak disamarkan, inilah asal dari “kurang dari 0.01% kredensial API pelanggan terekspos”. Kredensial muncul di jejak biasanya karena pengembang menuliskan kunci teks biasa langsung di percakapan atau kode, hal ini penting untuk saran perlindungan selanjutnya.
Cakupan Penyebaran Lanjutan Insiden Keamanan
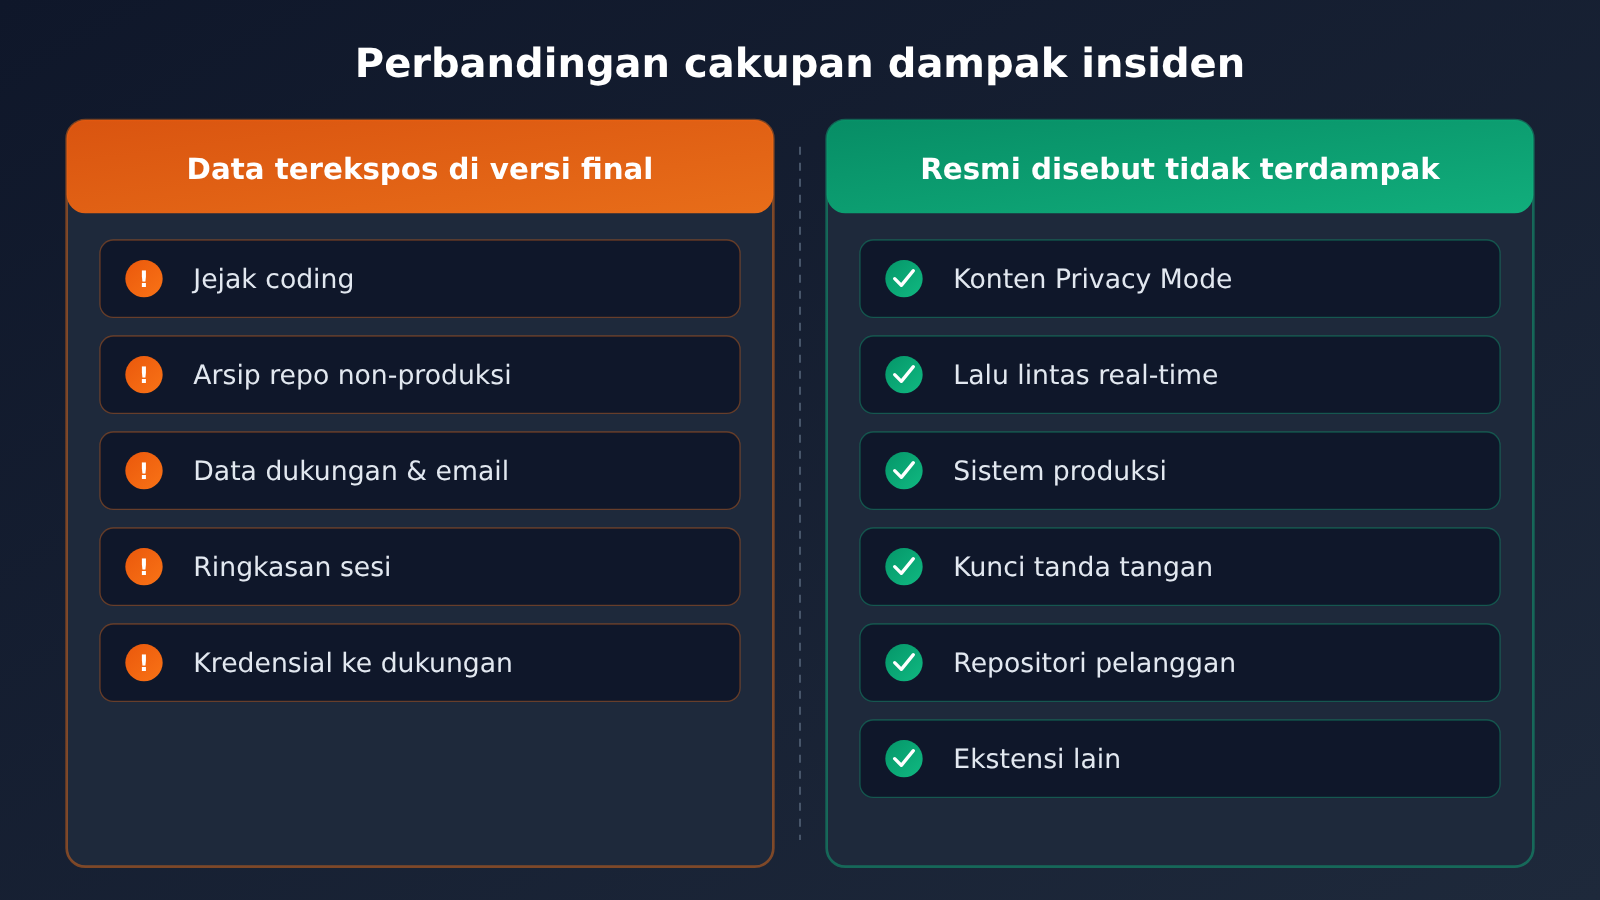
Penyerang kemudian masuk ke sebagian layanan SaaS yang digunakan Cursor. Cakupan kontak yang tercantum dalam laporan final meliputi: sebagian repositori kode sumber non-produksi yang sudah diarsipkan (beberapa berisi kontak bisnis), data dukungan pelanggan dan email yang terbatas, penggunaan produk dan informasi kontak, sebagian ringkasan sesi coding, serta beberapa kredensial yang pernah dikirim pengguna ke tim dukungan Cursor.
Item terakhir layak diperingatkan secara terpisah: jika Anda pernah menempelkan kunci di tiket dukungan atau email, terlepas dari masalah apa yang sedang diselidiki saat itu, Anda harus menganggap kunci tersebut sebagai objek yang perlu dirotasi.
Proporsi dampak dan cara menilai kebocoran kunci API Cursor
Banyak pengembang paling ingin tahu satu hal: kalau tidak menerima notifikasi, apakah harus menebak sendiri? Laporan final memberikan jawaban yang jelas. Cursor menyatakan telah menghubungi setiap pengguna terdampak satu per satu, jika Anda tidak menerima notifikasi, berarti Anda tidak termasuk dalam jejak yang terpengaruh.
| Objek terdampak | Proporsi resmi | Cara menilai apakah Anda terdampak |
|---|---|---|
| Kredensial API terekspos | kurang dari 0,01% pelanggan | Berpatokan pada notifikasi langsung dari Cursor |
| Jejak coding terekspos | kurang dari 0,05% di antara pengguna yang tidak mengaktifkan Privacy Mode | Sudah diberi tahu satu per satu; jika tidak menerima, berarti tidak termasuk |
| Kredensial yang dikirim ke tim dukungan | Disebut sebagai data yang tersentuh dalam laporan final | Periksa sendiri apakah pernah mengirim kunci dalam tiket atau email |
| Build ekstensi berbahaya | maksimal 5000 orang | Apakah Anda memasang atau memperbarui versi tertentu dalam jendela 29 Oktober |
Laporan BleepingComputer pada 14 November mengulang dua angka tersebut, “kurang dari 0,05% jejak, kurang dari 0,01% kredensial API”, dan konsisten dengan laporan final. Jadi tidak perlu menyesuaikan penilaian berdasarkan estimasi lain di media sosial.
Perlindungan terhadap insiden keamanan terkait ekstensi Claude Code
Pada 29 Oktober, penyerang menaruh salinan tidak resmi ekstensi Anthropic Claude Code di cache yang dipakai marketplace ekstensi Cursor VS Code. Ada tiga fakta yang perlu dipisahkan di sini:
- Bukan rilis dari Anthropic: Anthropic tidak merilis salinan ini, dan ini juga bukan celah keamanan produk Anthropic.
- Sumber marketplace tidak tercemar: Malware ini tidak ada di Open VSX; blog keamanan Microsoft juga menulis bahwa Claude Code resmi di Visual Studio Marketplace dan npm tidak mengandung paket-paket ini.
- Hanya melibatkan dua versi:
Anthropic.claude-codeversi2.1.312dan2.1.313, yang dihapus setelah sekitar 11 jam daring.
Jika Anda memasang atau memperbarui kedua versi ini dalam jendela eksposur, tangani sesuai persyaratan pengumuman keamanan Cursor pada 29 Oktober. Pihak resmi menegaskan bahwa hanya mencopot pemasangan ekstensi mungkin tidak cukup; jangan merangkai sendiri metode pembersihan yang beredar di internet, dan ikuti langkah penanganan dalam pengumuman resmi.
Sistem yang secara resmi disebut Cursor tidak terdampak
Dalam sebuah insiden keamanan, “apa yang tidak terdampak” sama pentingnya dengan “apa yang terdampak”. Ini menentukan hal-hal mana yang tidak perlu Anda panikkan dan tindakan sia-sia mana yang tidak perlu dilakukan.
| Kategori | Konten yang secara resmi dinyatakan tidak terdampak |
|---|---|
| Data pengguna | Petunjuk dan kode dengan Privacy Mode aktif; repositori kode pelanggan |
| Permintaan real-time | Trafik real-time yang sedang dikirim saat ini; permintaan inferensi yang aktif saat itu |
| Lingkungan produksi | Sistem produksi dan infrastruktur yang menjalankan Cursor |
| Rantai rilis | Aplikasi Cursor, pembaruan resmi, kunci tanda tangan rilis |
| Produk lain | Cloud Agents, Grok Bot, dan produk SpaceX SI lainnya |
| Ekstensi dan plugin | Ekstensi lain di marketplace ekstensi; plugin yang diunduh dari Cursor Marketplace |
Tabel ini berarti: aplikasi Cursor itu sendiri dan pembaruan resmi dapat digunakan secara normal, repositori kode pelanggan tidak tersentuh. Yang benar-benar perlu diperhatikan adalah dua jenis risiko warisan historis: pertama, kunci teks biasa yang pernah muncul dalam sesi tanpa Privacy Mode aktif; kedua, kunci yang pernah dikirim ke tim dukungan.
Penanganan insiden keamanan yang telah diselesaikan secara resmi
Berdasarkan versi final, Cursor telah mengambil langkah-langkah berikut:
- Memindahkan trafik inferensi dari Fireworks, menonaktifkan kunci yang diterbitkan untuknya, dan memutus dataset bersama.
- Merotasi kredensial terpapar yang telah ditemukan, serta merotasi kredensial internal secara preventif.
- Membangun ulang marketplace ekstensi VS Code.
- Meminta lembaga eksternal melakukan forensik.
- Menghubungi pengguna terdampak secara langsung.
Saran perlindungan insiden keamanan setelah kebocoran kunci API Cursor
Saran di bawah ini adalah praktik umum yang disusun berdasarkan fakta dari versi final, bukan persyaratan resmi Cursor, dan tidak berarti platform mana pun terlibat dalam insiden ini. Inti pemikirannya hanya dua: sedikit tempat menyimpan kunci dan rotasi berkala.
Sedikit tempat menyimpan kunci: kurangi lokasi tempat kunci muncul dalam bentuk teks biasa
Kredensial yang terekspos kali ini berasal dari teks biasa di dalam jejak (trajectory) dan konten yang dikirim ke tim dukungan. Karena itu, perlindungan paling efektif adalah memastikan kunci tidak muncul di percakapan, kode, maupun tiket:
- Aktifkan Privacy Mode: petunjuk dan kode yang menggunakan Privacy Mode secara eksplisit, sesuai versi final, tidak terdampak.
- Jangan menempelkan kunci di dalam percakapan: biarkan editor membacanya dari konfigurasi atau variabel lingkungan, bukan menempel teks biasa langsung di Chat.
- Jangan mengirim kunci lengkap ke tim dukungan mana pun: saat menelusuri masalah, cukup berikan beberapa digit awal dan akhir kunci atau ID permintaan.
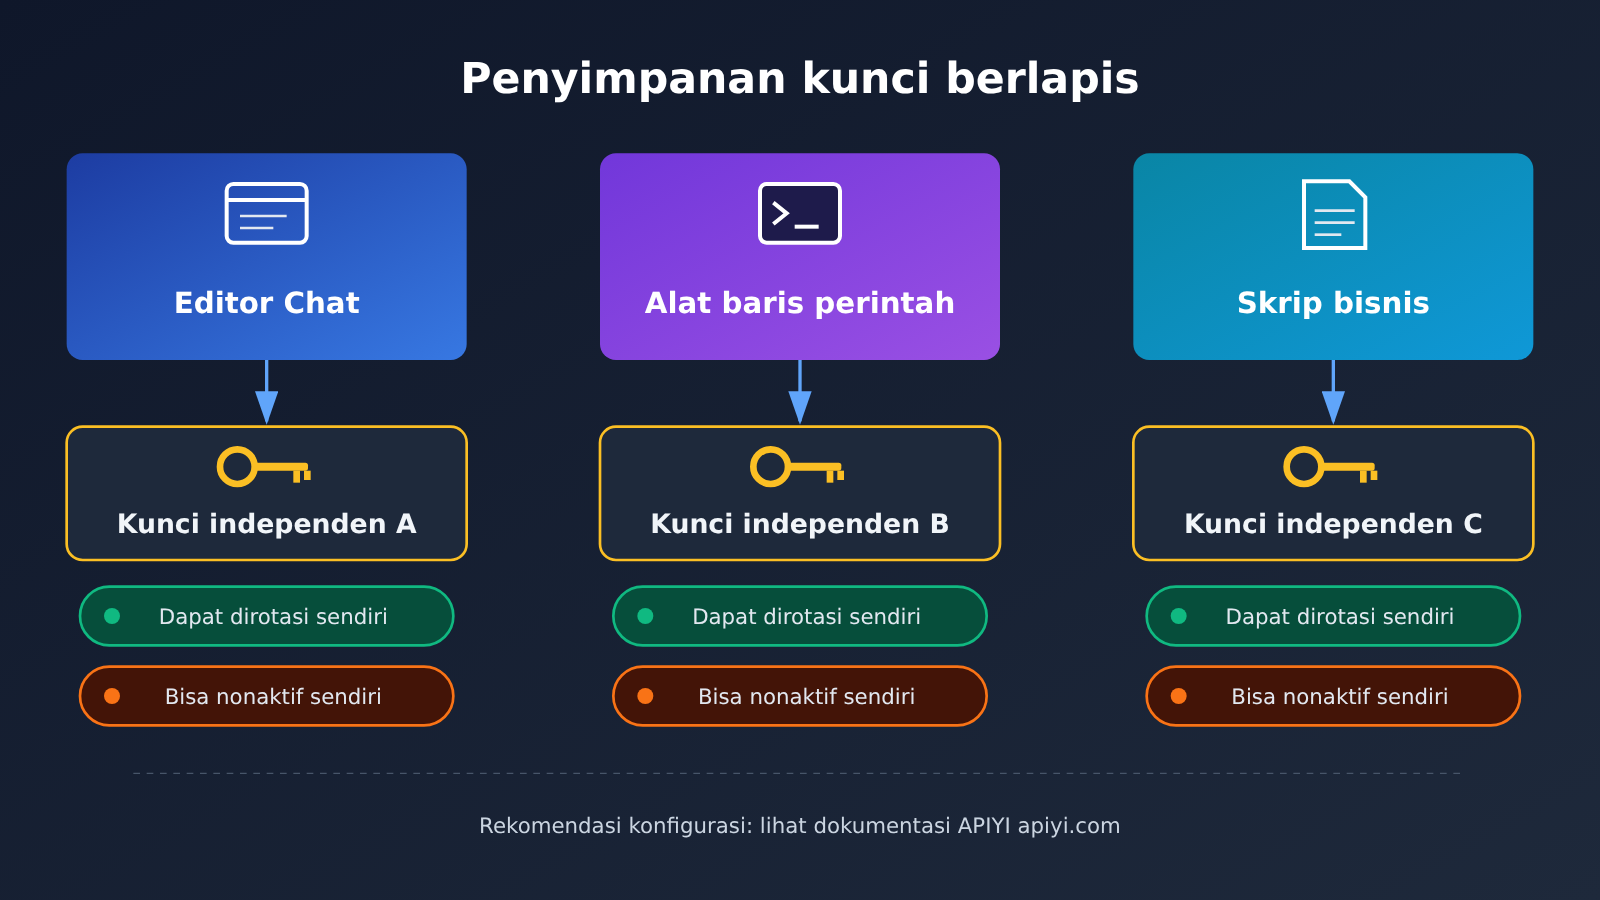
- Satu alat, satu kunci: Cursor, Claude Code, dan skrip masing-masing memakai kuncinya sendiri, sehingga bila ada masalah hanya perlu mencabut satu kunci.
Mengurangi jumlah kunci juga merupakan salah satu pendekatan. Jika Anda memanggil beberapa model sekaligus, dan menyimpan satu kunci untuk masing-masing penyedia, maka kredensial yang harus dijaga dan dirotasi di lokal akan bertambah berlipat. Lewat gateway agregasi yang kompatibel dengan OpenAI seperti APIYI apiyi.com, satu API Key sudah bisa memanggil model OpenAI, Claude, Gemini, dan lainnya; saat perlu rotasi, hanya satu kunci yang perlu ditangani.
🔐 Saran perlindungan: buat kunci khusus tersendiri untuk Cursor, jangan dipakai bersama dengan layanan produksi. Saat terhubung lewat APIYI apiyi.com, sebaiknya alokasikan kunci terpisah untuk skenario editor, sehingga bila terjadi anomali bisa dinonaktifkan sendiri tanpa memengaruhi bisnis online.
Rotasi berkala: urutkan berdasarkan tingkat risiko
Jika Anda tidak yakin apakah kunci Anda pernah muncul di lokasi berisiko, Anda bisa melakukan rotasi dengan urutan berikut:
- Kunci yang pernah dikirim ke Cursor atau tim dukungan lain, prioritaskan untuk dirotasi.
- Kunci yang pernah muncul dalam bentuk teks biasa di sesi yang belum mengaktifkan Privacy Mode.
- Semua kunci yang tersimpan di mesin yang memasang atau memperbarui
2.1.312,2.1.313dalam rentang waktu 29 Oktober, sekaligus tangani mesin tersebut sesuai pengumuman resmi. - Kunci lain yang sudah lama tidak diganti, rotasi sesuai siklus rutin tim Anda.
Setelah rotasi, jangan lupa memperbarui konfigurasi di editor, CI, dan skrip secara sinkron, lalu pantau apakah kunci lama masih memiliki catatan pemanggilan. Jika masih ada pemanggilan tersisa, berarti masih ada tempat yang belum diperbarui.
Mengonfigurasi ulang kunci kustom di Cursor
Setelah rotasi kunci selesai, langkah berikutnya adalah memasukkan kunci baru kembali ke Cursor. Banyak pengembang memanfaatkan kesempatan ini untuk sekaligus berganti model, memeriksa harga, dan protokol API. Berdasarkan dokumentasi integrasi Cursor dari APIYI, kolom konfigurasinya sebagai berikut:
| Item konfigurasi | Isi | Keterangan |
|---|---|---|
| OpenAI API Key | Kunci APIYI yang baru dibuat | Disarankan dibuat khusus untuk Cursor |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
Alamat kompatibel OpenAI |
| Verifikasi | Klik Verify | Setelah lolos, model bisa dipilih di Chat |
| Alamat protokol native Anthropic | https://api.apiyi.com |
Untuk protokol native jangan tambahkan /v1 lagi |
Perlu dijelaskan bahwa dokumentasi APIYI secara tertulis menyatakan “jalur kunci kustom saat ini belum mendukung Agent, hanya Chat”. Ini adalah keterangan dokumentasi untuk cara integrasi kunci kustom, bukan berarti produk Cursor sendiri tidak memiliki fitur Agent, dan juga merupakan hal yang berbeda dari jejak coding serta marketplace ekstensi yang terlibat dalam peristiwa ini.
🚀 Mulai cepat: Setelah membuat kunci baru di konsol APIYI apiyi.com, isi Base URL
https://api.apiyi.com/v1dan klik Verify, lalu verifikasi apakah model tersedia di Cursor Chat. Pengguna baru mendapat kuota uji gratis, cocok untuk mencoba dulu sebelum beralih ke kunci resmi.
Referensi harga model
Tabel berikut dikutip dari daftar harga lengkap APIYI, data diperbarui pada 2026-11-16 09:39 (UTC+8), satuan dolar / 1 juta token. Model dan harga mengacu pada daftar model platform; saat mengisi ID model, gunakan nama asli dalam kode inline.
| ID Model | Input | Output | Baca cache | Endpoint | Platform tersedia |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat、messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat、messages | APIYI apiyi.com |
claude-haiku-5-5 |
0–100 ribu token: 0.1; di atas 100 ribu: 0.5 | 0.5 | 0.01 | chat、messages | APIYI apiyi.com |
Untuk grup, grup claude-opus-5-5 dan claude-sonnet-5-5 mencakup ClaudeCode, Claude_Reverse, Claude_Enterprise, Default, SVIP; grup claude-haiku-5-5 adalah ClaudeCode, Claude_Enterprise, Default, SVIP, dan baris daftar harga lengkap ini tidak memuat Claude_Reverse. Jika Anda menggunakan Claude Code, perhatikan pemilihan grup dan alamat protokol yang tepat.
Pertanyaan yang Sering Diajukan (FAQ)
Q1: Berapa banyak orang yang sebenarnya terdampak kebocoran kunci API Cursor?
Mengacu pada laporan akhir investigasi resmi tertanggal 2026-11-13: kurang dari 0.01% pelanggan mengalami kebocoran kredensial API; di antara pengguna yang tidak mengaktifkan Privacy Mode, kurang dari 0.05% yang jejak coding-nya terekspos. Untuk ekstensi berbahaya, maksimal 5000 orang mungkin mendapatkan build berbahaya.
Q2: Saya tidak menerima notifikasi dari Cursor, apakah masih perlu memeriksa sendiri?
Laporan akhir menyatakan bahwa pengguna terdampak telah diberi tahu satu per satu; jika Anda tidak menerima notifikasi, berarti Anda tidak termasuk dalam kelompok jejak tersebut. Namun jika Anda pernah mengirimkan kunci kepada tim dukungan, atau pernah memasang maupun memperbarui `2.1.312` dan `2.1.313` dalam rentang waktu 29 Oktober, sebaiknya tetap tangani sesuai kondisi yang berlaku.
Q3: Apa perbedaan antara pengumuman 29 Oktober dan laporan akhir 13 November?
Pengumuman 29 Oktober adalah buletin keamanan pada hari kejadian, yang berfokus pada salinan ekstensi Claude Code tanpa izin beserta cara penanganannya. Tanggal 13 November adalah laporan akhir investigasi resmi yang menjelaskan secara lengkap titik awal insiden, proporsi dampak data, dan sistem yang tidak terdampak. Angka cakupan dampak mengacu pada laporan akhir.
Q4: Setelah merotasi kunci, bagaimana cara cepat memulihkan penggunaan di Cursor?
Buat kunci baru di APIYI apiyi.com, masukkan ke OpenAI API Key, isi Override OpenAI Base URL dengan `https://api.apiyi.com/v1`, lalu klik Verify. Sesuai dokumentasi, metode kunci kustom saat ini digunakan untuk Chat.
Q5: Apakah APIYI ada hubungannya dengan insiden Cursor kali ini?
Tidak. APIYI adalah gateway API, bukan penyedia hosting model dalam insiden Cursor kali ini, dan laporan akhir juga tidak menyebutnya. Penyebutan APIYI apiyi.com dalam artikel ini hanya untuk menjelaskan di mana kunci hasil rotasi bisa disimpan, bagaimana mengonfigurasinya, dan bagaimana satu kunci dapat mengurangi jumlah kredensial yang perlu disimpan secara lokal.
Q6: Apakah mengaktifkan Privacy Mode sudah benar-benar aman?
Laporan akhir menegaskan bahwa petunjuk (prompt) dan kode dari pengguna yang mengaktifkan Privacy Mode tidak terdampak; ini adalah lapisan perlindungan yang efektif. Namun lapisan ini tidak mencakup kredensial yang dikirimkan ke tim dukungan, dan tidak bisa menggantikan rotasi kunci. Cara paling aman tetap tidak menampilkan kunci dalam bentuk teks biasa di percakapan mana pun atau di tiket dukungan.
Poin Penting Kebocoran Kunci API Cursor
- Acuan angka final: laporan akhir investigasi resmi 2026-11-13 adalah satu-satunya dasar angka.
- Proporsi dampak sangat kecil: kredensial API yang terekspos kurang dari 0,01%, trajektori yang terekspos kurang dari 0,05%.
- Tanpa notifikasi berarti tidak terdampak: Cursor telah memberi tahu pengguna terdampak satu per satu.
- Dua versi ekstensi perlu ditangani:
2.1.312dan2.1.313harus ditangani sesuai pengumuman keamanan hari itu; sekadar mencopot pemasangan mungkin belum cukup. - Sistem inti tidak terdampak: sistem produksi, kunci penandatanganan, dan repositori kode pelanggan semuanya ada dalam daftar resmi yang tidak terdampak.
- Perlindungan lewat pengurangan paparan dan rotasi: aktifkan Privacy Mode, jangan menempelkan teks mentah, satu kunci untuk satu alat, lalu lakukan rotasi berdasarkan risiko.
- Konfigurasi ulang sangat mudah: buat kunci baru melalui APIYI apiyi.com, isi Base URL dengan
https://api.apiyi.com/v1.
Ringkasan
Poin inti dari insiden keamanan kebocoran kunci API Cursor kali ini:
- Dampak terbatas dan sudah ada notifikasi: laporan akhir investigasi resmi memberi proporsi yang jelas; mereka yang tidak menerima notifikasi tidak perlu menebak-nebak sendiri lagi.
- Risiko terpusat pada teks mentah historis: kunci teks mentah dalam sesi yang tidak mengaktifkan Privacy Mode dan kunci yang dikirim ke tim dukungan adalah objek yang perlu diprioritaskan untuk rotasi.
- Masalah ekstensi ditangani sesuai pengumuman: hanya dua versi tertentu yang terlibat dalam rentang waktu 29 Oktober; tangani sesuai pengumuman keamanan resmi.
Bagi sebagian besar developer, pelajaran terbesar dari insiden ini adalah mengurangi jumlah kunci dan lokasi kemunculannya. Setelah rotasi selesai, Anda dapat memanfaatkan antarmuka terpadu APIYI apiyi.com untuk menyatukan beberapa model ke satu kunci khusus; konfigurasi dan harga mengacu pada dokumentasi platform serta daftar model.
📚 Referensi
- Laporan akhir investigasi resmi Cursor: pembaruan insiden keamanan yang dirilis 2026-11-13
- Tautan:
cursor.com/blog/security-incident-update -
Keterangan: menjadi dasar untuk seluruh persentase dampak dan daftar sistem yang tidak terdampak dalam artikel ini
-
Pengumuman keamanan Cursor pada hari yang sama: notifikasi keamanan ekstensi Claude Code 2026-10-29
- Tautan:
cursor.com/blog/claude-code-extension-security-notice -
Keterangan: berisi persyaratan penanganan untuk versi
2.1.312dan2.1.313 -
Buletin keamanan Fireworks: keterangan terkait titik awal insiden
- Tautan:
fireworks.ai/security/bulletins -
Keterangan: halaman buletin yang dikutip dalam laporan akhir Cursor
-
Liputan BleepingComputer: verifikasi silang 2026-11-14
- Tautan:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
Keterangan: angka yang disebutkan kembali konsisten dengan laporan akhir
-
Microsoft Security Blog: analisis tentang ekstensi itu sendiri, 2026-10-30
- Tautan:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
Keterangan: mengonfirmasi bahwa marketplace resmi dan npm tidak terdampak, namun ini tidak mencakup keseluruhan cakupan laporan akhir
-
Dokumentasi integrasi Cursor dari APIYI: penjelasan konfigurasi kunci kustom
- Tautan:
docs.apiyi.com/scenarios/programming/cursor.md - Keterangan: Base URL dan langkah Verify
Penulis: Tim Teknis APIYI
Diskusi teknis: Silakan hubungi kami melalui halaman utama situs APIYI apiyi.com. Untuk informasi konfigurasi dan model lebih lanjut, kunjungi pusat dokumentasi docs.apiyi.com


