
Nota del autor: este artículo interpreta el informe final de la investigación oficial de Cursor del 2026-11-13; explica la proporción real de exposición de credenciales API y trazas de codificación, los sistemas que la propia compañía señaló como no afectados, y ofrece recomendaciones para almacenar menos claves de terceros y rotarlas.
Cursor publicó el 2026-11-13 el informe final oficial de esta investigación de seguridad, menos del 0.01% de los clientes tuvo credenciales API expuestas, y menos del 0.05% de las trazas de codificación de los usuarios que no tenían Privacy Mode activado quedó expuesto. Estas dos cifras son la base fáctica de esta discusión sobre la filtración de claves API de Cursor. Si alguna vez ingresaste claves de OpenAI, Claude u otros terceros en Cursor o Claude Code, este artículo te ayuda a determinar si necesitas tomar medidas.
Esto no es una reelaboración de rumores: todas las cifras se basan en el informe final oficial de Cursor; el boletín de seguridad y los reportes de prensa del 29 de octubre se usaron solo para verificación cruzada.
Valor central: en 3 minutos entenderás las proporciones de impacto que indicó la empresa, los sistemas que la compañía identificó explícitamente como no afectados, y cómo reducir la cantidad de claves almacenadas y cómo rotarlas.
Resumen rápido de lo esencial del incidente de filtración de claves API de Cursor
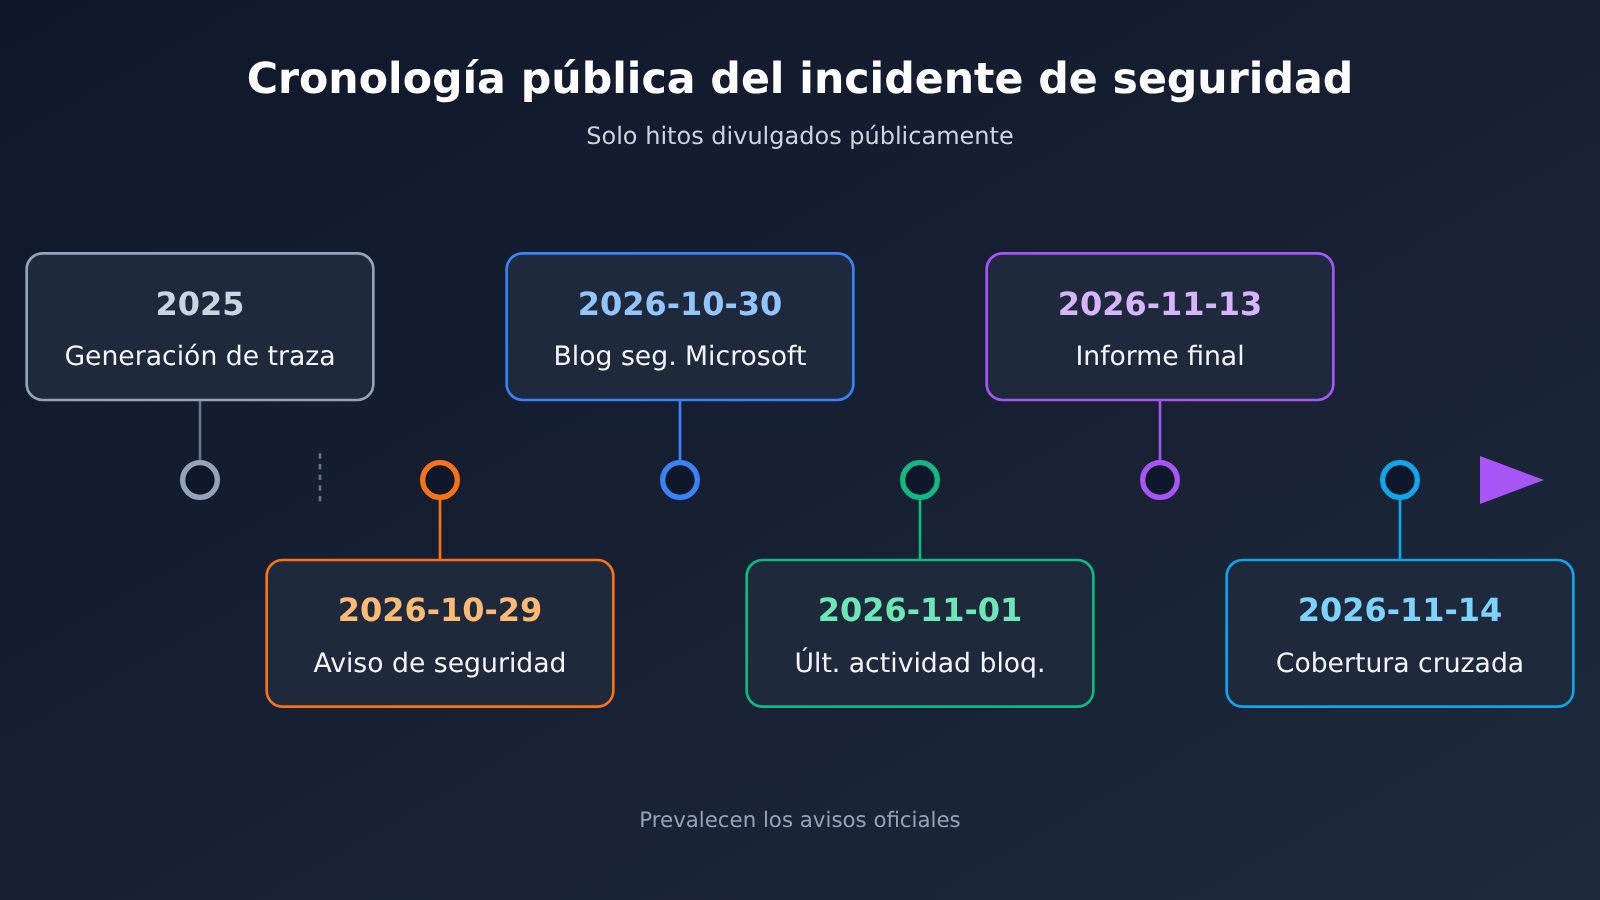
Primero, los hechos más importantes en una tabla. Hay que prestar especial atención al papel de los dos artículos oficiales: el del 13 de noviembre es el informe final de la investigación oficial, y el del 29 de octubre es el aviso de seguridad publicado el mismo día del incidente. Las cifras y el alcance se rigen por el informe final.
| Ítem de información | Detalle |
|---|---|
| Informe final de la investigación oficial | Publicado el 2026-11-13, titulado actualización del incidente de seguridad; las cifras se rigen por este documento |
| Aviso de seguridad del día del incidente | Publicado el 2026-10-29, referido a copias no autorizadas de la extensión de Claude Code |
| Punto de partida del incidente | Se expuso una clave de acceso que Cursor emitió a Fireworks (Cursor lo describe como una exposición por parte de Fireworks) |
| Impacto directo sobre los datos | Se copió un bucket de solo lectura que contenía un número limitado de trazas de agentes de codificación, en su mayoría de 2025 |
| Proporción de credenciales API expuestas | Menos del 0,01 % de los clientes |
| Proporción de trazas de codificación expuestas | Menos del 0,05 % de los usuarios que no tenían Privacy Mode activado |
| Impacto de la extensión maliciosa | Hasta 5000 personas podrían haber recibido la compilación maliciosa, que estuvo en línea aproximadamente 11 horas |
| Última actividad del atacante | 2026-11-01, y fue bloqueada |
| Contacto | [email protected] |
¿De dónde provienen los datos filtrados en el incidente de claves API de Cursor?
El bucket copiado contenía trazas de agentes de codificación, con dos condiciones previas en cuanto al origen: la sesión no tenía Privacy Mode activado y Cursor tenía autorización para usarla con fines de entrenamiento. Dicho de otro modo, las sesiones con Privacy Mode activado no forman parte de este conjunto de datos.
Solo una pequeña parte de las trazas incluía credenciales sin anonimizar, y de ahí viene la cifra de «menos del 0,01 % de clientes con credenciales API expuestas». Las credenciales aparecían en las trazas normalmente porque los desarrolladores escribían claves en texto plano directamente en la conversación o en el código, algo que resulta relevante para las recomendaciones de protección que veremos más adelante.
Alcance de la propagación posterior del incidente de seguridad
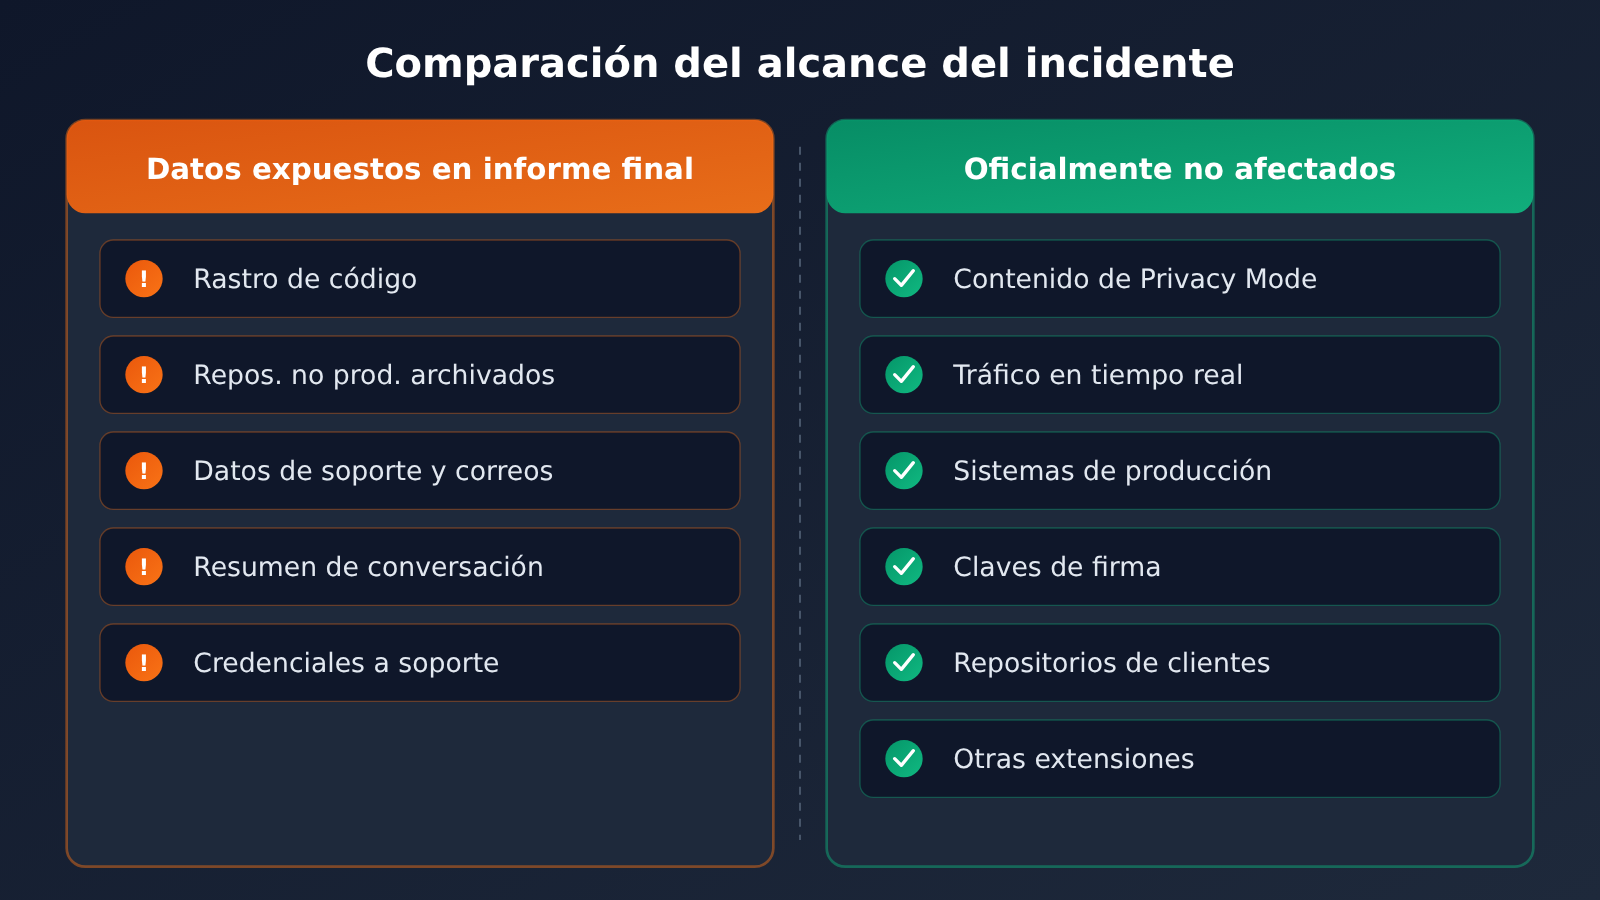
Después, el atacante accedió a algunos de los servicios SaaS que utiliza Cursor. El informe final enumera el alcance del acceso: algunos repositorios de código fuente no productivo ya archivados (algunos con contactos comerciales), datos y correos limitados de soporte al cliente, datos de uso del producto e información de contacto, resúmenes de algunas sesiones de codificación, y algunas credenciales que los usuarios habían enviado al equipo de soporte de Cursor.
Vale la pena destacar el último punto por separado: si alguna vez pegaste una clave en un ticket de soporte o en un correo, sin importar qué problema intentabas diagnosticar en ese momento, deberías considerar esa clave como candidata a rotación.
Alcance de la filtración de claves API de Cursor y cómo saber si estás afectado
Muchos desarrolladores se preguntan: si no recibí una notificación, ¿tengo que adivinar por mi cuenta? El informe final responde con claridad. Cursor afirma haber notificado individualmente a los usuarios afectados; si no recibiste una notificación, significa que no formas parte de este lote de trazas.
| Afectado | Porcentaje oficial | Cómo saber si te afectó |
|---|---|---|
| Exposición de credenciales de API | Menos del 0,01% de clientes | Guíate por la notificación directa de Cursor |
| Exposición de trazas de codificación | Menos del 0,05% de usuarios que no tenían Privacy Mode activado | Se notificó individualmente; si no recibiste aviso, no estás incluido |
| Credenciales enviadas al equipo de soporte | El informe final las incluye entre los datos a los que se accedió | Comprueba si enviaste la clave en un ticket o en un correo |
| Compilación maliciosa de la extensión | Hasta 5000 personas | ¿Instalaste o actualizaste una versión concreta dentro de la ventana del 29 de octubre? |
En su artículo del 14 de noviembre, BleepingComputer repitió las cifras «menos del 0,05% de trazas y menos del 0,01% de credenciales API», en línea con el informe final. Por eso, no necesitas ajustar tu evaluación con base en otras estimaciones que circulan en redes sociales.
Protección ante el incidente de seguridad relacionado con la extensión Claude Code
El 29 de octubre, atacantes colocaron una copia no autorizada de la extensión Anthropic Claude Code en la caché que usa el marketplace de extensiones de VS Code de Cursor. Aquí conviene separar tres hechos:
- No fue publicada por Anthropic: Anthropic no publicó esta copia, y no es una vulnerabilidad de un producto de Anthropic.
- La fuente del marketplace no se contaminó: Open VSX no tenía este malware; el blog de seguridad de Microsoft también indica que Claude Code oficial en Visual Studio Marketplace y npm no incluía estos paquetes.
- Solo afecta a dos versiones:
Anthropic.claude-code2.1.312y2.1.313, retiradas después de estar en línea unas 11 horas.
Si instalaste o actualizaste estas dos versiones dentro de la ventana de exposición, sigue las indicaciones del aviso de seguridad que Cursor publicó ese mismo 29 de octubre. La empresa señala explícitamente que desinstalar la extensión puede no ser suficiente; no improvises con los métodos de limpieza que circulan en internet y sigue los pasos indicados en el aviso oficial.
Sistemas que Cursor señala oficialmente como no afectados
En un incidente de seguridad, «qué no se vio afectado» importa tanto como «qué se vio afectado». Determina de qué no necesitas entrar en pánico y qué operaciones innecesarias no necesitas realizar.
| Categoría | Contenido que la documentación oficial indica explícitamente como no afectado |
|---|---|
| Datos de usuario | Indicaciones y código con Privacy Mode activado; repositorios de código de clientes |
| Solicitudes en tiempo real | Tráfico en tiempo real que se está enviando en este momento; solicitudes de inferencia activas en ese momento |
| Entorno de producción | Sistemas de producción e infraestructura donde se ejecuta Cursor |
| Canal de publicación | Aplicación Cursor, actualizaciones oficiales, claves de firma de publicación |
| Otros productos | Cloud Agents, Grok Bot y otros productos SI de SpaceX |
| Extensiones y plugins | Otras extensiones en el marketplace de extensiones; plugins descargados desde Cursor Marketplace |
Esta tabla significa que la aplicación Cursor y las actualizaciones oficiales se pueden usar con normalidad, y que los repositorios de código de clientes no se vieron afectados. Lo que realmente requiere atención son dos tipos de riesgos históricos residuales: primero, las claves en texto plano que alguna vez aparecieron en sesiones sin Privacy Mode; segundo, las claves que alguna vez se enviaron al equipo de soporte.
Acciones de seguridad ya completadas por Cursor
Según el comunicado final, Cursor ya ha adoptado las siguientes medidas:
- Migrar el tráfico de inferencia fuera de Fireworks, desactivar la clave emitida para Fireworks y cortar el conjunto de datos compartido.
- Rotar las credenciales expuestas detectadas y rotar preventivamente las credenciales internas.
- Reconstruir el marketplace de extensiones de VS Code.
- Solicitar a una entidad externa realizar un análisis forense.
- Contactar directamente a los usuarios afectados.
Recomendaciones de protección ante incidentes de seguridad tras la filtración de claves API de Cursor
Las siguientes recomendaciones son prácticas generales basadas en los hechos del informe final. No son requisitos oficiales de Cursor ni implican que alguna plataforma se haya visto involucrada en este incidente. La idea central se reduce a dos puntos: exponer menos claves y rotarlas periódicamente.
Exponer menos claves: reducir los lugares donde aparecen en texto plano
Las credenciales que quedaron expuestas provenían de texto plano en las trazas y del contenido enviado al equipo de soporte. Por eso, la protección más eficaz consiste en evitar que las claves aparezcan en conversaciones, código y tickets de soporte:
- Activa Privacy Mode: el informe final confirma que las indicaciones y el código de quienes tenían Privacy Mode activado no se vieron afectados.
- No pegues claves en el chat: haz que el editor las lea desde la configuración o desde variables de entorno, en lugar de pegar el texto plano directamente en Chat.
- No envíes la clave completa a ningún equipo de soporte: para diagnosticar un problema, basta con indicar unos caracteres al principio y al final de la clave, o el ID de la solicitud.
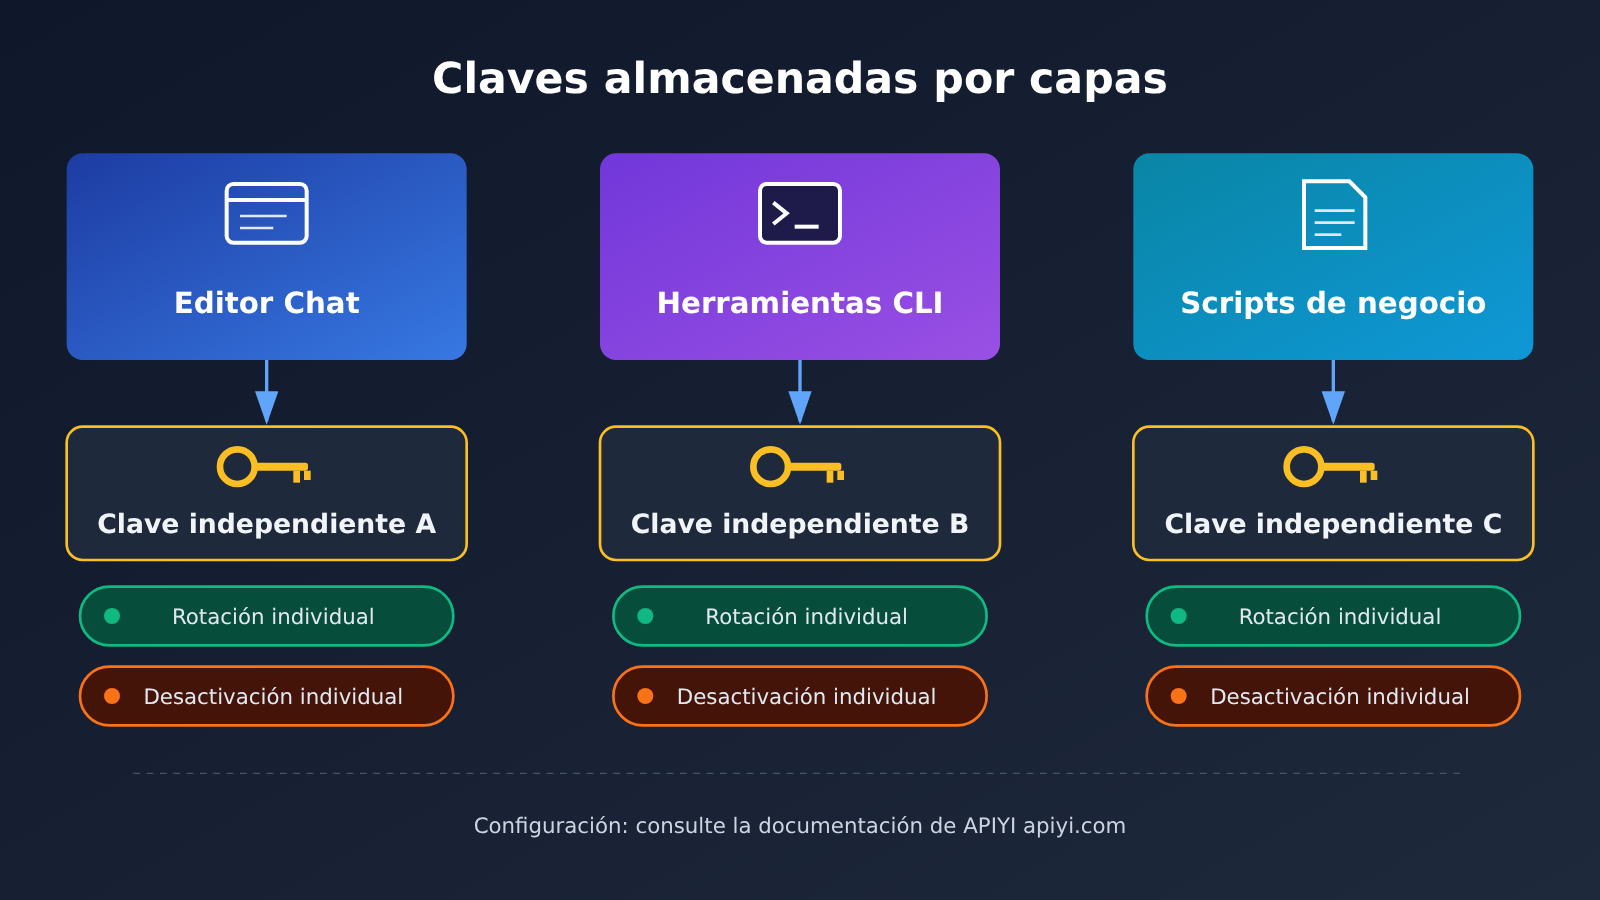
- Una clave por herramienta: Cursor, Claude Code y los scripts deben usar cada uno su propia clave; si surge un problema, solo hay que revocar una.
Reducir el número de claves también es una buena idea. Si invocas varios modelos a la vez y guardas una clave por proveedor, las credenciales que debes custodiar y rotar localmente se multiplican. Con una pasarela agregadora compatible con OpenAI como APIYI apiyi.com, una sola clave API permite invocar modelos como OpenAI, Claude y Gemini, y cuando toque rotar solo gestionas una.
🔐 Recomendación de protección: crea una clave dedicada exclusivamente para Cursor y no la compartas con servicios de producción. Si accedes a través de APIYI apiyi.com, se recomienda asignar una clave específica para el escenario del editor, de modo que, si ocurre algo anómalo, puedas desactivarla sin afectar la operación en línea.
Rotación periódica: prioriza según el nivel de riesgo
Si no sabes con certeza si tu clave ha estado en una posición de riesgo, puedes rotarlas en este orden:
- Rota primero las claves que enviaste a Cursor o a otro equipo de soporte.
- Las claves que aparecieron en texto plano en conversaciones donde Privacy Mode no estaba activado.
- Todas las claves almacenadas en máquinas donde se instaló o actualizó a
2.1.312o2.1.313dentro de la ventana del 29 de octubre; además, trata esa máquina según el comunicado oficial. - El resto de claves que llevan mucho tiempo sin cambiarse, rótalas según el ciclo habitual de tu equipo.
Después de rotar, no olvides actualizar también la configuración en editores, CI y scripts, y comprobar si las claves antiguas siguen registrando llamadas. Si aún hay llamadas residuales, significa que queda algún lugar sin actualizar.
Reconfigurar la clave personalizada en Cursor
Una vez rotada la clave, el siguiente paso es volver a introducir la nueva clave en Cursor. Muchos desarrolladores aprovechan la ocasión para cambiar de modelo y revisar precios y protocolo de la interfaz. Según la documentación de integración de Cursor de APIYI, los campos de configuración son los siguientes:
| Campo de configuración | Contenido a rellenar | Descripción |
|---|---|---|
| OpenAI API Key | Clave de APIYI recién generada | Se recomienda crear una específica para Cursor |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
Dirección compatible con OpenAI |
| Verificación | Haz clic en Verify | Una vez validada, podrás seleccionar modelos en Chat |
| Dirección del protocolo nativo de Anthropic | https://api.apiyi.com |
En el protocolo nativo no añadas /v1 |
Conviene aclarar que la documentación de APIYI dice textualmente: «la vía de la clave personalizada por ahora no admite Agent, solo Chat». Es una nota de documentación referida a la forma de acceso con clave personalizada; no significa que el producto Cursor carezca de la función Agent, y tampoco tiene que ver con las trazas de codificación y el marketplace de extensiones involucrados en este incidente.
🚀 Inicio rápido: después de generar una nueva clave en la consola de APIYI apiyi.com, introduce la Base URL
https://api.apiyi.com/v1y haz clic en Verify; así podrás comprobar en Cursor Chat si el modelo está disponible. Los usuarios nuevos tienen crédito de prueba gratuito, ideal para probar primero el flujo y luego cambiar a la clave definitiva.
Referencia de precios de modelos
La siguiente tabla está tomada de la tabla general de precios de APIYI, con datos actualizados a 2026-11-16 09:39 (UTC+8), en dólares por 1 millón de tokens. Los modelos y precios se rigen por la lista de modelos de la plataforma; al rellenar el ID del modelo, usa el nombre original que aparece en el código en línea.
| ID del modelo | Entrada | Salida | Lectura de caché | Endpoint | Plataformas disponibles |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat, messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat, messages | APIYI apiyi.com |
claude-haiku-5-5 |
0–100 mil tokens: 0.1; más de 100 mil: 0.5 | 0.5 | 0.01 | chat, messages | APIYI apiyi.com |
En cuanto a los grupos, los de claude-opus-5-5 y claude-sonnet-5-5 incluyen ClaudeCode, Claude_Reverse, Claude_Enterprise, Default y SVIP; los de claude-haiku-5-5 son ClaudeCode, Claude_Enterprise, Default y SVIP, y esa fila de la tabla general no tiene Claude_Reverse. Si lo usas en Claude Code, asegúrate de elegir bien el grupo y la dirección del protocolo.
Preguntas frecuentes (FAQ)
Q1: ¿A cuántas personas afectó realmente la filtración de claves API de Cursor?
Según el informe final de la investigación oficial del 13 de noviembre de 2026: menos del 0.01% de los clientes tuvieron exposición de credenciales API; entre los usuarios que no habían activado Privacy Mode, menos del 0.05% expusieron trayectorias de codificación. En cuanto a las extensiones maliciosas, como máximo 5000 personas podrían haber obtenido la compilación maliciosa.
Q2: No recibí la notificación de Cursor, ¿aun así debo investigar por mi cuenta?
El informe final indica que se notificó individualmente a los usuarios afectados; si no recibiste notificación, significa que no estás en este lote de trayectorias. Pero si en algún momento enviaste tu clave al equipo de soporte, o si instalaste o actualizaste `2.1.312`, `2.1.313` dentro de la ventana del 29 de octubre, igualmente se recomienda que actúes según tu caso correspondiente.
Q3: ¿Cuál es la diferencia entre el anuncio del 29 de octubre y el informe final del 13 de noviembre?
El 29 de octubre fue el aviso de seguridad del día del incidente, centrado en la copia no autorizada de la extensión Claude Code y en cómo gestionarla. El 13 de noviembre es el informe final de la investigación oficial, que explica de forma completa el origen del incidente, los porcentajes de impacto en los datos y los sistemas no afectados. Las cifras del alcance del impacto se rigen por el informe final.
Q4: Después de rotar la clave, ¿cómo puedo reanudar el uso rápidamente en Cursor?
Genera una nueva clave en APIYI apiyi.com, colócala en OpenAI API Key, rellena Override OpenAI Base URL con `https://api.apiyi.com/v1` y haz clic en Verify. Según la documentación, el método de clave personalizada se usa actualmente para Chat.
Q5: ¿APIYI tiene alguna relación con este incidente de Cursor?
No. APIYI es una pasarela API, no el proveedor de alojamiento de modelos en este incidente de Cursor, y el informe final tampoco lo menciona. Cuando este artículo menciona APIYI apiyi.com, solo explica dónde se puede colocar la clave después de rotarla, cómo configurarla y cómo reducir la cantidad de credenciales almacenadas localmente mediante una sola clave.
Q6: ¿Activar Privacy Mode te hace completamente seguro?
El informe final confirma claramente que las indicaciones y el código de quienes activaron Privacy Mode no se vieron afectados; esta es una capa de protección efectiva. Pero no cubre las credenciales enviadas al equipo de soporte, ni sustituye la rotación de claves. La práctica más segura sigue siendo no incluir claves en texto plano en ninguna conversación o ticket.
Puntos clave de la filtración de claves API de Cursor
- La versión final es la referencia: el informe final de la investigación oficial del 2026-11-13 es la única base numérica.
- El porcentaje de impacto es muy pequeño: la exposición de credenciales API fue inferior al 0.01% y la de trazas inferior al 0.05%.
- Sin notificación, sin afectación: Cursor ya notificó individualmente a los usuarios afectados.
- Hay que gestionar dos versiones de la extensión:
2.1.312,2.1.313deben tratarse según el aviso de seguridad de ese día; desinstalar puede no ser suficiente. - Los sistemas críticos no se vieron afectados: los sistemas de producción, las claves de firma y los repositorios de código de clientes están todos incluidos en la lista oficial de elementos no afectados.
- La protección se basa en exponer menos y rotar: activa Privacy Mode, no pegues texto sin cifrar, usa una clave por herramienta y rota según el riesgo.
- Reconfigurar es sencillo: genera una nueva clave a través de APIYI apiyi.com y introduce
https://api.apiyi.com/v1en Base URL.
Resumen
Estos son los puntos clave de este incidente de seguridad por la filtración de claves API de Cursor:
- El alcance es limitado y ya se notificó: el informe final de la investigación oficial ofrece porcentajes claros; quienes no recibieron notificación no tienen que seguir haciendo conjeturas.
- El riesgo se concentra en el texto sin cifrar histórico: las claves en texto sin cifrar de sesiones sin Privacy Mode activado y las claves enviadas al equipo de soporte son las que deben rotarse primero.
- El problema de la extensión se gestiona según el aviso: solo afecta a dos versiones específicas dentro de la ventana del 29 de octubre; sigue el aviso de seguridad oficial.
Para la mayoría de los desarrolladores, la mayor lección de este incidente es reducir la cantidad de claves y los lugares donde aparecen. Cuando termines la rotación, puedes usar la interfaz unificada de APIYI apiyi.com para consolidar varios modelos bajo una única clave dedicada; para la configuración y los precios, consulta la documentación de la plataforma y la lista de modelos.
📚 Referencias
- Informe final de la investigación oficial de Cursor: actualización del incidente de seguridad publicada el 2026-11-13
- Enlace:
cursor.com/blog/security-incident-update -
Descripción: base de todas las proporciones de impacto y de los sistemas no afectados que se mencionan en este artículo
-
Aviso de seguridad de Cursor del mismo día: notificación de seguridad de la extensión Claude Code del 2026-10-29
- Enlace:
cursor.com/blog/claude-code-extension-security-notice -
Descripción: requisitos de actuación para
2.1.312y2.1.313 -
Boletín de seguridad de Fireworks: explicación relacionada con el origen del incidente
- Enlace:
fireworks.ai/security/bulletins -
Descripción: página del boletín citada en el informe final de Cursor
-
Reportaje de BleepingComputer: verificación cruzada del 2026-11-14
- Enlace:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
Descripción: las cifras mencionadas coinciden con el informe final
-
Microsoft Security Blog: análisis de la extensión en sí, del 2026-10-30
- Enlace:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
Descripción: confirma que el marketplace oficial y npm no se vieron afectados; no representa el alcance del informe final
-
Documentación de integración de Cursor de APIYI: instrucciones para configurar claves personalizadas
- Enlace:
docs.apiyi.com/scenarios/programming/cursor.md - Descripción: URL base y pasos de Verify
Autor: equipo técnico de APIYI
Contacto técnico: no dudes en contactarnos desde la página de inicio de APIYI apiyi.com; encontrarás más información sobre configuraciones y modelos en el centro de documentación docs.apiyi.com


