
著者注:Cursor 2026-11-13 の公式調査最終報告を読み解き、API認証情報とコーディングトレースの実際の露出割合、公式が影響なしと明示したシステム、そしてサードパーティキーの保管を最小限に抑える方法とローテーションの推奨事項を説明します。
Cursor は 2026-11-13 に今回のセキュリティインシデントに関する公式調査最終報告を公開しました。0.01%未満の顧客でAPI認証情報が露出し、Privacy Modeを有効にしていないユーザーのうち0.05%未満でコーディングトレースが露出しています。この2つの数字が、今回のCursor APIキー漏洩に関する議論の事実基準です。OpenAI、Claude、その他のサードパーティキーをCursorやClaude Codeに入力したことがある方は、この記事を読めば自分が対応すべきか判断できます。
これはネット上の噂を二次加工したものではありません。すべての数字はCursor公式調査最終報告に準拠しており、10月29日当日のセキュリティ告知やメディア報道は照合のためだけに用いています。
核心価値: 3分で、公式が示した影響割合、公式が影響なしと明示したシステム、そしてキーをいかに少なく保管し、いかにローテーションするかを把握できます。
Cursor APIキー漏えい事件の核心情報まとめ
まず、最も重要な事実を1つの表にまとめます。公式記事2本の位置づけには注意が必要です。11月13日の記事は公式調査の最終報告書で、10月29日の記事は事件当日のセキュリティ公告です。数値と範囲は最終報告書を基準とします。
| 情報項目 | 詳細 |
|---|---|
| 公式調査の最終報告書 | 2026-11-13 公開、タイトルは「セキュリティインシデント更新情報」、数値はこれを基準とする |
| 当日のセキュリティ公告 | 2026-10-29 公開、Claude Code拡張機能の未承認コピーに関するもの |
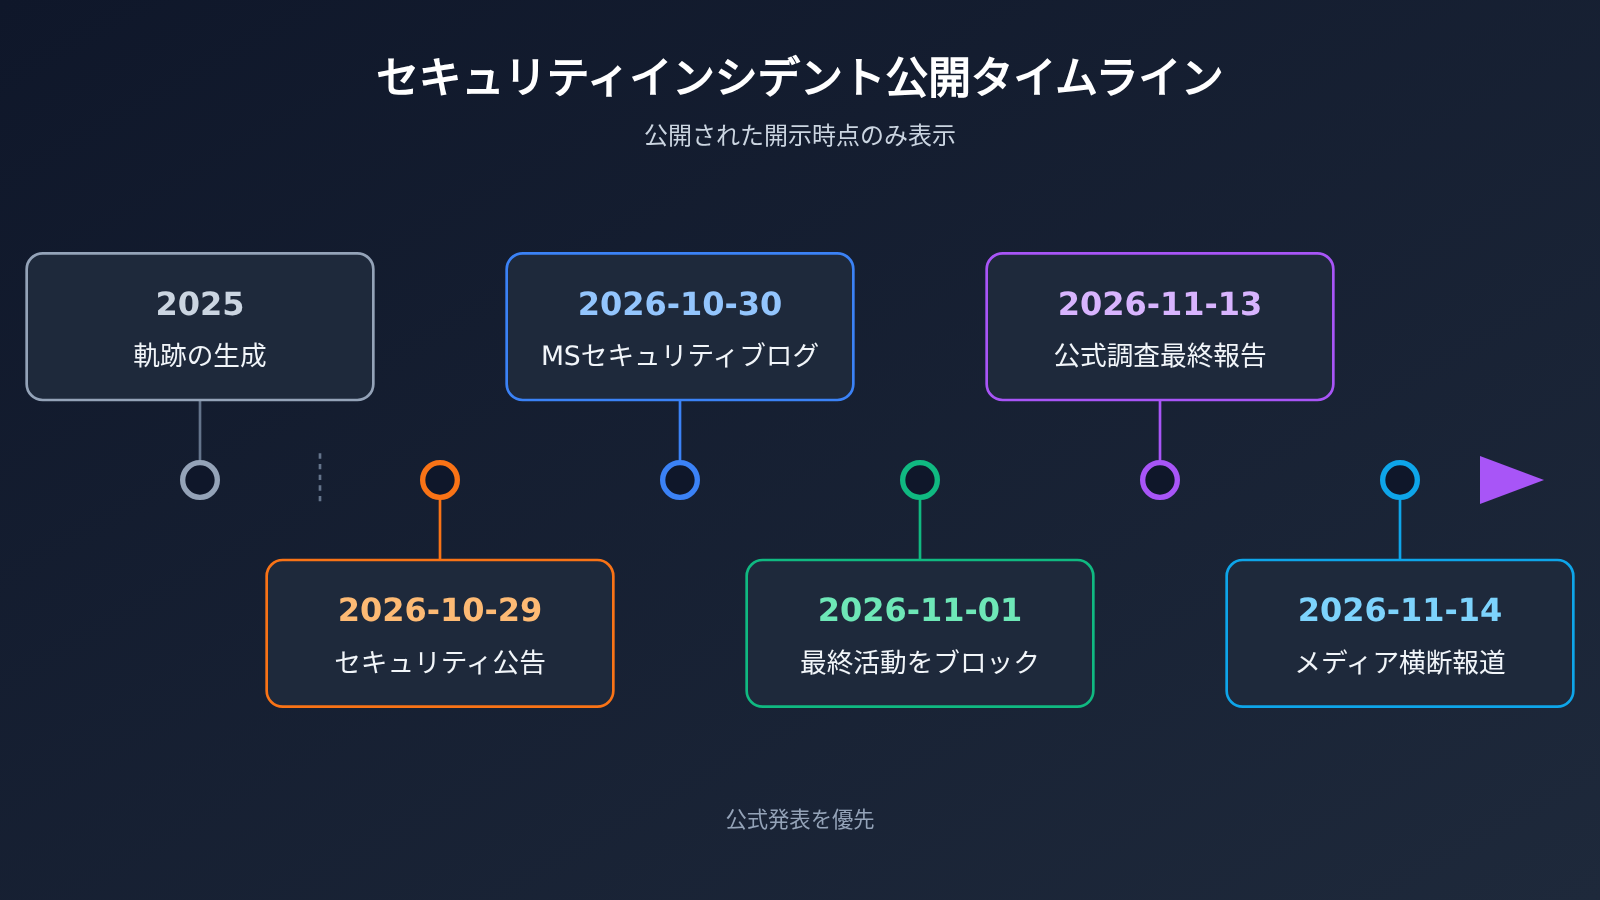
| インシデントの発端 | CursorがFireworksに発行したアクセスキーが漏えい(CursorはFireworksによる漏えいと説明) |
| 直接的なデータ影響 | 読み取り専用のストレージバケット1つがコピーされ、限定的なコーディングエージェントのトレースが含まれていた。大半は2025年のもの |
| API認証情報の漏えい割合 | 顧客の0.01%未満 |
| コーディングトレースの漏えい割合 | Privacy Modeを有効にしていないユーザーの0.05%未満 |
| 悪意ある拡張機能の影響 | 最大5000人が悪意あるビルドを入手した可能性、オンラインだったのは約11時間 |
| 攻撃者の最終活動 | 2026-11-01、阻止済み |
| 連絡先 | [email protected] |
Cursor APIキー漏えいのデータの出所は何か
コピーされたストレージバケットに含まれていたのはコーディングエージェントのトレースでした。対象となるには2つの前提条件があります。セッションでPrivacy Modeを有効にしていないこと、そしてCursorがそのデータをトレーニングに利用することを許可されていることです。言い換えれば、Privacy Modeを有効にしたセッションはこのデータ群には含まれません。
そのうち、マスク処理されていない認証情報を含むトレースはごく一部のみで、これが「顧客の0.01%未満でAPI認証情報が漏えい」という数字の根拠です。認証情報がトレース内に現れるのは、開発者が会話やコードに平文のキーを直接書き込んだケースがほとんどで、この点は後述の防御に関する推奨事項で重要になります。
セキュリティインシデントの後続の影響範囲
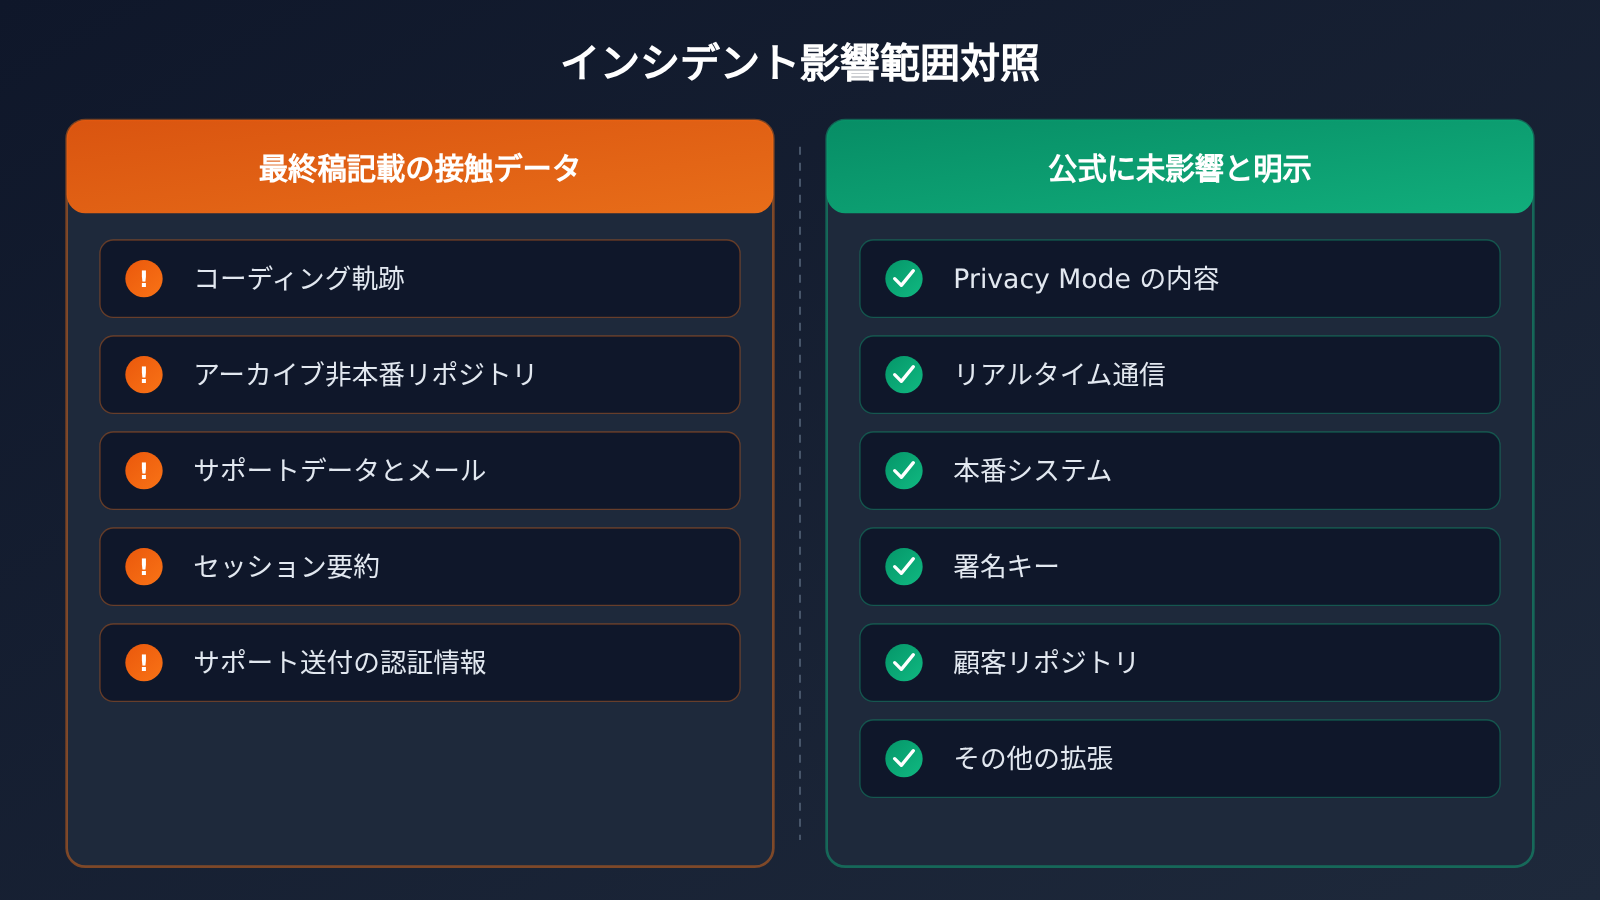
攻撃者はその後、Cursorが利用している一部のSaaSサービスに侵入しました。最終報告書に列挙されたアクセス範囲には、次のものが含まれます。アーカイブ済みの非本番ソースコードリポジトリの一部(ビジネス上の連絡先情報を含むものあり)、限定的なカスタマーサポートデータとメール、製品の利用量と連絡先情報、コーディングセッションの要約の一部、そしてユーザーが過去にCursorのサポートチームへ送った一部の認証情報です。
最後の項目は別途注意が必要です。サポートチケットやメールにキーを貼り付けたことがある場合は、当時どのような問題の調査のためだったとしても、そのキーはローテーションの対象として扱ってください。
Cursor APIキー漏えいの影響割合と判断方法
多くの開発者が最も気にするのは、「通知が届いていない場合、自分でもう一度推測する必要があるのか」という点です。最終版はこれに明確な回答を示しています。Cursor は影響を受けたユーザーに個別通知済みだとしているため、通知が届いていなければ、この一連のトレースには含まれていないということになります。
| 影響対象 | 公式の割合 | 自分が影響を受けたかどうかの判断方法 |
|---|---|---|
| API認証情報の露出 | 顧客の0.01%未満 | Cursorからの直接通知を基準にする |
| コーディングトレースの露出 | Privacy Mode を有効にしていないユーザーのうち0.05%未満 | 個別通知済み。通知がなければ対象外 |
| サポートチームに送った認証情報 | 最終版では接触したデータとして記載 | サポートチケットやメールでキーを送信したか自己確認 |
| 悪意ある拡張機能のビルド | 最大5,000人 | 10月29日の時間枠内に特定バージョンをインストールまたは更新したか |
BleepingComputer は11月14日の報道で「トレース0.05%未満、API認証情報0.01%未満」という2つの数字を繰り返しており、最終版と一致しています。したがって、ソーシャルメディア上の他の推計に基づいて判断を調整する必要はありません。
Claude Code 拡張機能に関連するセキュリティインシデントへの対策
10月29日、攻撃者が Anthropic Claude Code 拡張機能の未承認のコピーを、Cursor の VS Code 拡張機能マーケットプレイスが使用するキャッシュ上に置きました。ここでは3つの事実を区別する必要があります。
- Anthropicが公開したものではありません:Anthropic はこのコピーを公開しておらず、Anthropic 製品の脆弱性でもありません。
- マーケットプレイスの配布元は汚染されていません:Open VSX にこのマルウェア群はなく、Microsoft のセキュリティブログでも、Visual Studio Marketplace と npm 上の公式 Claude Code にはこれらのパッケージが含まれていないと明記されています。
- 対象は2バージョンのみ:
Anthropic.claude-codeの2.1.312と2.1.313で、公開から約11時間後に削除されました。
露出期間内にこの2つのバージョンをインストールまたは更新した場合は、Cursor が10月29日に出したセキュリティ公告の指示に従って対応してください。公式は、拡張機能をアンインストールするだけでは不十分な場合があると明確に指摘しており、ネット上に出回っているクリーンアップ方法を自分で組み合わせないで、公式公告の対処手順に従うよう求めています。
Cursor が公式に「影響なし」と明示したシステム
セキュリティインシデントでは、「何が影響を受けていないか」は「何が影響を受けたか」と同じくらい重要です。影響を受けていない対象を把握すれば、不要な不安を抱く必要はなく、無駄な対応も避けられます。
| カテゴリ | 公式に影響なしと明示された内容 |
|---|---|
| ユーザーデータ | Privacy Mode を有効にしたプロンプトとコード、顧客のコードリポジトリ |
| リアルタイムリクエスト | 現在送信中のリアルタイムトラフィック、その時点でアクティブな推論リクエスト |
| 本番環境 | Cursor を稼働させる本番システムとインフラストラクチャ |
| リリース経路 | Cursor アプリ、公式アップデート、リリース署名キー |
| その他の製品 | Cloud Agents、Grok Bot、その他の SpaceX SI 製品 |
| 拡張機能とプラグイン | 拡張機能マーケットプレイスのその他の拡張機能、Cursor Marketplace からダウンロードしたプラグイン |
この表が意味するのは、Cursor アプリ本体と公式アップデートは通常どおり利用でき、顧客のコードリポジトリには影響が及んでいないということです。本当に注意すべきは、過去から残る2種類のリスクです。1つは、Privacy Mode を有効にしていないセッションで過去に平文の認証情報が露出したこと、もう1つは、過去にサポートチームへ送信された認証情報です。
公式が実施済みのセキュリティインシデント対応
最終版によると、Cursor は以下の措置を実施済みです:
- 推論トラフィックを Fireworks から移行し、同社に発行したキーを無効化するとともに、共有データセットを遮断しました。
- 判明した漏えい認証情報をローテーションし、内部認証情報も予防的にローテーションしました。
- VS Code 拡張機能マーケットプレイスを再構築しました。
- 外部機関にフォレンジック調査を依頼しました。
- 影響を受けたユーザーへ直接連絡しました。
Cursor のAPIキー漏えい後に取るべきセキュリティ対策
以下の提案は、最終稿で確認できた事実に基づいて整理した一般的な対応策であり、Cursor の公式要件ではありません。また、今回の事件に何らかのプラットフォームが関与したことを示すものでもありません。要点は2つだけです。APIキーを置く場所を減らすことと、定期的なローテーションです。
APIキーを置く場所を減らす:平文で現れる箇所を減らす
今回露出した認証情報は、トレース(軌跡)内の平文と、サポートチームに送った内容に由来します。そのため最も効果的な対策は、APIキーを会話、コード、サポートチケットに登場させないことです。
- Privacy Mode を有効にする:最終稿では、Privacy Mode を有効にしたプロンプトとコードは影響を受けていないと明記されています。
- 会話にAPIキーを貼り付けない:Chat に平文を直接貼るのではなく、エディタが設定ファイルや環境変数から読み取るようにします。
- どのサポートチームにも完全なAPIキーを送らない:問題を調査する際は、APIキーの先頭と末尾の数文字、またはリクエストIDを伝えるだけで十分です。
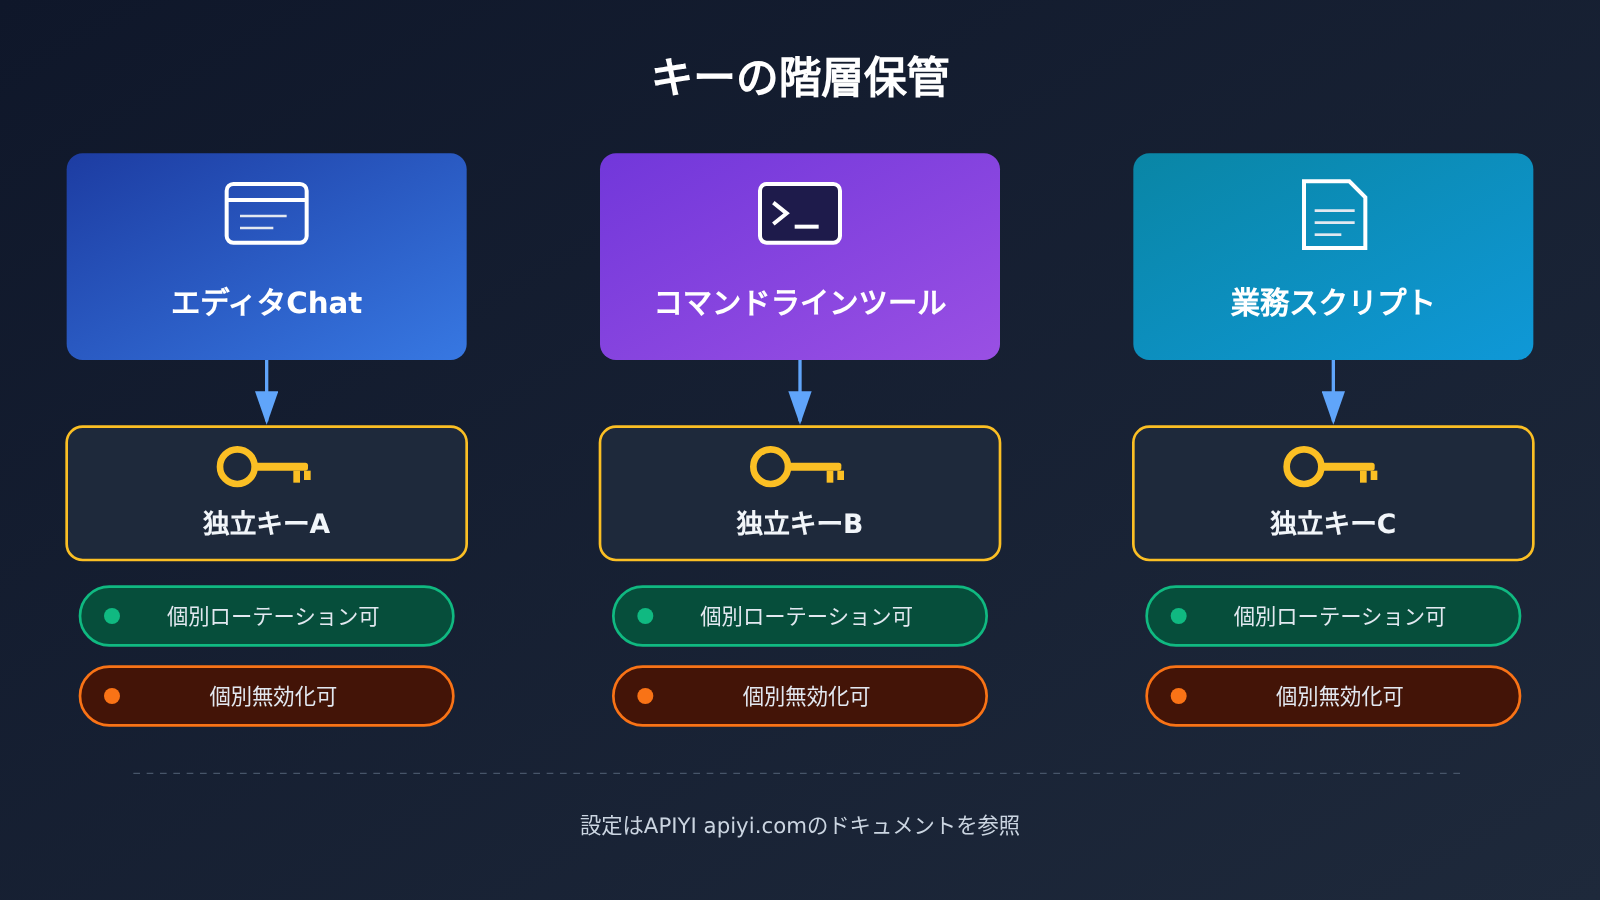
- 1ツールにつき1つのAPIキー:Cursor、Claude Code、スクリプトでそれぞれ別のキーを使い、問題が起きたときは1つだけ失効させれば済みます。
APIキーの数を減らすことも一つの考え方です。複数のモデルを併用していて、それぞれにAPIキーを保存していると、ローカルで保管・ローテーションする必要のある認証情報が何倍にも増えます。APIYI apiyi.com のような OpenAI 互換の集約ゲートウェイを利用すれば、1つの APIキーで OpenAI、Claude、Gemini などのモデルを呼び出せ、ローテーションが必要なときも1つだけ対応すれば済みます。
🔐 防御のヒント:Cursor 専用のAPIキーを別途作成し、本番サービスと共用しないようにしましょう。APIYI apiyi.com 経由で接続する場合は、エディタ用途に別のAPIキーを割り当てることをおすすめします。異常が起きたときはそのキーだけを停止でき、オンライン業務に影響を与えません。
定期的なローテーション:リスクレベル順に対応
自分のAPIキーがリスクのある場所に現れたかどうかわからない場合は、次の順番でローテーションしてください。
- 過去に Cursor または他のサポートチームへ送ったAPIキーは、優先的にローテーションします。
- Privacy Mode を有効にしていない会話で平文として現れたことのあるAPIキー。
- 10月29日の対象時間帯に
2.1.312または2.1.313をインストールまたは更新したマシン上に保存されているすべてのAPIキー。あわせて公式アナウンスに従ってそのマシンに対処してください。 - それ以外の長期間変更していないAPIキーは、チームの通常の周期でローテーションしてください。
ローテーション後は、エディタ、CI、スクリプトの設定も忘れずに更新し、旧APIキーにまだ呼び出し記録が残っていないか確認してください。残留した呼び出しがあれば、変更漏れの箇所があるということです。
Cursor でカスタムキーを再設定する
キーのローテーションを終えたら、次は新しいキーを Cursor に戻します。多くの開発者はこの機会に、モデルの切り替えや価格、API プロトコルの確認も行います。APIYI の Cursor 接続ドキュメントに基づく設定項目は次のとおりです。
| 設定項目 | 入力内容 | 説明 |
|---|---|---|
| OpenAI API Key | 新しく生成した APIYI キー | Cursor 専用に別途作成することを推奨 |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
OpenAI 互換アドレス |
| 検証 | Verify をクリック | 成功後は Chat でモデルを選択できます |
| Anthropic ネイティブプロトコルアドレス | https://api.apiyi.com |
ネイティブプロトコルでは /v1 を付けないでください |
補足します。APIYI のドキュメント原文には「カスタムキーのルートは現在 Agent をサポートしておらず、Chat のみです」と明記されています。これはカスタムキーによる接続方法に関するドキュメント上の説明であり、Cursor 製品自体に Agent 機能がないという意味ではありません。今回のインシデントで関係するコーディングトレースや拡張機能マーケットプレイスとも別の話です。
🚀 クイックスタート:APIYI apiyi.com のコンソールで新しいキーを生成し、Base URL
https://api.apiyi.com/v1を入力して Verify をクリックすると、Cursor Chat でモデルが利用可能か確認できます。新規ユーザーには無料テスト枠があるため、まず動作確認をしてから正式なキーに切り替えるのがおすすめです。
モデル価格の参考
以下の表は APIYI の価格一覧表からの抜粋で、データ更新日時は 2026-11-16 09:39(UTC+8)、単位は米ドル / 100万トークンです。モデル名と価格はプラットフォームのモデル一覧を基準とし、モデル ID を入力する際はインラインコード内の元の名称を使用してください。
| モデル ID | 入力 | 出力 | キャッシュ読取 | エンドポイント | 利用可能プラットフォーム |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat、messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat、messages | APIYI apiyi.com |
claude-haiku-5-5 |
0~10万トークン:0.1/10万トークン超:0.5 | 0.5 | 0.01 | chat、messages | APIYI apiyi.com |
グループについて、claude-opus-5-5 と claude-sonnet-5-5 のグループには ClaudeCode、Claude_Reverse、Claude_Enterprise、Default、SVIP が含まれます。claude-haiku-5-5 のグループは ClaudeCode、Claude_Enterprise、Default、SVIP で、価格一覧表のこの行には Claude_Reverse がありません。Claude Code で使用する場合は、グループとプロトコルアドレスを正しく選択してください。
よくある質問 FAQ
Q1:CursorのAPIキー漏洩は、結局何人のユーザーに影響したのですか?
2026-11-13の公式調査最終報告を基準にすると、API認証情報が露出した顧客は0.01%未満でした。Privacy Modeを有効にしていないユーザーのうち、コーディングトレースが露出したのは0.05%未満です。悪意ある拡張機能については、最大5000人が悪意あるビルドを入手した可能性があります。
Q2:Cursorから通知が届いていない場合、自分で調査する必要はありますか?
最終報告では、影響を受けたユーザーには個別に通知済みとされており、通知が届いていなければそのトレース群には含まれていません。ただし、過去にサポートチームへキーを送ったことがある場合や、10月29日の対象期間内に`2.1.312`、`2.1.313`をインストール・更新した場合は、それぞれの状況に応じた対応をおすすめします。
Q3:10月29日の告知と11月13日の最終報告には、どのような違いがありますか?
10月29日はインシデント当日のセキュリティ告知で、Claude Code拡張機能の未承認コピーとその対処方法に焦点を当てたものでした。11月13日は公式調査の最終報告で、インシデントの発端、データ影響の割合、影響を受けていないシステムを包括的に説明しています。影響範囲の数値は最終報告に準拠します。
Q4:キーをローテーションした後、Cursorですばやく使用を再開するにはどうすればよいですか?
APIYI apiyi.comで新しいキーを生成し、OpenAI API Keyに入力します。Override OpenAI Base URLには`https://api.apiyi.com/v1`を入力し、Verifyをクリックすれば完了です。ドキュメントの説明によると、カスタムキー方式は現在Chatで利用されています。
Q5:APIYIは今回のCursorインシデントと関係がありますか?
ありません。APIYIはAPIゲートウェイであり、今回のCursorインシデントにおけるモデルホスティング事業者ではありません。最終報告でも言及されていません。本文でAPIYI apiyi.comに触れているのは、ローテーション後のキーをどこに置き、どのように設定するか、そして1つのキーでローカルに保管する認証情報の数をどう減らすかを説明するためだけです。
Q6:Privacy Modeを有効にすれば完全に安全ですか?
最終報告では、Privacy Modeを有効にしたプロンプトとコードは影響を受けていないと明記されており、これは有効な防御層です。ただし、サポートチームへ送った認証情報をカバーすることはできず、キーのローテーションの代替にもなりません。最も確実な方法は、どの会話やチケットにも平文のキーを記載しないことです。
Cursor APIキー漏洩の要点:Key Takeaways
- 最終報告を基準に:2026-11-13の公式調査最終報告が唯一の数値基準です。
- 影響の割合はごく小さい:API認証情報の露出は0.01%未満、トラジェクトリの露出は0.05%未満です。
- 通知がなければ対象外:Cursorは影響を受けたユーザーへ個別に通知を済ませています。
- 2つの拡張機能バージョンに対処が必要:
2.1.312、2.1.313は当日のセキュリティ勧告に従って対処してください。アンインストールだけでは不十分な場合があります。 - 中核システムは未影響:本番システム、署名キー、顧客のコードリポジトリはいずれも公式の「未影響」リストに含まれています。
- 対策は「置く場所を減らし、ローテーションする」:Privacy Modeを有効化し、平文を貼り付けず、ツールごとに1つのキーを使い、リスクに応じてローテーションします。
- 再設定は簡単:APIYI apiyi.com で新しいキーを生成し、Base URL に
https://api.apiyi.com/v1を入力します。
まとめ
今回のCursor APIキー漏洩セキュリティインシデントの要点は次のとおりです。
- 影響範囲は限定的で、通知も済んでいる:公式調査の最終報告が明確な割合を示しています。通知を受けていない方は、ご自身で改めて推測する必要はありません。
- リスクは過去の平文に集中:Privacy Modeを有効化していないセッション内の平文キーや、サポートチームに送ったキーは、優先的にローテーションすべき対象です。
- 拡張機能の問題は勧告に従って対処:10月29日のウィンドウ内で該当するのは2つの特定バージョンのみです。公式のセキュリティ勧告に従って処理してください。
多くの開発者にとって、今回のインシデントの最大の教訓は、キーの数と存在する場所を減らすことです。ローテーションを終えたら、APIYI apiyi.com の統一インターフェースを活用して複数のモデルを1つの専用キーに集約できます。設定と価格は、プラットフォームのドキュメントとモデル一覧を参照してください。
📚 参考資料
- Cursor 公式調査の最終報告:2026-11-13 に公開されたセキュリティインシデントの更新情報
- リンク:
cursor.com/blog/security-incident-update -
説明: 本記事における影響割合と未影響システムの根拠
-
Cursor の当日セキュリティ告知:2026-10-29 Claude Code 拡張機能のセキュリティ通知
- リンク:
cursor.com/blog/claude-code-extension-security-notice -
説明:
2.1.312、2.1.313に関する対応要件 -
Fireworks セキュリティ公告:インシデント起点に関する説明
- リンク:
fireworks.ai/security/bulletins -
説明: Cursor の最終報告で引用された公告ページ
-
BleepingComputer の報道:2026-11-14 のクロスチェック
- リンク:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
説明: 再掲された数値は最終報告と一致
-
Microsoft Security Blog:2026-10-30 の拡張機能自体に関する分析
- リンク:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
説明: 公式マーケットプレイスと npm が未影響であることを確認。ただし最終報告の範囲を代表するものではありません
-
APIYI Cursor 連携ドキュメント:カスタムキー設定の説明
- リンク:
docs.apiyi.com/scenarios/programming/cursor.md - 説明: Base URL と Verify の手順
著者:APIYI 技術チーム
技術交流:APIYI apiyi.com のウェブサイトトップページからお気軽にお問い合わせください。設定やモデルに関する詳細資料は docs.apiyi.com のドキュメントセンターでご覧いただけます


