
Note de l’auteur : à partir du changelog officiel d’OpenAI, nous examinons le positionnement de GPT-6-Cyber, ses prérequis et les informations qui restent à préciser.
Le 5 novembre 2026, OpenAI a ajouté une entrée au changelog de sa documentation pour les développeurs, annonçant le lancement de GPT-6-Cyber, un modèle spécialisé pour les usages de sécurité. L’entreprise résume son rôle en une phrase : examiner les vulnérabilités, les reproduire dans un environnement de test autorisé et vérifier les correctifs. Elle précise aussi qu’il faut effectuer la configuration Daybreak avant d’envoyer sa première requête.
Ce n’est pas une rumeur : l’information vient du changelog officiel de la documentation destinée aux développeurs d’OpenAI. Le texte officiel est toutefois très court, et les éléments confirmés restent limités. De nombreuses affirmations circulent déjà sur les prix, les résultats aux benchmarks et les conditions d’accès, mais les documents officiels ne permettent pas de les étayer.
L’essentiel : en nous appuyant uniquement sur le texte officiel, nous expliquons ce que GPT-6-Cyber peut faire, les limites de son utilisation et les informations qu’OpenAI doit encore préciser. De quoi vous aider à décider si une évaluation vaut la peine dès maintenant.
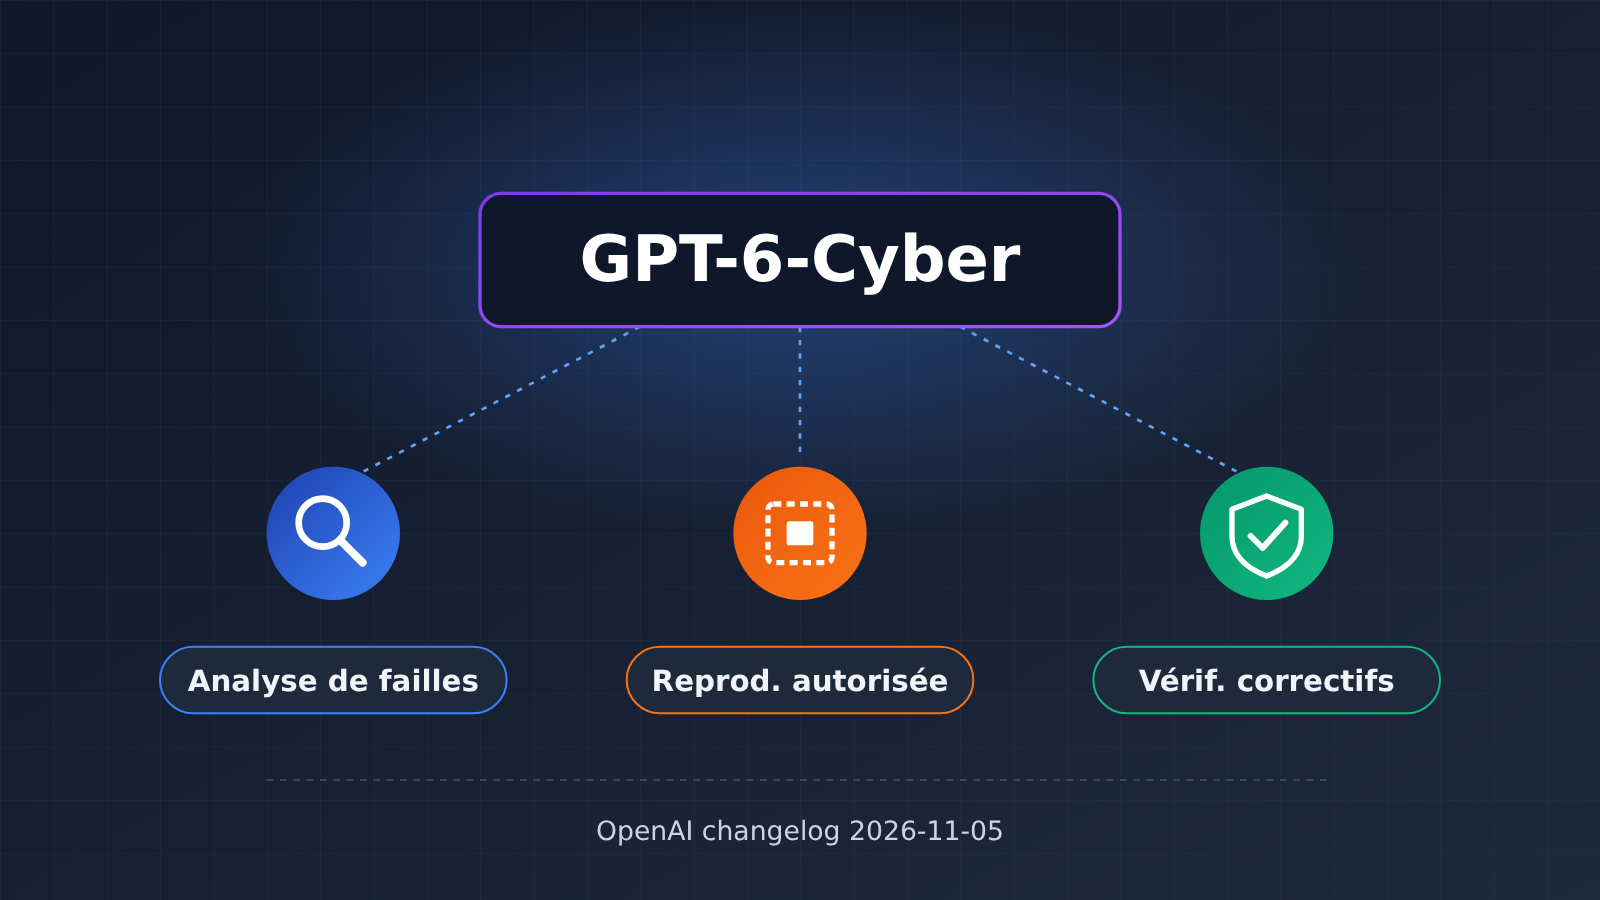
GPT-6-Cyber : l’essentiel en bref
Commençons par les informations confirmées dans le texte officiel. Le tableau ci-dessous ne contient que les éléments explicitement mentionnés dans le changelog ; tout le reste est indiqué comme « non communiqué ».
| Élément | Détails | Statut de la source |
|---|---|---|
| Date de publication | 2026-11-05 (date de l’entrée dans le changelog) | ✅ Confirmation officielle |
| Émetteur | OpenAI, publication dans le changelog de la documentation développeur | ✅ Confirmation officielle |
| Nom du modèle | GPT-6-Cyber | ✅ Confirmation officielle |
| Usage officiel | Examiner les vulnérabilités, les reproduire dans un environnement de test autorisé et vérifier les correctifs | ✅ Confirmation officielle |
| Prérequis | Consulter et suivre la configuration Daybreak avant la première requête | ✅ Confirmation officielle |
| Prix / conditions d’accès / paramètres d’interface | Non mentionnés dans le changelog | ❓ Non communiqué |
D’après cette entrée, OpenAI positionne clairement GPT-6-Cyber comme un modèle spécialisé dans les processus d’ingénierie de sécurité, et non comme un modèle de conversation généraliste. Les usages officiels s’articulent autour des vulnérabilités, et la première phrase précise « authorized test environment » (environnement de test autorisé). Les limites d’utilisation font donc partie du positionnement du produit, plutôt que de constituer une condition ajoutée après coup.
Qu’est-ce que la configuration Daybreak pour GPT-6-Cyber ?
Le changelog indique : « See Daybreak setup before sending your first request », autrement dit, il faut consulter la configuration Daybreak avant d’envoyer sa première requête. Cette phrase suggère deux choses : d’une part, il est probable qu’une clé API ne suffise pas à elle seule pour invoquer GPT-6-Cyber ; d’autre part, OpenAI a prévu une procédure d’accès spécifique.
Les documents disponibles ne précisent toutefois pas ce que comprend cette configuration : demande d’éligibilité, examen de l’organisation, vérification d’identité ou simple configuration technique. En attendant que la documentation officielle fournisse plus de détails, mieux vaut ne pas considérer les descriptions de seconde main comme une procédure fiable.
Comment comprendre les trois usages principaux de GPT-6-Cyber
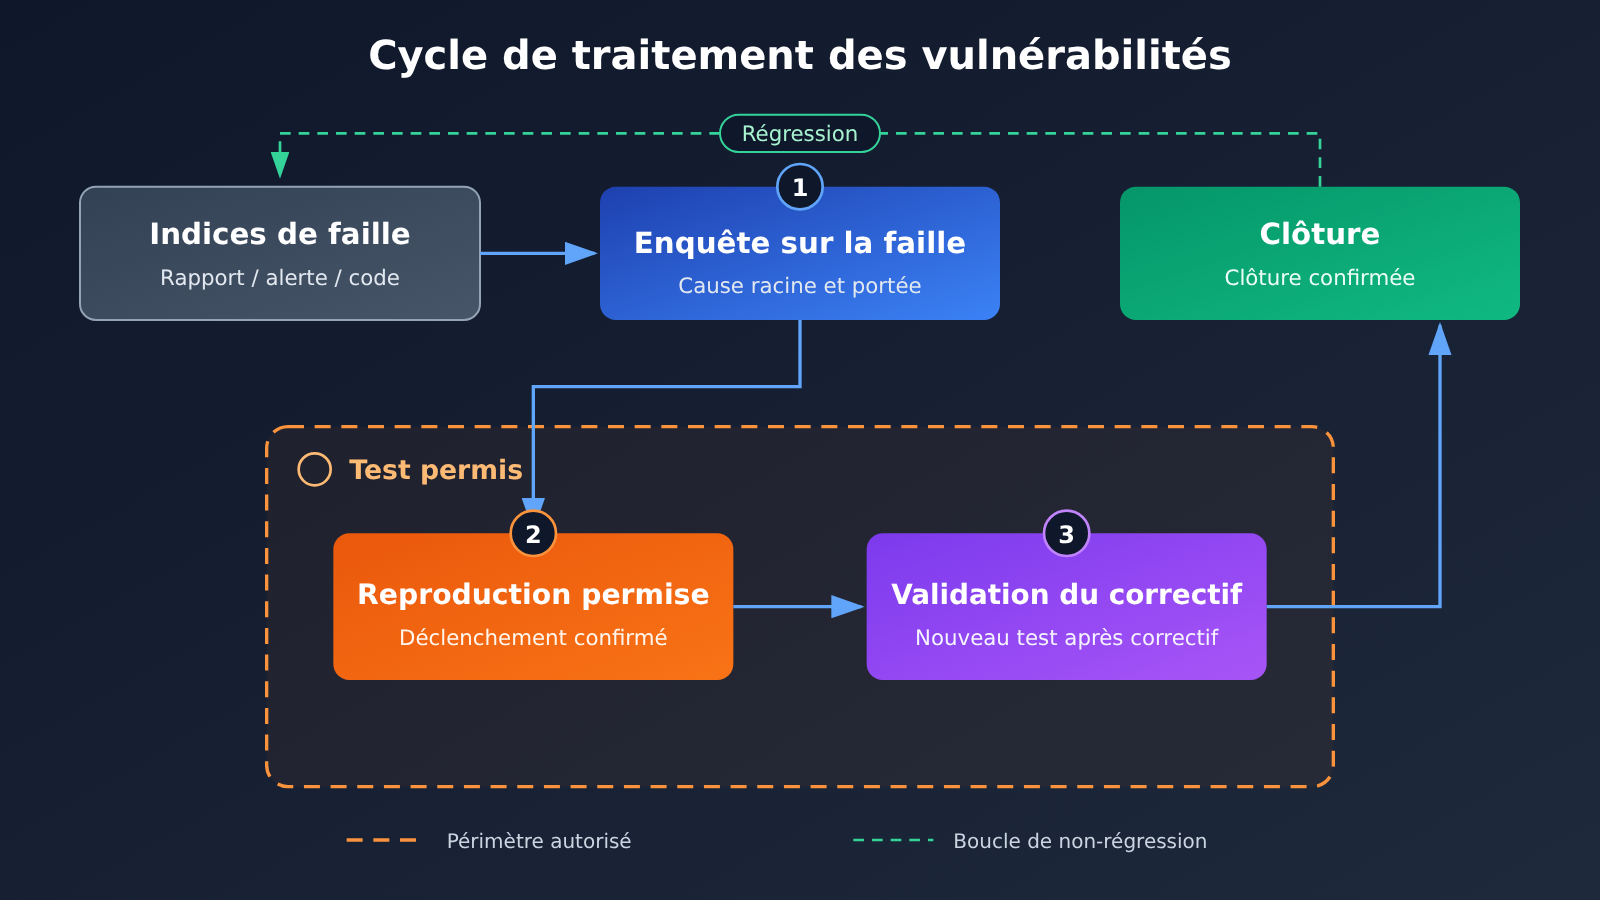
Le texte officiel mentionne trois actions : investigate, reproduce et verify. Ensemble, elles couvrent tout le cycle de traitement d’une vulnérabilité par une équipe de sécurité. Voici ce que chaque étape signifie dans les pratiques courantes d’ingénierie de sécurité. Ces explications reposent sur les connaissances générales du secteur et ne constituent pas une description officielle des capacités du modèle par OpenAI.
| Étape | Formulation officielle | Signification dans le processus de sécurité | Livrables typiques |
|---|---|---|---|
| Investigation de la vulnérabilité | investigate vulnerabilities | Analyser les indices pour déterminer la cause racine, les conditions de déclenchement et le périmètre affecté | Analyse de la cause racine, évaluation des impacts |
| Reproduction autorisée | reproduce them in an authorized test environment | Confirmer dans un environnement de test autorisé que la vulnérabilité existe et peut être déclenchée | Étapes de reproduction, résultats de vérification |
| Vérification du correctif | verify fixes | Retester avant et après le déploiement du correctif pour confirmer que la vulnérabilité est résolue sans introduire de nouveaux problèmes | Résultats des tests de régression, confirmation du correctif |
Investigation de la vulnérabilité avec GPT-6-Cyber
Une investigation commence généralement par un indice : un rapport de vulnérabilité externe, une alerte d’un outil d’analyse ou une logique suspecte repérée lors d’un audit de code. L’objectif est de répondre à plusieurs questions : où se trouve le problème, dans quelles conditions se déclenche-t-il et quels systèmes ou données sont concernés ? Cette étape dépend fortement de la compréhension du code et du contexte système. C’est aussi l’une de celles qui prennent le plus de temps aux équipes de sécurité.
Reproduction autorisée avec GPT-6-Cyber
La reproduction est une étape clé pour déterminer si une vulnérabilité est bien réelle. De nombreux rapports restent au stade de l’hypothèse théorique. Ce n’est qu’une fois la vulnérabilité déclenchée dans un environnement réel que l’équipe peut établir les priorités et allouer les ressources nécessaires à sa correction. Le texte officiel insiste sur le fait que la reproduction doit avoir lieu dans un « authorized test environment », un point abordé séparément dans la section suivante.
Vérification du correctif avec GPT-6-Cyber
La vérification du correctif est souvent sous-estimée. Un correctif écrit ne signifie pas forcément que le problème est résolu : il arrive qu’il ne couvre qu’une partie des chemins de déclenchement ou qu’il introduise de nouvelles régressions. La vérification consiste à reprendre la méthode utilisée pour reproduire la vulnérabilité et à confirmer que le chemin d’attaque initial ne fonctionne plus. En citant explicitement cette étape parmi les usages, le texte officiel indique que GPT-6-Cyber vise l’ensemble du processus, de la découverte à la clôture, et pas seulement la « recherche de failles ».
Les enjeux de conformité des environnements de test autorisés pour GPT-6-Cyber
L’expression « authorized test environment » est la plus intéressante de cette note de version. La reproduction d’une vulnérabilité est une arme à double tranchant : les mêmes étapes relèvent d’un travail de sécurité dans son propre environnement de test, mais peuvent constituer une attaque si elles visent un système de production sans autorisation. En intégrant cette précision à la présentation du modèle en une phrase, OpenAI délimite son usage dès le niveau du produit.
OpenAI n’a pas encore publié de définition précise de ce qu’est un « environnement de test autorisé », ni les détails des politiques associées. Selon les pratiques courantes du secteur, les entreprises qui déploient ce type d’outil prêtent généralement attention aux points suivants. Ils peuvent servir de base à une préparation interne :
- Périmètre d’autorisation clairement défini : les systèmes testés appartiennent à l’organisation ou leur propriétaire a donné une autorisation écrite ; le périmètre et la plage horaire sont documentés
- Isolement de l’environnement : la reproduction a lieu dans un environnement de test ou de préproduction indépendant, séparé des données de production et des utilisateurs réels
- Traçabilité des opérations : les journaux indiquent qui a effectué quel test, sur quelle cible et à quel moment
- Minimisation des données : le code, les journaux et les configurations soumis au modèle sont autant que possible débarrassés des données sensibles, afin d’éviter toute fuite de clés et de données utilisateur
Pour les équipes techniques des entreprises, cela signifie que l’évaluation de GPT-6-Cyber ne se limite pas à un choix technique : les équipes de sécurité, juridiques ou de conformité doivent aussi participer. Une fois la politique officielle publiée, il sera utile de la comparer aux procédures internes d’autorisation des tests d’intrusion, afin de vérifier leur compatibilité.
GPT-6-Cyber : informations confirmées et points à éclaircir
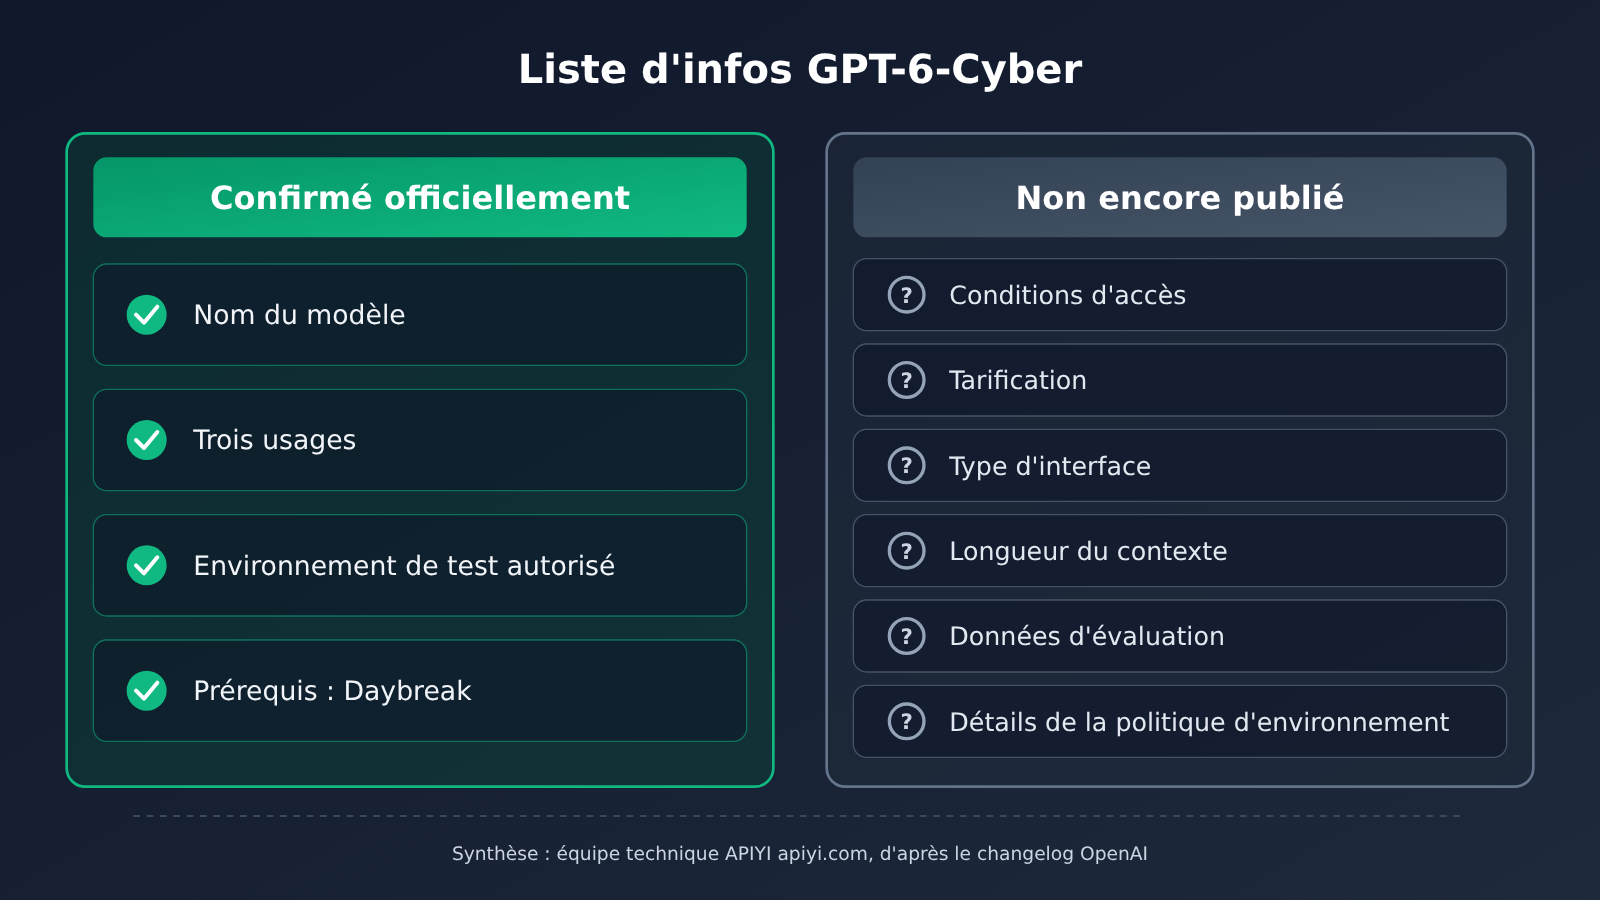
Beaucoup d’informations circulent actuellement. Le tableau ci-dessous distingue les éléments « confirmés officiellement » de ceux qui « n’ont pas encore été publiés ». Avant toute évaluation, vérifiez chaque point et n’intégrez pas d’informations non confirmées à votre projet interne.
| Point à confirmer | Pourquoi c’est important | Statut actuel |
|---|---|---|
| Conditions d’accès | Disponibilité publique, éventuelles restrictions liées à l’organisation ou à l’identité, ou nécessité d’une validation | Non publiées |
| Processus Daybreak setup | Détermine le délai entre la demande et la première invocation | Seule sa consultation préalable est mentionnée ; détails non publiés |
| Tarifs et mode de facturation | Ont une incidence sur le coût des audits de code et des tests de régression à grande échelle | Non publiés |
| Types d’interfaces | La prise en charge de Chat Completions, Responses, etc. détermine le coût d’adaptation de l’intégration | Non publiés |
| Paramètres techniques, dont la longueur du contexte | Déterminent si l’on peut traiter en une fois de grandes bases de code ou de longs journaux | Non publiés |
| Données d’évaluation des capacités | Permettent de mesurer les différences réelles par rapport aux modèles généralistes | Non publiées |
| Politique relative aux environnements de test autorisés | Définit les limites concrètes d’une utilisation conforme | Non publiée |
À noter : aucun document officiel ne fournit actuellement de scores de benchmark pour GPT-6-Cyber, de données comparatives avec les modèles généralistes ou d’informations tarifaires. Si vous voyez passer des chiffres précis, vérifiez d’abord s’ils proviennent de la documentation officielle d’OpenAI.
📌 Pour comparer : une fois l’accès ouvert officiellement, testez GPT-6-Cyber et votre modèle généraliste actuel sur le même jeu d’échantillons internes de vulnérabilités. Vous pouvez préparer à l’avance les résultats de référence du modèle généraliste via l’interface unifiée d’APIYI apiyi.com, puis les comparer directement.
Préparer l’évaluation de GPT-6-Cyber
En attendant de connaître les conditions d’accès, l’équipe peut déjà se préparer sans dépendre du nouveau modèle. Une approche pratique consiste à créer un petit processus de structuration des rapports de vulnérabilité avec un modèle généraliste existant, puis à constituer un jeu d’exemples et des critères d’évaluation. Une fois GPT-6-Cyber disponible, il suffira de remplacer le nom du modèle pour réaliser des tests comparatifs.
L’exemple suivant utilise une interface compatible avec OpenAI pour demander à un modèle généraliste de structurer un rapport de vulnérabilité. Attention : l’identifiant API et les modalités d’accès à GPT-6-Cyber n’ont pas encore été officiellement annoncés. Remplacez le nom du modèle dans l’exemple par celui d’un modèle auquel vous avez accès.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interface APIYI compatible avec OpenAI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # À remplacer par un modèle généraliste disponible
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
Voir le code complet (avec masquage des données sensibles et sortie structurée)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interface unifiée APIYI, pour faciliter les comparaisons entre modèles
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """Masquage élémentaire avant envoi : suppression des clés présumées, des adresses e-mail et des IP internes."""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # Remplacer le nom par celui d'un modèle disponible ; comparer ici avec GPT-6-Cyber lorsqu'il sera accessible
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 Pour commencer rapidement : si vous souhaitez d’abord tester le processus ci-dessus, vous pouvez vous inscrire sur APIYI, à l’adresse apiyi.com, pour obtenir un crédit d’essai gratuit. Une seule clé API permet d’utiliser des modèles généralistes populaires comme OpenAI, Claude et Gemini, ce qui facilite l’établissement d’une base de comparaison. L’accès à GPT-6-Cyber via APIYI n’est toutefois pas confirmé à ce jour : consultez les annonces de la plateforme.
Pour que les futurs tests comparatifs soient exploitables, le tableau ci-dessous présente les critères à évaluer. Dès la phase de préparation, vous pouvez utiliser un modèle généraliste pour constituer les échantillons et définir les critères de notation des trois premiers points.
| Critère d’évaluation | À faire pendant la préparation | Points à surveiller après l’ouverture de l’accès au nouveau modèle |
|---|---|---|
| Précision de l’identification de la cause racine | Recueillir des vulnérabilités internes déjà traitées pour servir de référence | Différences par rapport aux conclusions d’un modèle généraliste |
| Utilité des étapes de reproduction | Consigner les étapes de reproduction manuelle dans un environnement isolé | Possibilité d’exécuter directement les étapes générées dans un environnement autorisé |
| Exhaustivité de la validation des correctifs | Rassembler les correctifs historiques et les cas de test de non-régression | Capacité à détecter les chemins de déclenchement oubliés par un correctif |
| Conformité et sécurité des données | Définir des règles de désensibilisation des données et une liste des autorisations | Compatibilité entre les politiques officielles et les processus internes |
Analyse de l’impact de GPT-6-Cyber
Impact sur les développeurs et les équipes techniques des entreprises
- Les workflows de sécurité pourraient disposer d’une option spécialisée : jusqu’ici, l’analyse de vulnérabilités avec un modèle généraliste demandait de nombreuses contraintes dans les invites. Un modèle spécialisé offre un outil plus ciblé pour traiter les vulnérabilités, même si son efficacité reste à confirmer par des tests.
- L’accès pourrait être plus exigeant que pour un modèle classique : les prérequis de Daybreak setup indiquent qu’il faut prévoir des étapes supplémentaires avant l’invocation du modèle. Les équipes devront y consacrer du temps et faire intervenir les responsables de la sécurité et de la conformité en amont.
- L’« autorisation » passe d’une règle interne à une exigence du produit : la description officielle des usages précise que les tests doivent se dérouler dans un environnement autorisé. Les documents d’autorisation et les processus d’audit internes des entreprises prendront donc davantage d’importance.
Impact sur le secteur de la sécurité
- Les fournisseurs de modèles commencent à distinguer les capacités de sécurité selon les usages : OpenAI a créé un modèle distinct pour les usages de sécurité, avec son propre processus d’accès. Cela montre que les fournisseurs de grands modèles de langage adoptent une approche plus nuancée des scénarios à haut risque.
- La validation des correctifs gagne en importance : en plaçant officiellement la « validation des correctifs » au même niveau que l’« investigation », OpenAI contribue à encourager le secteur à traiter les vulnérabilités jusqu’à leur résolution, plutôt qu’à se concentrer uniquement sur le nombre de découvertes.
Questions fréquentes (FAQ)
Q1 : Qu’est-ce que GPT-6-Cyber ?
GPT-6-Cyber est un modèle spécialisé en sécurité, annoncé par OpenAI le 2026-11-05 dans son journal des modifications destiné aux développeurs. Selon OpenAI, il sert à examiner des vulnérabilités, à les reproduire dans un environnement de test autorisé et à vérifier les correctifs.
Q2 : Quelle différence entre GPT-6-Cyber et les modèles GPT généralistes ?
D’après OpenAI, les modèles généralistes couvrent un large éventail de tâches, tandis que GPT-6-Cyber se concentre sur l’ensemble du processus de traitement des vulnérabilités. Il faut également effectuer la configuration Daybreak au préalable et l’utiliser dans un environnement de test autorisé. Aucune évaluation officielle des différences de capacités n’est disponible pour le moment : il n’est donc pas possible de les comparer quantitativement.
Q3 : Peut-on déjà utiliser GPT-6-Cyber directement ?
OpenAI indique seulement qu’il faut consulter la configuration Daybreak avant la première requête. L’entreprise ne précise pas si le modèle est accessible publiquement ni si une demande ou une validation est nécessaire. Mieux vaut suivre les prochaines mises à jour de la documentation pour développeurs d’OpenAI plutôt que de se fier à des informations de seconde main.
Q4 : Quel est le prix de GPT-6-Cyber ?
Le journal des modifications officiel ne fournit ni prix ni modalités de facturation. Aucun tarif précis ne peut être vérifié avant une annonce officielle. Pour estimer dès maintenant le coût des invocations liées à des tâches d’analyse de sécurité, vous pouvez traiter un lot d’échantillons avec un modèle généraliste sur APIYI apiyi.com afin d’obtenir une référence de consommation en tokens.
Q5 : Comment se préparer en attendant l’ouverture de l’accès ?
Vous pouvez commencer par rassembler des échantillons de vulnérabilités déjà résolues en interne, définir des règles de désensibilisation et d’autorisation, puis mettre en place un processus de compilation des rapports avec un modèle généraliste pour établir une base d’évaluation. Grâce à l’interface compatible OpenAI d’APIYI apiyi.com, un même code permet de comparer plusieurs modèles généralistes et nécessite peu de modifications pour intégrer un nouveau modèle par la suite.
Q6 : Que signifie exactement « environnement de test autorisé » ?
OpenAI n’a pas encore publié de définition officielle. Selon les usages du secteur, il s’agit généralement d’un environnement de test dont les actifs appartiennent à l’organisation ou font l’objet d’une autorisation écrite, qui est isolé de l’environnement de production et dont les opérations peuvent être auditées. Les limites précises seront à vérifier une fois la politique officielle publiée.
GPT-6-Cyber : l’essentiel à retenir
- Un positionnement officiel clair : GPT-6-Cyber s’adresse à trois étapes : l’analyse des vulnérabilités, leur reproduction autorisée et la vérification des correctifs.
- Une étape préalable est nécessaire : avant la première requête, il faut consulter le Daybreak setup, dont la procédure n’a pas été rendue publique.
- L’autorisation est une limite non négociable : la reproduction se limite à un environnement de test autorisé ; les entreprises doivent prévoir des procédures de conformité adaptées.
- Des informations essentielles restent à venir : conditions d’accès, tarifs, forme de l’interface, paramètres techniques et résultats d’évaluation n’ont pas été annoncés.
- Préparez une base de comparaison : vous pouvez dès maintenant mettre en place un processus d’évaluation avec des modèles généralistes sur APIYI apiyi.com, puis comparer les résultats une fois l’accès officiellement ouvert.
Conclusion
Voici les points que l’on peut confirmer à ce jour au sujet de GPT-6-Cyber :
- Usage : il couvre tout le cycle, de l’analyse des vulnérabilités à la vérification des correctifs, en passant par leur reproduction dans un environnement de test autorisé.
- Prérequis : le Daybreak setup doit être effectué avant la première invocation ; les détails de la procédure restent à préciser par l’équipe officielle.
- Limites : l’« environnement de test autorisé » figure dans la brève présentation officielle. La préparation en matière de conformité est donc aussi importante que l’évaluation technique.
Pour la plupart des équipes, mieux vaut suivre les mises à jour de la documentation officielle et préparer dès maintenant les échantillons, les critères d’évaluation et les procédures d’autorisation, sans se précipiter sur la base d’informations non confirmées. Vous pouvez d’abord tester votre processus d’évaluation avec des modèles généralistes sur APIYI apiyi.com. Dès que les conditions d’accès à GPT-6-Cyber seront précisées, vous pourrez rapidement effectuer des tests comparatifs.
📚 Références
- Journal des modifications de l’API OpenAI : annonce de GPT-6-Cyber (2026-11-05)
- Lien :
developers.openai.com/api/docs/changelog - Description : source de toutes les informations officielles de cet article, notamment la description des usages du modèle et l’avertissement préalable concernant la configuration Daybreak
Auteur : équipe technique APIYI
Échanges techniques : contactez-nous depuis la page d’accueil du site APIYI. Pour plus de ressources sur l’intégration, consultez le centre de documentation docs.apiyi.com.


