
Catatan penulis: Artikel ini mengulas posisi GPT-6-Cyber, prasyarat penggunaannya, dan informasi yang belum diumumkan, berdasarkan teks asli changelog resmi OpenAI.
Pada 5 November 2026, OpenAI menambahkan entri di changelog dokumentasi pengembangnya yang mengumumkan peluncuran GPT-6-Cyber, model khusus untuk kebutuhan keamanan. OpenAI menjelaskan kegunaannya dalam satu kalimat: menyelidiki kerentanan, mereproduksinya di lingkungan pengujian yang diizinkan, dan memvalidasi perbaikan. OpenAI juga mengingatkan bahwa Daybreak setup harus diselesaikan sebelum mengirim permintaan pertama.
Ini bukan rumor: informasinya berasal dari changelog resmi dokumentasi pengembang OpenAI. Namun, teks resminya sangat singkat, sehingga informasi yang bisa dikonfirmasi saat ini masih terbatas. Sudah banyak klaim beredar tentang harga, skor benchmark, dan cakupan akses, tetapi semuanya belum memiliki dasar dalam materi resmi.
Manfaat utama: Dengan mengacu hanya pada teks resmi, artikel ini menjelaskan apa yang bisa dilakukan GPT-6-Cyber, batasan penggunaannya, dan informasi yang masih perlu menunggu pengumuman OpenAI. Tujuannya agar kamu bisa menilai apakah model ini layak dievaluasi sekarang.
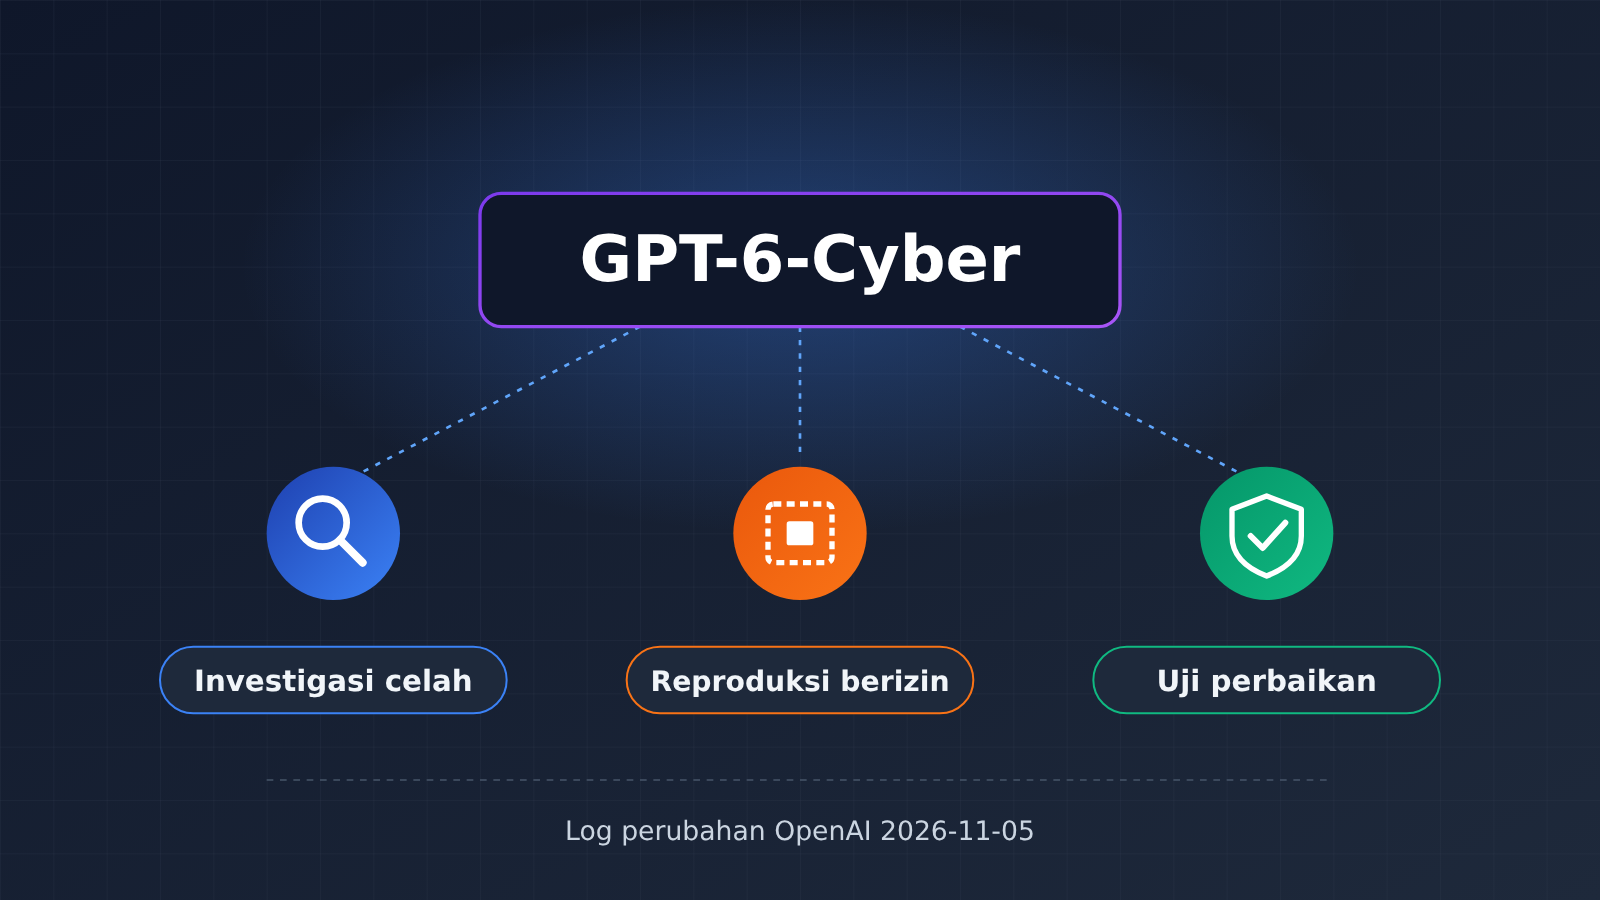
Sekilas informasi penting GPT-6-Cyber
Mari mulai dari informasi yang bisa dikonfirmasi dalam teks resmi. Tabel ini hanya memuat hal-hal yang tertulis jelas dalam changelog; sisanya ditandai sebagai 「belum diumumkan」.
| Informasi | Detail | Status sumber |
|---|---|---|
| Tanggal rilis | 2026-11-05 (tanggal pencatatan di changelog) | ✅ Dikonfirmasi secara resmi |
| Pihak yang merilis | OpenAI, melalui changelog dokumentasi pengembang | ✅ Dikonfirmasi secara resmi |
| Nama model | GPT-6-Cyber | ✅ Dikonfirmasi secara resmi |
| Kegunaan resmi | Menyelidiki kerentanan, mereproduksinya di lingkungan pengujian yang diizinkan, dan memverifikasi perbaikan | ✅ Dikonfirmasi secara resmi |
| Prasyarat penggunaan | Meninjau dan menyelesaikan Daybreak setup sebelum permintaan pertama | ✅ Dikonfirmasi secara resmi |
| Harga / syarat akses / parameter antarmuka | Tidak disebutkan dalam changelog | ❓ Belum diumumkan |
Dari catatan ini, posisi GPT-6-Cyber cukup jelas: OpenAI merancangnya sebagai model khusus untuk alur kerja rekayasa keamanan, bukan model percakapan umum. Kegunaan yang disebutkan berpusat pada kerentanan, dan pada kalimat pertama OpenAI mencantumkan 「authorized test environment」 (lingkungan pengujian yang diizinkan). Ini menunjukkan bahwa batasan penggunaan merupakan bagian dari posisi produk, bukan sekadar ketentuan tambahan.
Apa itu Daybreak setup untuk GPT-6-Cyber?
Teks asli changelog berbunyi 「See Daybreak setup before sending your first request」, yang berarti pengguna perlu meninjau Daybreak setup sebelum mengirim permintaan pertama. Kalimat ini mengisyaratkan dua hal: pertama, GPT-6-Cyber kemungkinan bukan model yang bisa langsung dipanggil hanya dengan memiliki kunci API; kedua, OpenAI merancang proses akses tersendiri untuknya.
Namun, materi yang tersedia belum menjelaskan apa saja isi Daybreak setup: apakah perlu mengajukan kelayakan, menjalani peninjauan organisasi dan verifikasi identitas, atau hanya melakukan konfigurasi teknis. Sebelum dokumentasi resmi memberikan detailnya, sebaiknya jangan menganggap penjelasan dari sumber kedua sebagai prosedur yang pasti.
Memahami tiga kegunaan utama GPT-6-Cyber
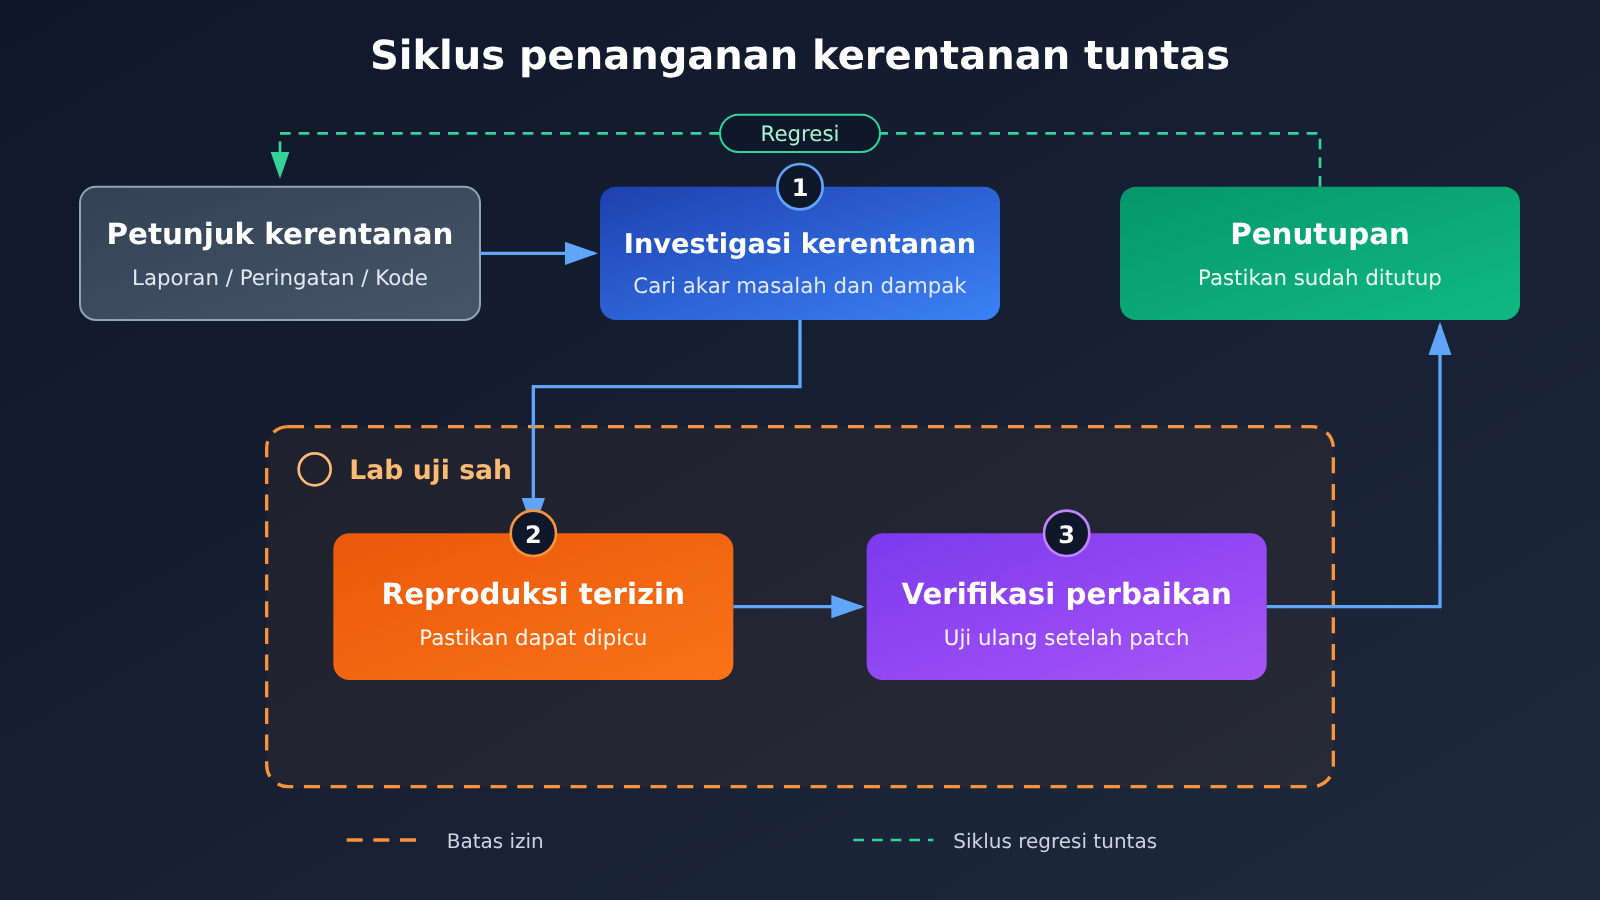
Pengumuman resmi menyebutkan tiga tindakan: investigate, reproduce, dan verify. Ketiganya membentuk alur lengkap penanganan kerentanan oleh tim keamanan. Berikut penjelasan setiap tahap berdasarkan praktik umum rekayasa keamanan. Penjelasan ini berasal dari pengetahuan industri dan bukan pernyataan resmi OpenAI tentang kemampuan model.
| Tahap | Pernyataan resmi | Makna dalam alur kerja keamanan | Hasil umum |
|---|---|---|---|
| Investigasi kerentanan | investigate vulnerabilities | Menganalisis petunjuk kerentanan untuk menemukan akar masalah, kondisi pemicu, dan cakupan dampaknya | Analisis akar masalah, penilaian dampak |
| Reproduksi berizin | reproduce them in an authorized test environment | Memastikan kerentanan benar-benar ada dan dapat dipicu dalam lingkungan pengujian yang telah mendapat izin | Langkah reproduksi, catatan verifikasi |
| Verifikasi perbaikan | verify fixes | Menguji ulang sebelum dan sesudah patch diterapkan untuk memastikan kerentanan telah ditutup dan tidak muncul masalah baru | Hasil uji regresi, konfirmasi perbaikan |
Tahap investigasi kerentanan GPT-6-Cyber
Investigasi kerentanan biasanya dimulai dari sebuah petunjuk, seperti laporan kerentanan dari pihak luar, peringatan alat pemindaian, atau logika mencurigakan yang ditemukan saat audit kode. Tujuannya adalah menjawab beberapa pertanyaan: di mana letak masalahnya, dalam kondisi apa masalah itu terpicu, serta sistem dan data apa saja yang terdampak. Tahap ini sangat bergantung pada pemahaman terhadap kode dan konteks sistem, sekaligus menjadi salah satu tahap yang paling banyak menyita waktu tim keamanan.
Tahap reproduksi berizin GPT-6-Cyber
Reproduksi adalah langkah penting untuk memastikan apakah kerentanan benar-benar ada. Banyak laporan kerentanan masih sebatas dugaan teoretis. Setelah berhasil memicunya dalam lingkungan nyata, tim dapat menentukan prioritas dan mengalokasikan sumber daya untuk perbaikan. Pengumuman resmi secara khusus menekankan bahwa reproduksi harus dilakukan dalam “authorized test environment” atau lingkungan pengujian berizin. Hal ini dibahas secara terpisah pada bagian berikutnya.
Tahap verifikasi perbaikan GPT-6-Cyber
Verifikasi perbaikan sering kali diremehkan. Selesainya penulisan patch tidak otomatis berarti masalah sudah teratasi. Dalam praktiknya, patch bisa saja hanya mencakup sebagian jalur pemicu, atau justru menimbulkan masalah regresi baru. Pada tahap verifikasi, tim perlu menguji ulang dengan metode yang digunakan saat reproduksi untuk memastikan jalur serangan awal sudah tidak berfungsi. Dengan mencantumkan tahap ini sebagai salah satu kegunaan, pengumuman resmi menunjukkan bahwa GPT-6-Cyber ditujukan untuk mendukung proses lengkap dari penemuan hingga penutupan kerentanan, bukan sekadar “mencari celah”.
Makna kepatuhan lingkungan pengujian berizin untuk GPT-6-Cyber
Frasa “authorized test environment” adalah pilihan kata yang paling patut diperhatikan dalam changelog ini. Reproduksi kerentanan sendiri bisa digunakan untuk dua tujuan: langkah yang sama merupakan bagian dari pekerjaan keamanan jika dilakukan di lingkungan pengujian sendiri, tetapi bisa menjadi serangan jika diterapkan pada sistem produksi tanpa izin. OpenAI memasukkan batasan ini ke dalam deskripsi singkat model, yang menunjukkan bahwa batas penggunaannya sudah ditetapkan di tingkat produk.
OpenAI belum memublikasikan definisi spesifik maupun rincian kebijakan terkait “lingkungan pengujian berizin”. Berdasarkan praktik umum di industri, perusahaan biasanya memperhatikan beberapa hal berikut saat menerapkan alat serupa. Poin-poin ini bisa menjadi acuan untuk persiapan internal:
- Cakupan izin jelas: Target pengujian adalah milik organisasi sendiri atau telah mendapat izin tertulis dari pemilik aset, dengan cakupan dan rentang waktu yang terdokumentasi.
- Lingkungan terisolasi: Reproduksi dilakukan di lingkungan pengujian atau praproduksi yang terpisah dari data produksi dan pengguna nyata.
- Proses dapat diaudit: Log mencatat siapa melakukan pengujian apa, pada target mana, dan kapan.
- Minimalisasi data: Kode, log, dan konfigurasi yang dikirim ke model sebisa mungkin disamarkan untuk mencegah kebocoran kunci dan data pengguna.
Bagi tim teknis perusahaan, ini berarti evaluasi GPT-6-Cyber bukan sekadar soal memilih teknologi. Tim keamanan, hukum, atau kepatuhan juga perlu dilibatkan. Setelah kebijakan resmi diumumkan, bandingkan dengan proses otorisasi uji penetrasi internal untuk memastikan keduanya selaras.
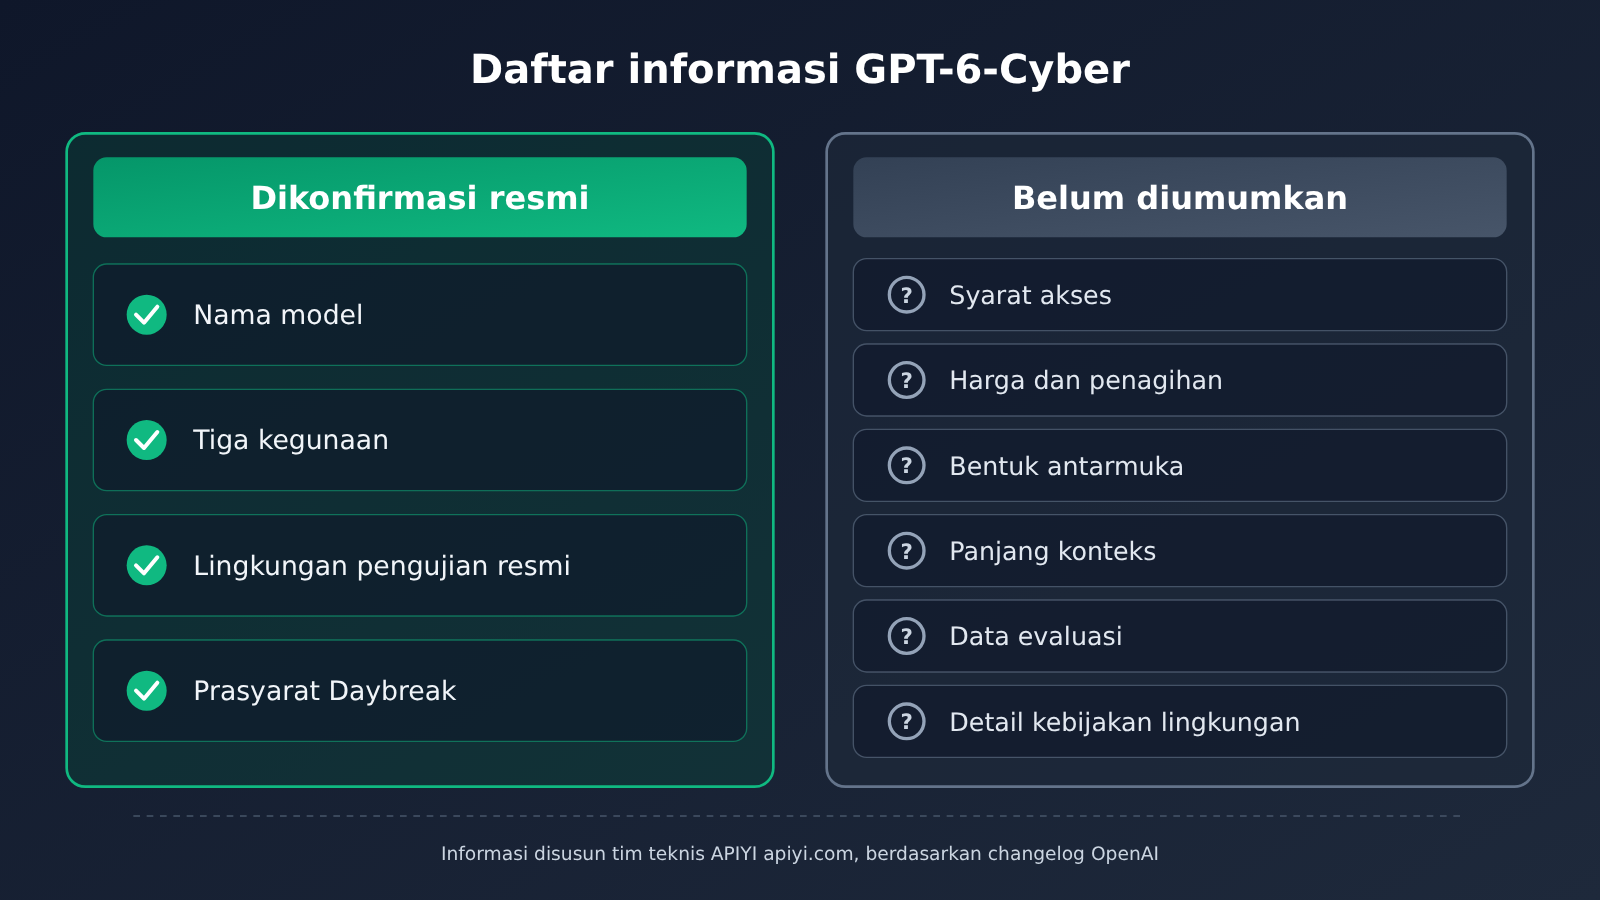
Daftar informasi GPT-6-Cyber yang sudah dan belum dikonfirmasi
Saat ini ada banyak klaim yang beredar. Tabel berikut memisahkan informasi yang sudah dikonfirmasi secara resmi dari informasi yang belum dipublikasikan. Sebelum melakukan evaluasi, sebaiknya periksa setiap poin dan jangan masukkan informasi yang belum dikonfirmasi ke dalam rencana internal.
| Hal yang belum dikonfirmasi | Mengapa penting | Status saat ini |
|---|---|---|
| Persyaratan akses | Apakah tersedia untuk umum, dibatasi berdasarkan organisasi atau identitas, atau memerlukan peninjauan | Belum dipublikasikan |
| Proses Daybreak setup | Menentukan waktu yang dibutuhkan dari pengajuan hingga pemanggilan pertama | Hanya disebutkan bahwa perlu ditinjau terlebih dahulu; detailnya belum dipublikasikan |
| Harga dan metode penagihan | Memengaruhi biaya audit kode dan pengujian regresi dalam skala besar | Belum dipublikasikan |
| Bentuk antarmuka | Dukungan untuk Chat Completions, Responses, dan sebagainya menentukan biaya penyesuaian integrasi | Belum dipublikasikan |
| Parameter teknis seperti panjang konteks | Memengaruhi kemampuan memproses basis kode besar atau log panjang sekaligus | Belum dipublikasikan |
| Data evaluasi kemampuan | Menunjukkan perbedaan nyata dibandingkan model serbaguna | Belum dipublikasikan |
| Kebijakan lingkungan pengujian yang diizinkan | Menentukan batasan penggunaan yang sesuai dengan ketentuan | Belum dipublikasikan |
Perlu diperhatikan bahwa sejauh ini tidak ada materi resmi yang menyediakan skor benchmark GPT-6-Cyber, data perbandingan dengan model serbaguna, atau informasi harga. Jika menemukan klaim dengan angka tertentu, pastikan terlebih dahulu apakah sumbernya adalah dokumentasi resmi OpenAI.
📌 Panduan perbandingan: Setelah akses dibuka secara resmi, sebaiknya uji GPT-6-Cyber dan model serbaguna yang saat ini kamu gunakan dengan kumpulan sampel kerentanan internal yang sama. Hasil acuan untuk model serbaguna bisa disiapkan lebih awal melalui antarmuka terpadu APIYI apiyi.com, sehingga nantinya bisa langsung dibandingkan.
Persiapan sebelum mengevaluasi GPT-6-Cyber
Sebelum ketentuan aksesnya jelas, tim bisa menyiapkan beberapa hal yang tidak bergantung pada model baru. Cara praktisnya adalah membangun alur sederhana untuk merapikan laporan kerentanan menggunakan model umum yang sudah tersedia, lalu mengumpulkan sampel dan menyusun kriteria evaluasi. Setelah GPT-6-Cyber tersedia, nama model bisa diganti untuk melakukan uji perbandingan.
Contoh berikut menggunakan antarmuka yang kompatibel dengan OpenAI untuk memanggil model umum dan menyusun laporan kerentanan secara terstruktur. Perhatikan: identifikasi model API dan cara akses GPT-6-Cyber belum diumumkan secara resmi. Nama model dalam contoh perlu diganti dengan model yang benar-benar tersedia untuk Anda.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Antarmuka APIYI yang kompatibel dengan OpenAI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # Ganti dengan model umum yang tersedia
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
Lihat kode implementasi lengkap (termasuk penyamaran data dan output terstruktur)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Antarmuka terpadu APIYI, memudahkan pergantian model untuk perbandingan
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """Samarkan data dasar sebelum dikirim: hapus dugaan kunci, email, dan IP internal"""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # Ganti nama model dengan model yang tersedia; setelah GPT-6-Cyber tersedia, uji perbandingan dapat dilakukan di sini
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 Mulai cepat: Jika ingin mencoba alur di atas, Anda bisa mendaftar di APIYI apiyi.com untuk mendapatkan kuota uji coba gratis. Dengan satu kunci API, Anda dapat memanggil model umum populer seperti OpenAI, Claude, dan Gemini untuk menyusun tolok ukur awal evaluasi. Perlu dicatat, belum ada informasi yang memastikan apakah APIYI akan menyediakan akses ke GPT-6-Cyber. Silakan ikuti pengumuman platform untuk informasi terbaru.
Agar hasil uji perbandingan nanti bisa dibandingkan secara konsisten, tabel berikut memuat dimensi yang disarankan untuk diperhatikan saat evaluasi. Pada tahap persiapan, sampel dan kriteria penilaian untuk tiga dimensi pertama sudah bisa disusun menggunakan model umum.
| Dimensi evaluasi | Yang bisa dilakukan selama persiapan | Hal yang perlu diperhatikan setelah model baru tersedia |
|---|---|---|
| Akurasi identifikasi akar masalah | Kumpulkan kerentanan internal yang sudah ditangani sebagai acuan | Perbedaan kesimpulan dibandingkan model serbaguna |
| Kegunaan langkah reproduksi | Catat langkah reproduksi manual di lingkungan terisolasi | Apakah langkah yang dihasilkan bisa langsung dijalankan di lingkungan yang diizinkan |
| Kelengkapan verifikasi perbaikan | Kumpulkan patch dan kasus uji regresi sebelumnya | Apakah model dapat menemukan jalur pemicu yang terlewat oleh patch |
| Kepatuhan dan keamanan data | Tetapkan aturan penyamaran data dan daftar otorisasi | Apakah kebijakan resmi sesuai dengan proses internal |
Analisis Dampak GPT-6-Cyber
Dampak bagi Developer dan Tim Teknologi Perusahaan
- Alur kerja keamanan mungkin mendapat pilihan model khusus: Sebelumnya, analisis kerentanan dengan model serbaguna membutuhkan banyak batasan dalam petunjuk. Kehadiran model khusus memberi pilihan alat yang lebih sesuai untuk menangani kerentanan, tetapi efektivitasnya masih perlu diuji.
- Persyaratan akses mungkin lebih ketat daripada model biasa: Persyaratan awal Daybreak setup menunjukkan adanya langkah tambahan sebelum pemanggilan model. Tim perlu menyediakan waktu dan melibatkan penanggung jawab keamanan serta kepatuhan sejak awal.
- 「Otorisasi」berubah dari kedisiplinan tim menjadi persyaratan produk: Dokumentasi resmi menyebut lingkungan pengujian yang diizinkan. Karena itu, catatan otorisasi dan proses audit internal perusahaan akan menjadi lebih penting.
Dampak bagi Industri Keamanan
- Penyedia model mulai membagi kemampuan keamanan berdasarkan skenario penggunaan: OpenAI memisahkan penggunaan untuk keamanan menjadi model tersendiri dengan proses akses khusus. Ini mencerminkan pendekatan penyedia Model Bahasa Besar yang semakin terperinci dalam menangani skenario berisiko tinggi.
- Verifikasi perbaikan mendapat lebih banyak perhatian: Dokumentasi resmi menempatkan 「verifikasi perbaikan」 sejajar dengan 「investigasi」. Ini dapat mendorong industri untuk memperhatikan penanganan kerentanan hingga tuntas, bukan hanya jumlah temuan.
Pertanyaan Umum (FAQ)
Q1: Apa itu GPT-6-Cyber?
GPT-6-Cyber adalah model khusus keamanan yang diumumkan OpenAI dalam changelog pengembang pada 2026-11-05. Menurut penjelasan resmi, model ini digunakan untuk menyelidiki kerentanan, mereproduksi kerentanan dalam lingkungan pengujian yang diizinkan, dan memvalidasi perbaikan.
Q2: Apa perbedaan GPT-6-Cyber dan model GPT serbaguna?
Menurut penjelasan resmi, model serbaguna ditujukan untuk berbagai tugas, sedangkan GPT-6-Cyber berfokus pada siklus penanganan kerentanan. Pengguna juga harus menyelesaikan Daybreak setup terlebih dahulu dan menggunakannya dalam lingkungan pengujian yang diizinkan. Saat ini belum ada data evaluasi resmi tentang perbedaan kemampuan keduanya, sehingga perbandingan kuantitatif belum bisa diberikan.
Q3: Apakah GPT-6-Cyber sudah bisa langsung digunakan?
OpenAI hanya menyatakan bahwa pengguna perlu memeriksa Daybreak setup sebelum permintaan pertama. Belum ada penjelasan apakah model ini tersedia untuk umum atau memerlukan pendaftaran maupun peninjauan. Sebaiknya tunggu informasi lanjutan di dokumentasi pengembang OpenAI dan jangan bergantung pada informasi dari sumber tidak langsung.
Q4: Berapa harga GPT-6-Cyber?
Changelog resmi belum mencantumkan harga maupun metode penagihan. Sebelum diumumkan secara resmi, angka harga apa pun belum bisa diverifikasi. Jika ingin memperkirakan biaya pemanggilan untuk tugas analisis keamanan, Anda bisa menjalankan sejumlah sampel dengan model serbaguna melalui APIYI apiyi.com untuk mendapatkan data konsumsi token sebagai acuan.
Q5: Apa yang bisa disiapkan sambil menunggu akses dibuka?
Anda bisa mulai dengan mengumpulkan sampel kerentanan internal yang sudah ditangani, menetapkan aturan penyamaran data dan izin, serta menggunakan model serbaguna untuk menyusun alur kerja pengolahan laporan sebagai tolok ukur evaluasi. Melalui antarmuka APIYI apiyi.com yang kompatibel dengan OpenAI, kode yang sama dapat digunakan dengan beberapa model serbaguna untuk perbandingan. Nantinya, perubahan yang diperlukan saat mengintegrasikan model baru juga relatif kecil.
Q6: Apa yang dimaksud dengan “lingkungan pengujian yang diizinkan”?
OpenAI belum memublikasikan definisi resminya. Berdasarkan praktik umum di industri, istilah ini biasanya merujuk pada lingkungan pengujian yang asetnya dimiliki organisasi sendiri atau telah mendapat izin tertulis, terpisah dari lingkungan produksi, dan aktivitasnya dapat diaudit. Untuk batasan pastinya, tunggu kebijakan resmi diterbitkan.
Poin Utama GPT-6-Cyber
- Posisi resmi jelas: GPT-6-Cyber ditujukan untuk investigasi kerentanan, reproduksi yang mendapat izin, dan validasi perbaikan
- Ada langkah awal sebelum penggunaan: Pengguna perlu memeriksa Daybreak setup sebelum permintaan pertama, tetapi alur lengkapnya belum dipublikasikan
- Otorisasi adalah batas tegas: Reproduksi dibatasi pada lingkungan pengujian yang memiliki izin; perusahaan perlu menyiapkan proses kepatuhan yang sesuai
- Informasi penting masih menunggu pengumuman: Syarat akses, harga, bentuk antarmuka, parameter teknis, dan data evaluasi belum dipublikasikan
- Siapkan tolok ukur awal: Gunakan model umum melalui APIYI apiyi.com untuk membangun proses evaluasi, lalu lakukan perbandingan setelah akses resmi dibuka
Kesimpulan
Berikut poin-poin tentang GPT-6-Cyber yang sudah bisa dipastikan:
- Kegunaan: Mencakup rangkaian lengkap investigasi kerentanan, reproduksi dalam lingkungan pengujian yang memiliki izin, hingga validasi perbaikan
- Prasyarat: Daybreak setup perlu diselesaikan sebelum pemanggilan pertama; detail prosesnya masih menunggu penjelasan resmi
- Batasan: “Lingkungan pengujian yang memiliki izin” tercantum dalam deskripsi singkat resmi; persiapan kepatuhan sama pentingnya dengan evaluasi teknis
Bagi sebagian besar tim, langkah yang lebih tepat saat ini adalah memantau pembaruan dokumentasi resmi sambil menyiapkan sampel, standar evaluasi, dan proses otorisasi. Tidak perlu terburu-buru mengambil keputusan berdasarkan informasi yang belum terkonfirmasi. Sebaiknya gunakan model umum melalui APIYI apiyi.com untuk menjalankan proses evaluasi terlebih dahulu. Setelah syarat akses GPT-6-Cyber jelas, pengujian perbandingan pun bisa segera dilakukan.
📚 Referensi
- OpenAI API Changelog: Catatan rilis GPT-6-Cyber (2026-11-05)
- Tautan:
developers.openai.com/api/docs/changelog - Keterangan: Sumber seluruh fakta resmi dalam artikel ini, termasuk penjelasan kegunaan model dan petunjuk awal untuk setup Daybreak
Penulis: Tim teknis APIYI
Diskusi teknis: Hubungi kami melalui halaman utama situs APIYI. Untuk informasi integrasi lainnya, kunjungi pusat dokumentasi di docs.apiyi.com


