
Nota del autor: a partir del texto original del changelog oficial de OpenAI, analizamos el propósito de GPT-6-Cyber, los requisitos para usarlo y la información que aún no se ha publicado.
El 5 de noviembre de 2026, OpenAI añadió una entrada al changelog de su documentación para desarrolladores en la que anunciaba GPT-6-Cyber, un modelo especializado en seguridad. La compañía resumió su utilidad en una frase: investigar vulnerabilidades, reproducirlas en entornos de prueba autorizados y verificar las correcciones. También señaló que es necesario completar la configuración de Daybreak antes de enviar la primera solicitud.
No es un rumor: la información procede del changelog oficial de la documentación para desarrolladores de OpenAI. Sin embargo, el anuncio original es muy breve y, por ahora, hay pocos detalles confirmados. Ya circulan afirmaciones sobre precios, resultados en pruebas y disponibilidad, pero ninguna tiene respaldo en el material oficial.
Valor principal: basándonos únicamente en el anuncio oficial, explicamos qué puede hacer GPT-6-Cyber, cuáles son los límites de su uso y qué información queda pendiente de confirmación, para ayudarte a decidir si vale la pena evaluarlo ahora.
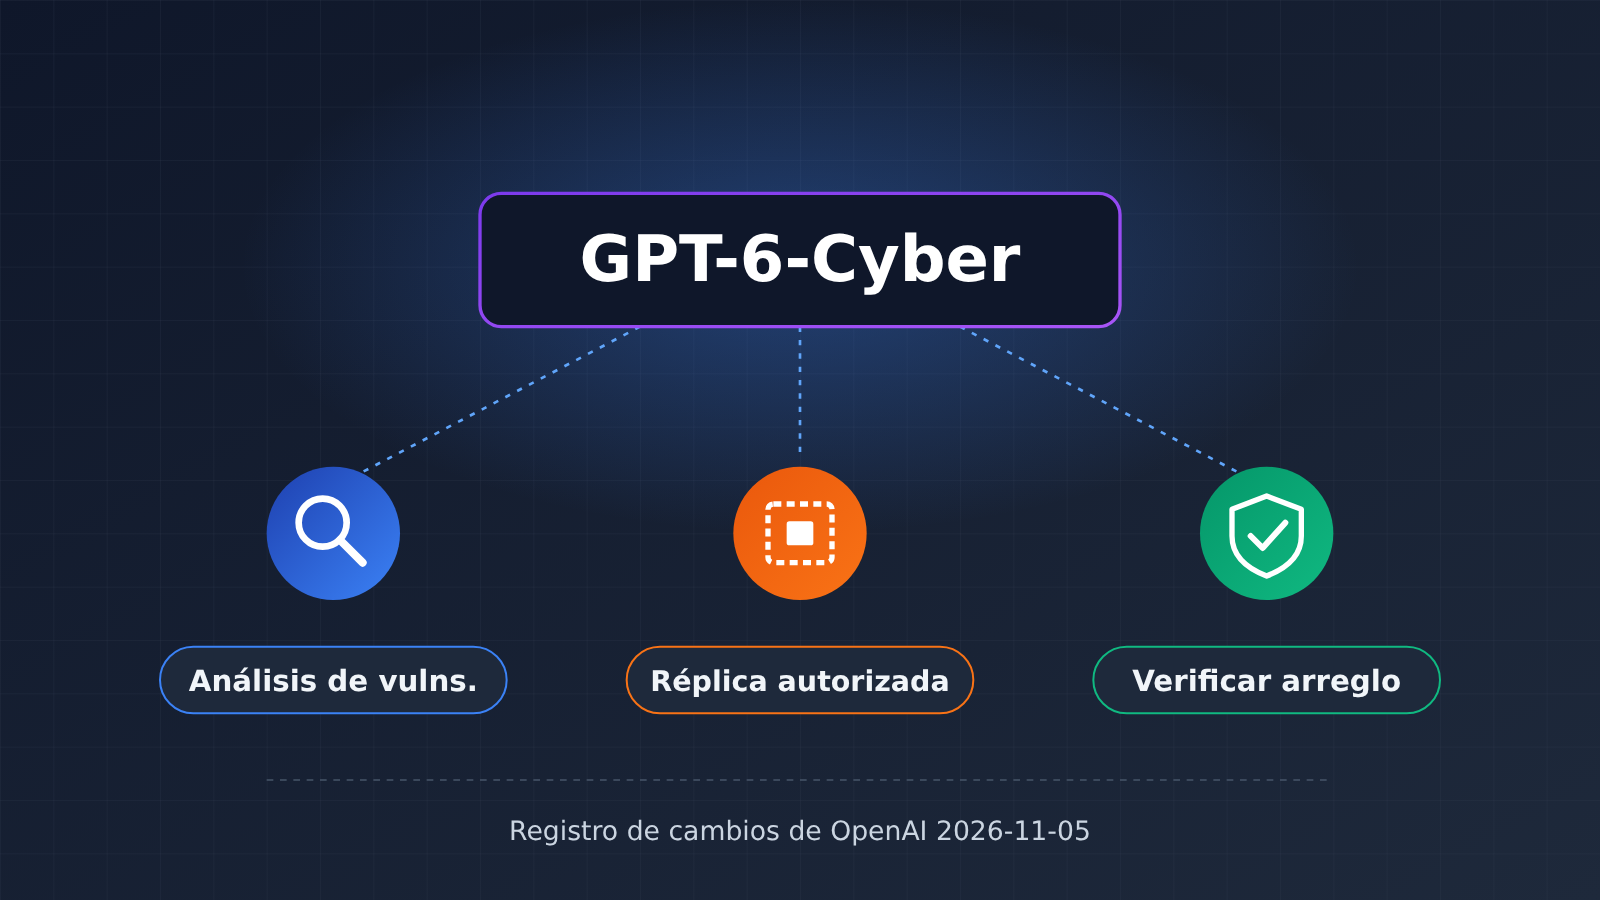
Información clave sobre GPT-6-Cyber
Empecemos por la información que se puede confirmar en el texto oficial. La siguiente tabla solo incluye lo que aparece explícitamente en el changelog; todo lo demás figura como «no publicado».
| Información | Detalles | Estado de la fuente |
|---|---|---|
| Fecha de lanzamiento | 2026-11-05 (fecha registrada en el changelog) | ✅ Confirmado oficialmente |
| Empresa | OpenAI, publicado en el changelog de la documentación para desarrolladores | ✅ Confirmado oficialmente |
| Nombre del modelo | GPT-6-Cyber | ✅ Confirmado oficialmente |
| Uso previsto | Investigar vulnerabilidades, reproducirlas en entornos de prueba autorizados y verificar correcciones | ✅ Confirmado oficialmente |
| Requisito previo | Consultar y completar Daybreak setup antes de la primera solicitud | ✅ Confirmado oficialmente |
| Precio / condiciones de acceso / parámetros de la interfaz | No se mencionan en el changelog | ❓ No publicado |
Según este registro, OpenAI posiciona claramente a GPT-6-Cyber como un modelo especializado en flujos de trabajo de ingeniería de seguridad, no como un modelo de conversación general. La descripción oficial centra sus usos en las vulnerabilidades y menciona en la primera frase un «authorized test environment» (entorno de prueba autorizado). Esto indica que los límites de uso forman parte del enfoque del producto, no son una condición añadida.
Qué es Daybreak setup para GPT-6-Cyber
El changelog dice: «See Daybreak setup before sending your first request», es decir, hay que consultar Daybreak setup antes de enviar la primera solicitud. Esta frase apunta a dos cosas: primero, es probable que no baste con obtener una clave API para invocar GPT-6-Cyber directamente; segundo, OpenAI ha diseñado un proceso de acceso específico para este modelo.
El material disponible no explica en qué consiste Daybreak setup: si requiere solicitar acceso, una revisión de la organización o verificación de identidad, o si se trata solo de una configuración técnica. Hasta que la documentación oficial aporte más detalles, no conviene dar por exacta ninguna descripción de segunda mano del proceso.
Cómo entender los tres usos principales de GPT-6-Cyber
El texto oficial menciona tres acciones: investigate, reproduce y verify. Juntas forman el ciclo completo que sigue un equipo de seguridad para gestionar una vulnerabilidad. A continuación, explicamos cada etapa a partir de prácticas generales de ingeniería de seguridad. Esta explicación se basa en conocimientos comunes del sector y no representa una descripción oficial de OpenAI sobre las capacidades del modelo.
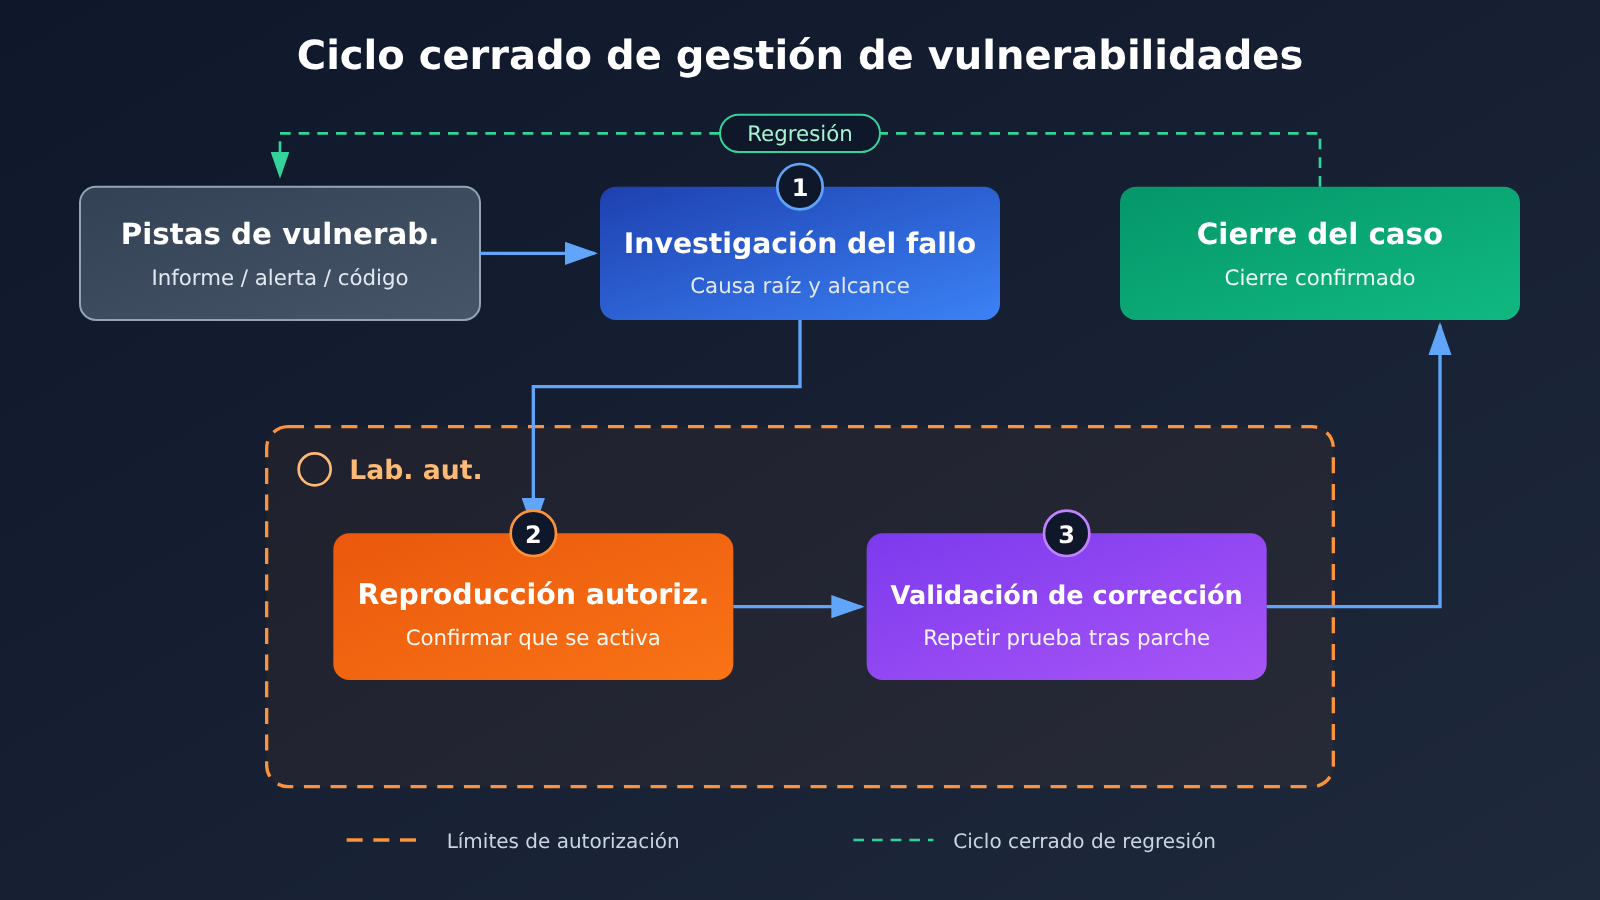
| Etapa | Formulación oficial | Significado en el flujo de trabajo de seguridad | Resultados habituales |
|---|---|---|---|
| Investigación de la vulnerabilidad | investigate vulnerabilities | Analizar los indicios e identificar la causa raíz, las condiciones que la activan y el alcance del impacto | Análisis de causa raíz, evaluación del impacto |
| Reproducción autorizada | reproduce them in an authorized test environment | Confirmar en un entorno de pruebas autorizado que la vulnerabilidad existe y puede activarse | Pasos de reproducción, registros de verificación |
| Verificación de la corrección | verify fixes | Volver a probar antes y después de implementar el parche para confirmar que la vulnerabilidad se ha resuelto y no se han introducido nuevos problemas | Conclusiones de las pruebas de regresión, confirmación de la corrección |
Investigación de vulnerabilidades con GPT-6-Cyber
La investigación suele comenzar con un indicio: puede ser un informe de vulnerabilidad enviado desde fuera, una alerta de una herramienta de análisis o una lógica sospechosa detectada durante una auditoría de código. El objetivo es responder a varias preguntas: dónde está el problema, en qué condiciones se activa y a qué sistemas y datos puede afectar. Esta etapa depende mucho de comprender el código y el contexto del sistema, y es una de las que más tiempo exige a los equipos de seguridad.
Reproducción autorizada con GPT-6-Cyber
La reproducción es un paso clave para determinar si una vulnerabilidad es «real». Muchos informes se quedan en hipótesis teóricas; solo cuando el equipo consigue activar la vulnerabilidad en un entorno real puede establecer su prioridad y asignar recursos para corregirla. El texto oficial enfatiza que la reproducción debe hacerse en un «authorized test environment», un punto que abordaremos por separado en la siguiente sección.
Verificación de correcciones con GPT-6-Cyber
La verificación de la corrección suele subestimarse. Terminar un parche no significa que el problema esté resuelto: en la práctica, es habitual que un parche solo cubra algunas de las vías de activación o que la corrección introduzca nuevos problemas de regresión. La verificación exige volver a probar con el mismo método usado para reproducir la vulnerabilidad y confirmar que la vía de ataque original ya no funciona. El hecho de que el texto oficial incluya esta etapa entre los usos indica que GPT-6-Cyber está orientado al proceso completo, desde la detección hasta el cierre, y no solo a «encontrar vulnerabilidades».
Qué implica para el cumplimiento el entorno de pruebas autorizado de GPT-6-Cyber
«authorized test environment» es la expresión más destacable de este changelog. Reproducir vulnerabilidades es un arma de doble filo: los mismos pasos pueden ser una tarea de seguridad si se realizan en un entorno de pruebas propio, pero podrían constituir un ataque si se aplican a un sistema de producción sin autorización. OpenAI incluyó esta condición en la breve descripción del modelo, lo que indica que ha establecido límites de uso desde el propio producto.
Por ahora, OpenAI no ha publicado una definición concreta de «entorno de pruebas autorizado» ni detalles sobre las políticas asociadas. Según las prácticas habituales del sector, las empresas que implementan herramientas similares suelen prestar atención a los siguientes puntos, que pueden servir como referencia para prepararse internamente:
- Alcance de la autorización bien definido: el objetivo de las pruebas pertenece a la organización o se cuenta con una autorización por escrito del propietario del activo, y tanto el alcance como el período de pruebas quedan documentados
- Aislamiento del entorno: la reproducción se realiza en un entorno independiente de pruebas o preproducción, aislado de los datos de producción y de los usuarios reales
- Proceso auditable: se mantienen registros de quién realizó cada prueba, cuándo y sobre qué objetivo
- Minimización de datos: el código, los registros y las configuraciones enviados al modelo se anonimizan en la medida de lo posible para evitar la exposición de claves y datos de usuarios
Para los equipos técnicos de las empresas, esto significa que evaluar GPT-6-Cyber no es solo una cuestión de elegir tecnología: también deben participar los equipos de seguridad, legal o cumplimiento. Una vez que se publiquen las políticas oficiales, conviene compararlas con el proceso interno de autorización de pruebas de penetración y comprobar que ambos sean compatibles.
Información confirmada y pendiente de confirmar sobre GPT-6-Cyber
Actualmente circulan muchas afirmaciones. La siguiente tabla separa la información entre lo «confirmado oficialmente» y lo que «aún no se ha publicado». Antes de evaluar el modelo, conviene verificar cada punto y no incluir información sin confirmar en planes internos.
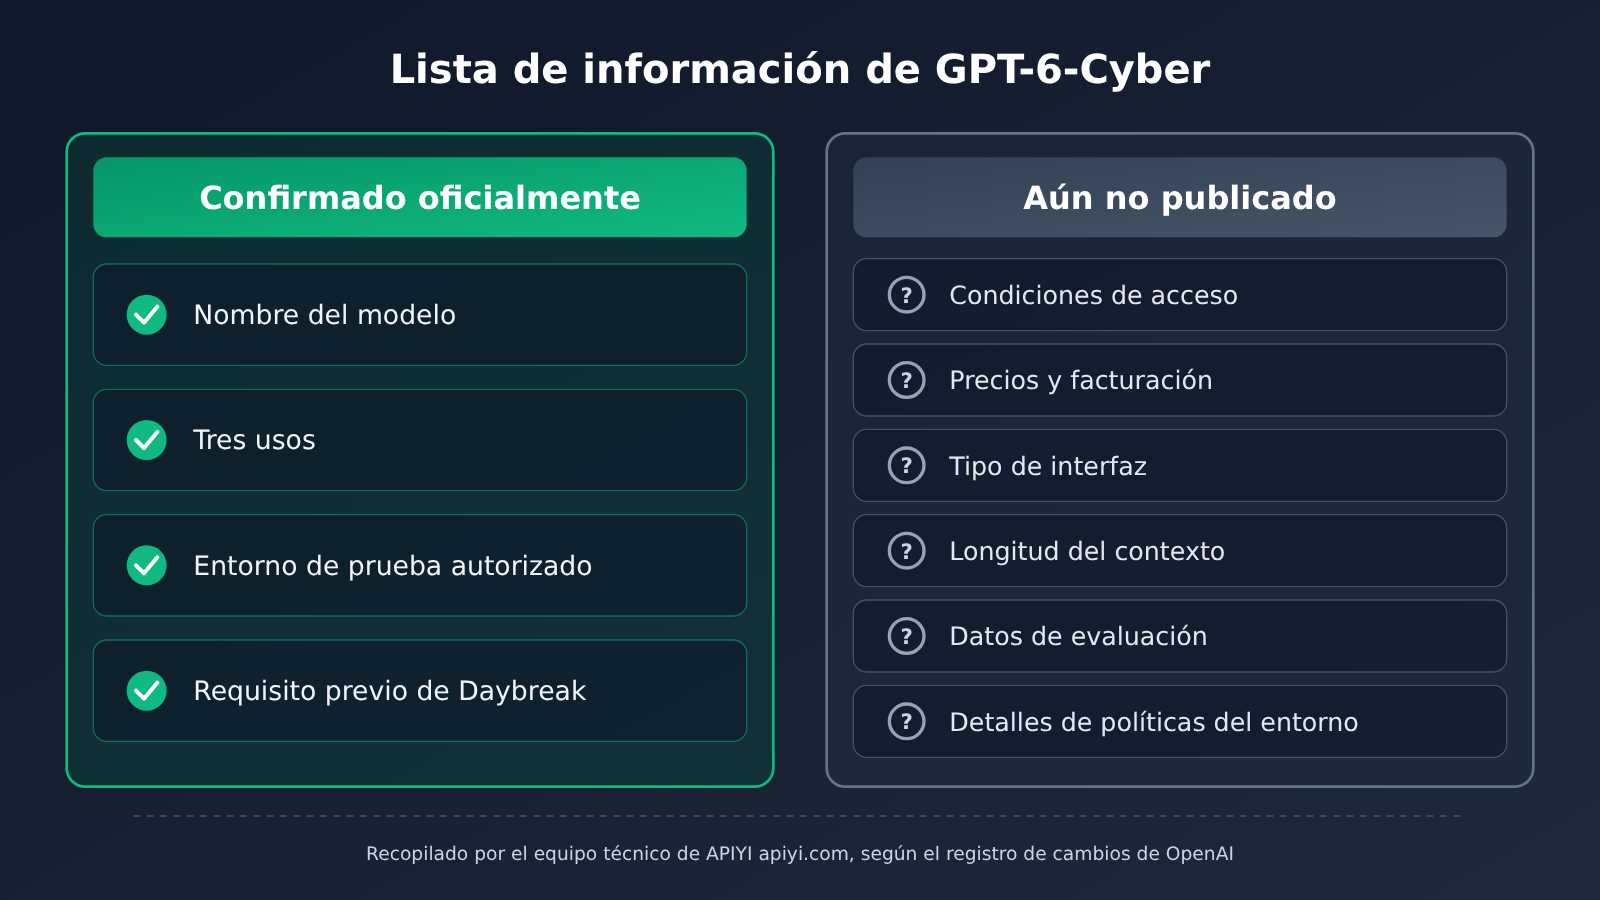
| Aspecto pendiente de confirmar | Por qué importa | Estado actual |
|---|---|---|
| Condiciones de acceso | Si estará disponible públicamente, limitado a determinadas organizaciones o identidades, o sujeto a revisión | No publicado |
| Proceso de Daybreak setup | Determina cuánto tiempo transcurre entre la solicitud y la primera invocación | Solo se menciona que debe revisarse previamente; los detalles no se han publicado |
| Precios y método de facturación | Afectan al costo de las auditorías de código y las pruebas de regresión a gran escala | No publicados |
| Tipo de interfaz | La compatibilidad con Chat Completions, Responses y otras interfaces determina el costo de adaptar la integración | No publicado |
| Parámetros técnicos, como la longitud del contexto | Determinan si se pueden procesar bases de código grandes o registros extensos de una sola vez | No publicados |
| Datos de evaluación de capacidades | Muestran las diferencias reales frente a modelos de uso general | No publicados |
| Política sobre entornos de pruebas autorizados | Define los límites concretos para un uso conforme a las normas | No publicada |
Es importante destacar que, por ahora, ningún material oficial ofrece puntuaciones de GPT-6-Cyber, datos comparativos con modelos de uso general ni información sobre precios. Si encuentras afirmaciones con cifras concretas, comprueba primero si proceden de la documentación oficial de OpenAI.
📌 Nota para la comparación: cuando se habilite el acceso oficial, conviene probar GPT-6-Cyber y el modelo de uso general que utilizas actualmente con el mismo conjunto de muestras internas de vulnerabilidades. Puedes preparar de antemano los resultados de referencia del modelo de uso general mediante la interfaz unificada de APIYI apiyi.com y compararlos directamente cuando llegue el momento.
Preparativos para evaluar GPT-6-Cyber
Antes de que se aclaren las condiciones de acceso, el equipo puede adelantar algunas tareas que no dependen del nuevo modelo. Una opción práctica es crear un pequeño flujo para organizar informes de vulnerabilidades con un modelo generalista disponible y recopilar ejemplos y criterios de evaluación. Cuando GPT-6-Cyber esté disponible, bastará con cambiar el nombre del modelo para hacer pruebas comparativas.
El siguiente ejemplo utiliza una interfaz compatible con OpenAI para llamar a un modelo generalista y estructurar un informe de vulnerabilidades. Nota: el identificador del modelo para la API de GPT-6-Cyber y su método de acceso aún no se han anunciado oficialmente; el nombre del modelo en el ejemplo debe reemplazarse por uno al que tengas acceso.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interfaz de APIYI compatible con OpenAI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # Reemplazar por un modelo generalista disponible
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
Ver el código completo de implementación (incluye anonimización y salida estructurada)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interfaz unificada de APIYI, facilita el cambio de modelo para comparaciones
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """Anonimización básica antes del envío: elimina posibles claves, correos e IP internas"""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # Reemplazar el nombre por un modelo disponible; cuando se abra GPT-6-Cyber, hacer aquí pruebas comparativas
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 Inicio rápido: si quieres probar el flujo anterior, puedes registrarte en APIYI, en apiyi.com, para obtener crédito gratuito de prueba. Con una sola clave API puedes acceder a modelos generalistas como OpenAI, Claude y Gemini, lo que facilita establecer una base de referencia para la evaluación. Por ahora no está confirmado si APIYI ofrecerá acceso a GPT-6-Cyber; consulta los anuncios de la plataforma.
Para que las pruebas comparativas posteriores sean consistentes, la siguiente tabla recoge las dimensiones que conviene evaluar. Durante la preparación, ya se puede usar un modelo generalista para crear las muestras y los criterios de puntuación de las tres primeras.
| Dimensión de evaluación | Qué hacer durante la preparación | Qué observar cuando esté disponible el nuevo modelo |
|---|---|---|
| Precisión en la identificación de la causa raíz | Recopilar vulnerabilidades internas ya resueltas como respuestas de referencia | Diferencias frente a las conclusiones del modelo generalista |
| Utilidad de los pasos de reproducción | Documentar los pasos de reproducción manual en un entorno aislado | Si los pasos generados pueden ejecutarse directamente en un entorno autorizado |
| Exhaustividad de la validación de correcciones | Recopilar parches históricos y casos de prueba de regresión | Si puede detectar rutas de activación que el parche haya pasado por alto |
| Cumplimiento normativo y seguridad de los datos | Definir reglas de anonimización y una lista de autorizaciones | Si las políticas oficiales coinciden con los procesos internos |
Análisis del impacto de GPT-6-Cyber
Impacto en desarrolladores y equipos técnicos de empresas
- Los flujos de trabajo de seguridad podrían contar con un modelo especializado: hasta ahora, analizar vulnerabilidades con un modelo generalista requería muchas restricciones en las indicaciones. Un modelo especializado ofrece una opción más específica para gestionar vulnerabilidades, aunque su eficacia aún debe comprobarse en la práctica.
- El acceso podría exigir más requisitos que el de un modelo convencional: los requisitos previos de Daybreak setup indican que hay pasos adicionales antes de la invocación del modelo. Los equipos deben reservar tiempo e involucrar desde el principio a los responsables de seguridad y cumplimiento.
- La «autorización» pasa de ser una norma interna del equipo a un requisito del producto: la descripción oficial de los usos menciona explícitamente los entornos de prueba autorizados, por lo que los registros de autorización y los procesos de auditoría internos serán más importantes.
Impacto en el sector de la seguridad
- Los proveedores de modelos empiezan a diferenciar sus capacidades de seguridad según el caso de uso: OpenAI ha separado los usos de seguridad en un modelo independiente, con su propio proceso de acceso. Esto refleja que los proveedores de Modelos de Lenguaje Grande están adoptando enfoques más específicos para los escenarios de alto riesgo.
- Se presta más atención a la validación de correcciones: al situar la «validación de correcciones» junto a la «investigación», la documentación oficial ayuda a que el sector se enfoque en cerrar el ciclo de las vulnerabilidades, no solo en la cantidad de hallazgos.
Preguntas frecuentes FAQ
P1: ¿Qué es GPT-6-Cyber?
GPT-6-Cyber es un modelo especializado en seguridad que OpenAI anunció el 2026-11-05 en su registro de cambios para desarrolladores. Según la descripción oficial, sirve para investigar vulnerabilidades, reproducirlas en entornos de prueba autorizados y verificar las correcciones.
P2: ¿En qué se diferencia GPT-6-Cyber de los modelos GPT de uso general?
Según la información oficial, los modelos de uso general están orientados a una amplia variedad de tareas, mientras que GPT-6-Cyber se centra en todo el ciclo de gestión de vulnerabilidades. Además, exige completar primero la configuración de Daybreak y usarlo en un entorno de prueba autorizado. Por ahora no hay datos oficiales de evaluación que permitan cuantificar las diferencias de capacidad entre ambos.
P3: ¿Ya se puede invocar GPT-6-Cyber directamente?
OpenAI solo ha indicado que es necesario revisar la configuración de Daybreak antes de la primera solicitud. No ha aclarado si el acceso es público ni si requiere una solicitud o revisión. Lo recomendable es consultar las próximas actualizaciones de la documentación para desarrolladores de OpenAI y no depender de información de segunda mano.
P4: ¿Cuánto cuesta GPT-6-Cyber?
El registro de cambios oficial no incluye precios ni detalles de facturación. Hasta que OpenAI los publique, no se puede verificar ninguna cifra concreta. Si quieres estimar el costo de las invocaciones para tareas de análisis de seguridad, puedes procesar primero un lote de muestras con modelos de uso general en APIYI apiyi.com y obtener datos de referencia sobre el consumo de tokens.
P5: ¿Cómo puedo prepararme mientras espero a que esté disponible?
Puedes empezar por recopilar muestras internas de vulnerabilidades ya resueltas, establecer reglas de anonimización y autorización, y crear un flujo de organización de informes con modelos de uso general como base para la evaluación. Con la interfaz compatible con OpenAI de APIYI apiyi.com, puedes usar el mismo código con varios modelos de uso general para compararlos y necesitarás menos cambios cuando integres el nuevo modelo.
P6: ¿Qué significa exactamente «entorno de prueba autorizado»?
OpenAI aún no ha publicado una definición oficial. Según la práctica habitual del sector, suele referirse a un entorno de prueba cuyos activos pertenecen a la organización o cuentan con autorización escrita, que está aislado del entorno de producción y cuyas operaciones se pueden auditar. Los límites concretos dependerán de la política oficial cuando se publique.
Puntos clave de GPT-6-Cyber
- Enfoque oficial claro: GPT-6-Cyber está orientado a tres etapas: investigación de vulnerabilidades, reproducción autorizada y verificación de correcciones.
- Hay un paso previo: antes de la primera solicitud, hay que consultar la configuración de Daybreak; el procedimiento concreto no se ha publicado.
- La autorización es un límite estricto: la reproducción se limita a un entorno de pruebas autorizado, por lo que las empresas necesitan procesos de cumplimiento adecuados.
- Falta información clave: aún no se han publicado las condiciones de acceso, los precios, el tipo de interfaz, los parámetros técnicos ni los datos de evaluación.
- Prepara una línea base: puedes usar modelos de propósito general en APIYI apiyi.com para crear un proceso de evaluación y compararlo cuando el modelo esté disponible oficialmente.
Resumen
Por ahora, estos son los puntos confirmados sobre GPT-6-Cyber:
- Uso: cubre el ciclo completo de investigación de vulnerabilidades, reproducción en un entorno de pruebas autorizado y verificación de correcciones.
- Requisito previo: antes de la primera invocación, hay que completar la configuración de Daybreak; los detalles del proceso están pendientes de confirmación oficial.
- Límites: la descripción oficial menciona explícitamente el «entorno de pruebas autorizado», por lo que la preparación en materia de cumplimiento es tan importante como la evaluación técnica.
Para la mayoría de los equipos, lo más conveniente ahora es seguir las actualizaciones de la documentación oficial y preparar muestras, criterios de evaluación y procesos de autorización, sin apresurarse a tomar decisiones basadas en información no confirmada. Recomendamos probar primero el proceso de evaluación con modelos de propósito general a través de APIYI apiyi.com. Así, cuando se aclaren las condiciones de acceso a GPT-6-Cyber, podrás realizar las pruebas comparativas cuanto antes.
📚 Referencias
- OpenAI API Changelog: registro del lanzamiento de GPT-6-Cyber (2026-11-05)
- Enlace:
developers.openai.com/api/docs/changelog - Descripción: fuente de toda la información oficial de este artículo, incluida la descripción del uso del modelo y la indicación previa de Daybreak setup
Autor: equipo técnico de APIYI
Contacto técnico: puedes contactarnos desde la página principal de APIYI. Para consultar más recursos de integración, visita el centro de documentación en docs.apiyi.com


