
Nota do autor: com base no changelog oficial da OpenAI, analisamos o posicionamento do GPT-6-Cyber, os requisitos para usá-lo e as informações que ainda não foram divulgadas.
Em 5 de novembro de 2026, a OpenAI adicionou uma entrada ao changelog da documentação para desenvolvedores, anunciando o lançamento do GPT-6-Cyber, um modelo especializado em segurança. A descrição oficial resume sua finalidade em uma frase: investigar vulnerabilidades, reproduzi-las em ambientes de teste autorizados e validar correções. A OpenAI também avisa que é necessário concluir a configuração do Daybreak antes de enviar a primeira solicitação.
Isso não é boato: a informação vem do changelog oficial da documentação para desenvolvedores da OpenAI. Mas o texto é curto, e o que podemos confirmar por enquanto é limitado. Já circulam várias alegações sobre preços, resultados de benchmarks e disponibilidade, mas nenhuma delas tem respaldo no material oficial.
O que você vai encontrar aqui: com base apenas no texto oficial, explicamos o que o GPT-6-Cyber pode fazer, quais são os limites de uso e quais informações ainda dependem de esclarecimentos da OpenAI. Assim, você pode avaliar se vale a pena investir tempo em testá-lo agora.
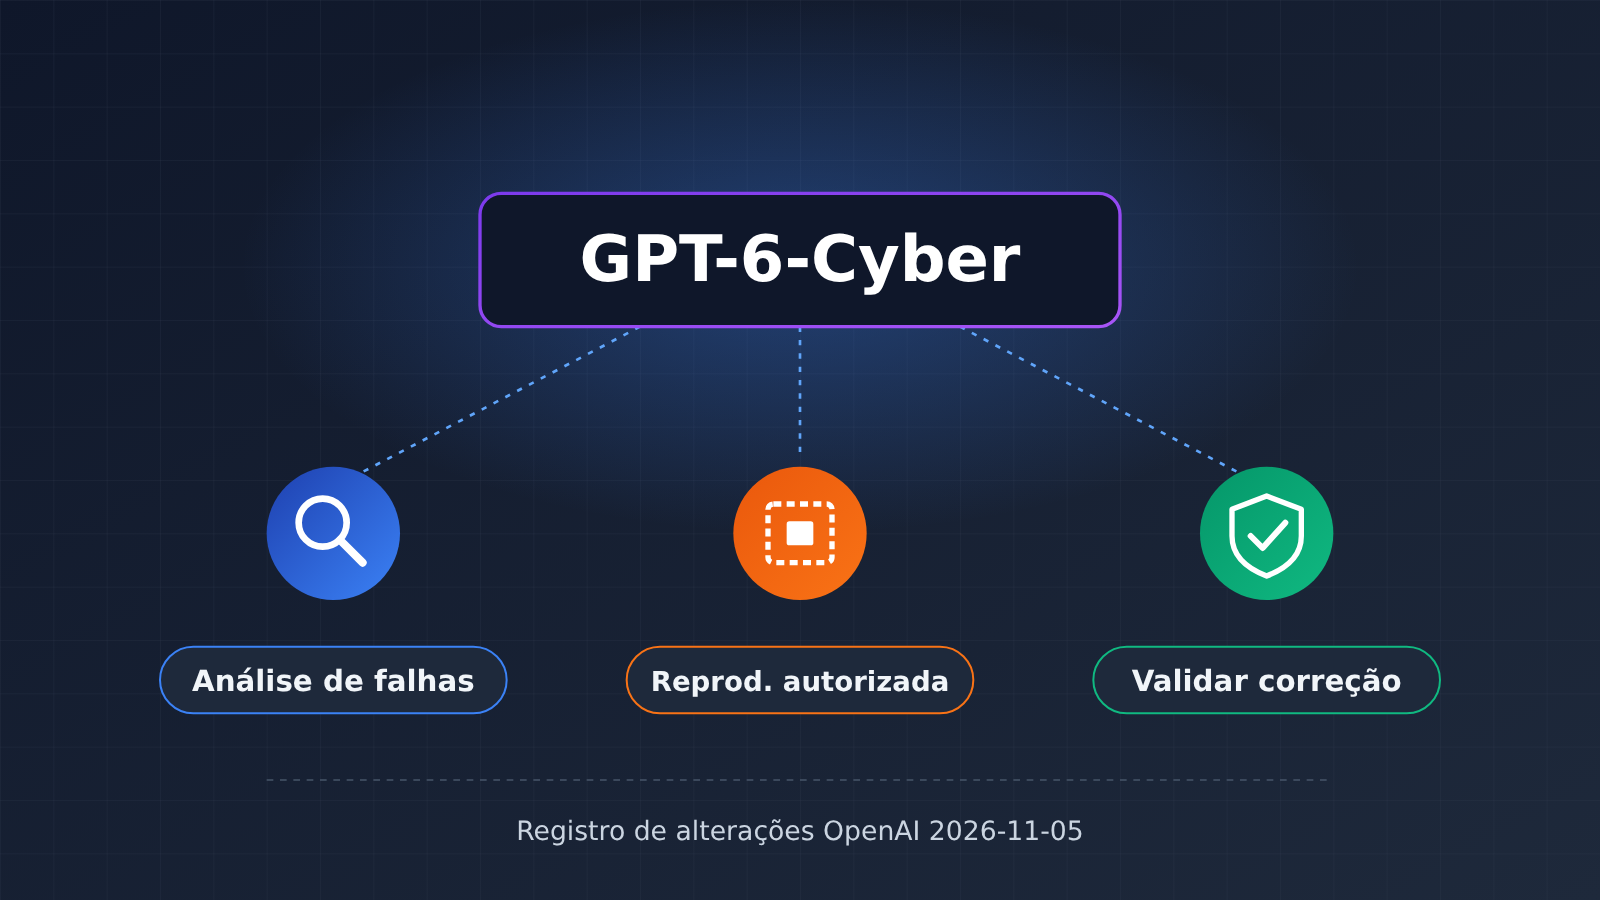
GPT-6-Cyber: principais informações
Vamos começar pelo que é possível confirmar no texto oficial. A tabela inclui apenas o que está explícito no changelog; os demais itens estão marcados como “não divulgado”.
| Informação | Detalhes | Status da fonte |
|---|---|---|
| Data de lançamento | 2026-11-05 (data do registro no changelog) | ✅ Confirmado oficialmente |
| Empresa responsável | OpenAI, publicado no changelog da documentação para desenvolvedores | ✅ Confirmado oficialmente |
| Nome do modelo | GPT-6-Cyber | ✅ Confirmado oficialmente |
| Uso oficial | Investigar vulnerabilidades, reproduzi-las em ambientes de teste autorizados e validar correções | ✅ Confirmado oficialmente |
| Pré-requisito de uso | Consultar e concluir o Daybreak setup antes da primeira solicitação | ✅ Confirmado oficialmente |
| Preço / condições de acesso / parâmetros da interface | Não mencionados no changelog | ❓ Não divulgado |
Pelo registro, o posicionamento da OpenAI para o GPT-6-Cyber é claro: trata-se de um modelo especializado para fluxos de trabalho de engenharia de segurança, não de um modelo de conversação geral. A descrição oficial concentra os usos em vulnerabilidades e já menciona, na primeira frase, “authorized test environment” (ambiente de teste autorizado). Isso indica que os limites de uso fazem parte do posicionamento do produto, e não são apenas uma condição adicional.
O que é o Daybreak setup do GPT-6-Cyber
O texto original do changelog diz “See Daybreak setup before sending your first request”, ou seja, é preciso consultar o Daybreak setup antes de enviar a primeira solicitação. Essa frase sugere duas coisas: primeiro, é provável que não baste obter uma chave API para invocar o GPT-6-Cyber; segundo, a OpenAI criou um processo de acesso específico para ele.
Quanto ao que o Daybreak setup inclui — por exemplo, solicitação de acesso, análise da organização, verificação de identidade ou apenas configuração técnica —, os materiais disponíveis não trazem detalhes. Até que a documentação oficial esclareça o processo, é melhor não tomar descrições de terceiros como definitivas.
Como entender os três usos principais do GPT-6-Cyber
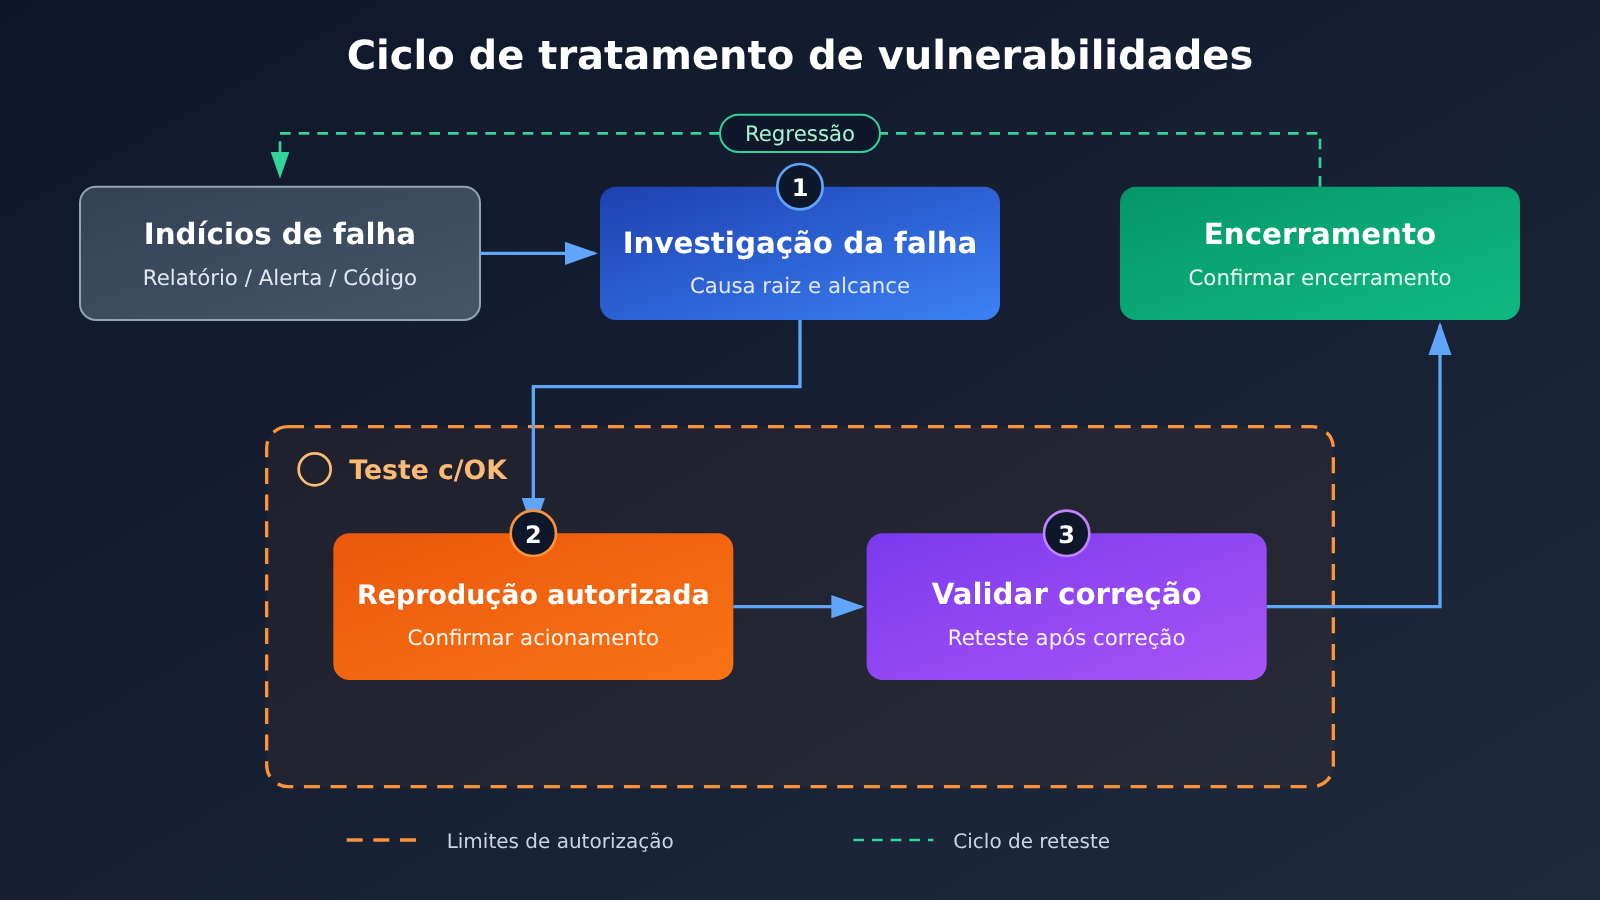
O texto oficial menciona três ações: investigate, reproduce e verify. Juntas, elas formam o ciclo completo de tratamento de uma vulnerabilidade por uma equipe de segurança. A seguir, explicamos cada etapa com base em práticas gerais de engenharia de segurança. Essas explicações refletem conhecimentos comuns do setor e não representam uma descrição oficial da OpenAI sobre as capacidades do modelo.
| Etapa | Descrição oficial | Significado no fluxo de trabalho de segurança | Resultados típicos |
|---|---|---|---|
| Investigação da vulnerabilidade | investigate vulnerabilities | Analisar indícios da vulnerabilidade e identificar a causa raiz, as condições de acionamento e o alcance do impacto | Análise da causa raiz, avaliação de impacto |
| Reprodução autorizada | reproduce them in an authorized test environment | Confirmar, em um ambiente de teste autorizado, que a vulnerabilidade existe e pode ser acionada | Etapas de reprodução, registros de verificação |
| Verificação da correção | verify fixes | Testar novamente antes e depois da implantação do patch para confirmar que a vulnerabilidade foi eliminada e que não surgiram novos problemas | Conclusão dos testes de regressão, confirmação da correção |
Investigação de vulnerabilidades com o GPT-6-Cyber
A investigação de uma vulnerabilidade geralmente começa com um indício: pode ser um relatório enviado por alguém de fora, um alerta de uma ferramenta de varredura ou uma lógica suspeita encontrada durante uma auditoria de código. O objetivo é responder a algumas perguntas: onde está o problema, em quais condições ele é acionado e quais sistemas e dados podem ser afetados. Essa etapa depende muito da compreensão do código e do contexto do sistema e costuma ser uma das mais demoradas para a equipe de segurança.
Reprodução autorizada com o GPT-6-Cyber
A reprodução é uma etapa essencial para determinar se a vulnerabilidade realmente existe. Muitos relatórios ficam no campo das hipóteses; só depois de conseguir acionar a vulnerabilidade em um ambiente real a equipe pode definir prioridades e destinar recursos para a correção. O texto oficial enfatiza que a reprodução deve ocorrer em um «authorized test environment», ou ambiente de teste autorizado. Vamos detalhar esse ponto na próxima seção.
Verificação da correção com o GPT-6-Cyber
A verificação da correção costuma ser subestimada. Terminar o patch não significa que o problema foi resolvido: na prática, é comum que ele cubra apenas parte dos caminhos de acionamento ou introduza novos problemas de regressão. Nessa etapa, é preciso testar novamente usando o mesmo método da reprodução e confirmar que o caminho de ataque original deixou de funcionar. Ao listar essa etapa explicitamente entre os usos do GPT-6-Cyber, o texto oficial indica que o modelo é voltado para o processo completo, da descoberta ao encerramento, e não apenas para «encontrar falhas».
A importância do ambiente de teste autorizado do GPT-6-Cyber para a conformidade
A expressão “authorized test environment” — ambiente de teste autorizado — é o ponto que mais chama atenção nesse changelog. A reprodução de vulnerabilidades é uma faca de dois gumes: as mesmas etapas podem ser um trabalho de segurança em um ambiente de teste próprio, mas podem constituir um ataque quando usadas em um sistema de produção sem autorização. Ao incluir essa restrição na descrição do modelo, a OpenAI estabeleceu um limite de uso no próprio produto.
Até agora, a OpenAI não divulgou uma definição específica de “ambiente de teste autorizado” nem detalhes das políticas relacionadas. Seguindo as práticas comuns do setor, as empresas que adotam ferramentas desse tipo costumam observar os pontos abaixo, que podem servir de referência para a preparação interna:
- Escopo de autorização definido: os alvos do teste pertencem à própria organização ou contam com autorização por escrito do proprietário dos ativos, com escopo e período de execução registrados
- Isolamento do ambiente: a reprodução ocorre em um ambiente independente de teste ou pré-produção, isolado dos dados de produção e dos usuários reais
- Processo auditável: os logs registram quem fez cada teste, quando e em qual alvo
- Minimização de dados: códigos, logs e configurações enviados ao modelo devem ter dados sensíveis removidos sempre que possível, para evitar a exposição de chaves e dados de usuários
Para as equipes técnicas das empresas, isso significa que avaliar o GPT-6-Cyber não é apenas uma questão de escolha tecnológica: também é preciso envolver as equipes de segurança, jurídica ou de conformidade. Quando a política oficial for publicada, vale compará-la com o processo interno de autorização de testes de invasão para confirmar que os dois estão alinhados.
GPT-6-Cyber: o que já foi confirmado e o que ainda falta confirmar
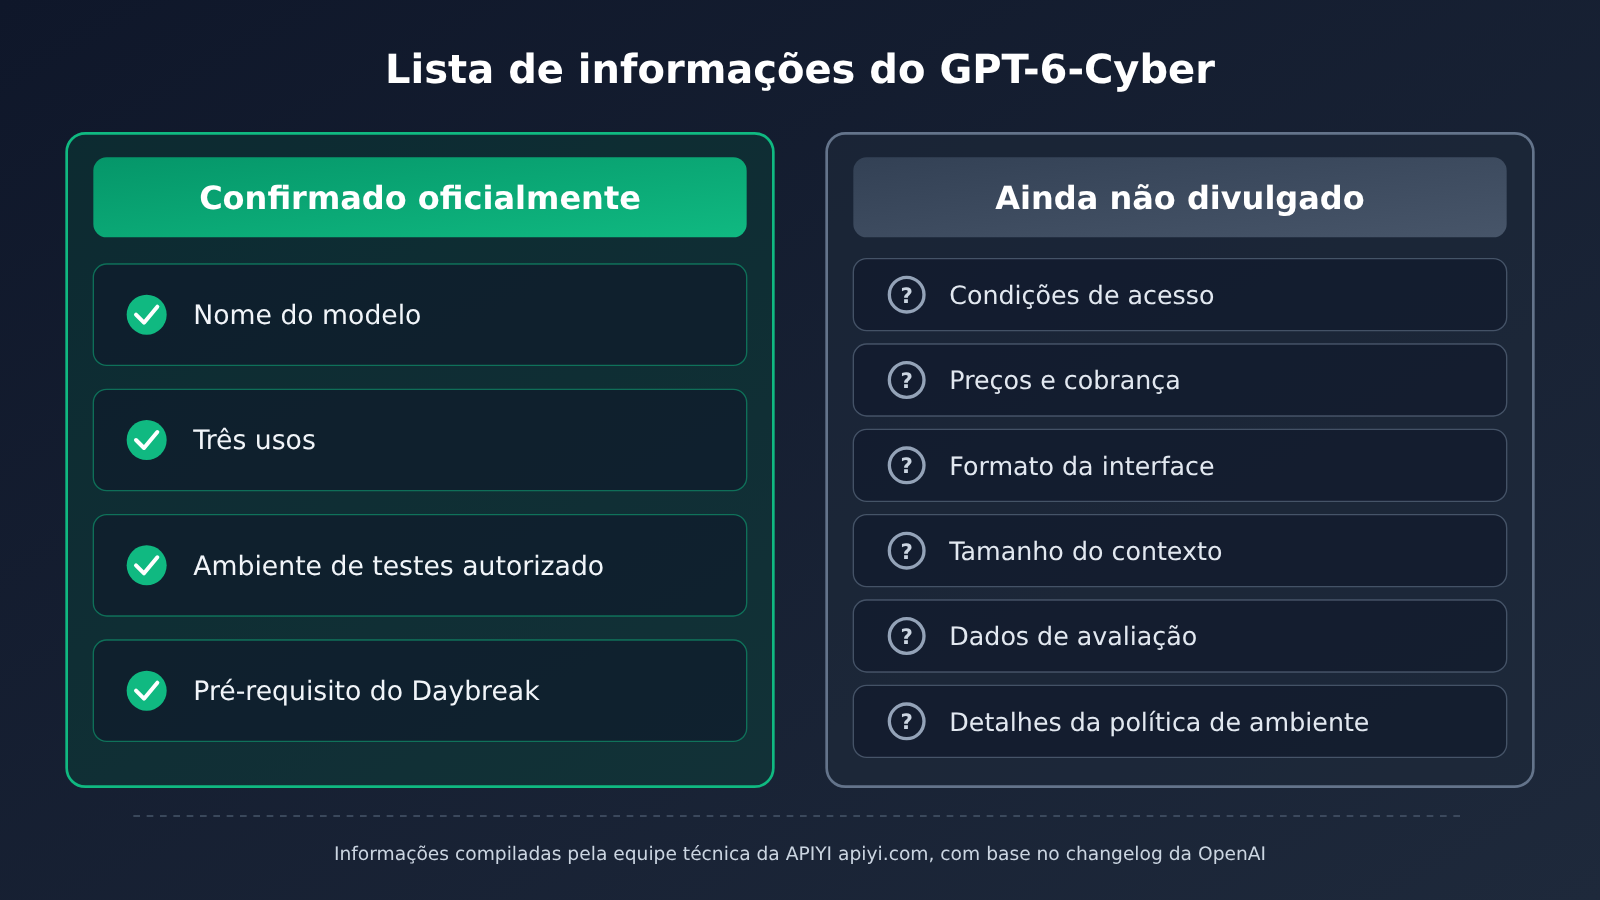
Há muitas informações circulando. A tabela abaixo separa o que foi confirmado oficialmente do que ainda não foi divulgado. Antes de fazer uma avaliação, confira cada item e não inclua informações não confirmadas em planos internos.
| Item a confirmar | Por que é importante | Situação atual |
|---|---|---|
| Condições de acesso | Se estará disponível publicamente, se haverá restrições por organização ou identidade e se será necessária uma aprovação | Não divulgado |
| Processo de Daybreak setup | Determina quanto tempo será necessário entre a solicitação e a primeira invocação | Apenas foi mencionado que deve ser consultado antes; detalhes não divulgados |
| Preços e forma de cobrança | Afetam o custo de auditorias de código e testes de regressão em larga escala | Não divulgado |
| Formato da interface | O suporte a Chat Completions, Responses e outros formatos determina o custo de adaptação da integração | Não divulgado |
| Parâmetros técnicos, como tamanho do contexto | Afetam a possibilidade de processar grandes bases de código ou logs longos de uma só vez | Não divulgados |
| Dados de avaliação de capacidade | Mostram as diferenças reais em relação aos modelos de uso geral | Não divulgados |
| Política para ambientes de teste autorizados | Define os limites específicos para o uso em conformidade | Não divulgada |
Vale destacar que, até o momento, nenhum material oficial apresenta pontuações de benchmark do GPT-6-Cyber, dados comparativos com modelos de uso geral ou informações de preços. Se você encontrar números específicos, confirme primeiro se eles vêm da documentação oficial da OpenAI.
📌 Para comparar: quando o acesso oficial estiver disponível, teste o GPT-6-Cyber e o modelo de uso geral que você já utiliza com o mesmo conjunto de amostras internas de vulnerabilidades. Você pode preparar antecipadamente a linha de base do modelo de uso geral pela interface unificada da APIYI apiyi.com e depois fazer a comparação diretamente.
Preparação para avaliar o GPT-6-Cyber
Antes de conhecer as condições de acesso, a equipe pode fazer alguns preparativos que não dependem do novo modelo. Uma abordagem prática é usar um modelo de uso geral já disponível para montar um pequeno fluxo de organização de relatórios de vulnerabilidades e reunir exemplos e critérios de avaliação. Quando o GPT-6-Cyber estiver disponível, basta trocar o nome do modelo para fazer testes comparativos.
O exemplo abaixo usa uma interface compatível com a OpenAI para invocar um modelo de uso geral e estruturar um relatório de vulnerabilidade. Atenção: o identificador de modelo na API e a forma de acesso ao GPT-6-Cyber ainda não foram anunciados oficialmente. Substitua o nome no exemplo por um modelo ao qual você tenha acesso.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interface da APIYI compatível com a OpenAI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # Substitua por um modelo de uso geral disponível
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
Ver o código completo (com desidentificação e saída estruturada)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Interface unificada da APIYI, que facilita a troca de modelos para comparação
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """Faz uma desidentificação básica antes do envio: remove possíveis chaves, e-mails e IPs internos"""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # Substitua o nome por um modelo disponível; quando o GPT-6-Cyber estiver disponível, faça o teste comparativo aqui
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 Comece agora: se quiser testar o fluxo acima, você pode se cadastrar em APIYI apiyi.com e receber créditos gratuitos para testes. Com uma única chave API, é possível invocar modelos de uso geral populares, como OpenAI, Claude e Gemini, e estabelecer uma base de comparação para a avaliação. Vale lembrar que ainda não há confirmação de que a APIYI oferecerá acesso ao GPT-6-Cyber; consulte os anúncios da plataforma.
Para que os testes comparativos sejam consistentes, a tabela abaixo reúne as dimensões que vale a pena avaliar. Já na fase de preparação, é possível usar modelos de uso geral para definir as amostras e os critérios de pontuação dos três primeiros itens.
| Dimensão de avaliação | O que fazer na fase de preparação | O que observar após a liberação do novo modelo |
|---|---|---|
| Precisão na identificação da causa raiz | Reunir vulnerabilidades internas já resolvidas como gabarito | Diferenças em relação às conclusões do modelo de uso geral |
| Utilidade das etapas de reprodução | Registrar as etapas de reprodução manual em um ambiente isolado | Se as etapas geradas podem ser executadas diretamente em um ambiente autorizado |
| Abrangência da validação das correções | Organizar patches históricos e casos de teste de regressão | Se o modelo identifica caminhos de acionamento não contemplados pelo patch |
| Conformidade e segurança dos dados | Definir regras de anonimização e uma lista de autorizações | Se as políticas oficiais estão alinhadas aos processos internos |
Análise do impacto do GPT-6-Cyber
Impacto para desenvolvedores e equipes técnicas de empresas
- Os fluxos de segurança podem ganhar uma opção de modelo especializado: antes, usar modelos de uso geral para analisar vulnerabilidades exigia muitas restrições nos comandos. Um modelo especializado oferece uma ferramenta mais direcionada para lidar com vulnerabilidades, mas sua eficácia ainda precisa ser confirmada em testes.
- O acesso pode exigir mais etapas do que o de modelos comuns: os pré-requisitos do Daybreak setup indicam que há etapas adicionais antes da invocação. As equipes precisam reservar tempo para isso e envolver desde cedo os responsáveis por segurança e conformidade.
- A “autorização” deixa de depender apenas da disciplina da equipe e passa a ser uma exigência do produto: a descrição oficial de uso menciona ambientes de teste autorizados. Por isso, os registros de autorização e os processos de auditoria internos serão ainda mais importantes.
Impacto para o setor de segurança
- Fornecedores de modelos começam a separar os recursos de segurança por cenário: a OpenAI criou um modelo independente para usos de segurança, com um processo de acesso próprio. Isso mostra que os fornecedores de Modelos de Linguagem Grande estão adotando abordagens mais específicas para cenários de alto risco.
- A validação de correções ganha mais atenção: ao colocar a “validação de correções” lado a lado com a “investigação”, a descrição oficial ajuda a incentivar o setor a acompanhar todo o ciclo de resolução das vulnerabilidades, em vez de focar apenas na quantidade descoberta.
Perguntas frequentes (FAQ)
Q1: O que é o GPT-6-Cyber?
O GPT-6-Cyber é um modelo especializado em segurança, anunciado pela OpenAI em 2026-11-05 no changelog para desenvolvedores. Segundo a descrição oficial, ele serve para investigar vulnerabilidades, reproduzi-las em ambientes de teste autorizados e validar correções.
Q2: Qual é a diferença entre o GPT-6-Cyber e os modelos GPT de uso geral?
Segundo a descrição oficial, os modelos de uso geral atendem a uma ampla variedade de tarefas, enquanto o GPT-6-Cyber é focado em todo o ciclo de tratamento de vulnerabilidades. Além disso, é preciso concluir o Daybreak setup antes de usá-lo em um ambiente de teste autorizado. Ainda não há dados oficiais de avaliação sobre as diferenças de capacidade entre eles, então não é possível fazer uma comparação quantitativa.
Q3: Já é possível chamar o GPT-6-Cyber diretamente?
A OpenAI informou apenas que é necessário consultar o Daybreak setup antes da primeira solicitação. Ela não esclareceu se o acesso é público ou se exige inscrição ou aprovação. O melhor é acompanhar as atualizações da documentação para desenvolvedores da OpenAI, em vez de depender de informações de terceiros.
Q4: Quanto custa o GPT-6-Cyber?
O changelog oficial não informa preços nem como funciona a cobrança. Até que a OpenAI divulgue esses detalhes, não é possível verificar nenhum valor específico. Para estimar o custo de chamadas em tarefas de análise de segurança, você pode processar algumas amostras com modelos de uso geral na APIYI apiyi.com e obter dados de referência sobre o consumo de tokens.
Q5: Como posso me preparar enquanto aguardo a liberação?
Vale começar reunindo amostras de vulnerabilidades internas já resolvidas, definindo regras de anonimização e autorização e montando um fluxo de organização de relatórios com modelos de uso geral para servir de base de avaliação. Pela interface compatível com a OpenAI da APIYI apiyi.com, é possível usar o mesmo código com vários modelos de uso geral para compará-los. Isso também reduz as alterações necessárias ao integrar um novo modelo no futuro.
Q6: O que significa exatamente “ambiente de teste autorizado”?
A OpenAI ainda não publicou uma definição oficial. Pela prática do setor, geralmente se trata de um ambiente de teste cujos ativos pertencem à própria organização ou contam com autorização por escrito, que é isolado do ambiente de produção e cujas operações podem ser auditadas. Os limites específicos devem ser confirmados quando a política oficial for publicada.
GPT-6-Cyber: principais pontos
- Posicionamento oficial claro: o GPT-6-Cyber é voltado para investigação de vulnerabilidades, reprodução autorizada e validação de correções
- Há uma etapa prévia: antes da primeira solicitação, é preciso consultar o Daybreak setup; o processo específico ainda não foi divulgado
- A autorização é um limite obrigatório: a reprodução se restringe a ambientes de teste autorizados, e as empresas precisam ter processos de conformidade adequados
- Informações importantes ainda pendentes: condições de acesso, preços, formato da interface, parâmetros técnicos e dados de avaliação não foram divulgados
- Prepare uma referência desde já: é possível usar modelos de uso geral na APIYI apiyi.com para montar um processo de avaliação e, quando o acesso oficial for liberado, fazer a comparação
Resumo
Os pontos que podem ser confirmados sobre o GPT-6-Cyber até agora são:
- Finalidade: cobre o ciclo completo de investigação de vulnerabilidades, reprodução em ambientes de teste autorizados e validação de correções
- Pré-requisito: é necessário concluir o Daybreak setup antes da primeira invocação; os detalhes do processo ainda dependem de divulgação oficial
- Limites: a expressão «ambiente de teste autorizado» aparece na breve apresentação oficial; a preparação para conformidade é tão importante quanto a avaliação técnica
Para a maioria das equipes, o melhor agora é acompanhar as atualizações da documentação oficial e preparar amostras, critérios de avaliação e processos de autorização, sem pressa para tomar decisões com base em informações não confirmadas. Uma opção é usar modelos de uso geral na APIYI apiyi.com para testar o processo de avaliação e, quando as condições de acesso ao GPT-6-Cyber estiverem claras, realizar os testes comparativos o quanto antes.
📚 Referências
- OpenAI API Changelog: registro de lançamento do GPT-6-Cyber (2026-11-05)
- Link:
developers.openai.com/api/docs/changelog - Descrição: fonte de todas as informações oficiais deste artigo, incluindo a descrição das aplicações do modelo e o aviso prévio sobre o Daybreak setup
Autor: Equipe técnica da APIYI
Troca de ideias sobre tecnologia: entre em contato conosco pela página inicial do site da APIYI. Para mais informações sobre integração, acesse a central de documentação em docs.apiyi.com.


