
작성자 주: OpenAI 공식 changelog 원문을 바탕으로 GPT-6-Cyber의 용도와 사용 전제 조건, 아직 공개되지 않은 정보를 살펴봅니다.
2026년 11월 5일, OpenAI는 개발자 문서의 changelog에 보안 분야 전용 모델인 GPT-6-Cyber 출시 소식을 추가했어요. 공식 문서에 따르면 이 모델은 취약점 조사, 승인된 테스트 환경에서의 취약점 재현, 수정 사항 검증에 사용됩니다. 첫 요청을 보내기 전에 Daybreak setup을 완료해야 한다는 안내도 함께 나왔어요.
이 내용은 소문이 아닙니다. OpenAI 개발자 문서의 공식 changelog에서 나온 정보예요. 다만 원문이 짧아 현재 확인할 수 있는 내용은 제한적입니다. 온라인에서 가격, 벤치마크 점수, 공개 범위에 관한 이야기가 나오고 있지만, 공식 자료에서는 근거를 찾을 수 없어요.
핵심 내용: 이 글은 공식 원문만을 바탕으로 GPT-6-Cyber가 할 수 있는 일과 사용 범위, 아직 공식 발표를 기다려야 하는 정보를 정리합니다. 지금 평가에 나설 가치가 있는지 판단하는 데 도움이 될 거예요.
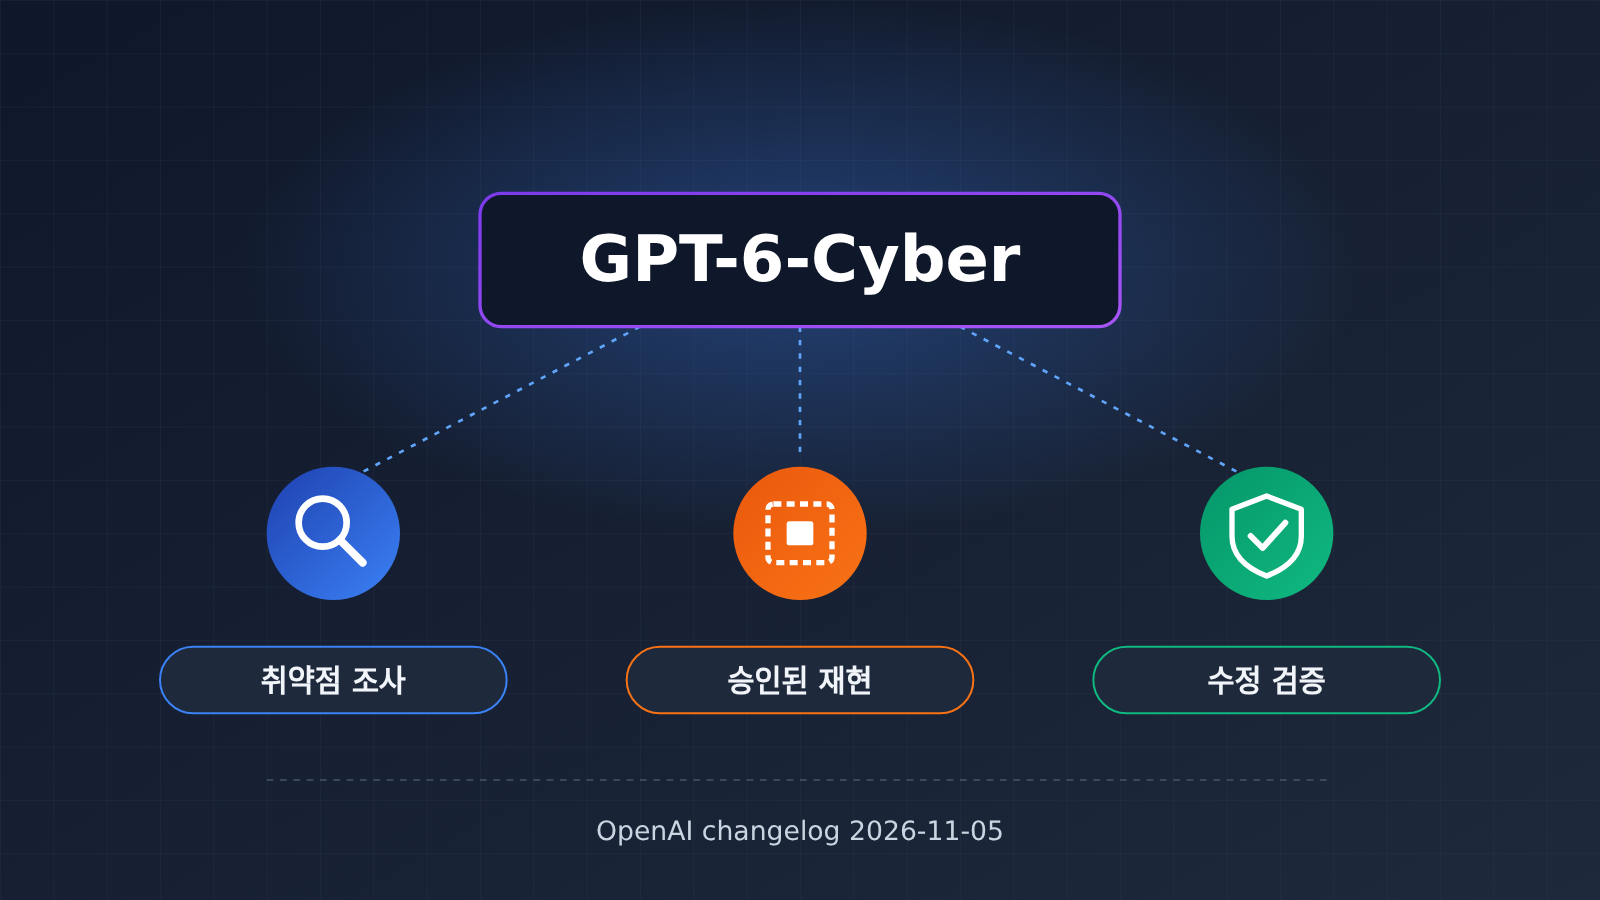
GPT-6-Cyber 핵심 정보 한눈에 보기
먼저 공식 원문에서 확인할 수 있는 정보를 정리했어요. 아래 표에는 changelog에 명시된 내용만 담았으며, 나머지 항목은 모두 ‘미공개’로 표시했어요.
| 항목 | 세부 내용 | 출처 확인 |
|---|---|---|
| 발표일 | 2026-11-05(changelog 기록 날짜) | ✅ 공식 확인 |
| 발표 주체 | OpenAI, 개발자 문서 changelog에 발표 | ✅ 공식 확인 |
| 모델 이름 | GPT-6-Cyber | ✅ 공식 확인 |
| 공식 용도 | 취약점 조사, 승인된 테스트 환경에서 재현, 수정 사항 검증 | ✅ 공식 확인 |
| 사용 전 준비 | 첫 요청 전에 Daybreak setup을 확인하고 완료해야 함 | ✅ 공식 확인 |
| 가격 / 접근 조건 / 인터페이스 매개변수 | changelog에서 언급하지 않음 | ❓ 미공개 |
이 기록을 보면 OpenAI가 GPT-6-Cyber를 어떻게 정의하는지 분명해요. 범용 대화 모델이 아니라 보안 엔지니어링 워크플로를 위한 전용 모델이에요. 공식 문서는 용도를 ‘취약점’ 관련 작업으로 한정하고, 첫 문장에 ‘authorized test environment’(승인된 테스트 환경)를 명시했어요. 사용 범위가 부가 조건이 아니라 제품의 핵심 정의에 포함된다는 뜻이에요.
GPT-6-Cyber의 Daybreak setup이란?
changelog 원문에는 ‘See Daybreak setup before sending your first request’라고 적혀 있어요. 첫 요청을 보내기 전에 Daybreak setup을 확인하라는 뜻이에요. 이 문장에서 두 가지를 짐작할 수 있어요. 첫째, GPT-6-Cyber는 API 키만 받으면 바로 호출할 수 있는 모델이 아닐 가능성이 커요. 둘째, OpenAI가 이 모델을 위한 별도의 접근 절차를 마련했다는 점이에요.
다만 Daybreak setup에 자격 신청, 조직 심사, 신원 확인이 포함되는지, 아니면 단순한 기술 설정인지 현재 자료에는 설명이 없어요. 공식 문서에 세부 내용이 공개되기 전까지는 다른 곳에서 전해 들은 설명을 정확한 절차로 받아들이지 않는 것이 좋아요.
GPT-6-Cyber의 세 가지 핵심 용도 이해하기
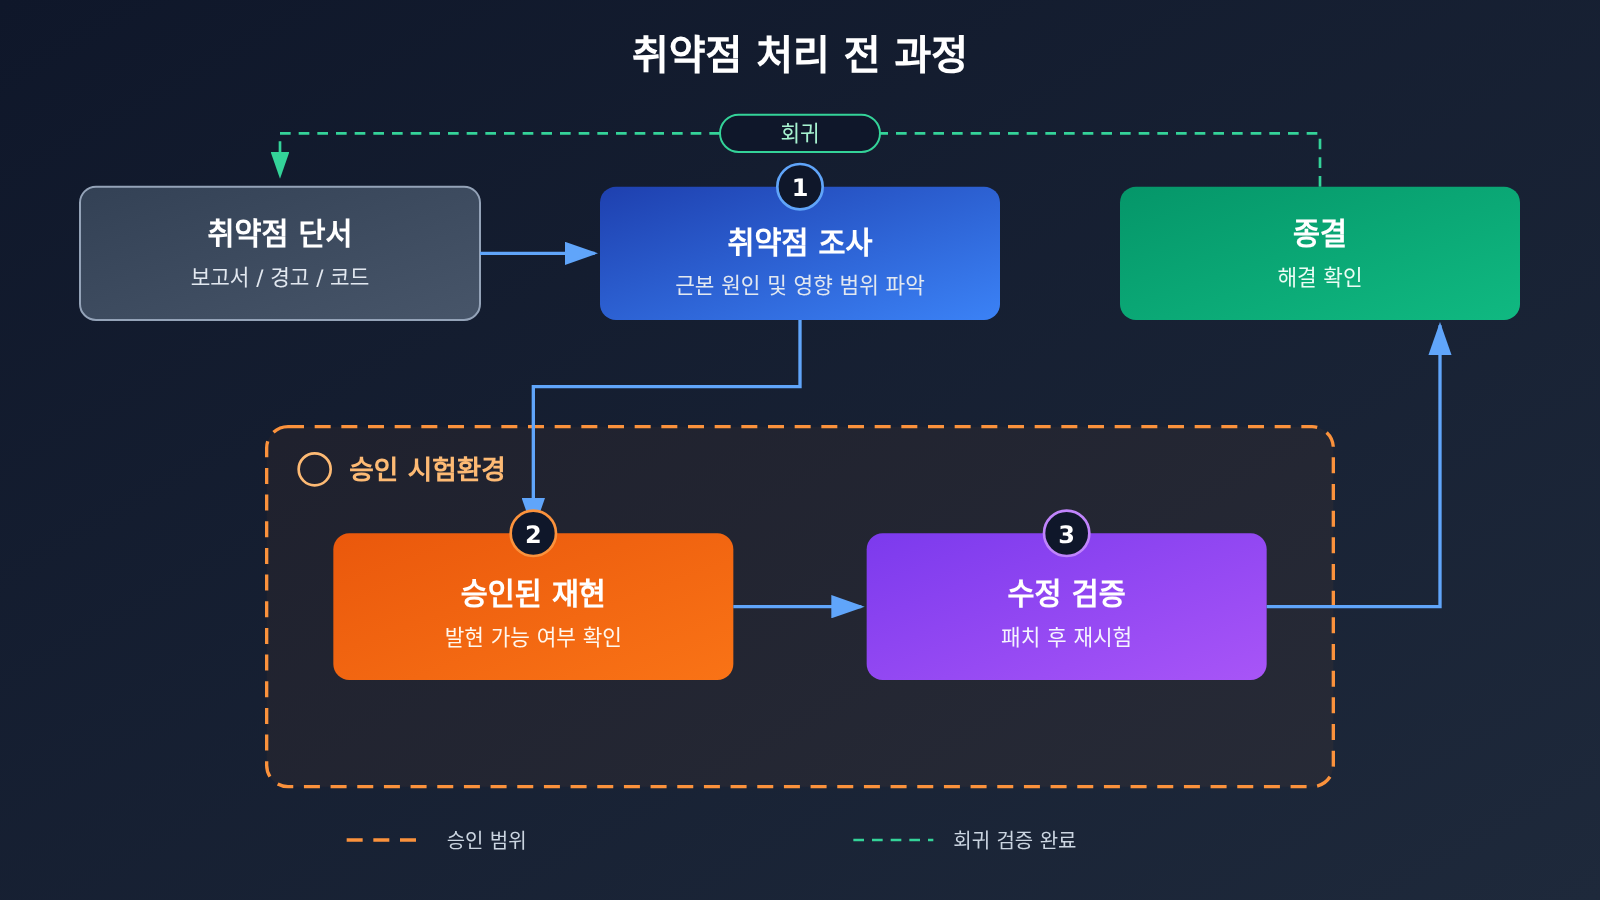
공식 원문에는 investigate, reproduce, verify라는 세 가지 작업이 나와 있어요. 이 작업들을 연결하면 보안팀이 취약점을 처리하는 전체 과정이 됩니다. 아래에서는 일반적인 보안 엔지니어링 관행을 바탕으로 각 단계를 설명해요. 이는 업계의 일반적인 지식에 따른 설명이며, OpenAI의 공식 모델 능력 설명은 아닙니다.
| 단계 | 공식 표현 | 보안 워크플로에서의 의미 | 대표 산출물 |
|---|---|---|---|
| 취약점 조사 | investigate vulnerabilities | 취약점 단서를 분석해 근본 원인, 발생 조건, 영향 범위 파악 | 근본 원인 분석, 영향 평가 |
| 인가된 환경에서 재현 | reproduce them in an authorized test environment | 인가된 테스트 환경에서 취약점이 실제로 존재하고 발생하는지 확인 | 재현 단계, 검증 기록 |
| 수정 검증 | verify fixes | 패치 적용 전후에 다시 테스트해 취약점이 해결되고 새 문제가 생기지 않았는지 확인 | 회귀 테스트 결과, 수정 확인 |
GPT-6-Cyber 취약점 조사 단계
취약점 조사는 보통 외부에서 제출된 취약점 보고서, 스캔 도구의 경고, 코드 감사에서 발견된 의심스러운 로직 같은 단서에서 시작해요. 문제가 어디에 있고, 어떤 조건에서 발생하며, 어떤 시스템과 데이터에 영향을 미치는지 파악하는 것이 목표입니다. 코드와 시스템 맥락을 깊이 이해해야 하는 만큼 보안팀이 가장 많은 시간을 들이는 단계 중 하나예요.
GPT-6-Cyber 인가된 환경에서의 재현 단계
재현은 취약점이 ‘실제로 존재하는지’ 판단하는 핵심 단계예요. 많은 취약점 보고서는 이론적인 추측에 머물러 있어요. 실제 환경에서 취약점을 재현해야 팀이 우선순위를 정하고 수정에 필요한 자원을 배정할 수 있습니다. 공식 원문에서는 재현이 반드시 ‘authorized test environment’, 즉 인가된 테스트 환경에서 이뤄져야 한다고 강조해요. 이 부분은 다음 절에서 따로 살펴볼게요.
GPT-6-Cyber 수정 검증 단계
수정 검증은 중요성을 간과하기 쉬운 단계예요. 패치를 작성했다고 해서 문제가 해결된 것은 아닙니다. 실제로는 패치가 일부 발생 경로만 막거나, 수정으로 인해 새로운 회귀 문제가 생기는 경우도 있어요. 검증 단계에서는 재현에 사용한 방법으로 다시 테스트해 기존 공격 경로가 더 이상 통하지 않는지 확인해야 합니다. 공식 원문에서 이 단계를 용도 중 하나로 명시한 것은 GPT-6-Cyber가 단순한 ‘취약점 찾기’를 넘어 발견부터 해결까지의 전체 과정을 대상으로 한다는 뜻이에요.
GPT-6-Cyber의 인가된 테스트 환경이 갖는 컴플라이언스 의미
이번 변경 로그에서 가장 눈여겨볼 표현은 「authorized test environment」예요. 취약점 재현은 양면성을 지닌 작업이에요. 같은 재현 단계라도 자체 테스트 환경에서 수행하면 보안 작업이지만, 허가받지 않은 운영 시스템에서 수행하면 공격 행위가 될 수 있어요. OpenAI가 모델의 한 줄 소개에 이 제한을 명시한 것은 제품 차원에서 사용 범위를 정했다는 의미예요.
OpenAI는 아직 「인가된 테스트 환경」의 구체적인 정의와 관련 정책의 세부 사항을 공개하지 않았어요. 업계의 일반적인 관행에 따라 기업이 비슷한 도구를 도입할 때 주로 살펴보는 사항은 다음과 같아요. 내부 준비를 위한 참고 자료로 활용할 수 있어요.
- 명확한 인가 범위: 테스트 대상이 자사 소유이거나 자산 소유자의 서면 허가를 받았으며, 테스트 범위와 시간대가 기록되어 있어야 해요.
- 환경 격리: 재현은 별도의 테스트 또는 프리프로덕션 환경에서 수행하고, 운영 데이터와 실제 사용자로부터 격리해야 해요.
- 과정의 감사 가능성: 누가 언제 어떤 대상을 상대로 어떤 테스트를 했는지 로그를 남겨야 해요.
- 데이터 최소화: 모델에 제출하는 코드, 로그, 설정은 가능한 한 민감 정보를 제거해 키와 사용자 데이터가 유출되지 않도록 해야 해요.
기업 기술팀이 GPT-6-Cyber를 평가할 때는 기술 선택뿐 아니라 보안, 법무 또는 컴플라이언스팀도 함께 참여해야 해요. 공식 정책이 공개되면 내부 모의 침투 테스트 인가 절차와 비교해 서로 연계할 수 있는지 확인하는 것이 좋아요.
GPT-6-Cyber 확인된 정보와 미확인 정보 목록
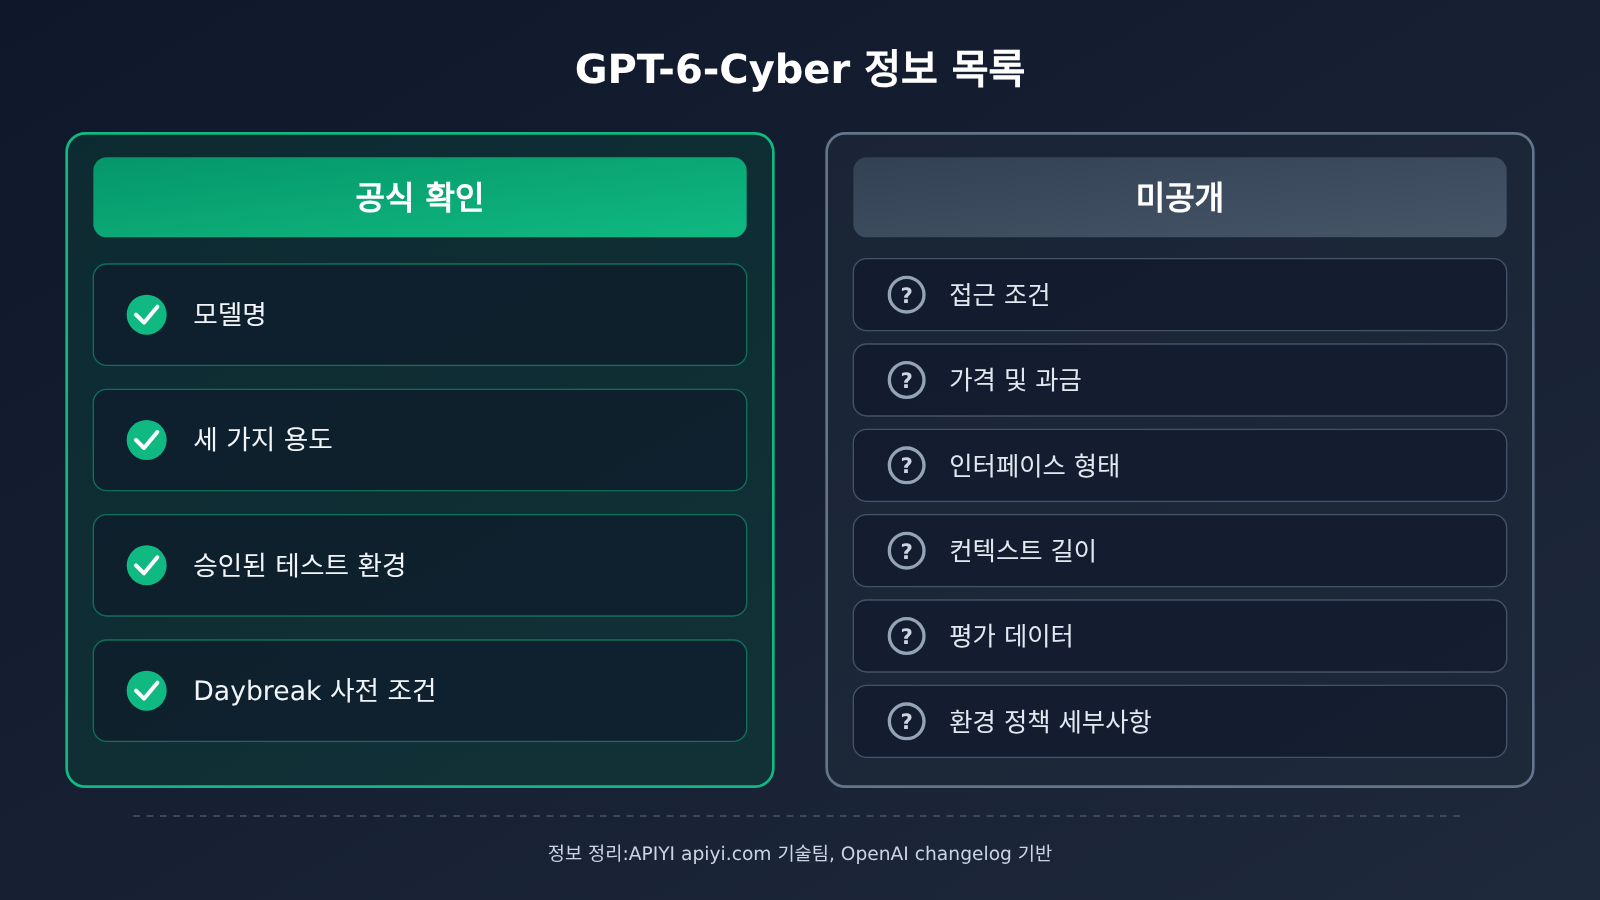
현재 여러 주장이 떠돌고 있어요. 아래 표는 정보를 ‘공식 확인’과 ‘미공개’로 구분한 내용이에요. 평가하기 전에 항목별로 확인하고, 확인되지 않은 내용은 내부 계획에 포함하지 않는 것이 좋아요.
| 확인이 필요한 항목 | 중요한 이유 | 현재 상태 |
|---|---|---|
| 접근 조건 | 공개적으로 사용할 수 있는지, 조직이나 신원에 제한이 있거나 심사가 필요한지 확인 | 미공개 |
| Daybreak setup 절차 | 신청부터 첫 모델 호출까지 걸리는 시간에 영향 | 먼저 확인해야 한다는 언급만 있으며, 세부사항은 미공개 |
| 가격과 과금 방식 | 대규모 코드 감사와 회귀 테스트 비용에 영향 | 미공개 |
| 인터페이스 형태 | Chat Completions, Responses 등의 지원 여부에 따라 연동 작업 비용이 달라짐 | 미공개 |
| 컨텍스트 길이 등 기술 사양 | 대규모 코드베이스나 긴 로그를 한 번에 처리할 수 있는지에 영향 | 미공개 |
| 성능 평가 데이터 | 범용 모델과 비교한 실제 차이를 파악하는 데 필요 | 미공개 |
| 승인된 테스트 환경 정책 | 규정을 준수하며 사용할 수 있는 구체적인 범위 확인 | 미공개 |
특히 현재 GPT-6-Cyber의 벤치마크 점수, 범용 모델과의 비교 데이터, 가격 정보를 제공하는 공식 자료는 없어요. 구체적인 수치가 포함된 주장을 봤다면 OpenAI 공식 문서에서 나온 정보인지 먼저 확인하세요.
📌 비교 방법: 공식적으로 접근이 허용되면 동일한 내부 취약점 샘플로 GPT-6-Cyber와 현재 사용 중인 범용 모델을 각각 테스트해 보세요. 범용 모델의 기준 성능은 APIYI apiyi.com의 통합 인터페이스를 통해 미리 측정해 두면 바로 비교할 수 있어요.
GPT-6-Cyber 평가 전 준비 작업
접근 조건이 확정되기 전에도 새 모델에 의존하지 않는 준비를 할 수 있어요. 기존 범용 모델로 간단한 ‘취약점 보고서 정리’ 프로세스를 만들고, 샘플과 평가 기준을 쌓아두는 방법이 실용적이에요. GPT-6-Cyber가 공개되면 모델 이름을 바꿔 대조 테스트를 진행할 수 있어요.
다음 예시는 OpenAI 호환 인터페이스로 범용 모델을 호출해 취약점 보고서를 구조화해요. GPT-6-Cyber의 API 모델 식별자와 접근 방식은 아직 공식 발표되지 않았으므로, 예시의 모델 이름을 실제 사용할 수 있는 모델로 바꿔야 해요.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # APIYI OpenAI 호환 인터페이스
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # 실제 사용할 수 있는 범용 모델로 교체
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
전체 구현 코드 보기(비식별화 및 구조화 출력 포함)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # APIYI 통합 인터페이스로, 이후 모델을 바꿔 대조하기에 편리
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """제출 전 기본 비식별화: 키로 의심되는 값, 이메일, 내부망 IP 제거"""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # 모델 이름을 실제 사용할 수 있는 모델로 교체하고, GPT-6-Cyber 공개 후 여기서 대조 테스트
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 빠른 시작: 위 프로세스를 먼저 실행해 보고 싶다면 APIYI apiyi.com에 가입해 무료 테스트 크레딧을 받을 수 있어요. API 키 하나로 OpenAI, Claude, Gemini 등 주요 범용 모델을 호출할 수 있어 평가 기준선을 미리 마련하기 편리해요. 다만 APIYI의 GPT-6-Cyber 지원 여부는 아직 확인되지 않았으므로 플랫폼 공지를 참고하세요.
이후 대조 테스트의 비교 가능성을 높이기 위해 아래 표에 평가 시 살펴볼 항목을 정리했어요. 준비 단계에서 범용 모델로 처음 세 항목의 샘플과 채점 기준을 만들어둘 수 있어요.
| 평가 항목 | 준비 기간에 할 수 있는 일 | 새 모델 공개 후 확인할 점 |
|---|---|---|
| 근본 원인 파악 정확도 | 처리가 완료된 내부 취약점 사례를 정답 기준으로 수집 | 범용 모델의 결론과 어떤 차이가 있는지 |
| 재현 단계의 활용성 | 격리된 환경에서 사람이 수행한 재현 단계를 기록 | 생성된 단계를 허가된 환경에서 바로 실행할 수 있는지 |
| 수정 검증의 완전성 | 과거 패치와 회귀 테스트 사례를 정리 | 패치에서 누락된 취약점 유발 경로를 찾아낼 수 있는지 |
| 규정 준수와 데이터 보안 | 비식별화 규칙과 허가 목록을 수립 | 공식 정책이 내부 프로세스와 맞는지 |
GPT-6-Cyber 영향 분석
개발자와 기업 기술팀에 미치는 영향
- 보안 워크플로에 전용 모델이 추가될 수 있어요: 과거에는 범용 모델로 취약점을 분석하려면 프롬프트에 많은 제약을 설정해야 했어요. 전용 모델이 등장하면 취약점 처리에 더 적합한 도구를 선택할 수 있지만, 실제 효과는 테스트로 확인해야 해요.
- 일반 모델보다 도입 장벽이 높을 수 있어요: Daybreak setup의 사전 요건을 보면 모델 호출 전에 추가 단계가 필요해요. 팀은 여유 시간을 확보하고 보안 및 규정 준수 담당자를 미리 참여시켜야 해요.
- ‘허가’가 팀의 자율적 원칙에서 제품 요구사항으로 바뀌어요: 공식 용도 설명에 허가된 테스트 환경이 명시된 만큼, 기업 내부의 허가 기록과 감사 절차가 더욱 중요해질 거예요.
보안 업계에 미치는 영향
- 모델 공급업체가 보안 기능을 용도별로 구분하기 시작했어요: OpenAI가 보안 용도를 별도 모델로 분리하고 독립적인 접근 절차를 마련한 것은 대규모 언어 모델 업체들이 고위험 상황에 더욱 세분화된 방식으로 대응하고 있음을 보여줘요.
- 수정 검증이 더 주목받고 있어요: 공식 설명에서 ‘수정 검증’을 ‘조사’와 나란히 언급한 것은 발견 건수뿐 아니라 취약점을 끝까지 해결하는 과정에도 업계가 관심을 갖도록 돕는다는 의미가 있어요.
자주 묻는 질문 FAQ
Q1: GPT-6-Cyber란 무엇인가요?
GPT-6-Cyber는 OpenAI가 2026-11-05 개발자 changelog에서 발표한 보안 전용 모델이에요. 공식 설명에 따르면 취약점 조사, 승인된 테스트 환경에서의 취약점 재현, 수정 사항 검증에 사용돼요.
Q2: GPT-6-Cyber와 범용 GPT 모델은 어떻게 다른가요?
공식 설명에 따르면 범용 모델은 폭넓은 작업을 다루지만, GPT-6-Cyber는 취약점 처리의 전체 과정에 초점을 맞춰요. 또한 먼저 Daybreak setup을 완료하고 승인된 테스트 환경에서 사용해야 해요. 현재 두 모델의 능력 차이에 관한 공식 평가 데이터가 없어 정량적으로 비교하기는 어려워요.
Q3: GPT-6-Cyber를 지금 바로 호출할 수 있나요?
공식 발표에서는 첫 요청 전에 Daybreak setup을 확인해야 한다고만 밝혔어요. 공개적으로 사용할 수 있는지, 신청이나 심사가 필요한지는 설명하지 않았어요. 확인되지 않은 정보보다는 OpenAI 개발자 문서의 후속 안내를 참고하는 것이 좋아요.
Q4: GPT-6-Cyber의 가격은 얼마인가요?
공식 changelog에는 가격과 과금 방식이 나와 있지 않아요. 공식 발표 전까지는 구체적인 가격을 확인할 수 없어요. 보안 분석 작업의 모델 호출 비용을 미리 추정하고 싶다면 APIYI apiyi.com에서 범용 모델로 여러 샘플을 실행해 토큰 사용량 참고 데이터를 얻을 수 있어요.
Q5: 사용 가능해지기를 기다리는 동안 무엇을 준비할 수 있나요?
먼저 내부에서 처리가 완료된 취약점 사례를 정리하고, 데이터 비식별화와 승인 규칙을 마련해 보세요. 범용 모델로 보고서 정리 프로세스를 구축하면 평가 기준선으로 활용할 수 있어요. APIYI apiyi.com의 OpenAI 호환 인터페이스를 사용하면 같은 코드에서 여러 범용 모델을 바꿔가며 비교할 수 있고, 나중에 새 모델을 연동할 때도 수정할 부분이 적어요.
Q6: ‘승인된 테스트 환경’이란 구체적으로 무엇인가요?
OpenAI는 아직 공식 정의를 공개하지 않았어요. 업계 관행상 일반적으로 자산이 자체 조직에 속하거나 서면 승인을 받았고, 운영 환경과 분리되어 있으며, 작업 내역을 감사할 수 있는 테스트 환경을 뜻해요. 구체적인 범위는 공식 정책이 발표되면 확인해 주세요.
GPT-6-Cyber 핵심 요점 Key Takeaways
- 명확한 공식 포지셔닝: GPT-6-Cyber는 취약점 조사, 승인된 환경에서의 재현, 수정 사항 검증이라는 세 단계를 지원해요
- 사전 준비 필요: 첫 요청 전에 Daybreak setup을 확인해야 하며, 구체적인 절차는 공개되지 않았어요
- 승인은 필수 조건: 재현은 승인된 테스트 환경(authorized test environment)으로 제한되므로 기업은 이에 맞는 규정 준수 절차를 마련해야 해요
- 주요 정보 미공개: 접근 조건, 가격, 인터페이스 형태, 기술 사양, 평가 데이터는 아직 발표되지 않았어요
- 평가 기준선 미리 준비: APIYI apiyi.com에서 범용 모델로 평가 절차를 구축하고, 공식 공개 후 비교할 수 있어요
요약
현재 확인할 수 있는 GPT-6-Cyber의 핵심 내용은 다음과 같아요.
- 용도: 취약점 조사부터 승인된 테스트 환경에서의 재현, 수정 사항 검증까지 전 과정을 지원해요
- 전제 조건: 첫 호출 전에 Daybreak setup을 완료해야 하며, 세부 절차는 공식 발표를 기다려야 해요
- 사용 범위: 공식 소개에 ‘승인된 테스트 환경’이 명시된 만큼 규정 준수 준비도 기술 평가만큼 중요해요
대부분의 팀은 지금 공식 문서 업데이트를 살펴보면서 샘플, 평가 기준, 승인 절차를 준비하는 편이 좋아요. 확인되지 않은 정보를 바탕으로 서둘러 결정할 필요는 없어요. APIYI apiyi.com에서 범용 모델로 평가 절차를 미리 검증해 두면, GPT-6-Cyber의 접근 조건이 명확해진 뒤 빠르게 비교 테스트를 진행할 수 있어요.
📚 참고 자료
- OpenAI API Changelog: GPT-6-Cyber 출시 기록(2026-11-05)
- 링크:
developers.openai.com/api/docs/changelog - 설명: 이 글의 모든 공식 정보 출처로, 모델 용도와 Daybreak setup 사전 안내가 포함되어 있어요.
작성자: APIYI 기술팀
기술 문의: APIYI 홈페이지에서 문의해 주세요. 더 많은 연동 자료는 docs.apiyi.com 문서 센터에서 확인할 수 있어요.


