
Hinweis des Autors: Eine Einordnung des offiziellen Abschlussberichts, den Cursor am 13.11.2026 zur Untersuchung veröffentlicht hat – mit den tatsächlichen Expositionsquoten für API-Zugangsdaten und Coding-Traces, den offiziell als nicht betroffen genannten Systemen sowie Empfehlungen zur sparsamen Hinterlegung und Rotation von Schlüsseln von Drittanbietern.
Cursor hat am 13. November 2026 den offiziellen Abschlussbericht zu diesem Sicherheitsvorfall veröffentlicht: Bei weniger als 0,01 % der Kunden waren API-Zugangsdaten exponiert; bei Nutzern, die den Privacy Mode nicht aktiviert hatten, waren weniger als 0,05 % der Coding-Traces exponiert. Diese beiden Zahlen bilden die Faktenbasis für die aktuelle Diskussion um das Cursor-API-Schlüssel-Leak. Wer OpenAI-, Claude- oder andere Schlüssel von Drittanbietern in Cursor oder Claude Code hinterlegt hat, kann mit diesem Artikel einschätzen, ob Handlungsbedarf besteht.
Das ist keine Weiterverarbeitung von Gerüchten aus der Gerüchteküche – alle Zahlen stützen sich auf den offiziellen Abschlussbericht von Cursor; der Sicherheitshinweis und die Medienberichte vom 29. Oktober dienen ausschließlich der Gegenprüfung.
Das Wichtigste: In 3 Minuten erfahren Sie, welche offiziellen Expositionsquoten genannt werden, welche Systeme ausdrücklich als nicht betroffen gelten und wie Sie Schlüssel sparsamer hinterlegen und rotieren.
Kerninformationen zum Cursor-API-Schlüssel-Leak auf einen Blick
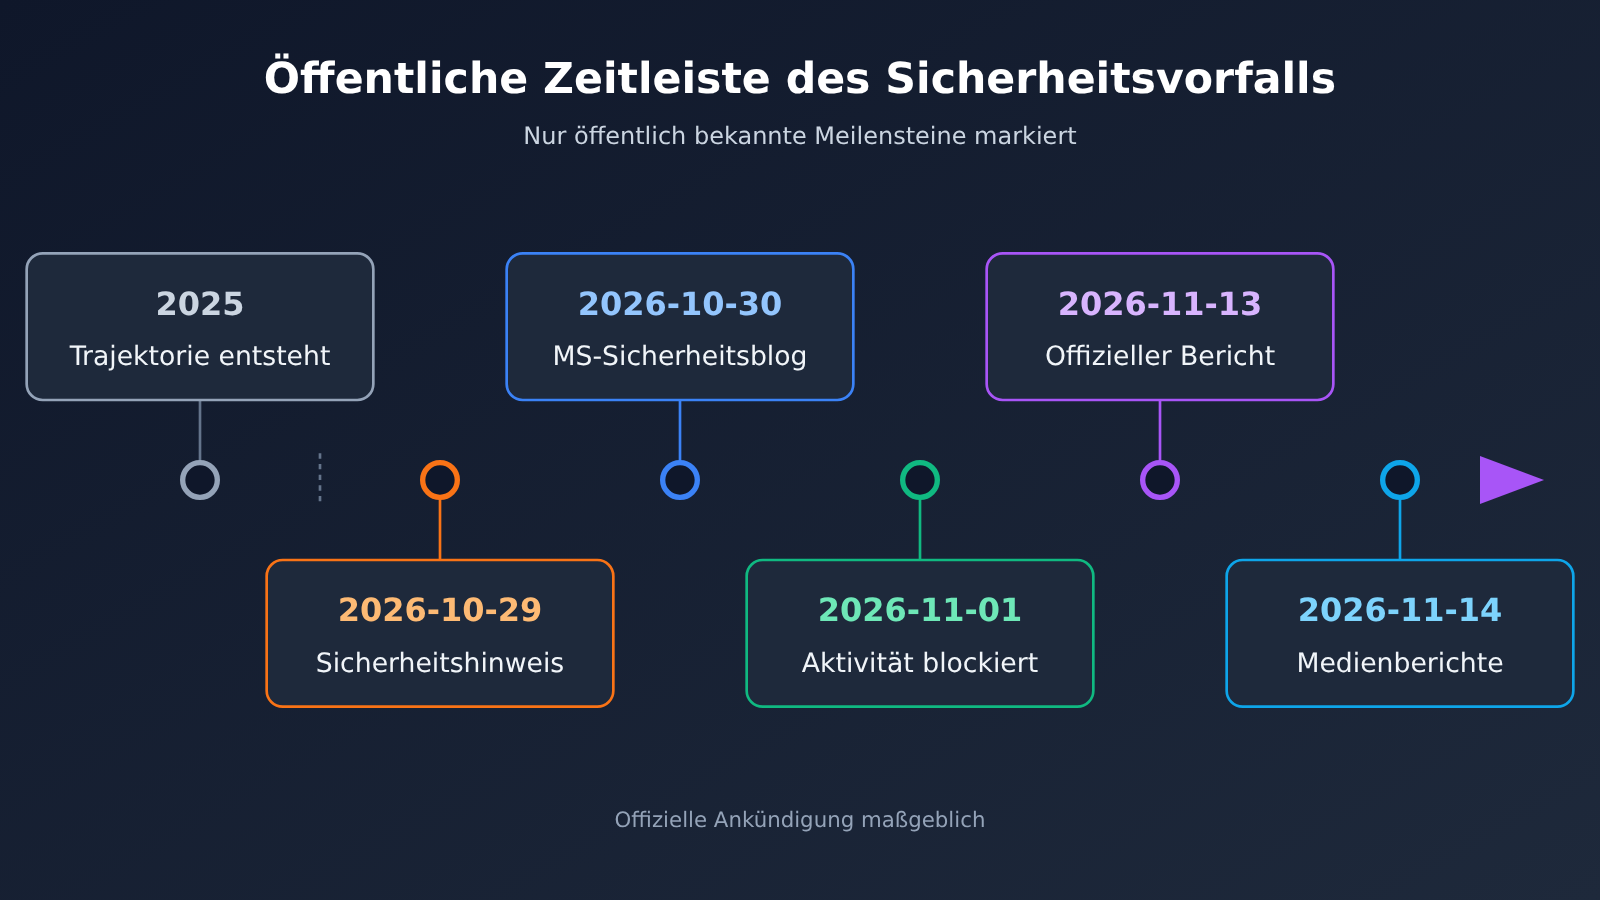
Zuerst die wichtigsten Fakten in einer Tabelle. Achten Sie besonders auf die Einordnung der beiden offiziellen Beiträge: Der vom 13. November ist der Abschlussbericht der Untersuchung, der vom 29. Oktober der Sicherheitshinweis am Tag des Vorfalls. Maßgeblich sind die Zahlen und der Umfang aus dem Abschlussbericht.
| Information | Details |
|---|---|
| Offizieller Abschlussbericht | Veröffentlicht am 2026-11-13, Titel: Sicherheitsvorfall-Update; diese Zahlen sind maßgeblich |
| Sicherheitshinweis vom Tag des Vorfalls | Veröffentlicht am 2026-10-29, betrifft eine nicht autorisierte Kopie der Claude-Code-Erweiterung |
| Ausgangspunkt des Vorfalls | Ein von Cursor an Fireworks ausgestellter Zugriffsschlüssel wurde offengelegt (Cursor zufolge durch Fireworks exponiert) |
| Unmittelbare Datenbetroffenheit | Ein Read-only-Storage-Bucket wurde kopiert; darin befanden sich begrenzte Traces von Coding-Agenten, überwiegend aus 2025 |
| Anteil offengelegter API-Zugangsdaten | weniger als 0.01 % der Kunden |
| Anteil offengelegter Coding-Traces | weniger als 0.05 % der Nutzer ohne aktivierten Privacy Mode |
| Auswirkung der bösartigen Erweiterung | Bis zu 5000 Personen könnten den bösartigen Build erhalten haben; er war rund 11 Stunden online |
| Letzte Aktivität des Angreifers | 2026-11-01, wurde blockiert |
| Kontakt | [email protected] |
Woher stammen die Daten aus dem Cursor-API-Schlüssel-Leak?
In dem kopierten Bucket lagen Traces von Coding-Agenten, für die zwei Voraussetzungen galten: Die Sitzung hatte den Privacy Mode nicht aktiviert, und Cursor war berechtigt, sie für das Training zu verwenden. Anders gesagt: Sitzungen mit aktiviertem Privacy Mode sind in diesem Datensatz nicht enthalten.
Nur wenige dieser Traces enthielten nicht maskierte Zugangsdaten – daraus ergibt sich die Angabe „weniger als 0.01 % der Kunden mit offengelegten API-Zugangsdaten“. Dass Zugangsdaten überhaupt in den Traces auftauchen, liegt meist daran, dass Entwickler ihre Schlüssel im Klartext direkt in den Chat oder in den Code geschrieben haben. Genau das ist für die späteren Schutzempfehlungen wichtig.
Wie weit reichte die Ausbreitung des Sicherheitsvorfalls?
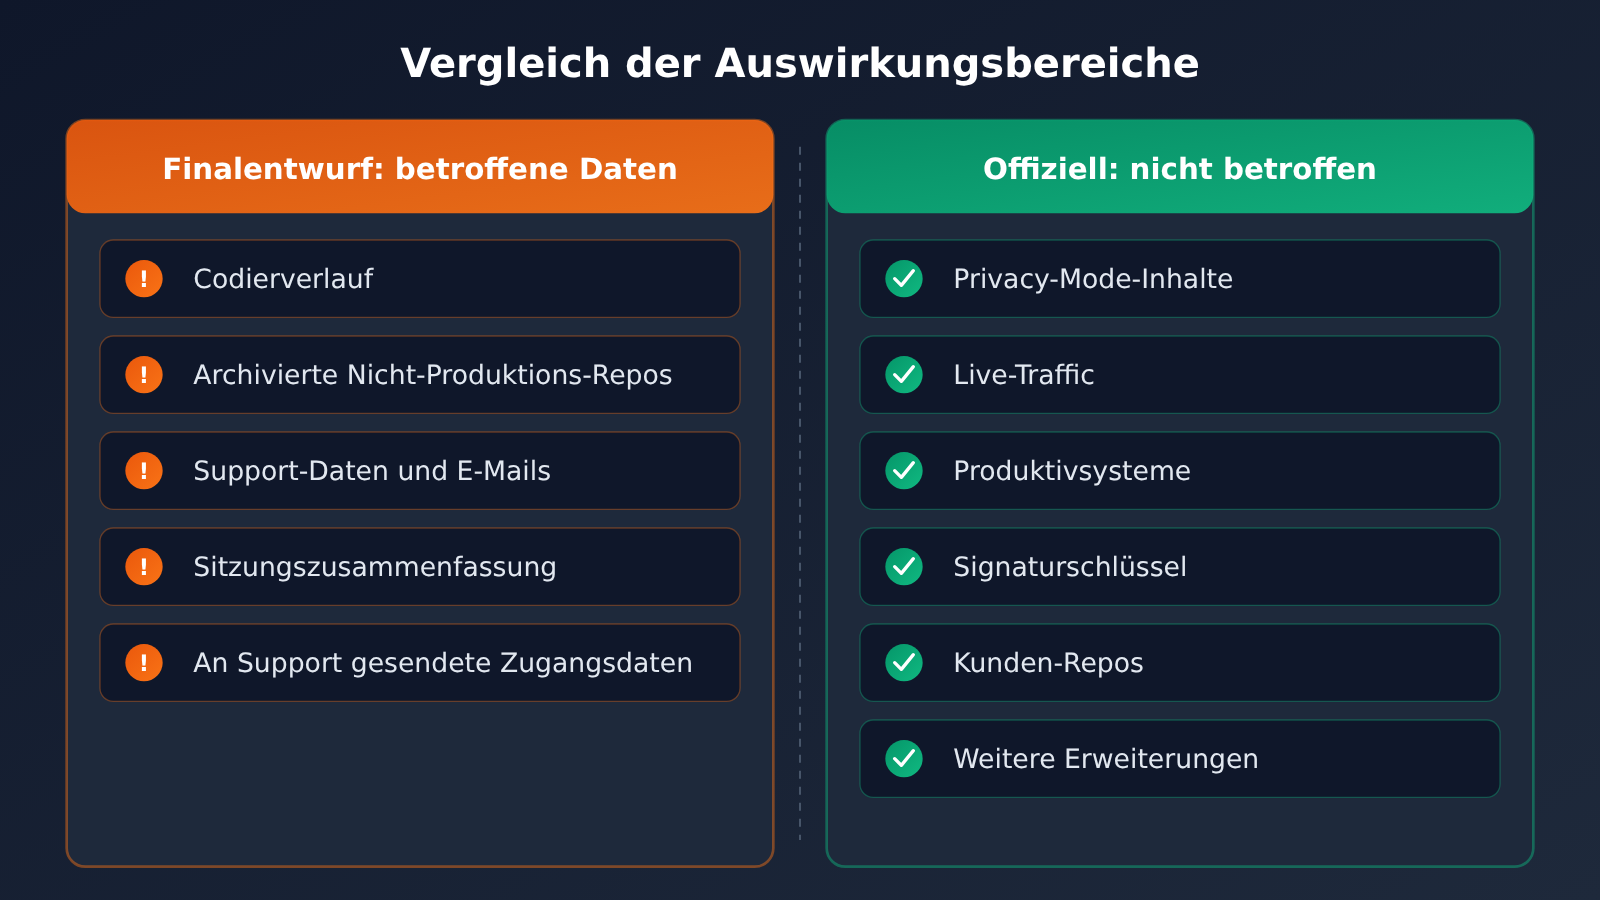
Anschließend drangen die Angreifer in einige SaaS-Dienste ein, die Cursor nutzt. Der Abschlussbericht nennt als berührte Bereiche: einige archivierte Sourcecode-Repositories außerhalb der Produktion (teils mit geschäftlichen Kontaktdaten), begrenzte Kundensupport-Daten und E-Mails, Produktnutzungs- und Kontaktdaten, Teile von Zusammenfassungen der Coding-Sitzungen sowie einige Zugangsdaten, die Nutzer dem Cursor-Support-Team geschickt hatten.
Der letzte Punkt verdient einen eigenen Hinweis: Wenn Sie jemals einen Schlüssel in einem Support-Ticket oder einer E-Mail eingefügt haben – egal, welches Problem Sie damals untersucht haben – sollten Sie diesen Schlüssel als rotierungspflichtig betrachten.
Ausmaß des Cursor-API-Schlüssel-Leaks und wie Sie Ihre Betroffenheit einschätzen
Viele Entwickler beschäftigt vor allem eine Frage: Wenn ich keine Benachrichtigung bekommen habe, muss ich dann selbst noch einmal raten? Der Abschlussbericht liefert darauf eine klare Antwort. Cursor erklärt, dass alle betroffenen Nutzer einzeln benachrichtigt wurden. Wer keine Benachrichtigung erhalten hat, gehört nicht zu dieser Gruppe von Traces.
| Betroffene Gruppe | Offizieller Anteil | So prüfen Sie, ob Sie betroffen sind |
|---|---|---|
| Exponierte API-Zugangsdaten | Weniger als 0.01 % der Kunden | Maßgeblich ist die direkte Benachrichtigung durch Cursor |
| Exponierte Coding-Traces | Weniger als 0.05 % der Nutzer ohne aktivierten Privacy Mode | Alle wurden einzeln benachrichtigt; wer keine Nachricht erhalten hat, ist nicht dabei |
| An das Support-Team gesendete Zugangsdaten | Im Abschlussbericht als zugegriffene Daten aufgeführt | Prüfen Sie selbst, ob Sie den Schlüssel in einem Ticket oder per E-Mail gesendet haben |
| Builds der bösartigen Erweiterung | Höchstens 5000 Personen | Haben Sie im Zeitfenster des 29. Oktober eine bestimmte Version installiert oder aktualisiert? |
BleepingComputer wiederholte in seinem Bericht vom 14. November die beiden Zahlen „weniger als 0.05 % der Traces, weniger als 0.01 % der API-Zugangsdaten“ und deckt sich damit mit dem Abschlussbericht. Es besteht also kein Grund, die eigene Einschätzung anhand anderer Schätzungen aus sozialen Medien anzupassen.
Absicherung bei Sicherheitsvorfällen rund um die Claude Code-Erweiterung
Am 29. Oktober platzierten Angreifer eine nicht autorisierte Kopie der Anthropic Claude Code-Erweiterung in dem Cache, den der Cursor-Marktplatz für VS Code-Erweiterungen nutzt. Dabei sollten drei Fakten auseinandergehalten werden:
- Nicht von Anthropic veröffentlicht: Anthropic hat diese Kopie nicht veröffentlicht, und es handelt sich auch nicht um eine Schwachstelle in einem Anthropic-Produkt.
- Die Marktplatzquelle wurde nicht kontaminiert: Auf Open VSX gab es diese Schadsoftware nicht; außerdem stellt der Sicherheitsblog von Microsoft klar, dass das offizielle Claude Code im Visual Studio Marketplace und auf npm nicht zu diesen Paketen gehört.
- Nur zwei Versionen betroffen:
Anthropic.claude-codein den Versionen2.1.312und2.1.313, die rund 11 Stunden online waren und dann entfernt wurden.
Wenn Sie diese beiden Versionen innerhalb des Expositionsfensters installiert oder aktualisiert haben, gehen Sie bitte nach den Vorgaben aus der Cursor-Sicherheitsmitteilung vom 29. Oktober vor. Offiziell wird ausdrücklich darauf hingewiesen, dass das bloße Deinstallieren der Erweiterung möglicherweise nicht ausreicht. Stellen Sie keine Bereinigungsmethoden aus dem Netz selbst zusammen; maßgeblich sind die im offiziellen Hinweis beschriebenen Schritte.
Die von Cursor offiziell als nicht betroffen benannten Systeme
Bei einem Sicherheitsvorfall ist „was nicht betroffen ist“ genauso wichtig wie „was betroffen ist“. Davon hängt ab, wegen welcher Dinge man nicht in Panik geraten und welche unnötigen Schritte man sich sparen kann.
| Kategorie | Von offizieller Seite ausdrücklich als nicht betroffen bestätigt |
|---|---|
| Nutzerdaten | Prompts und Code bei aktiviertem Privacy Mode; Kunden-Coderepositorien |
| Echtzeit-Anfragen | Der aktuell laufende Echtzeit-Verkehr; die zu diesem Zeitpunkt aktiven Inferenzanfragen |
| Produktivumgebung | Die Produktivsysteme und die Infrastruktur, auf denen Cursor läuft |
| Release-Kette | Die Cursor-App, offizielle Updates, die Release-Signaturschlüssel |
| Andere Produkte | Cloud Agents, Grok Bot sowie weitere SpaceX-SI-Produkte |
| Erweiterungen und Plugins | Andere Erweiterungen im Erweiterungsmarkt; Plugins, die aus dem Cursor Marketplace heruntergeladen wurden |
Diese Tabelle bedeutet: Die Cursor-App selbst und die offiziellen Updates lassen sich normal weiterverwenden, die Kunden-Coderepositorien wurden nicht angetastet. Wirklich im Blick behalten muss man zwei Arten von Altlast-Risiken: erstens Klartext-Schlüssel, die einmal in einer Sitzung ohne aktivierten Privacy Mode aufgetaucht sind, und zweitens Schlüssel, die man dem Support-Team geschickt hat.
Die offiziell bereits abgeschlossene Behandlung des Sicherheitsvorfalls
Laut dem Abschlussbericht hat Cursor die folgenden Maßnahmen ergriffen:
- Den Inferenzverkehr von Fireworks weg verlagert, die an Fireworks ausgestellten Schlüssel deaktiviert und die gemeinsame Datensammlung gekappt.
- Die aufgedeckten exponierten Zugangsdaten rotiert und interne Zugangsdaten vorsorglich rotiert.
- Den VS Code-Erweiterungsmarkt neu aufgebaut.
- Externe Stellen mit der forensischen Untersuchung beauftragt.
- Betroffene Nutzer direkt kontaktiert.
Sicherheitsempfehlungen nach einem API-Schlüssel-Leak bei Cursor
Die folgenden Empfehlungen sind allgemeine Praktiken, die auf den Fakten des finalen Berichts basieren – keine offiziellen Anforderungen von Cursor und auch kein Hinweis darauf, dass irgendeine Plattform in diesen Vorfall verwickelt war. Der Kerngedanke lässt sich in zwei Punkten zusammenfassen: Schlüssel sparsam einsetzen und regelmäßig rotieren.
Schlüssel sparsam einsetzen: weniger Stellen mit Klartext
Die exponierten Zugangsdaten stammten aus Klartext in Trajektorien sowie aus Inhalten, die an das Support-Team geschickt wurden. Der wirksamste Schutz besteht daher darin, dafür zu sorgen, dass Schlüssel gar nicht erst in Gesprächen, Code und Tickets auftauchen:
- Privacy Mode aktivieren: Laut finalem Bericht waren Eingabeaufforderungen und Code bei aktiviertem Privacy Mode nicht betroffen.
- Keine Schlüssel in Gespräche einfügen: Lassen Sie den Editor die Werte aus der Konfiguration oder aus Umgebungsvariablen lesen, statt den Klartext direkt im Chat einzufügen.
- Keine vollständigen Schlüssel an Support-Teams senden: Für die Fehlersuche reichen die ersten und letzten paar Zeichen des Schlüssels oder die Request-ID.
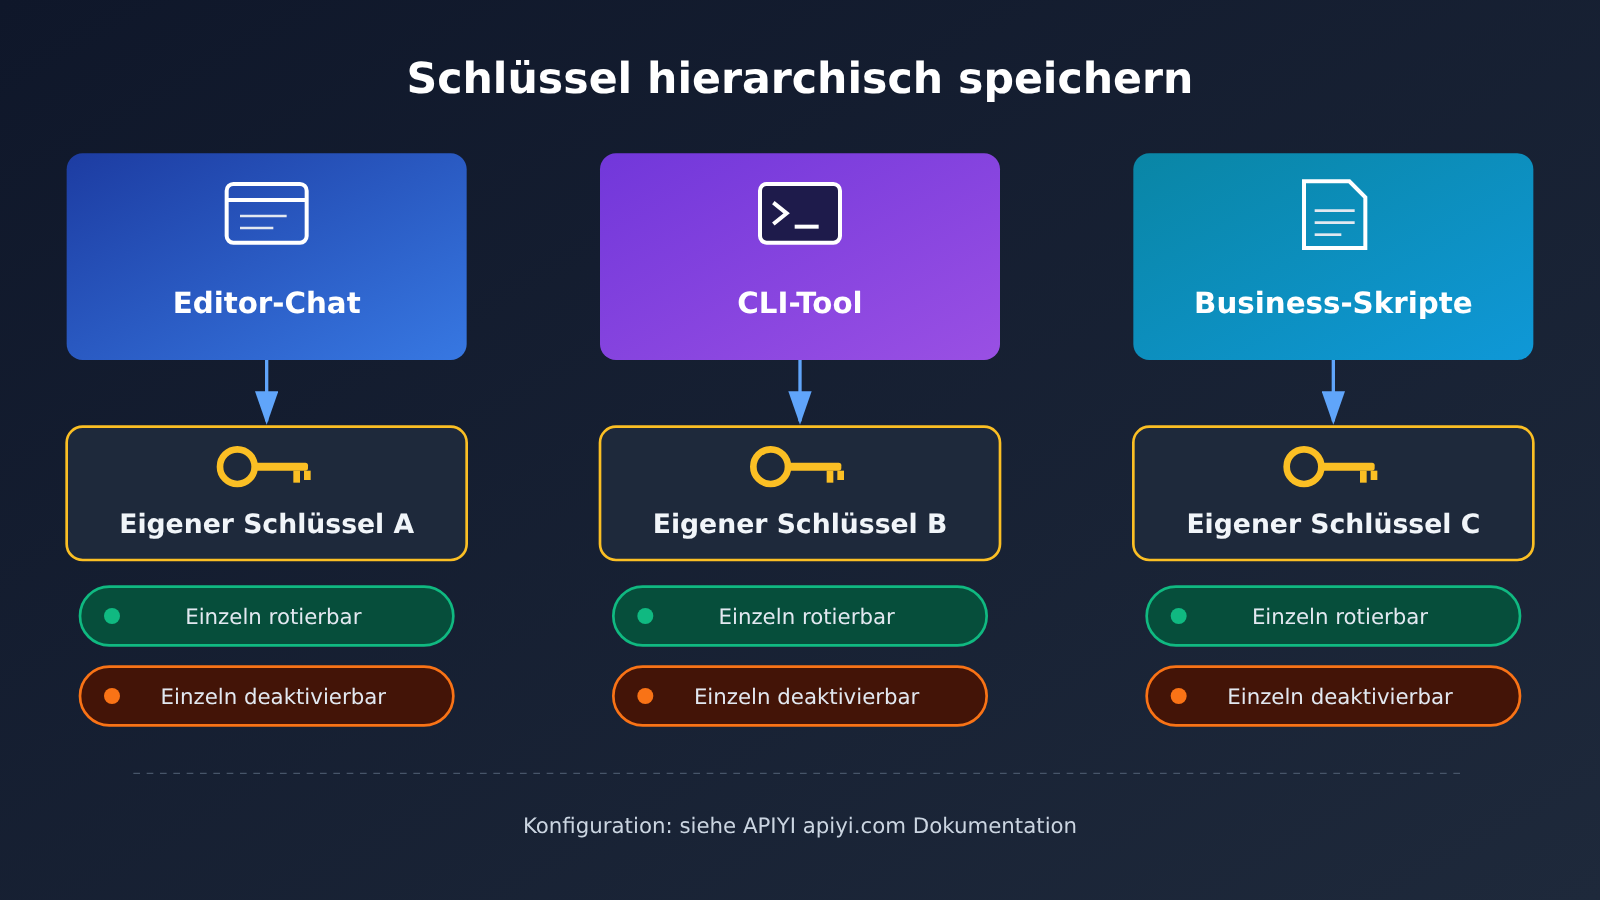
- Ein Schlüssel pro Tool: Cursor, Claude Code und Skripte nutzen jeweils eigene Schlüssel – im Problemfall muss dann nur einer widerrufen werden.
Auch die Anzahl der Schlüssel zu reduzieren ist ein sinnvoller Ansatz. Wenn Sie mehrere Modelle gleichzeitig aufrufen und für jeden Anbieter einen eigenen Schlüssel speichern, wächst die Zahl der lokal zu verwahrenden und zu rotierenden Zugangsdaten entsprechend. Über ein OpenAI-kompatibles Aggregations-Gateway wie APIYI apiyi.com können Sie mit einem einzigen API Key Modelle von OpenAI, Claude, Gemini und anderen aufrufen – bei einer Rotation ist dann nur ein Schlüssel zu behandeln.
🔐 Schutzempfehlung: Legen Sie einen eigenen, dedizierten Schlüssel nur für Cursor an und teilen Sie ihn nicht mit Produktivdiensten. Bei der Anbindung über APIYI apiyi.com empfehlen wir, für Editor-Szenarien einen separaten Schlüssel zuzuweisen, damit er bei Auffälligkeiten einzeln deaktiviert werden kann, ohne die laufenden Geschäftsprozesse zu beeinträchtigen.
Regelmäßige Rotation: nach Risikostufe priorisieren
Wenn Sie unsicher sind, ob Ihr Schlüssel an einer Risikostelle aufgetaucht ist, rotieren Sie in dieser Reihenfolge:
- Schlüssel, die an Cursor oder andere Support-Teams gesendet wurden, zuerst rotieren.
- Schlüssel, die in Sitzungen ohne aktivierten Privacy Mode im Klartext erschienen sind.
- Alle Schlüssel auf Rechnern, auf denen im Zeitfenster des 29. Oktober
2.1.312oder2.1.313installiert oder aktualisiert wurde – und behandeln Sie diese Rechner zusätzlich gemäß der offiziellen Ankündigung. - Alle übrigen Schlüssel, die lange nicht gewechselt wurden, im üblichen Teamzyklus rotieren.
Denken Sie nach der Rotation daran, die Konfiguration in Editor, CI und Skripten mitzuziehen, und beobachten Sie, ob der alte Schlüssel noch Aufrufe verzeichnet. Bleiben Aufrufe übrig, wurde irgendwo noch eine Stelle nicht angepasst.
Benutzerdefinierten Schlüssel in Cursor neu konfigurieren
Nach der Schlüsselrotation besteht der nächste Schritt darin, den neuen Schlüssel wieder in Cursor einzutragen. Viele Entwickler nutzen diese Gelegenheit, um gleichzeitig das Modell zu wechseln und Preise sowie Schnittstellenprotokolle zu prüfen. Laut der Cursor-Integrationsdokumentation von APIYI sehen die Konfigurationsfelder so aus:
| Konfigurationsfeld | Eintrag | Beschreibung |
|---|---|---|
| OpenAI API Key | Neu generierter APIYI-Schlüssel | Am besten einen eigenen Schlüssel nur für Cursor anlegen |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
OpenAI-kompatible Adresse |
| Verifizierung | Auf Verify klicken | Nach erfolgreicher Prüfung lässt sich das Modell im Chat auswählen |
| Adresse des nativen Anthropic-Protokolls | https://api.apiyi.com |
Beim nativen Protokoll kein /v1 anhängen |
Eine Anmerkung dazu: In der Originaldokumentation von APIYI steht ausdrücklich: „Der Weg über benutzerdefinierte Schlüssel unterstützt derzeit keinen Agent, nur Chat“. Das ist eine Aussage der Dokumentation zur Zugangsart über benutzerdefinierte Schlüssel. Sie bedeutet nicht, dass das Cursor-Produkt selbst keine Agent-Funktion hat, und sie hat auch nichts mit den Coding-Traces und dem Extension-Marketplace zu tun, um die es in diesem Vorfall geht.
🚀 Schnellstart: Nachdem Sie in der APIYI-Konsole auf apiyi.com einen neuen Schlüssel erzeugt haben, tragen Sie die Base URL
https://api.apiyi.com/v1ein und klicken auf Verify. Danach können Sie im Cursor-Chat prüfen, ob das Modell verfügbar ist. Neue Nutzer erhalten ein kostenloses Testkontingent – ideal, um erst einmal alles zum Laufen zu bringen, bevor Sie auf den produktiven Schlüssel wechseln.
Preisreferenz für Modelle
Die folgende Tabelle stammt aus der Preisübersicht von APIYI, Datenstand 2026-11-16 09:39 (UTC+8), Angaben in US-Dollar pro 1 Million Tokens. Maßgeblich sind die Modellliste und die Preise der Plattform; tragen Sie bei der Modell-ID bitte die Originalbezeichnung aus dem Inline-Code ein.
| Modell-ID | Eingabe | Ausgabe | Cache-Lesen | Endpunkt | Verfügbare Plattform |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat, messages | APIYI apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat, messages | APIYI apiyi.com |
claude-haiku-5-5 |
0–100.000 Tokens: 0.1; über 100.000: 0.5 | 0.5 | 0.01 | chat, messages | APIYI apiyi.com |
Was die Gruppen betrifft: Die Gruppen von claude-opus-5-5 und claude-sonnet-5-5 umfassen ClaudeCode, Claude_Reverse, Claude_Enterprise, Default und SVIP; die Gruppen von claude-haiku-5-5 sind ClaudeCode, Claude_Enterprise, Default und SVIP – in der Übersichtstabelle fehlt bei dieser Zeile Claude_Reverse. Wenn Sie Claude Code verwenden, achten Sie darauf, die richtige Gruppe und die richtige Protokolladresse zu wählen.
Häufig gestellte Fragen (FAQ)
Q1: Wie viele Nutzer waren vom Leck der Cursor-API-Schlüssel tatsächlich betroffen?
Maßgeblich ist der offizielle Abschlussbericht der Untersuchung vom 13.11.2026: Weniger als 0,01 % der Kunden hatten exponierte API-Zugangsdaten; bei den Nutzern ohne aktivierten Privacy Mode waren es bei exponierten Coding-Trails weniger als 0,05 %. Bei den bösartigen Erweiterungen könnten bis zu 5.000 Personen einen schadhaften Build erhalten haben.
Q2: Ich habe keine Cursor-Benachrichtigung erhalten – muss ich trotzdem selbst nachprüfen?
Der Abschlussbericht gibt an, dass alle betroffenen Nutzer einzeln benachrichtigt wurden; wer keine Benachrichtigung erhalten hat, gehört nicht zu dieser Gruppe von Trails. Wenn du jedoch Schlüssel an das Support-Team geschickt oder innerhalb des Zeitfensters am 29. Oktober `2.1.312` bzw. `2.1.313` installiert oder aktualisiert hast, solltest du trotzdem entsprechend handeln.
Q3: Worin unterscheiden sich die Ankündigung vom 29. Oktober und der Abschlussbericht vom 13. November?
Der 29. Oktober war die Sicherheitsankündigung am Tag des Vorfalls, mit Fokus auf nicht autorisierte Kopien der Claude Code-Erweiterung und die Art ihrer Behandlung. Der 13. November ist der offizielle Abschlussbericht der Untersuchung, der den Ausgangspunkt des Vorfalls, die Anteile der betroffenen Daten und die nicht betroffenen Systeme vollständig erläutert. Die Zahlen zum Ausmaß richten sich nach dem Abschlussbericht.
Q4: Wie komme ich nach dem Schlüsselwechsel schnell wieder in Cursor zum Laufen?
In APIYI apiyi.com einen neuen Schlüssel erzeugen, in OpenAI API Key eintragen, bei Override OpenAI Base URL `https://api.apiyi.com/v1` eintragen und auf Verify klicken. Laut Dokumentation wird die Methode mit eigenem Schlüssel derzeit für Chat verwendet.
Q5: Hat APIYI mit diesem Cursor-Vorfall zu tun?
Nein. APIYI ist ein API-Gateway und in diesem Cursor-Vorfall nicht der Modell-Host; der Abschlussbericht erwähnt es auch nicht. Die Erwähnung von APIYI apiyi.com in diesem Artikel dient nur dazu zu zeigen, wo der gewechselte Schlüssel abgelegt und wie er konfiguriert werden kann und wie sich mit einem einzigen Schlüssel die lokal aufzubewahrenden Zugangsdaten reduzieren lassen.
Q6: Ist man mit aktiviertem Privacy Mode vollständig sicher?
Der Abschlussbericht stellt klar, dass Eingabeaufforderungen und Code bei aktiviertem Privacy Mode nicht betroffen waren – das ist eine wirksame Schutzschicht. Sie deckt jedoch keine an das Support-Team gesendeten Zugangsdaten ab und ersetzt keinen Schlüsselwechsel. Am sichersten ist es weiterhin, in keiner Unterhaltung und keinem Ticket einen Klartext-Schlüssel zu hinterlegen.
Cursor-API-Schlüssel-Leck – Kernpunkte und Key Takeaways
- Maßgeblich ist der Abschlussbericht: Die offizielle Abschlussuntersuchung vom 2026-11-13 ist der einzige zahlenmäßige Bezugspunkt.
- Der betroffene Anteil ist sehr klein: Weniger als 0,01 % der API-Anmeldedaten waren exponiert, weniger als 0,05 % der Traces.
- Keine Benachrichtigung, keine Betroffenheit: Cursor hat alle betroffenen Nutzer einzeln benachrichtigt.
- Zwei Erweiterungsversionen müssen behandelt werden:
2.1.312und2.1.313gemäß der Sicherheitsmitteilung vom selben Tag behandeln – nur Deinstallieren reicht möglicherweise nicht. - Kernsysteme nicht betroffen: Produktionssysteme, Signaturschlüssel und Kunden-Repositories stehen allesamt auf der offiziellen Liste der nicht betroffenen Systeme.
- Schutz durch weniger Ablage und Rotation: Privacy Mode aktivieren, keine Klartextschlüssel einfügen, ein Schlüssel pro Tool, risikobasiert rotieren.
- Neukonfiguration ist einfach: Über APIYI apiyi.com einen neuen Schlüssel erzeugen und als Base URL
https://api.apiyi.com/v1eintragen.
Zusammenfassung
Die Kernpunkte dieses Sicherheitsvorfalls rund um das Cursor-API-Schlüssel-Leck:
- Begrenzter Umfang und bereits benachrichtigt: Die offizielle Abschlussuntersuchung nennt klare Anteile – wer keine Benachrichtigung erhalten hat, muss nicht selbst noch einmal raten.
- Das Risiko konzentriert sich auf historische Klartextdaten: Klartextschlüssel in Sitzungen ohne Privacy Mode sowie Schlüssel, die an das Support-Team gesendet wurden, sollten vorrangig rotiert werden.
- Erweiterungsproblem gemäß Mitteilung behandeln: Betroffen sind nur zwei bestimmte Versionen im Zeitfenster des 29. Oktober – behandeln Sie dies gemäß der offiziellen Sicherheitsmitteilung.
Für die meisten Entwickler ist die wichtigste Lehre aus diesem Vorfall, die Anzahl der Schlüssel und ihre Einsatzorte zu reduzieren. Nach Abschluss der Rotation können Sie über die einheitliche Schnittstelle von APIYI apiyi.com mehrere Modellanbieter auf einen einzigen dedizierten Schlüssel konzentrieren. Konfiguration und Preise entnehmen Sie bitte der Plattformdokumentation und der Modellliste.
📚 Referenzen
- Offizieller Abschlussbericht von Cursor: Sicherheitsvorfall-Update vom 13.11.2026
- Link:
cursor.com/blog/security-incident-update -
Erläuterung: Grundlage für alle in diesem Artikel genannten Auswirkungsquoten und für die nicht betroffenen Systeme
-
Sicherheitshinweis von Cursor vom selben Tag: Sicherheitsmitteilung zur Claude-Code-Erweiterung vom 29.10.2026
- Link:
cursor.com/blog/claude-code-extension-security-notice -
Erläuterung: Behandlungsanforderungen für
2.1.312und2.1.313 -
Fireworks-Sicherheitsbulletin: Erläuterungen zum Ausgangspunkt des Vorfalls
- Link:
fireworks.ai/security/bulletins -
Erläuterung: Die im Abschlussbericht von Cursor zitierte Bulletin-Seite
-
BleepingComputer-Bericht: Gegenprüfung vom 14.11.2026
- Link:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
Erläuterung: Die wiedergegebenen Zahlen stimmen mit dem Abschlussbericht überein
-
Microsoft Security Blog: Analyse der Erweiterung selbst vom 30.10.2026
- Link:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
Erläuterung: Bestätigt, dass der offizielle Marktplatz und npm nicht betroffen waren; der Bericht deckt jedoch nicht den Umfang des Abschlussberichts ab
-
APIYI Cursor-Integrationsdokumentation: Anleitung zur Konfiguration eigener Schlüssel
- Link:
docs.apiyi.com/scenarios/programming/cursor.md - Erläuterung: Base URL und Schritte zur Überprüfung (Verify)
Autor: APIYI-Team
Technischer Austausch: Kontaktieren Sie uns gerne über die Startseite von APIYI apiyi.com; weitere Konfigurations- und Modellinformationen finden Sie im Dokumentationszentrum unter docs.apiyi.com


