
Anmerkung des Autors: Auf Basis des offiziellen OpenAI-Changelogs beleuchtet dieser Artikel die Ausrichtung von GPT-6-Cyber, die Voraussetzungen für die Nutzung und die Informationen, die bislang noch nicht veröffentlicht wurden.
Am 5. November 2026 veröffentlichte OpenAI im Changelog seiner Entwicklerdokumentation einen Eintrag zum neuen Spezialmodell GPT-6-Cyber für Sicherheitsanwendungen. Laut OpenAI dient es dazu, Schwachstellen zu untersuchen, sie in autorisierten Testumgebungen zu reproduzieren und Fehlerbehebungen zu überprüfen. Außerdem weist OpenAI darauf hin, dass vor der ersten Anfrage das Daybreak-Setup abgeschlossen werden muss.
Das ist kein Gerücht: Die Information stammt aus dem offiziellen Changelog der OpenAI-Entwicklerdokumentation. Der Originaleintrag ist allerdings sehr kurz, und bislang lässt sich nur wenig bestätigen. Im Netz kursieren bereits zahlreiche Angaben zu Preisen, Benchmark-Ergebnissen und Zugangsmöglichkeiten, für die sich in den offiziellen Materialien keine Grundlage findet.
Das bringt dir dieser Artikel: Ausschließlich auf Basis des offiziellen Eintrags erklärt er, was GPT-6-Cyber kann, welche Grenzen bei der Nutzung gelten und welche Informationen OpenAI noch nachreichen muss. So kannst du besser einschätzen, ob sich eine Evaluierung schon jetzt lohnt.
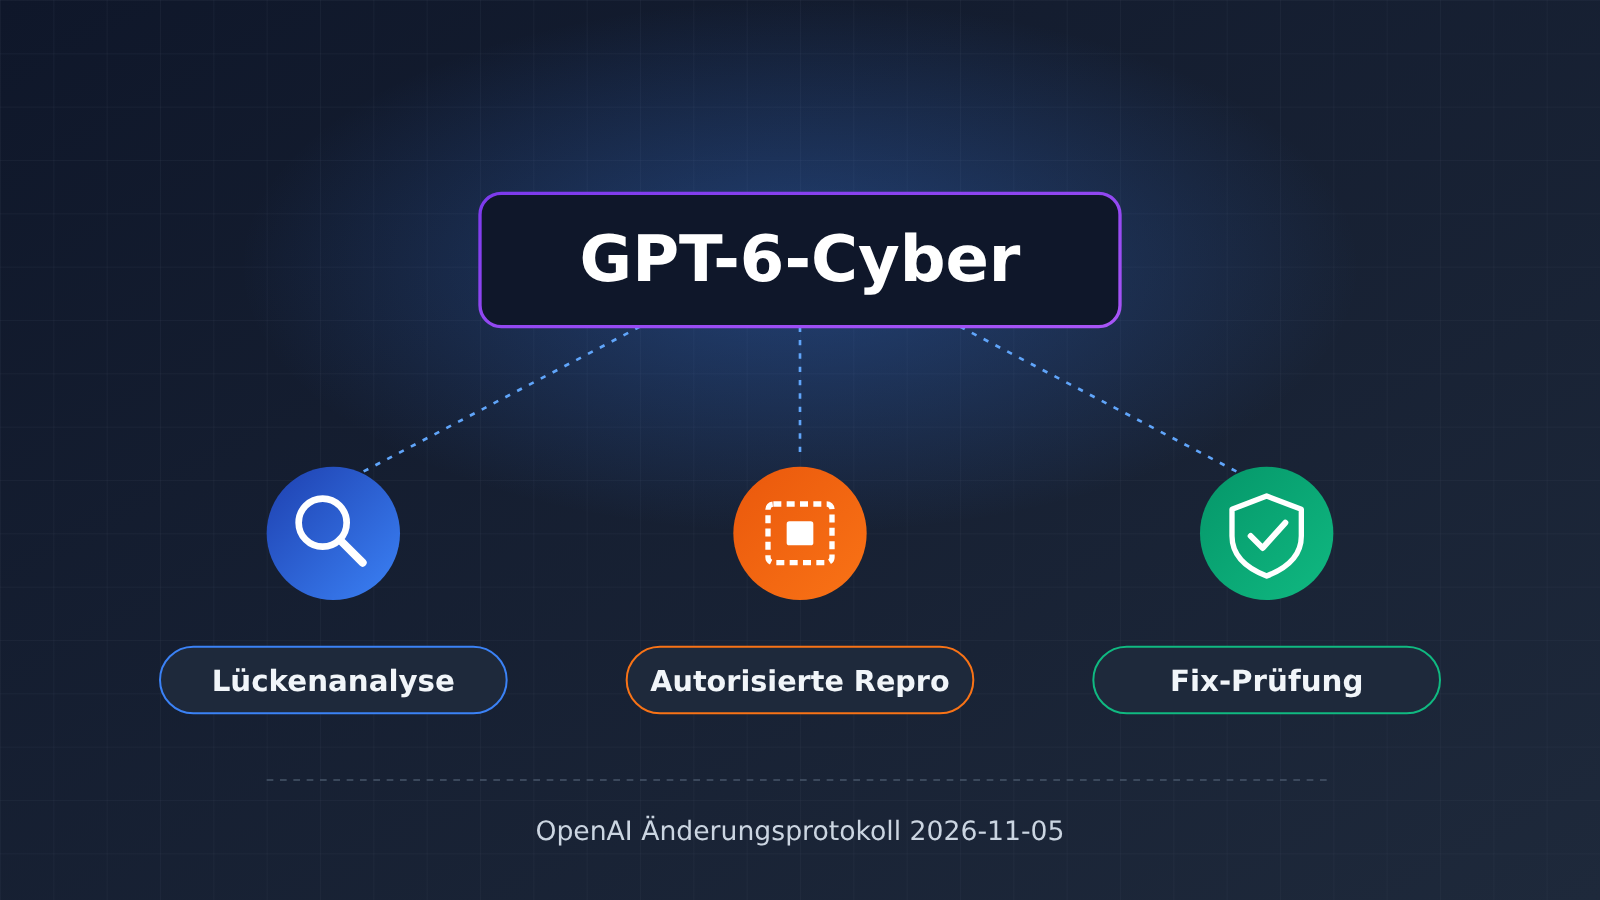
GPT-6-Cyber: Die wichtigsten Fakten im Überblick
Schauen wir zunächst auf die Informationen, die sich anhand des offiziellen Wortlauts bestätigen lassen. Die Tabelle enthält nur Angaben, die ausdrücklich im Changelog stehen. Alle anderen Punkte sind als „nicht öffentlich“ gekennzeichnet.
| Information | Details | Quellenstatus |
|---|---|---|
| Veröffentlichungsdatum | 2026-11-05 (Datum des Changelog-Eintrags) | ✅ Offiziell bestätigt |
| Anbieter | OpenAI, veröffentlicht im Changelog der Entwicklerdokumentation | ✅ Offiziell bestätigt |
| Modellname | GPT-6-Cyber | ✅ Offiziell bestätigt |
| Offizieller Einsatzzweck | Sicherheitslücken untersuchen, in autorisierten Testumgebungen reproduzieren und ihre Behebung überprüfen | ✅ Offiziell bestätigt |
| Voraussetzung für die Nutzung | Vor der ersten Anfrage muss das Daybreak setup eingesehen und abgeschlossen werden | ✅ Offiziell bestätigt |
| Preise / Zugangsbedingungen / Schnittstellenparameter | Im Changelog nicht erwähnt | ❓ Nicht öffentlich |
Aus dem Eintrag geht hervor, dass OpenAI GPT-6-Cyber als spezialisiertes Modell für Arbeitsabläufe im Security Engineering positioniert, nicht als allgemeines Dialogmodell. Der offizielle Einsatzzweck dreht sich um Sicherheitslücken. Schon im ersten Satz wird eine „authorized test environment“ genannt – also eine autorisierte Testumgebung. Die Nutzungsgrenzen sind damit Teil der Produktpositionierung und keine bloße Zusatzbedingung.
Was ist das Daybreak setup für GPT-6-Cyber?
Im Changelog steht: „See Daybreak setup before sending your first request“. Vor der ersten Anfrage soll man sich also zunächst das Daybreak setup ansehen. Das deutet auf zwei Dinge hin: Erstens lässt sich GPT-6-Cyber vermutlich nicht allein mit einem API-Schlüssel direkt aufrufen. Zweitens hat OpenAI dafür einen eigenen Zugangsprozess vorgesehen.
Was das Daybreak setup konkret umfasst, geht aus den vorliegenden Informationen nicht hervor. Offen bleibt zum Beispiel, ob eine Zulassung beantragt, die Organisation geprüft oder die Identität verifiziert werden muss – oder ob es lediglich um eine technische Einrichtung geht. Solange die offizielle Dokumentation keine Details nennt, sollte man Beschreibungen aus zweiter Hand nicht als verlässliche Anleitung betrachten.
Die drei zentralen Einsatzgebiete von GPT-6-Cyber
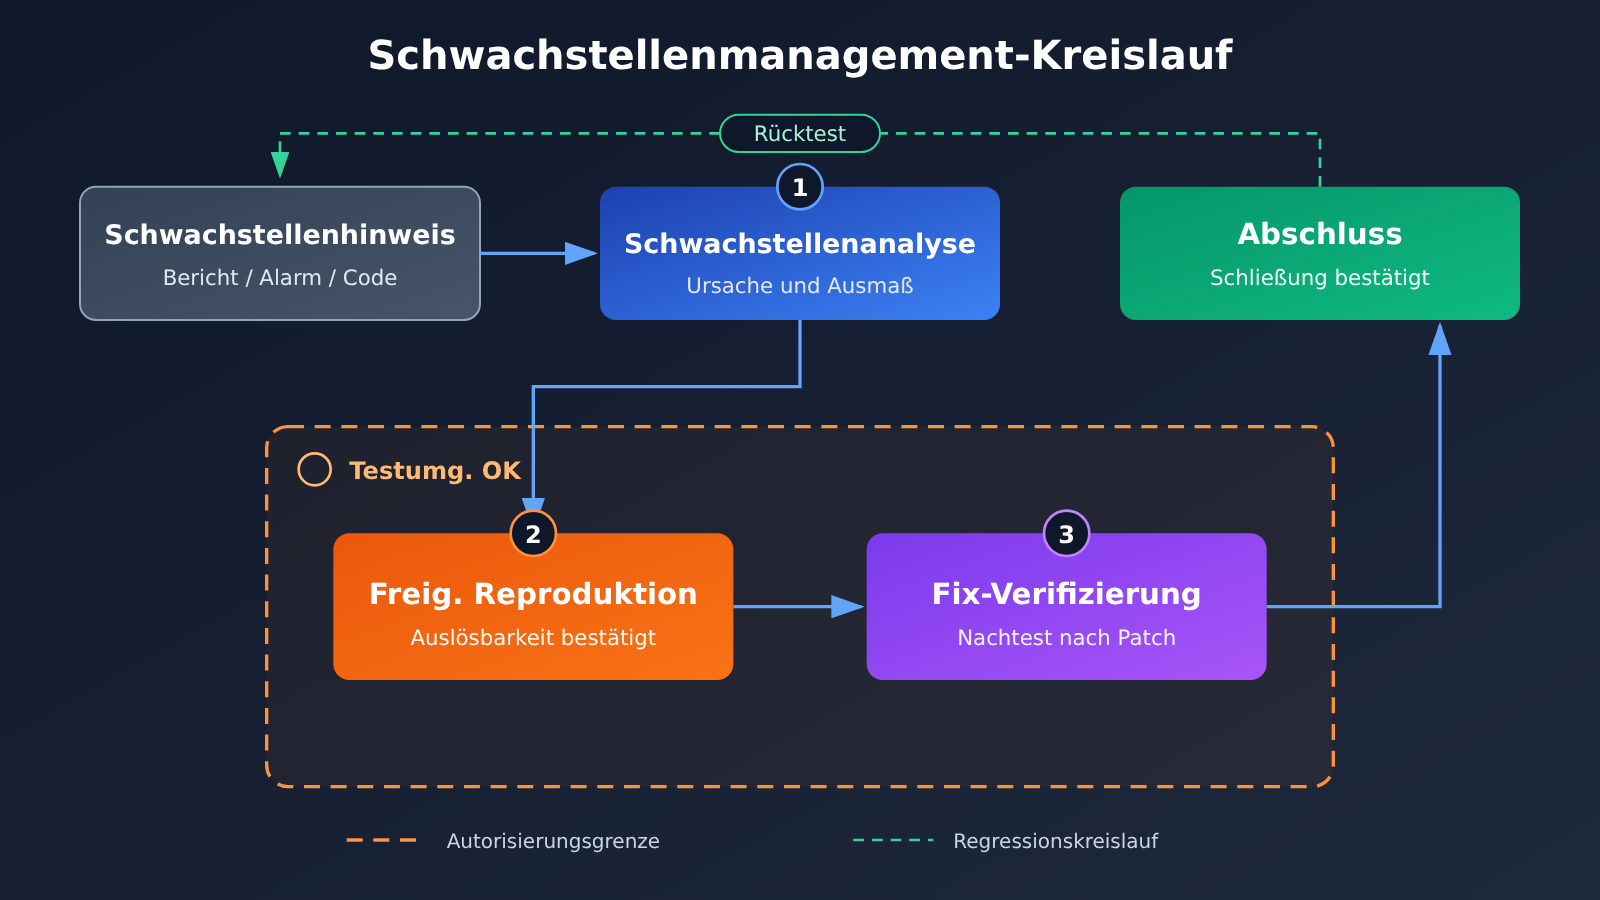
OpenAI nennt drei Tätigkeiten: investigate, reproduce und verify. Zusammen bilden sie den vollständigen Ablauf ab, mit dem Sicherheitsteams eine Schwachstelle bearbeiten. Die folgenden Erklärungen ordnen die einzelnen Schritte anhand allgemeiner Praktiken im Security Engineering ein. Sie beruhen auf Branchenwissen und sind keine offizielle Aussage von OpenAI über die Fähigkeiten des Modells.
| Schritt | Offizielle Formulierung | Bedeutung im Sicherheitsworkflow | Typische Ergebnisse |
|---|---|---|---|
| Schwachstellenuntersuchung | investigate vulnerabilities | Hinweise auf Schwachstellen analysieren und Ursache, Auslösebedingungen sowie Auswirkungen ermitteln | Ursachenanalyse, Folgenabschätzung |
| Autorisierte Reproduktion | reproduce them in an authorized test environment | In einer autorisierten Testumgebung bestätigen, dass die Schwachstelle tatsächlich existiert und ausgelöst werden kann | Reproduktionsschritte, Verifizierungsprotokoll |
| Überprüfung der Behebung | verify fixes | Vor und nach der Bereitstellung des Patches erneut testen, ob die Schwachstelle behoben ist und keine neuen Probleme entstanden sind | Regressionstestergebnis, Bestätigung der Behebung |
Schwachstellenuntersuchung mit GPT-6-Cyber
Eine Untersuchung beginnt meist mit einem Hinweis: Das kann ein von aussen eingereichter Schwachstellenbericht sein, eine Warnung eines Scan-Tools oder verdächtige Logik, die bei einer Codeprüfung auffällt. Ziel ist es, mehrere Fragen zu beantworten: Wo liegt das Problem, unter welchen Bedingungen wird es ausgelöst und welche Systeme und Daten sind betroffen? Dieser Schritt setzt ein gutes Verständnis des Codes und seines Systemkontexts voraus und gehört zu den zeitaufwendigsten Aufgaben eines Sicherheitsteams.
Autorisierte Reproduktion mit GPT-6-Cyber
Die Reproduktion ist ein entscheidender Schritt, um festzustellen, ob eine Schwachstelle tatsächlich existiert. Viele Schwachstellenberichte beruhen zunächst nur auf theoretischen Annahmen. Erst wenn sich die Schwachstelle in einer realen Umgebung auslösen lässt, kann das Team ihre Priorität bestimmen und Ressourcen für die Behebung einplanen. OpenAI betont ausdrücklich, dass die Reproduktion in einer „authorized test environment“, also einer autorisierten Testumgebung, stattfinden muss. Der nächste Abschnitt behandelt diesen Punkt genauer.
Überprüfung der Behebung mit GPT-6-Cyber
Die Überprüfung einer Behebung wird oft unterschätzt. Ein fertiger Patch bedeutet noch nicht, dass das Problem gelöst ist: In der Praxis decken Patches manchmal nur einen Teil der möglichen Auslösewege ab oder führen zu neuen Regressionsproblemen. Bei der Überprüfung wird mit derselben Methode wie bei der Reproduktion erneut getestet, ob der ursprüngliche Angriffsweg nicht mehr funktioniert. Dass OpenAI diesen Schritt ausdrücklich als Einsatzgebiet nennt, zeigt: GPT-6-Cyber ist auf den gesamten Ablauf von der Entdeckung bis zum Abschluss ausgerichtet – nicht nur auf das „Finden von Sicherheitslücken“.
Compliance-Bedeutung autorisierter Testumgebungen für GPT-6-Cyber
„authorized test environment“ ist die bemerkenswerteste Formulierung in diesem Changelog. Das Nachstellen von Sicherheitslücken ist ein zweischneidiges Schwert: Dieselben Schritte sind in der eigenen Testumgebung legitime Sicherheitsarbeit, können aber auf einem nicht autorisierten Produktivsystem einen Angriff darstellen. Dass OpenAI diese Einschränkung in die Kurzbeschreibung des Modells aufgenommen hat, zeigt: Die Nutzungsgrenze ist bereits auf Produktebene verankert.
OpenAI hat bislang weder eine genaue Definition von „autorisierter Testumgebung“ noch Einzelheiten zu den zugehörigen Richtlinien veröffentlicht. Bei der Einführung ähnlicher Tools achten Unternehmen üblicherweise auf die folgenden Punkte. Sie können als Orientierung für die interne Vorbereitung dienen:
- Klarer Autorisierungsumfang: Die getesteten Systeme gehören zur eigenen Organisation oder es liegt eine schriftliche Genehmigung der jeweiligen Eigentümer vor. Umfang und Zeitfenster sind dokumentiert.
- Isolierte Umgebung: Das Nachstellen erfolgt in einer separaten Test- oder Staging-Umgebung, getrennt von Produktionsdaten und echten Nutzern.
- Nachvollziehbarer Ablauf: Protokolle halten fest, wer wann welches Ziel wie getestet hat.
- Datenminimierung: Code, Protokolle und Konfigurationen werden vor der Übermittlung an das Modell möglichst anonymisiert oder bereinigt, damit keine Schlüssel oder Nutzerdaten offengelegt werden.
Für technische Teams in Unternehmen bedeutet das: Die Bewertung von GPT-6-Cyber ist nicht nur eine Frage der Technologieauswahl. Auch Sicherheits-, Rechts- oder Compliance-Teams sollten einbezogen werden. Sobald die offiziellen Richtlinien veröffentlicht sind, empfiehlt es sich, sie mit den internen Genehmigungsprozessen für Penetrationstests abzugleichen und sicherzustellen, dass beides zusammenpasst.
GPT-6-Cyber: Bestätigte und noch offene Informationen
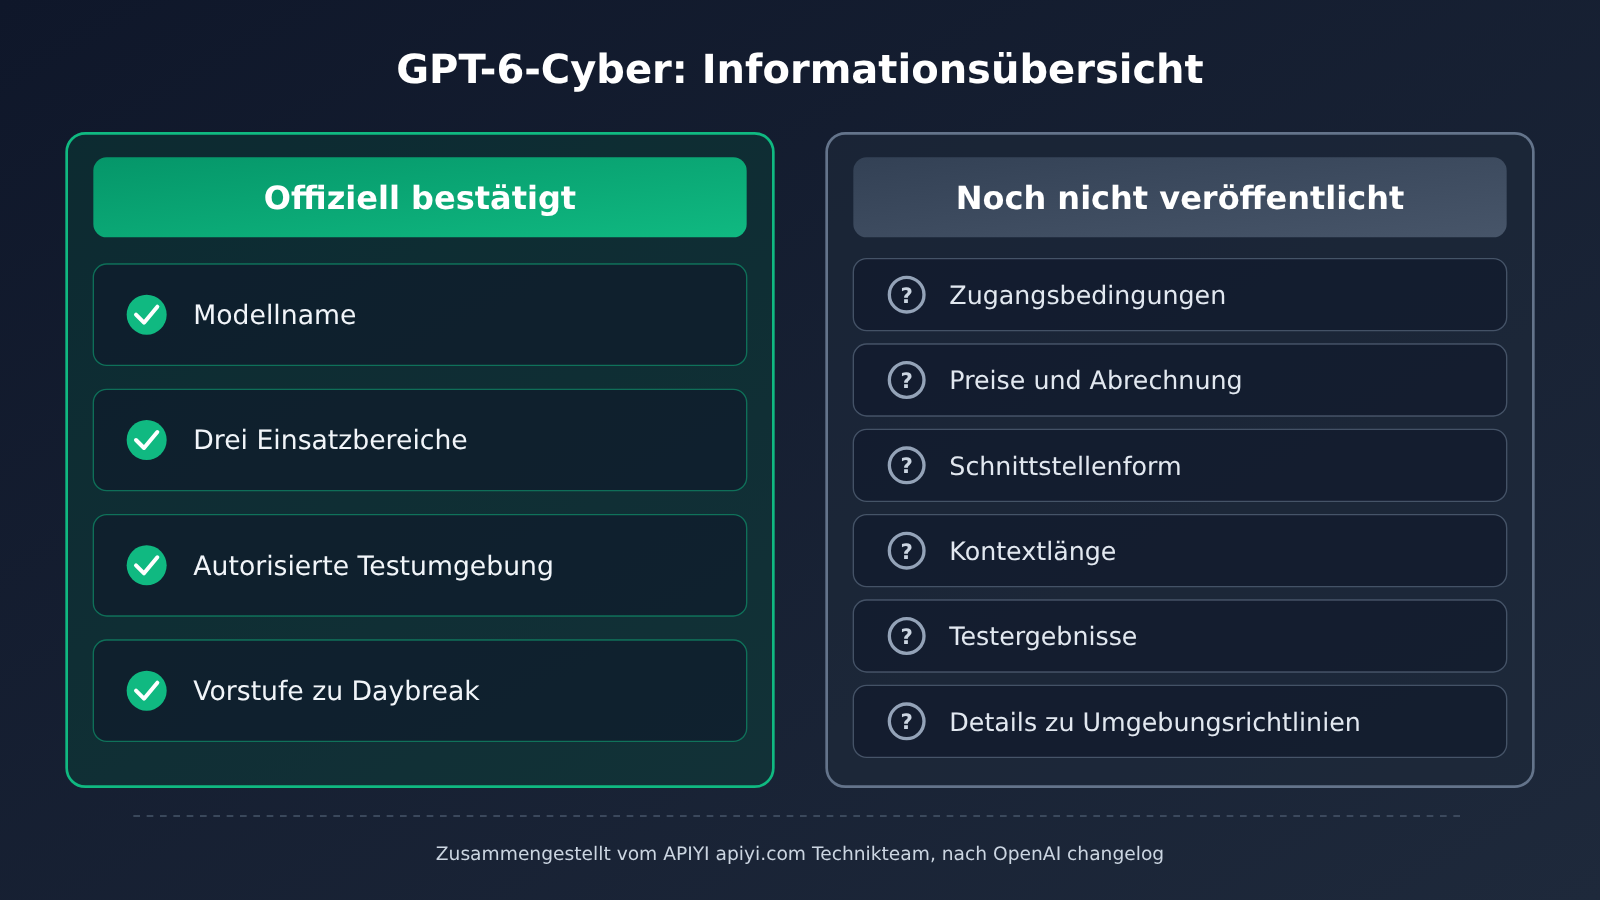
Derzeit kursieren viele Behauptungen. Die folgende Übersicht trennt zwischen „offiziell bestätigt“ und „noch nicht veröffentlicht“. Prüfen Sie die Angaben vor einer Bewertung einzeln und übernehmen Sie unbestätigte Informationen nicht in interne Konzepte.
| Offener Punkt | Warum das wichtig ist | Aktueller Stand |
|---|---|---|
| Zugangsbedingungen | Ob das Modell öffentlich verfügbar ist, auf bestimmte Organisationen oder Identitäten beschränkt ist oder eine Prüfung erfordert | Nicht veröffentlicht |
| Daybreak-Setup-Prozess | Bestimmt, wie viel Zeit von der Beantragung bis zum ersten Aufruf vergeht | Es wird nur erwähnt, dass das Setup vorher angesehen werden muss; Details sind nicht veröffentlicht |
| Preise und Abrechnung | Beeinflussen die Kosten für umfangreiche Code-Audits und Regressionstests | Nicht veröffentlicht |
| Schnittstellenform | Ob Chat Completions, Responses und andere Schnittstellen unterstützt werden, bestimmt den Integrationsaufwand | Nicht veröffentlicht |
| Technische Parameter wie die Kontextlänge | Beeinflussen, ob sich große Codebasen oder lange Logs in einem Durchgang verarbeiten lassen | Nicht veröffentlicht |
| Evaluierungsdaten zu den Fähigkeiten | Zeigen die tatsächlichen Unterschiede gegenüber allgemeinen Modellen | Nicht veröffentlicht |
| Richtlinien für autorisierte Testumgebungen | Legen die konkreten Grenzen für eine regelkonforme Nutzung fest | Nicht veröffentlicht |
Wichtig: Derzeit enthalten offizielle Quellen weder Benchmark-Ergebnisse für GPT-6-Cyber noch Vergleichsdaten mit allgemeinen Modellen oder Preisinformationen. Wenn Sie Angaben mit konkreten Zahlen sehen, prüfen Sie zunächst, ob sie aus der offiziellen Dokumentation von OpenAI stammen.
📌 Hinweis zum Vergleich: Sobald der Zugang offiziell freigegeben ist, empfiehlt es sich, GPT-6-Cyber und das derzeit verwendete allgemeine Modell mit denselben internen Schwachstellenbeispielen zu testen. Die Baseline für das allgemeine Modell lässt sich vorab über die einheitliche Schnittstelle von APIYI apiyi.com erstellen, sodass später ein direkter Vergleich möglich ist.
Vorbereitung auf die Evaluierung von GPT-6-Cyber
Solange die Zugangsbedingungen noch nicht feststehen, kann das Team bereits Vorbereitungen treffen, die kein neues Modell voraussetzen. Ein praktischer Ansatz ist, mit einem vorhandenen universellen Modell einen kleinen Workflow zur Aufbereitung von Schwachstellenberichten aufzubauen und dabei Beispiele und Bewertungskriterien zu sammeln. Sobald GPT-6-Cyber verfügbar ist, lässt sich durch Austausch des Modellnamens ein Vergleichstest durchführen.
Das folgende Beispiel ruft über eine OpenAI-kompatible Schnittstelle ein universelles Modell auf, um einen Schwachstellenbericht strukturiert aufzubereiten. Achtung: Die API-Modellkennung und die Zugriffsmöglichkeiten für GPT-6-Cyber wurden offiziell noch nicht bekannt gegeben. Der Modellname im Beispiel muss durch ein tatsächlich verfügbares Modell ersetzt werden.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # OpenAI-kompatible Schnittstelle von APIYI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # Durch ein tatsächlich verfügbares universelles Modell ersetzen
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
Vollständigen Implementierungscode anzeigen (mit Anonymisierung und strukturierter Ausgabe)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Einheitliche APIYI-Schnittstelle für den späteren Modellwechsel beim Vergleich
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """Vor dem Einreichen grundlegende Anonymisierung durchführen: mutmaßliche Schlüssel, E-Mail-Adressen und interne IP-Adressen entfernen"""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # Modellnamen durch ein tatsächlich verfügbares Modell ersetzen; nach der Freigabe von GPT-6-Cyber kann hier ein Vergleichstest durchgeführt werden
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 Schnellstart: Wenn Sie den oben beschriebenen Ablauf zunächst ausprobieren möchten, können Sie sich bei APIYI auf apiyi.com registrieren und kostenloses Testguthaben erhalten. Mit einem API-Schlüssel lassen sich gängige Allzweckmodelle wie OpenAI, Claude und Gemini aufrufen. So können Sie schon früh eine Vergleichsbasis für die Bewertung schaffen. Ob APIYI GPT-6-Cyber anbinden wird, ist derzeit nicht bestätigt. Maßgeblich sind die Ankündigungen der Plattform.
Damit spätere Vergleichstests aussagekräftig sind, zeigt die folgende Tabelle die empfohlenen Bewertungsdimensionen. Bereits in der Vorbereitungsphase lassen sich mit Allzweckmodellen Beispiele und Bewertungskriterien für die ersten drei Punkte erstellen.
| Bewertungsdimension | Möglichkeiten in der Vorbereitungsphase | Schwerpunkte nach Freigabe des neuen Modells |
|---|---|---|
| Genauigkeit bei der Ursachenanalyse | Abgeschlossene interne Schwachstellenfälle als Referenzlösungen sammeln | Unterschiede zu den Ergebnissen der Allzweckmodelle |
| Nutzbarkeit der Reproduktionsschritte | Manuelle Reproduktionsschritte in einer isolierten Umgebung dokumentieren | Lassen sich die erzeugten Schritte in einer autorisierten Umgebung direkt ausführen? |
| Vollständigkeit der Überprüfung von Korrekturen | Frühere Patches und Regressionstestfälle zusammenstellen | Lassen sich Ausführungspfade erkennen, die ein Patch übersehen hat? |
| Compliance und Datensicherheit | Regeln zur Datenanonymisierung und Listen der Berechtigungen erstellen | Passen die offiziellen Richtlinien zu den internen Abläufen? |
Folgen von GPT-6-Cyber
Auswirkungen auf Entwickler und technische Teams in Unternehmen
- Sicherheits-Workflows könnten spezialisierte Modelle erhalten: Bisher waren viele Einschränkungen in der Eingabeaufforderung nötig, um mit allgemeinen Modellen Schwachstellen zu analysieren. Spezialisierte Modelle bieten dafür eine gezieltere Option. Wie gut sie tatsächlich funktionieren, müssen jedoch praktische Tests zeigen.
- Der Zugang könnte aufwendiger sein als bei allgemeinen Modellen: Die Voraussetzungen für das Daybreak setup zeigen, dass vor dem Modellaufruf zusätzliche Schritte nötig sind. Teams sollten dafür Zeit einplanen und Verantwortliche für Sicherheit und Compliance frühzeitig einbeziehen.
- „Autorisierung“ wird von einer Frage der Selbstkontrolle zur Produktanforderung: In der offiziellen Beschreibung ist von autorisierten Testumgebungen die Rede. Damit werden unternehmensinterne Autorisierungsnachweise und Auditprozesse wichtiger.
Auswirkungen auf die Sicherheitsbranche
- Modellanbieter differenzieren Sicherheitsfunktionen nach Einsatzszenario: OpenAI stellt für Sicherheitsanwendungen ein separates Modell mit einem eigenen Zugangsprozess bereit. Das zeigt, dass Anbieter großer Sprachmodelle differenzierter mit risikoreichen Szenarien umgehen.
- Die Überprüfung von Behebungen rückt stärker in den Fokus: Offiziell wird die „Überprüfung von Behebungen“ neben der „Untersuchung“ genannt. Das kann dazu beitragen, dass die Branche den gesamten Umgang mit Schwachstellen stärker beachtet – statt nur die Anzahl der entdeckten Lücken.
Häufige Fragen (FAQ)
Q1: Was ist GPT-6-Cyber?
GPT-6-Cyber ist ein auf Sicherheit spezialisiertes Modell, das OpenAI am 2026-11-05 im Entwickler-Changelog vorgestellt hat. Laut OpenAI dient es dazu, Schwachstellen zu untersuchen, sie in autorisierten Testumgebungen zu reproduzieren und Korrekturen zu überprüfen.
Q2: Wie unterscheidet sich GPT-6-Cyber von allgemeinen GPT-Modellen?
Laut OpenAI sind allgemeine Modelle für eine breite Palette von Aufgaben gedacht. GPT-6-Cyber konzentriert sich dagegen auf den gesamten Prozess der Schwachstellenbearbeitung. Zudem muss vorab das Daybreak-Setup abgeschlossen werden, und das Modell darf nur in autorisierten Testumgebungen eingesetzt werden. Offizielle Evaluierungsdaten zu den Leistungsunterschieden liegen derzeit nicht vor, sodass kein quantitativer Vergleich möglich ist.
Q3: Kann GPT-6-Cyber bereits direkt aufgerufen werden?
OpenAI weist lediglich darauf hin, dass vor der ersten Anfrage das Daybreak-Setup geprüft werden muss. Ob das Modell öffentlich verfügbar ist oder ob eine Anmeldung beziehungsweise Prüfung erforderlich ist, wurde nicht angegeben. Orientieren Sie sich am besten an den weiteren Angaben in der OpenAI-Entwicklerdokumentation und verlassen Sie sich nicht auf Informationen aus zweiter Hand.
Q4: Wie viel kostet GPT-6-Cyber?
Der offizielle Changelog enthält keine Angaben zu Preisen oder Abrechnung. Bis OpenAI diese veröffentlicht, lassen sich konkrete Preisangaben nicht überprüfen. Wer die Kosten für Sicherheitsanalysen vorab schätzen möchte, kann über APIYI auf apiyi.com einige Beispiele mit einem allgemeinen Modell ausführen und so Referenzwerte für den Token-Verbrauch erhalten.
Q5: Wie kann man sich vorbereiten, während man auf die Freigabe wartet?
Es empfiehlt sich, bereits abgeschlossene interne Schwachstellenfälle zusammenzustellen, Regeln für die Anonymisierung und Autorisierung festzulegen und mit einem allgemeinen Modell einen Ablauf zur Aufbereitung von Berichten als Bewertungsgrundlage aufzubauen. Über die OpenAI-kompatible Schnittstelle von APIYI auf apiyi.com lassen sich mit demselben Code mehrere allgemeine Modelle direkt vergleichen. Auch beim späteren Einbinden eines neuen Modells sind dann nur wenige Änderungen nötig.
Q6: Was genau ist eine „autorisierte Testumgebung“?
OpenAI hat dazu noch keine offizielle Definition veröffentlicht. Nach Branchenkonvention ist damit in der Regel eine Testumgebung gemeint, deren Systeme der eigenen Organisation gehören oder für die eine schriftliche Genehmigung vorliegt, die von der Produktionsumgebung getrennt ist und in der sich Aktionen überprüfen lassen. Die genauen Grenzen ergeben sich erst aus den offiziellen Richtlinien.
GPT-6-Cyber: Die wichtigsten Punkte
- Klarer offizieller Fokus: GPT-6-Cyber ist für drei Aufgaben vorgesehen: Schwachstellen untersuchen, sie mit entsprechender Autorisierung reproduzieren und Korrekturen überprüfen.
- Vorbereitender Schritt erforderlich: Vor der ersten Anfrage muss das Daybreak setup geprüft werden. Der genaue Ablauf ist noch nicht öffentlich.
- Autorisierung ist eine feste Grenze: Die Reproduktion ist auf eine „authorized test environment“ beschränkt. Unternehmen brauchen dafür passende Compliance-Prozesse.
- Wichtige Angaben fehlen noch: Zugangsbedingungen, Preise, Schnittstellenform, technische Daten und Evaluierungsergebnisse wurden noch nicht veröffentlicht.
- Basis für Vergleiche vorbereiten: Über APIYI apiyi.com lässt sich bereits mit allgemeinen Modellen ein Evaluierungsprozess aufbauen, um später einen Vergleich durchzuführen.
Zusammenfassung
Zu GPT-6-Cyber lassen sich derzeit folgende Punkte bestätigen:
- Einsatz: Das Modell soll den gesamten Ablauf von der Schwachstellenuntersuchung über die Reproduktion in einer autorisierten Testumgebung bis zur Überprüfung der Korrektur abdecken.
- Voraussetzung: Vor dem ersten Aufruf ist das Daybreak setup erforderlich. Details zum Ablauf muss der Anbieter noch ergänzen.
- Grenze: Die „autorisierte Testumgebung“ steht bereits in der offiziellen Kurzbeschreibung. Compliance-Vorbereitung und technische Evaluierung sind daher gleichermaßen wichtig.
Für die meisten Teams ist es derzeit sinnvoll, die offiziellen Dokumentationsupdates zu verfolgen und gleichzeitig Testfälle, Bewertungskriterien und Autorisierungsprozesse vorzubereiten. Entscheidungen auf Grundlage unbestätigter Informationen sind nicht nötig. Empfehlenswert ist es, den Evaluierungsprozess zunächst über APIYI apiyi.com mit allgemeinen Modellen durchzuspielen. Sobald die Zugangsbedingungen für GPT-6-Cyber feststehen, lassen sich Vergleichstests zügig durchführen.
📚 Quellen
- OpenAI API Changelog: Veröffentlichungseintrag zu GPT-6-Cyber (2026-11-05)
- Link:
developers.openai.com/api/docs/changelog - Hinweis: Quelle für alle offiziellen Angaben in diesem Artikel, einschließlich der Beschreibung des Modellzwecks und des vorbereitenden Hinweises zum Daybreak-Setup
Autor: Technisches Team von APIYI
Technischer Austausch: Kontaktieren Sie uns gerne über die Startseite von APIYI. Weitere Informationen zur Anbindung finden Sie im Dokumentationszentrum unter docs.apiyi.com.


