
ملاحظة الكاتب: يستند هذا المقال إلى سجل التغييرات الرسمي من OpenAI لتوضيح الغرض من GPT-6-Cyber، ومتطلبات استخدامه، والمعلومات التي لم تُعلن بعد.
في 5 نوفمبر 2026، أضافت OpenAI سجلًا إلى صفحة changelog في وثائق المطورين، أعلنت فيه إطلاق نموذج مخصص للسيناريوهات الأمنية، هو GPT-6-Cyber. ولخّصت الشركة استخدامه في التحقيق في الثغرات، وإعادة إنتاجها في بيئات اختبار مصرّح بها، والتحقق من الإصلاحات. وأشارت أيضًا إلى ضرورة إكمال إعداد Daybreak قبل إرسال الطلب الأول.
هذه ليست شائعة؛ فالمعلومات مصدرها سجل التغييرات الرسمي في وثائق مطوري OpenAI. لكن النص الرسمي موجز جدًا، لذا لا تزال المعلومات المؤكدة محدودة. وقد ظهرت على الإنترنت ادعاءات كثيرة عن الأسعار ونتائج اختبارات الأداء ونطاق الإتاحة، لا تدعمها المواد الرسمية.
ما الذي يقدمه المقال؟ اعتمادًا على النص الرسمي فقط، نوضح ما يستطيع GPT-6-Cyber فعله، وحدود استخدامه، والمعلومات التي لا تزال بانتظار إعلان رسمي، لمساعدتك على تحديد ما إذا كان تقييمه يستحق الوقت والجهد الآن.
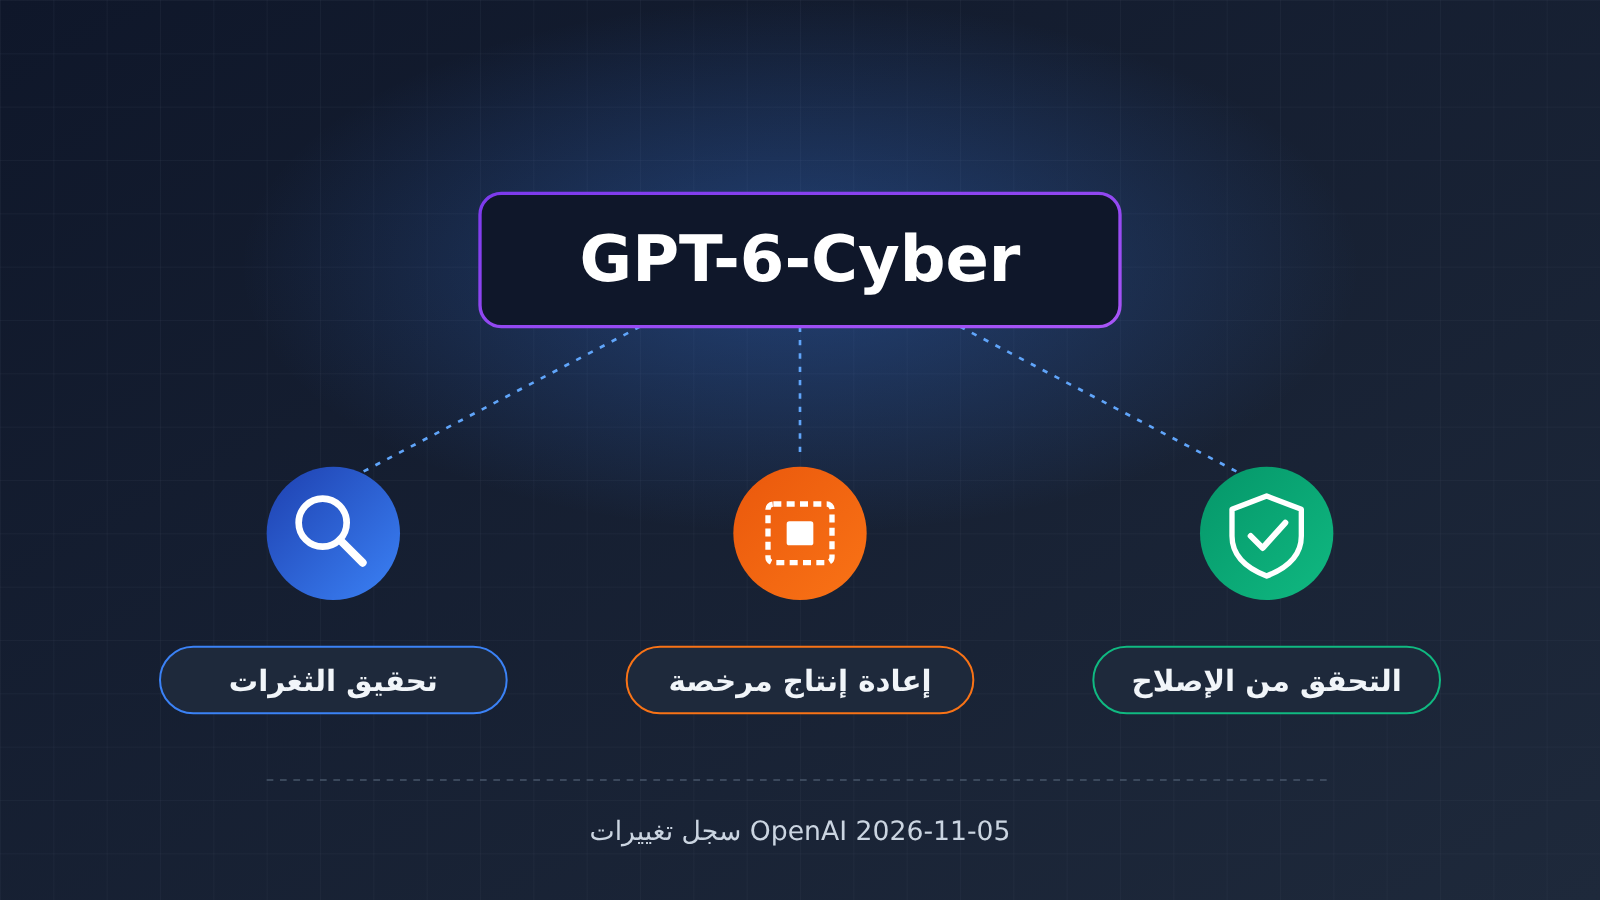
نظرة سريعة على أهم معلومات GPT-6-Cyber
لنبدأ بالمعلومات التي يمكن تأكيدها من النص الرسمي. يقتصر الجدول التالي على ما ورد صراحةً في سجل التغييرات (changelog)، وتُصنّف بقية التفاصيل على أنها «غير معلنة».
| البند | التفاصيل | حالة المصدر |
|---|---|---|
| تاريخ الإصدار | 2026-11-05 (تاريخ التسجيل في سجل التغييرات) | ✅ تأكيد رسمي |
| الجهة المطوِّرة | OpenAI، وأُعلن عنه في سجل تغييرات وثائق المطورين | ✅ تأكيد رسمي |
| اسم النموذج | GPT-6-Cyber | ✅ تأكيد رسمي |
| الاستخدام الرسمي | التحقيق في الثغرات، وإعادة إنتاجها في بيئات اختبار مصرح بها، والتحقق من الإصلاحات | ✅ تأكيد رسمي |
| متطلبات الاستخدام | الاطلاع على إعداد Daybreak setup وإكماله قبل إرسال الطلب الأول | ✅ تأكيد رسمي |
| السعر / شروط الوصول / معلمات الواجهة | لم يرد ذكرها في سجل التغييرات | ❓ غير معلنة |
تشير هذه المعلومات إلى أن OpenAI تطرح GPT-6-Cyber بوصفه نموذجًا متخصصًا في سير عمل هندسة الأمن، وليس نموذجًا للمحادثة العامة. وقد حصرت الشركة استخداماته في مجال «الثغرات»، وذكرت في الجملة الأولى «authorized test environment» (بيئة اختبار مصرح بها). وهذا يعني أن حدود الاستخدام جزء من طبيعة المنتج، وليست مجرد شروط إضافية.
ما المقصود بإعداد Daybreak setup الخاص بـ GPT-6-Cyber؟
ورد في سجل التغييرات: «See Daybreak setup before sending your first request»، أي إنه يجب الاطلاع على إعداد Daybreak setup قبل إرسال الطلب الأول. وتشير هذه العبارة إلى أمرين: أولًا، من المرجح أن الحصول على مفتاح API وحده لا يكفي لاستدعاء GPT-6-Cyber مباشرةً؛ وثانيًا، أن OpenAI صممت له عملية وصول منفصلة.
أما تفاصيل Daybreak setup، مثل ما إذا كان يتطلب تقديم طلب للأهلية، أو مراجعة المؤسسة، أو التحقق من الهوية، أو يقتصر على إعدادات تقنية، فلم توضحها المواد المتاحة. وإلى أن تنشر الوثائق الرسمية هذه التفاصيل، لا يُنصح بالتعامل مع أي وصف من مصادر ثانوية على أنه الإجراء الدقيق.
كيف نفهم الاستخدامات الثلاثة الأساسية لـ GPT-6-Cyber؟
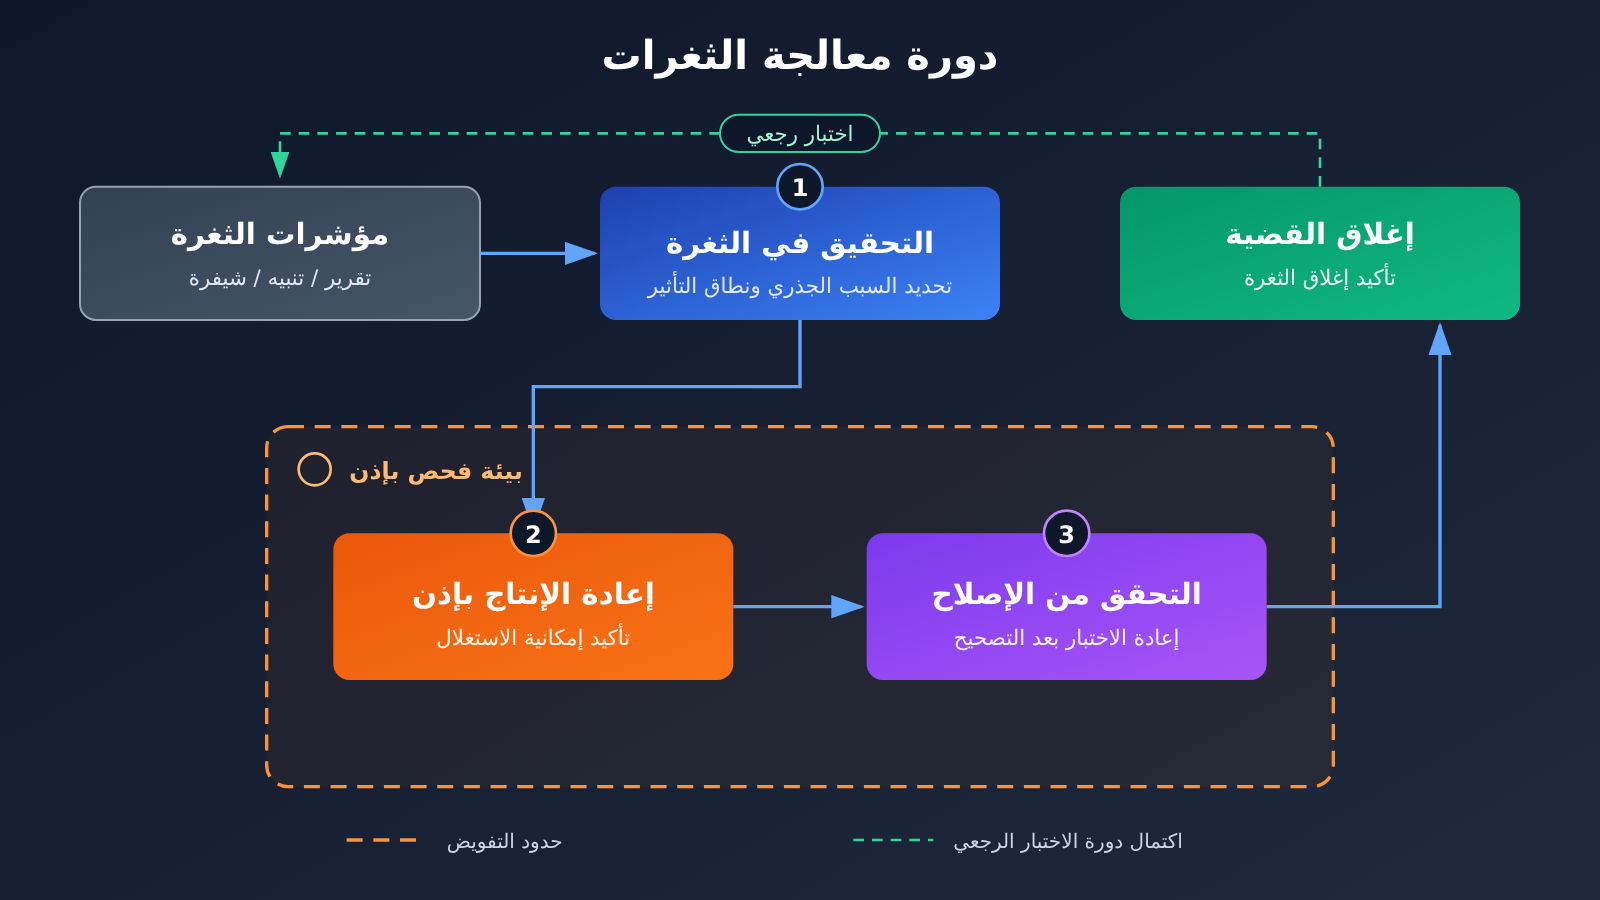
يذكر النص الرسمي ثلاثة أفعال: التحقيق (investigate)، وإعادة الإنتاج (reproduce)، والتحقق (verify). وتشكل هذه الخطوات معًا دورة متكاملة لمعالجة الثغرات في فرق الأمن. فيما يلي شرح لكل مرحلة بالاستناد إلى ممارسات هندسة الأمن الشائعة. وهذا الشرح مستمد من المعرفة العامة في المجال، ولا يمثل وصفًا رسميًا من OpenAI لقدرات النموذج.
| المرحلة | التعبير الرسمي | معناها في سير العمل الأمني | المخرجات النموذجية |
|---|---|---|---|
| التحقيق في الثغرة | investigate vulnerabilities | تحليل مؤشرات الثغرة وتحديد السبب الجذري وشروط ظهورها ونطاق تأثيرها | تحليل السبب الجذري، وتقييم التأثير |
| إعادة الإنتاج بتفويض | reproduce them in an authorized test environment | التأكد من وجود الثغرة وإمكانية تفعيلها في بيئة اختبار مصرح بها | خطوات إعادة الإنتاج، وسجلات التحقق |
| التحقق من الإصلاح | verify fixes | إعادة الاختبار قبل نشر التصحيح وبعده، للتأكد من إغلاق الثغرة وعدم ظهور مشكلات جديدة | نتائج اختبار التراجع، وتأكيد الإصلاح |
مرحلة التحقيق في الثغرات باستخدام GPT-6-Cyber
يبدأ التحقيق عادةً بمؤشر قد يكون تقريرًا خارجيًا عن ثغرة، أو تنبيهًا من أداة فحص، أو سلوكًا برمجيًا مريبًا اكتُشف أثناء تدقيق الشفرة. ويهدف التحقيق إلى الإجابة عن عدة أسئلة: أين تكمن المشكلة؟ وفي أي ظروف تظهر؟ وما الأنظمة والبيانات التي قد تتأثر بها؟ تعتمد هذه الخطوة بدرجة كبيرة على فهم الشفرة وسياق النظام، وهي من المراحل التي تستغرق أكبر قدر من وقت فرق الأمن.
مرحلة إعادة الإنتاج بتفويض باستخدام GPT-6-Cyber
تُعد إعادة الإنتاج خطوة أساسية للتأكد من أن الثغرة موجودة فعلًا. فكثير من تقارير الثغرات تظل في مرحلة الاحتمال النظري، ولا يستطيع الفريق تحديد الأولوية وتخصيص موارد الإصلاح إلا بعد تفعيل الثغرة بنجاح في بيئة فعلية. ويؤكد النص الرسمي أن إعادة الإنتاج يجب أن تتم في «بيئة اختبار مصرح بها» (authorized test environment)، وهي نقطة سنتناولها بالتفصيل في القسم التالي.
مرحلة التحقق من الإصلاح باستخدام GPT-6-Cyber
غالبًا ما يُقلَّل من أهمية التحقق من الإصلاح. فكتابة التصحيح لا تعني بالضرورة حل المشكلة؛ إذ قد يغطي بعض المسارات التي تؤدي إلى ظهور الثغرة فقط، أو يتسبب في مشكلات تراجع جديدة. وتتطلب مرحلة التحقق إعادة الاختبار بالطريقة المستخدمة في إعادة الإنتاج، للتأكد من أن مسار الهجوم الأصلي لم يعد فعالًا. وإدراج هذه الخطوة صراحةً ضمن الاستخدامات الرسمية يشير إلى أن GPT-6-Cyber يستهدف العملية كاملة، من اكتشاف الثغرة إلى إغلاقها، لا مجرد «البحث عن الثغرات».
أهمية بيئة الاختبار المصرّح بها للامتثال عند استخدام GPT-6-Cyber
تُعد عبارة «بيئة اختبار مصرّح بها» (authorized test environment) أكثر ما يستحق الانتباه في سجل التغييرات هذا. فإعادة إنتاج الثغرات سلاح ذو حدين: قد تكون الخطوات نفسها عملاً أمنياً مشروعاً داخل بيئة اختبار تابعة للمؤسسة، لكنها قد تشكّل هجوماً إذا استُخدمت على نظام إنتاج دون تصريح. وإدراج OpenAI لهذا القيد في الوصف الموجز للنموذج يشير إلى أنها حددت حدود الاستخدام على مستوى المنتج نفسه.
لم تنشر OpenAI حتى الآن تعريفاً محدداً لـ«بيئة الاختبار المصرّح بها» أو تفاصيل السياسات المرتبطة بها. ووفقاً للممارسات الشائعة في القطاع، تهتم المؤسسات عادةً بالنقاط التالية عند تطبيق أدوات مشابهة، ويمكن الاستعانة بها في التحضير الداخلي:
- تحديد نطاق التفويض بوضوح: أن يكون الهدف تابعاً للمؤسسة أو أن يكون مالك الأصل قد منح تفويضاً كتابياً، مع توثيق نطاق الاختبار ونافذته الزمنية.
- عزل البيئة: إجراء إعادة الإنتاج في بيئة اختبار مستقلة أو بيئة ما قبل الإنتاج، مع عزلها عن بيانات الإنتاج والمستخدمين الفعليين.
- قابلية تدقيق الإجراءات: الاحتفاظ بسجلات توضّح من أجرى الاختبار، ومتى، وعلى أي هدف، وما الذي اختبره.
- الحد من البيانات: إزالة البيانات الحساسة قدر الإمكان من الشفرة والسجلات والإعدادات المقدّمة إلى النموذج، لتجنب تسريب المفاتيح وبيانات المستخدمين.
بالنسبة إلى الفرق التقنية في المؤسسات، يعني ذلك أن تقييم GPT-6-Cyber لا يقتصر على اختيار تقني، بل يتطلب أيضاً مشاركة فرق الأمن والشؤون القانونية أو الامتثال. وبعد نشر السياسات الرسمية، يُنصح بمقارنتها بإجراءات التفويض الداخلية لاختبارات الاختراق، للتأكد من توافقها معها.
قائمة المعلومات المؤكدة وغير المؤكدة عن GPT-6-Cyber
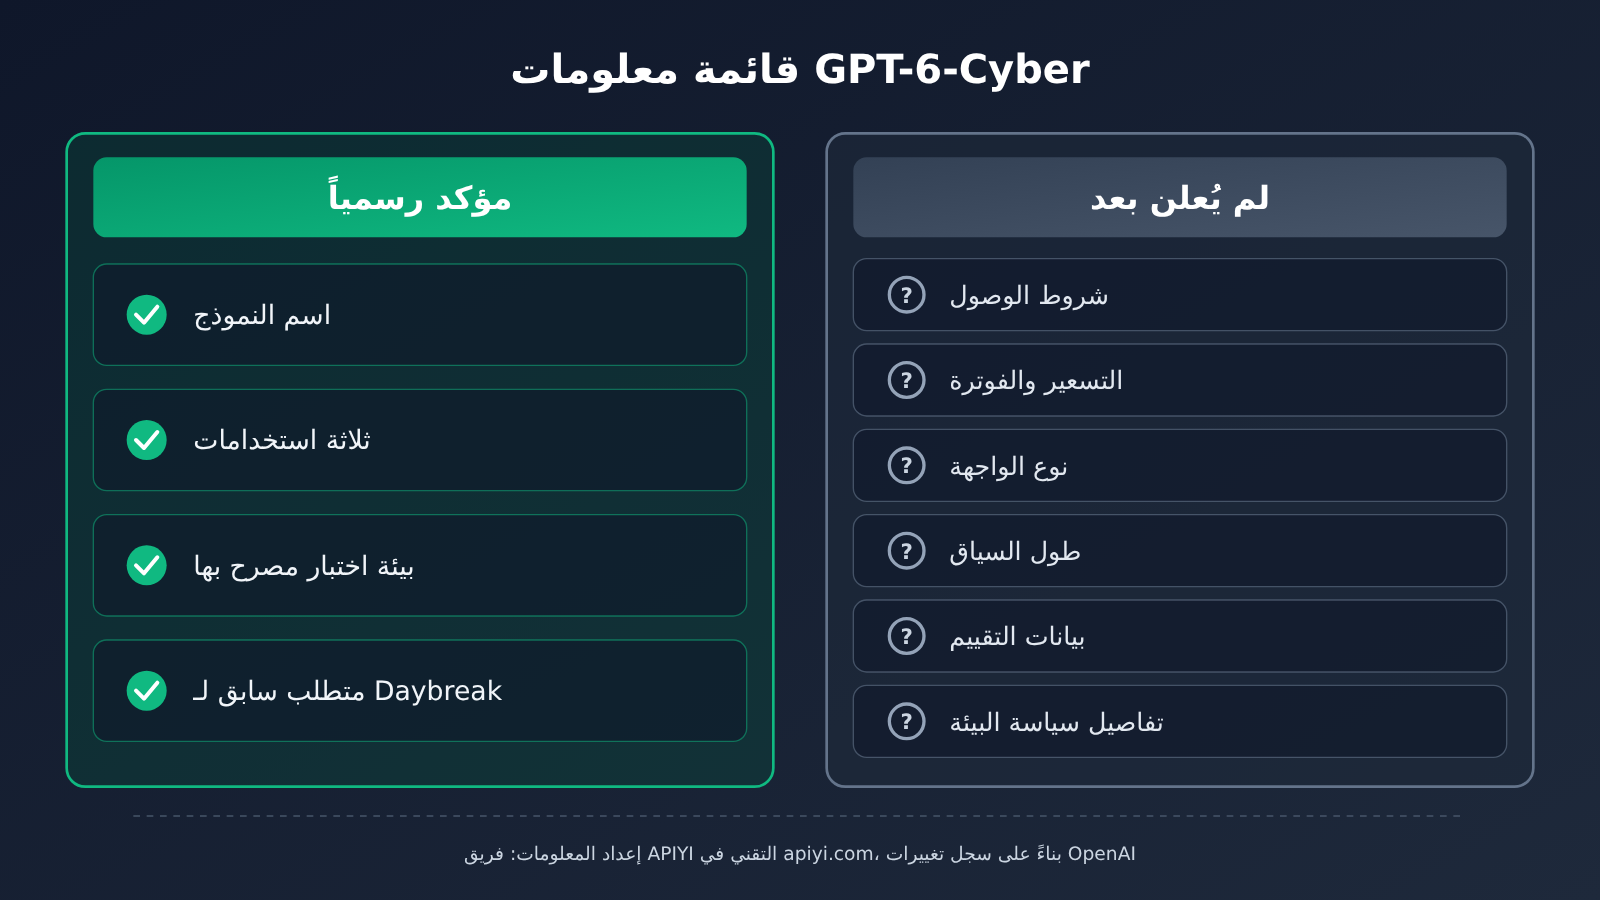
تتداول حاليًا معلومات كثيرة عن النموذج. يقسم الجدول أدناه المعلومات إلى فئتين: «مؤكدة رسميًا» و«لم يُعلن عنها بعد». يُنصح بالتحقق من كل بند قبل التقييم، وعدم إدراج المعلومات غير المؤكدة في الخطط الداخلية.
| البند المطلوب تأكيده | لماذا يهم؟ | الحالة الحالية |
|---|---|---|
| شروط الوصول | هل سيكون متاحًا للجميع، أم سيقتصر على مؤسسات أو هويات محددة أو يتطلب مراجعة؟ | لم يُعلن عنها |
| إجراءات Daybreak setup | تحدد الوقت اللازم من تقديم الطلب إلى أول استدعاء | ذُكر فقط أنه يجب الاطلاع عليها مسبقًا، ولم تُعلن التفاصيل |
| الأسعار وطريقة الفوترة | تؤثر في تكلفة تدقيق الشفرة واختبارات الانحدار على نطاق واسع | لم يُعلن عنها |
| شكل الواجهة | يحدد دعم Chat Completions وResponses وغيرهما تكلفة تعديلات التكامل | لم يُعلن عنه |
| المعلمات التقنية مثل طول السياق | تؤثر في إمكانية معالجة قواعد شفرة كبيرة أو سجلات طويلة دفعة واحدة | لم يُعلن عنها |
| بيانات تقييم القدرات | توضح الفروق الفعلية مقارنة بالنماذج العامة | لم يُعلن عنها |
| سياسة بيئة الاختبار المصرح بها | تحدد الحدود الفعلية للاستخدام المتوافق مع المتطلبات | لم يُعلن عنها |
من المهم التنبيه إلى أنه لا توجد حاليًا أي مواد رسمية تقدم نتائج اختبارات أداء GPT-6-Cyber أو بيانات مقارنة مع النماذج العامة أو معلومات عن الأسعار. إذا صادفت ادعاءات تتضمن أرقامًا محددة، فتحقق أولًا من أنها صادرة عن وثائق OpenAI الرسمية.
📌 ملاحظة للمقارنة: بعد إتاحة الوصول رسميًا، يُنصح باختبار GPT-6-Cyber والنموذج العام الذي تستخدمه حاليًا باستخدام المجموعة نفسها من عينات الثغرات الداخلية. يمكنك إعداد نتائج النموذج العام مسبقًا كخط أساس عبر الواجهة الموحدة لـ APIYI على apiyi.com، لتتمكن من المقارنة مباشرة عند إتاحة النموذج.
التحضير لتقييم GPT-6-Cyber
قبل اتضاح شروط الوصول، يمكن للفريق البدء ببعض التحضيرات التي لا تعتمد على النموذج الجديد. من الخطوات العملية إنشاء سير عمل بسيط لتنظيم تقارير الثغرات باستخدام نموذج عام متاح حاليًا، وجمع عينات ووضع معايير للتقييم. وعندما يصبح GPT-6-Cyber متاحًا، يمكن استبدال اسم النموذج وإجراء اختبار للمقارنة.
يستخدم المثال التالي واجهة متوافقة مع OpenAI لاستدعاء نموذج عام وتنظيم تقرير ثغرة في صيغة مهيكلة. تنبيه: لم يُعلن رسميًا بعد عن معرّف نموذج GPT-6-Cyber في API أو طريقة الوصول إليه، لذا يجب استبدال اسم النموذج في المثال بنموذج متاح لديك.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # واجهة APIYI المتوافقة مع OpenAI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # استبدله بنموذج عام متاح لديك
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
عرض الشفرة الكاملة للتنفيذ (بما في ذلك إزالة البيانات الحساسة والمخرجات المهيكلة)
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # واجهة APIYI الموحدة، لتسهيل تبديل النماذج والمقارنة بينها لاحقًا
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """إخفاء البيانات الحساسة الأساسية قبل الإرسال: إزالة المفاتيح المحتملة وعناوين البريد الإلكتروني وعناوين IP الداخلية"""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # استبدل اسم النموذج باسم نموذج متاح فعليًا؛ يمكن إجراء اختبار مقارن باستخدام GPT-6-Cyber هنا بعد إتاحته
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 البدء السريع: إذا أردت تجربة الخطوات السابقة أولًا، يمكنك التسجيل في APIYI على apiyi.com للحصول على رصيد تجريبي مجاني. يتيح لك مفتاح API واحد استدعاء نماذج عامة شائعة مثل OpenAI وClaude وGemini، مما يسهل وضع معيار أساسي للتقييم مسبقًا. تجدر الإشارة إلى أنه لا توجد معلومات مؤكدة حتى الآن بشأن إتاحة GPT-6-Cyber عبر APIYI؛ لذا يُرجى الرجوع إلى إعلانات المنصة.
لضمان إمكانية مقارنة الاختبارات اللاحقة، يعرض الجدول التالي الجوانب المقترح التركيز عليها عند التقييم. ويمكنك خلال مرحلة التحضير استخدام النماذج العامة لإعداد العينات ومعايير التقييم للجوانب الثلاثة الأولى.
| جانب التقييم | ما يمكن فعله خلال مرحلة التحضير | ما ينبغي التركيز عليه بعد إتاحة النموذج الجديد |
|---|---|---|
| دقة تحديد السبب الجذري | جمع ثغرات داخلية أُغلقت تقاريرها لاستخدامها كإجابات مرجعية | الفروق مقارنة بنتائج النماذج العامة |
| قابلية استخدام خطوات إعادة الإنتاج | توثيق خطوات إعادة الإنتاج اليدوية في بيئة معزولة | إمكانية تنفيذ الخطوات المُولّدة مباشرة في بيئة مصرح بها |
| اكتمال التحقق من الإصلاح | تنظيم التصحيحات السابقة وحالات اختبار الانحدار | القدرة على اكتشاف مسارات تفعيل أغفلتها التصحيحات |
| الامتثال وأمان البيانات | وضع قواعد لإخفاء البيانات الحساسة وقائمة بالتفويضات | مدى توافق السياسات الرسمية مع الإجراءات الداخلية |
تحليل تأثير GPT-6-Cyber
التأثير على المطورين والفرق التقنية في الشركات
- قد تظهر خيارات لنماذج متخصصة في سير عمل الأمن: في السابق، كان استخدام النماذج العامة لتحليل الثغرات يتطلب الكثير من القيود في الموجهات. ومع ظهور النماذج المتخصصة، أصبحت هناك أدوات أكثر ملاءمة للتعامل مع الثغرات، لكن فعاليتها الفعلية لا تزال بحاجة إلى اختبار.
- قد تكون متطلبات الوصول أعلى من النماذج العادية: تشير المتطلبات المسبقة لإعداد Daybreak إلى وجود خطوات إضافية قبل استدعاء النموذج، لذا تحتاج الفرق إلى تخصيص الوقت اللازم وإشراك مسؤولي الأمن والامتثال مبكرًا.
- أصبح «التفويض» متطلبًا للمنتج، لا مجرد التزام ذاتي من الفريق: ينص الوصف الرسمي للاستخدام على ضرورة إجراء الاختبارات في بيئة مصرّح بها، ما يجعل سجلات التفويض وعمليات التدقيق الداخلية أكثر أهمية للشركات.
التأثير على قطاع الأمن
- بدأ مزودو النماذج بتقسيم القدرات الأمنية حسب حالات الاستخدام: فصلت OpenAI الاستخدامات الأمنية في نموذج مستقل، مع إجراءات وصول خاصة به. ويعكس ذلك توجه مزودي نماذج اللغة الكبيرة نحو معالجة السيناريوهات عالية المخاطر بمزيد من الدقة.
- اهتمام أكبر بالتحقق من الإصلاحات: يضع الوصف الرسمي «التحقق من الإصلاحات» إلى جانب «التحقيق»، ما يساعد على توجيه اهتمام القطاع إلى إغلاق دورة معالجة الثغرات، بدلًا من التركيز على عدد الثغرات المكتشفة فقط.
الأسئلة الشائعة FAQ
س1: ما هو GPT-6-Cyber؟
GPT-6-Cyber هو نموذج متخصص في الأمن أعلنته OpenAI في سجل تغييرات المطورين بتاريخ 2026-11-05. ووفقًا للإعلان الرسمي، يُستخدم للتحقيق في الثغرات، وإعادة إنتاجها في بيئات اختبار مصرح بها، والتحقق من إصلاحها.
س2: ما الفرق بين GPT-6-Cyber ونماذج GPT العامة؟
وفقًا للوصف الرسمي، تُستخدم النماذج العامة لمجموعة واسعة من المهام، بينما يركز GPT-6-Cyber على دورة معالجة الثغرات كاملة، ويشترط إكمال إعداد Daybreak أولًا واستخدامه في بيئة اختبار مصرح بها. ولا توجد حاليًا بيانات تقييم رسمية تتيح مقارنة قدرات النموذجين بالأرقام.
س3: هل يمكن استدعاء GPT-6-Cyber مباشرة الآن؟
ذكرت OpenAI رسميًا ضرورة مراجعة إعداد Daybreak قبل إرسال الطلب الأول، لكنها لم توضح ما إذا كان النموذج متاحًا للعامة أو يتطلب تقديم طلب أو الخضوع لمراجعة. يُنصح بالاعتماد على التوضيحات اللاحقة في وثائق مطوري OpenAI، لا على المصادر غير المباشرة.
س4: ما سعر GPT-6-Cyber؟
لم يذكر سجل التغييرات الرسمي السعر أو طريقة الفوترة، ولا يمكن التحقق من أي سعر محدد قبل الإعلان عنه رسميًا. وإذا أردت تقدير تكلفة استدعاء النموذج لمهام التحليل الأمني مبدئيًا، يمكنك تشغيل مجموعة من العينات باستخدام نموذج عام عبر APIYI على apiyi.com للحصول على بيانات مرجعية عن استهلاك الرموز (tokens).
س5: ما الذي يمكن فعله استعدادًا لإتاحة النموذج؟
يُنصح بجمع عينات من الثغرات الداخلية التي أُغلقت قضاياها، ووضع قواعد لإخفاء البيانات الحساسة والحصول على التصاريح، ثم استخدام نموذج عام لبناء سير عمل لتنظيم التقارير يُستفاد منه كخط أساس للتقييم. وباستخدام واجهة API المتوافقة مع OpenAI من APIYI على apiyi.com، يمكن التبديل بين عدة نماذج عامة بالكود نفسه لإجراء مقارنة بينها، مع الحاجة إلى تعديلات أقل عند دمج نموذج جديد لاحقًا.
س6: ما المقصود تحديدًا بـ«بيئة اختبار مصرح بها»؟
لم تنشر OpenAI تعريفًا رسميًا بعد. وبحسب المتعارف عليه في المجال، يُقصد بها عادةً بيئة اختبار تكون أصولها مملوكة للمؤسسة أو مشمولة بتصريح كتابي، ومعزولة عن بيئة الإنتاج، وتخضع عملياتها للتدقيق. أما الحدود الدقيقة، فيُرجى الرجوع إلى السياسة الرسمية عند صدورها.
أبرز النقاط حول GPT-6-Cyber
- الهدف المعلن واضح: يستهدف GPT-6-Cyber ثلاث مراحل: التحقيق في الثغرات، وإعادة إنتاجها بتصريح، والتحقق من إصلاحها.
- الاستخدام يتطلب خطوة مسبقة: يجب مراجعة إعداد Daybreak قبل إرسال الطلب الأول، لكن تفاصيل العملية لم تُعلن بعد.
- التصريح شرط أساسي: تقتصر إعادة الإنتاج على بيئة اختبار مصرح بها (authorized test environment)، وعلى المؤسسات تجهيز إجراءات الامتثال المناسبة.
- معلومات أساسية لم تُعلن بعد: تشمل شروط الوصول والأسعار وطريقة الوصول عبر الواجهة والمواصفات التقنية وبيانات التقييم.
- جهّز خط أساس مسبقًا: يمكن استخدام النماذج العامة عبر APIYI على apiyi.com لبناء عملية تقييم، ثم إجراء مقارنة عند إتاحة النموذج رسميًا.
الخلاصة
يمكن تأكيد النقاط التالية حول GPT-6-Cyber حاليًا:
- الاستخدام: يغطي دورة العمل كاملة، من التحقيق في الثغرات إلى إعادة إنتاجها في بيئة اختبار مصرح بها والتحقق من إصلاحها.
- المتطلبات المسبقة: يجب إكمال إعداد Daybreak قبل استدعاء النموذج لأول مرة، على أن تُعلن التفاصيل رسميًا لاحقًا.
- الحدود: وردت عبارة «بيئة اختبار مصرح بها» في التعريف الرسمي المختصر للنموذج، لذا فإن الاستعداد للامتثال لا يقل أهمية عن التقييم التقني.
بالنسبة إلى معظم الفرق، من الأفضل الآن متابعة تحديثات الوثائق الرسمية وتجهيز العينات ومعايير التقييم وإجراءات التصريح، دون التسرع في اتخاذ قرارات بناءً على معلومات غير مؤكدة. ويُنصح باستخدام النماذج العامة عبر APIYI على apiyi.com لاختبار عملية التقييم مسبقًا، حتى تتمكن الفرق من إجراء اختبارات مقارنة بسرعة بمجرد اتضاح شروط الوصول إلى GPT-6-Cyber.
📚 المراجع
- سجل تغييرات OpenAI API: سجل إصدار GPT-6-Cyber (2026-11-05)
- الرابط:
developers.openai.com/api/docs/changelog - ملاحظة: مصدر جميع الحقائق الرسمية الواردة في المقال، ويتضمن وصف استخدامات النموذج وتنبيهًا مسبقًا بشأن إعداد Daybreak
الكاتب: الفريق التقني في APIYI
للتواصل التقني: يسعدنا تواصلكم معنا عبر الصفحة الرئيسية لموقع APIYI، ولمزيد من معلومات التكامل، يمكنكم زيارة مركز التوثيق على docs.apiyi.com


