
作者注:解读 Cursor 2026-11-13 官方调查终稿,说明 API 凭证与编码轨迹的真实暴露比例、官方点名未受影响的系统,并给出第三方密钥的减量存放与轮换建议。
Cursor 在 2026-11-13 发布了这次安全事件的官方调查终稿,不到 0.01% 的客户有 API 凭证暴露,未开 Privacy Mode 用户中不到 0.05% 的编码轨迹暴露,这两个数字是本次 Cursor API密钥泄露讨论的事实基准。如果你曾把 OpenAI、Claude 或其他第三方密钥填进 Cursor、Claude Code,这篇文章帮你判断自己是否需要行动。
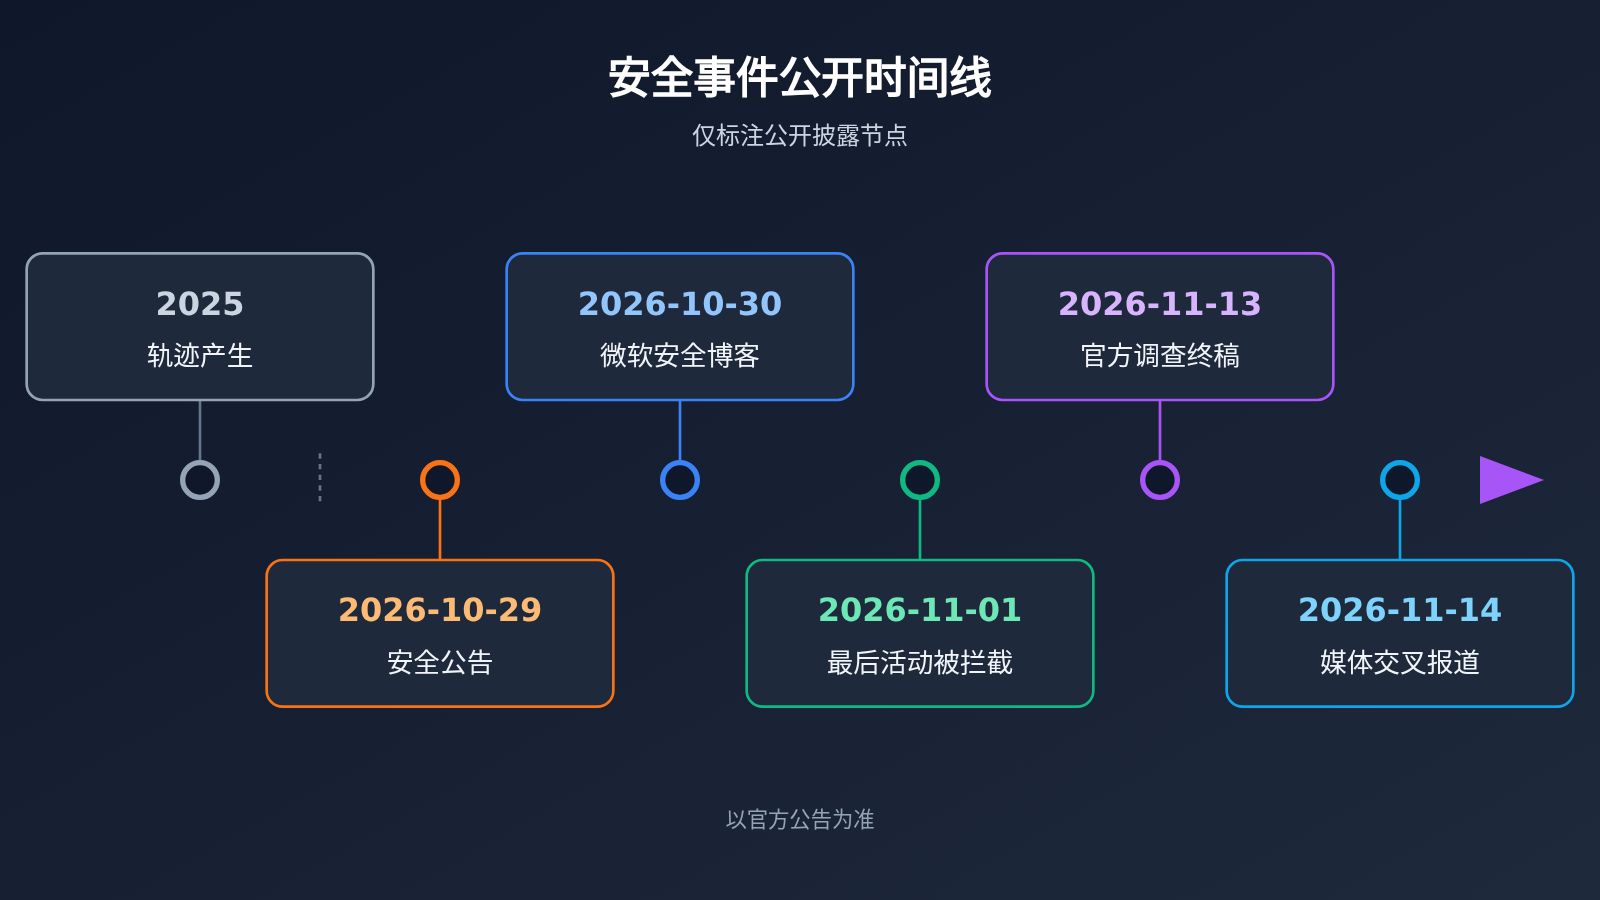
这不是坊间传言的二次加工,所有数字都以 Cursor 官方调查终稿为准,10 月 29 日当天安全公告和媒体报道只用于交叉核对。
核心价值:3 分钟弄清官方给出的影响比例、官方明确未受影响的系统,以及密钥怎么少放、怎么轮换。
Cursor API密钥泄露事件核心信息速览
先把最关键的事实放在一张表里。需要特别注意两篇官方文章的定位:11 月 13 日那篇是官方调查终稿,10 月 29 日那篇是事件当天的安全公告,数字和范围以终稿为准。
| 信息项 | 详情 |
|---|---|
| 官方调查终稿 | 2026-11-13 发布,标题为安全事件更新,数字以此为准 |
| 当天安全公告 | 2026-10-29 发布,针对 Claude Code 扩展未授权副本 |
| 事件起点 | Cursor 签发给 Fireworks 的访问密钥被暴露(Cursor 表述为由 Fireworks 暴露) |
| 直接数据影响 | 一个只读存储桶被复制,内含有限的编码智能体轨迹,大多来自 2025 年 |
| API 凭证暴露比例 | 不到 0.01% 的客户 |
| 编码轨迹暴露比例 | 未开 Privacy Mode 用户中不到 0.05% |
| 恶意扩展影响 | 最多 5000 人可能拿到恶意构建,在线约 11 小时 |
| 最后攻击者活动 | 2026-11-01,且被拦截 |
| 联系方式 | [email protected] |
Cursor API密钥泄露的数据来源是什么
被复制的存储桶里装的是编码智能体轨迹,来源有两个前提条件:会话没有开启 Privacy Mode,并且 Cursor 获准将其用于训练。换句话说,开了 Privacy Mode 的会话不在这批数据里。
其中只有少量轨迹包含未脱敏的凭证,这就是“不到 0.01% 客户 API 凭证暴露”的由来。凭证之所以出现在轨迹里,通常是因为开发者在对话或代码里直接写入了明文密钥,这一点对后面的防护建议很重要。
安全事件的后续扩散范围
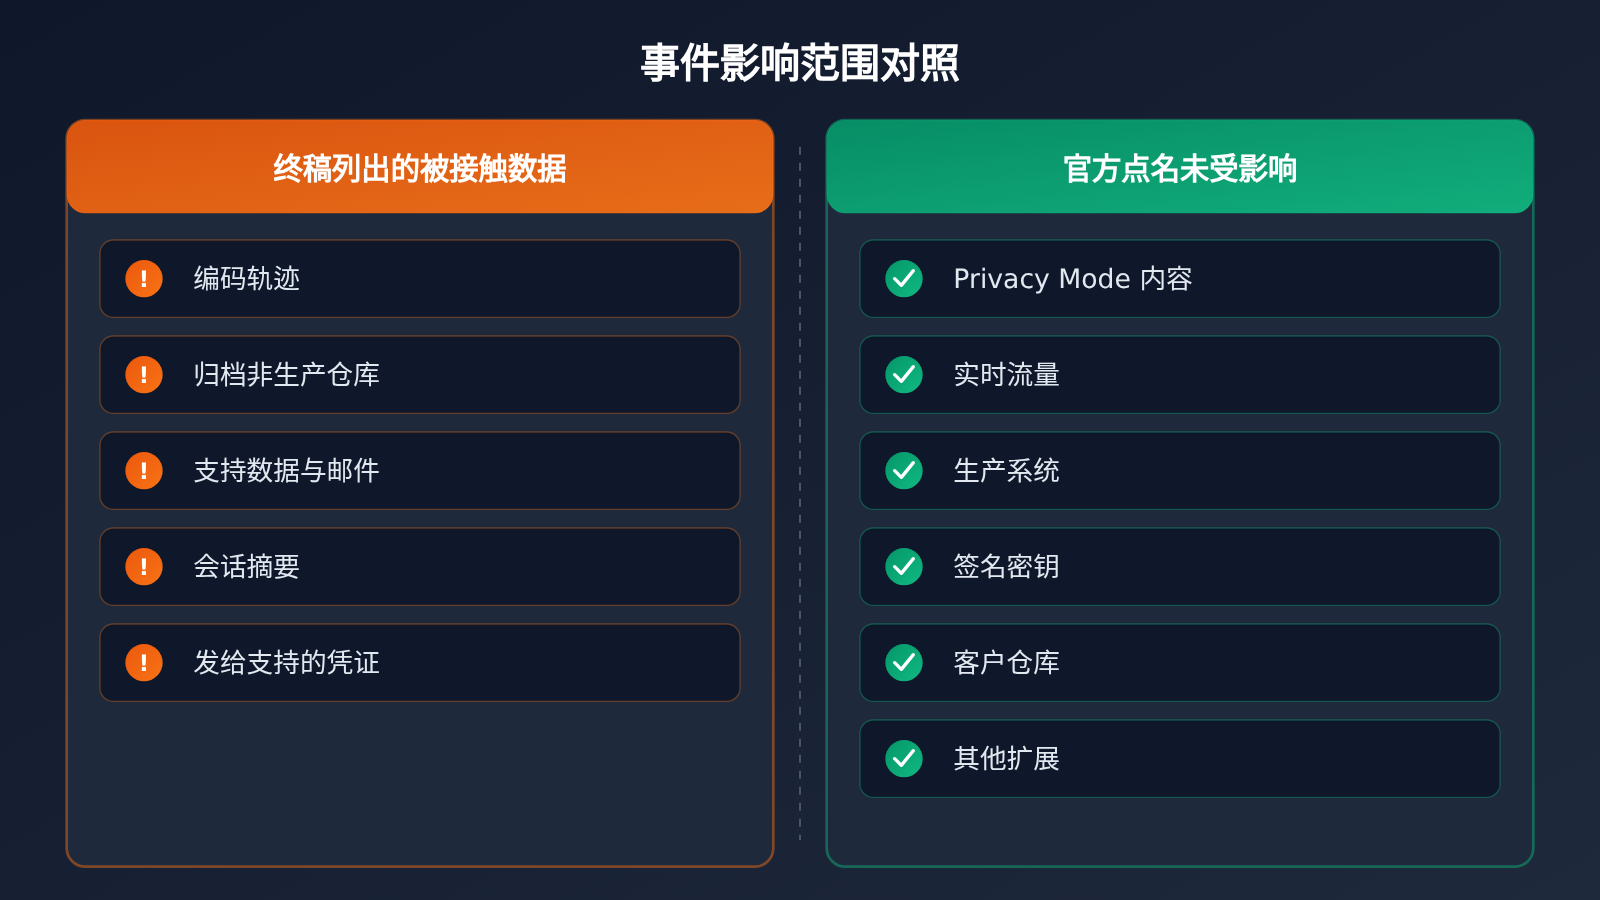
攻击者随后进入了 Cursor 使用的部分 SaaS 服务。终稿列出的接触范围包括:部分已归档的非生产源代码仓库(有的含商务联系人)、有限的客户支持数据和邮件、产品用量和联系方式、部分编码会话摘要,以及用户曾经发给 Cursor 支持团队的一些凭证。
最后一项值得单独提醒:如果你曾在支持工单或邮件里贴过密钥,不管当时是为了排查什么问题,都应该把那把密钥视为需要轮换的对象。
Cursor API密钥泄露的影响比例与判断方式
很多开发者最关心的问题是:没收到通知,要不要自己再猜一遍?终稿给出了明确答复。Cursor 表示已对受影响的用户逐个通知,没收到通知,就表示不在这批轨迹里。
| 影响对象 | 官方比例 | 如何判断自己是否受影响 |
|---|---|---|
| API 凭证暴露 | 不到 0.01% 客户 | 以 Cursor 直接通知为准 |
| 编码轨迹暴露 | 未开 Privacy Mode 用户中不到 0.05% | 已逐个通知,未收到即不在其中 |
| 发给支持团队的凭证 | 终稿列为被接触数据 | 自查是否在工单或邮件中发过密钥 |
| 恶意扩展构建 | 最多 5000 人 | 是否在 10 月 29 日窗口内安装或更新特定版本 |
BleepingComputer 在 11 月 14 日的报道复述了“不到 0.05% 轨迹、不到 0.01% API 凭证”这两个数字,与终稿一致。因此不需要根据社交媒体上的其他估算去调整判断。
Claude Code 扩展相关的安全事件防护
10 月 29 日,攻击者把 Anthropic Claude Code 扩展的未授权副本放到了 Cursor VS Code 扩展市场所用的缓存上。这里有三点事实需要分清:
- 不是 Anthropic 发布的:Anthropic 没有发布这个副本,也不是 Anthropic 产品漏洞。
- 市场源没有被污染:Open VSX 上没有这批恶意软件;微软安全博客也写明 Visual Studio Marketplace 和 npm 上的官方 Claude Code 没有这批包。
- 只涉及两个版本:
Anthropic.claude-code的2.1.312和2.1.313,在线约 11 小时后被移除。
如果你在暴露窗口内安装或更新过这两个版本,请按 Cursor 10 月 29 日当天安全公告的要求处理。官方明确指出,只卸载扩展可能不够,不要自行拼凑网上流传的清理方法,以官方公告的处置步骤为准。
Cursor 官方点名未受影响的系统
一次安全事件里,“哪些没受影响”和“哪些受影响”同样重要。它决定了你不需要为哪些东西恐慌、不需要做哪些无谓的操作。
| 类别 | 官方明确未受影响的内容 |
|---|---|
| 用户数据 | 开启 Privacy Mode 的提示词和代码;客户代码仓库 |
| 实时请求 | 当前正在发送的实时流量;当时的活跃推理请求 |
| 生产环境 | 运行 Cursor 的生产系统和基础设施 |
| 发布链路 | Cursor 应用、官方更新、发布签名密钥 |
| 其他产品 | Cloud Agents、Grok Bot 以及其他 SpaceX SI 产品 |
| 扩展与插件 | 扩展市场里的其他扩展;从 Cursor Marketplace 下载的插件 |
这张表意味着:Cursor 应用本身和官方更新可以正常使用,客户代码仓库没有被触及。真正需要关注的是两类历史遗留风险,一是曾在未开 Privacy Mode 会话里出现过的明文密钥,二是曾发给支持团队的密钥。
官方已经完成的安全事件处置
根据终稿,Cursor 已经采取了以下措施:
- 推理流量迁离 Fireworks,停用签发给它的密钥,并切断共享数据集。
- 轮换已发现的暴露凭证,并预防性轮换内部凭证。
- 重建 VS Code 扩展市场。
- 请外部机构进行取证。
- 直接联系受影响的用户。
Cursor API密钥泄露后的安全事件防护建议
下面的建议是基于终稿事实整理的通用做法,不是 Cursor 官方要求,也不代表任何平台卷入了这次事件。核心思路只有两个:密钥少放和定期轮换。
密钥少放:减少明文出现的位置
这次被暴露的凭证,来自轨迹里的明文和发给支持团队的内容。因此最有效的防护,是让密钥不出现在对话、代码和工单里:
- 开启 Privacy Mode:终稿明确开启 Privacy Mode 的提示词和代码未受影响。
- 不在对话里粘贴密钥:让编辑器从配置或环境变量读取,而不是在 Chat 中直接贴明文。
- 不向任何支持团队发送完整密钥:排查问题时提供密钥前后几位或请求 ID 即可。
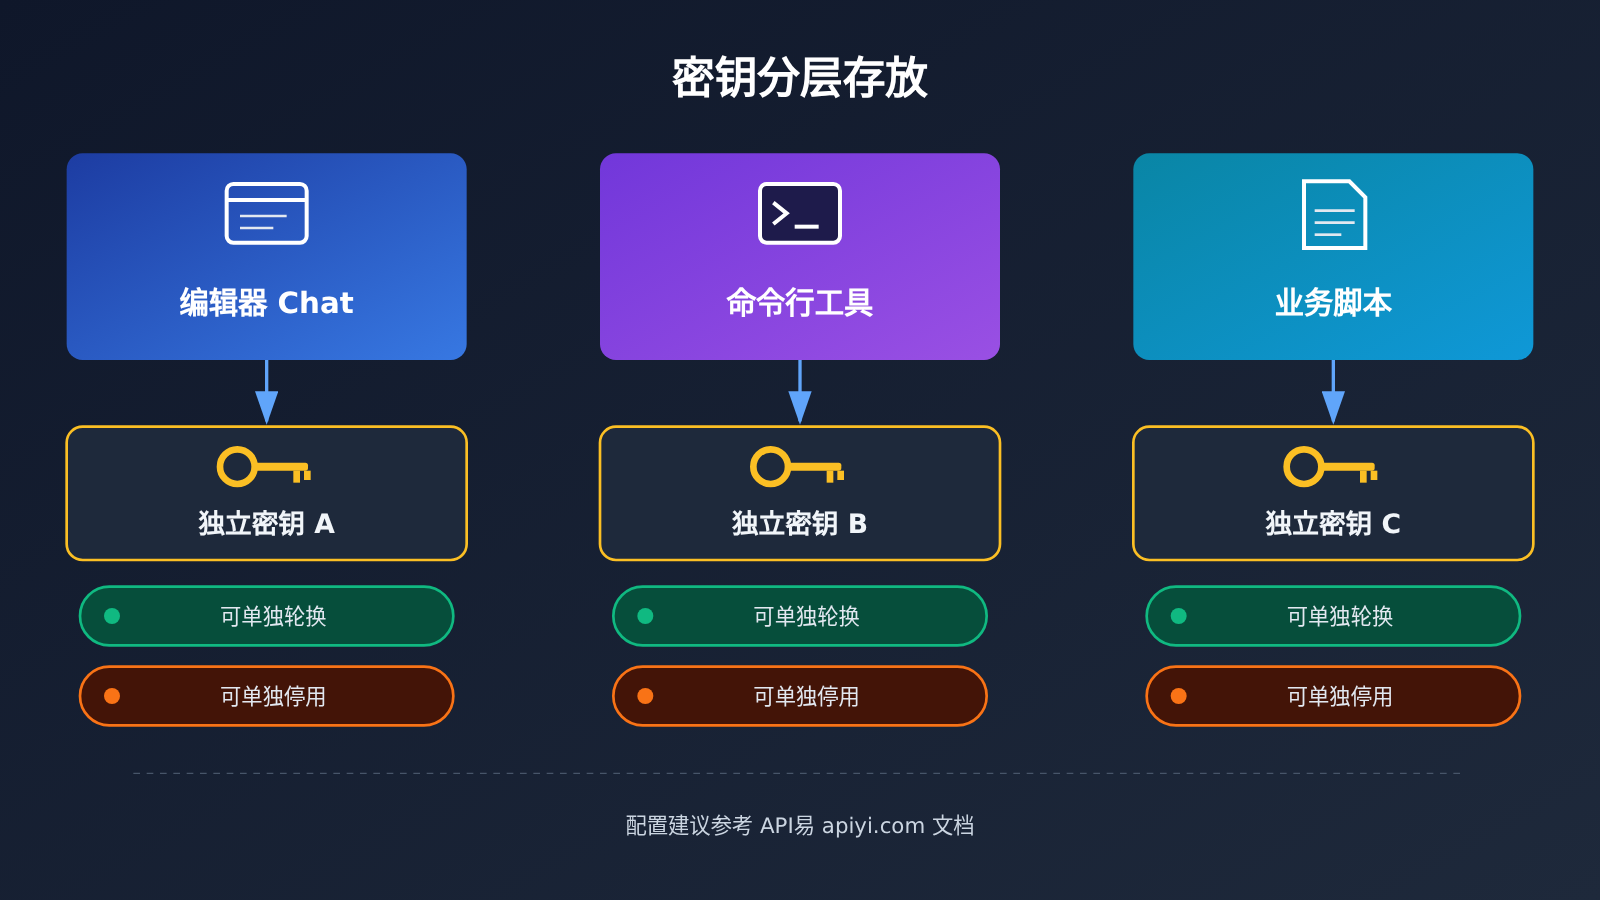
- 一个工具一把密钥:Cursor、Claude Code、脚本各用各的,出问题时只需吊销一把。
减少密钥数量也是一种思路。如果你同时调用多家模型,每家各存一把密钥,本地需要保管和轮换的凭证就会成倍增加。通过 API易 apiyi.com 这类 OpenAI 兼容的聚合网关,一个 API Key 就能调用 OpenAI、Claude、Gemini 等模型,需要轮换时只处理一把。
🔐 防护建议:为 Cursor 单独创建一把专用密钥,不要与生产服务共用。通过 API易 apiyi.com 接入时,建议给编辑器场景单独分配密钥,出现异常可以单独停用而不影响线上业务。
定期轮换:按风险等级排序
如果你不确定自己的密钥是否出现过在风险位置,可以按下面的顺序轮换:
- 曾发给 Cursor 或其他支持团队的密钥,优先轮换。
- 曾在未开 Privacy Mode 的会话里以明文出现过的密钥。
- 在 10 月 29 日窗口内安装或更新过
2.1.312、2.1.313的机器上存放的所有密钥,同时按官方公告处理该机器。 - 其余长期未更换的密钥,按团队的常规周期轮换。
轮换后记得同步更新编辑器、CI 和脚本里的配置,并观察旧密钥是否还有调用记录,有残留调用说明还有地方没改到。
在 Cursor 中重新配置自定义密钥
轮换完密钥,下一步就是把新密钥填回 Cursor。很多开发者会借这个机会顺便切换模型、核对价格和接口协议。根据 API易 的 Cursor 接入文档,配置字段如下:
| 配置项 | 填写内容 | 说明 |
|---|---|---|
| OpenAI API Key | 新生成的 API易密钥 | 建议为 Cursor 单独创建 |
| Override OpenAI Base URL | https://api.apiyi.com/v1 |
OpenAI 兼容地址 |
| 验证 | 点击 Verify | 通过后即可在 Chat 中选用模型 |
| Anthropic 原生协议地址 | https://api.apiyi.com |
原生协议不要再加 /v1 |
需要说明的是,API易 文档原文写明“自定义密钥这条路目前不支持 Agent,只能 Chat”。这是针对自定义密钥接入方式的文档说明,不代表 Cursor 产品本身没有 Agent 功能,也与这次事件中涉及的编码轨迹和扩展市场是两回事。
🚀 快速开始:在 API易 apiyi.com 控制台生成新密钥后,填入 Base URL
https://api.apiyi.com/v1并点 Verify,就能在 Cursor Chat 中验证模型是否可用。新用户有免费测试额度,适合先跑通再切换正式密钥。
模型价格参考
下表摘自 API易 价格总表,数据更新于 2026-11-16 09:39(UTC+8),单位为美元 / 100 万 tokens。型号与价格以平台型号列表为准,填写模型 ID 时请使用行内代码中的原始名称。
| 模型 ID | 输入 | 输出 | 缓存读 | 端点 | 可用平台 |
|---|---|---|---|---|---|
claude-opus-5-5 |
4 | 20 | 0.2 | chat、messages | API易 apiyi.com |
claude-sonnet-5-5 |
2 | 10 | 0.1 | chat、messages | API易 apiyi.com |
claude-haiku-5-5 |
0–10 万 tokens:0.1;超过 10 万:0.5 | 0.5 | 0.01 | chat、messages | API易 apiyi.com |
分组方面,claude-opus-5-5 和 claude-sonnet-5-5 的分组含 ClaudeCode、Claude_Reverse、Claude_Enterprise、Default、SVIP;claude-haiku-5-5 的分组是 ClaudeCode、Claude_Enterprise、Default、SVIP,总表这一行没有 Claude_Reverse。如果你在 Claude Code 中使用,注意选对分组和协议地址。
常见问题 FAQ
Q1:Cursor API密钥泄露到底影响了多少人?
以 2026-11-13 官方调查终稿为准:不到 0.01% 的客户有 API 凭证暴露;未开 Privacy Mode 的用户中,编码轨迹暴露的不到 0.05%。恶意扩展方面,最多 5000 人可能拿到恶意构建。
Q2:没收到 Cursor 通知,还需要自己排查吗?
终稿表示已对受影响用户逐个通知,没收到通知就表示不在这批轨迹里。但如果你曾把密钥发给支持团队,或在 10 月 29 日窗口内安装、更新过 `2.1.312`、`2.1.313`,仍建议按对应情况处理。
Q3:10 月 29 日公告和 11 月 13 日终稿有什么区别?
10 月 29 日是事件当天的安全公告,聚焦 Claude Code 扩展未授权副本及处置方式。11 月 13 日是官方调查终稿,完整说明事件起点、数据影响比例和未受影响系统。影响范围的数字以终稿为准。
Q4:轮换密钥后如何快速在 Cursor 里恢复使用?
在 API易 apiyi.com 生成新密钥,填入 OpenAI API Key,Override OpenAI Base URL 填 `https://api.apiyi.com/v1`,点 Verify 即可。按文档说明,自定义密钥方式目前用于 Chat。
Q5:API易 和这次 Cursor 事件有关系吗?
没有。API易 是 API 网关,不是这次 Cursor 事件中的模型托管方,终稿也未涉及。本文提到 API易 apiyi.com,只是说明轮换后的密钥可以放在哪里、如何配置,以及如何通过一个密钥减少本地保管的凭证数量。
Q6:开启 Privacy Mode 就完全安全了吗?
终稿明确开启 Privacy Mode 的提示词和代码未受影响,这是有效的防护层。但它不能覆盖发给支持团队的凭证,也不能替代密钥轮换。最稳妥的做法仍是不在任何对话或工单中出现明文密钥。
Cursor API密钥泄露核心要点 Key Takeaways
- 以终稿为准:2026-11-13 官方调查终稿是唯一的数字基准。
- 影响比例很小:API 凭证暴露不到 0.01%,轨迹暴露不到 0.05%。
- 未通知即未涉及:Cursor 已逐个通知受影响用户。
- 两个扩展版本需处理:
2.1.312、2.1.313按当天安全公告处置,只卸载可能不够。 - 核心系统未受影响:生产系统、签名密钥、客户代码仓库均在官方未受影响清单内。
- 防护靠少放加轮换:开 Privacy Mode、不贴明文、一工具一密钥、按风险轮换。
- 重新配置很简单:通过 API易 apiyi.com 生成新密钥,Base URL 填
https://api.apiyi.com/v1。
总结
这次 Cursor API密钥泄露安全事件的核心要点:
- 影响范围有限且已通知:官方调查终稿给出明确比例,没收到通知的人不必自己再猜一遍。
- 风险集中在历史明文:未开 Privacy Mode 会话里的明文密钥、发给支持团队的密钥,是需要优先轮换的对象。
- 扩展问题按公告处置:只在 10 月 29 日窗口内涉及两个特定版本,按官方安全公告处理。
对大多数开发者来说,这次事件最大的启示是减少密钥的数量和出现位置。轮换完成后,可以借 API易 apiyi.com 的统一接口把多家模型收拢到一把专用密钥上,配置与价格请以平台文档和型号列表为准。
📚 参考资料
- Cursor 官方调查终稿:2026-11-13 发布的安全事件更新
- 链接:
cursor.com/blog/security-incident-update -
说明: 本文所有影响比例与未受影响系统的依据
-
Cursor 当天安全公告:2026-10-29 Claude Code 扩展安全通知
- 链接:
cursor.com/blog/claude-code-extension-security-notice -
说明: 涉及
2.1.312、2.1.313的处置要求 -
Fireworks 安全公告:事件起点相关说明
- 链接:
fireworks.ai/security/bulletins -
说明: Cursor 终稿中引用的公告页
-
BleepingComputer 报道:2026-11-14 交叉核对
- 链接:
bleepingcomputer.com/news/security/cursor-confirms-security-breach-led-to-malicious-claude-code-extension -
说明: 复述数字与终稿一致
-
Microsoft Security Blog:2026-10-30 关于扩展本身的分析
- 链接:
microsoft.com/en-us/security/blog/2026/10/30/inside-malicious-claude-code-branded-cursor-extension-persistent-ssh-backdoor -
说明: 确认官方市场与 npm 未受影响,不代表终稿范围
-
API易 Cursor 接入文档:自定义密钥配置说明
- 链接:
docs.apiyi.com/scenarios/programming/cursor.md - 说明: Base URL 与 Verify 步骤
作者:APIYI 技术团队
技术交流:欢迎在 API易 apiyi.com 网站首页联系我们,更多配置与型号资料可访问 docs.apiyi.com 文档中心


