
Примечание автора: разбираемся, для чего предназначена GPT-6-Cyber, что нужно для её использования и какие сведения пока не опубликованы, опираясь на официальный changelog OpenAI.
5 ноября 2026 года OpenAI добавила запись в changelog документации для разработчиков, объявив о выпуске специализированной модели GPT-6-Cyber для задач безопасности. В официальном описании её назначение сформулировано одной фразой: расследование уязвимостей, их воспроизведение в авторизованных тестовых средах и проверка исправлений. OpenAI также предупреждает, что перед отправкой первого запроса необходимо выполнить настройку Daybreak.
Это не слухи: информация взята из официального changelog документации OpenAI для разработчиков. Однако исходная запись очень короткая, поэтому подтверждённых сведений пока немного. В интернете уже появилось немало утверждений о ценах, результатах тестов и круге пользователей, которым доступна модель, но в официальных материалах им нет подтверждения.
Главное в этой статье: опираясь только на официальный текст, разберём, что умеет GPT-6-Cyber, каковы границы её применения и какие сведения ещё предстоит раскрыть OpenAI. Это поможет решить, стоит ли уже сейчас тратить время на оценку модели.
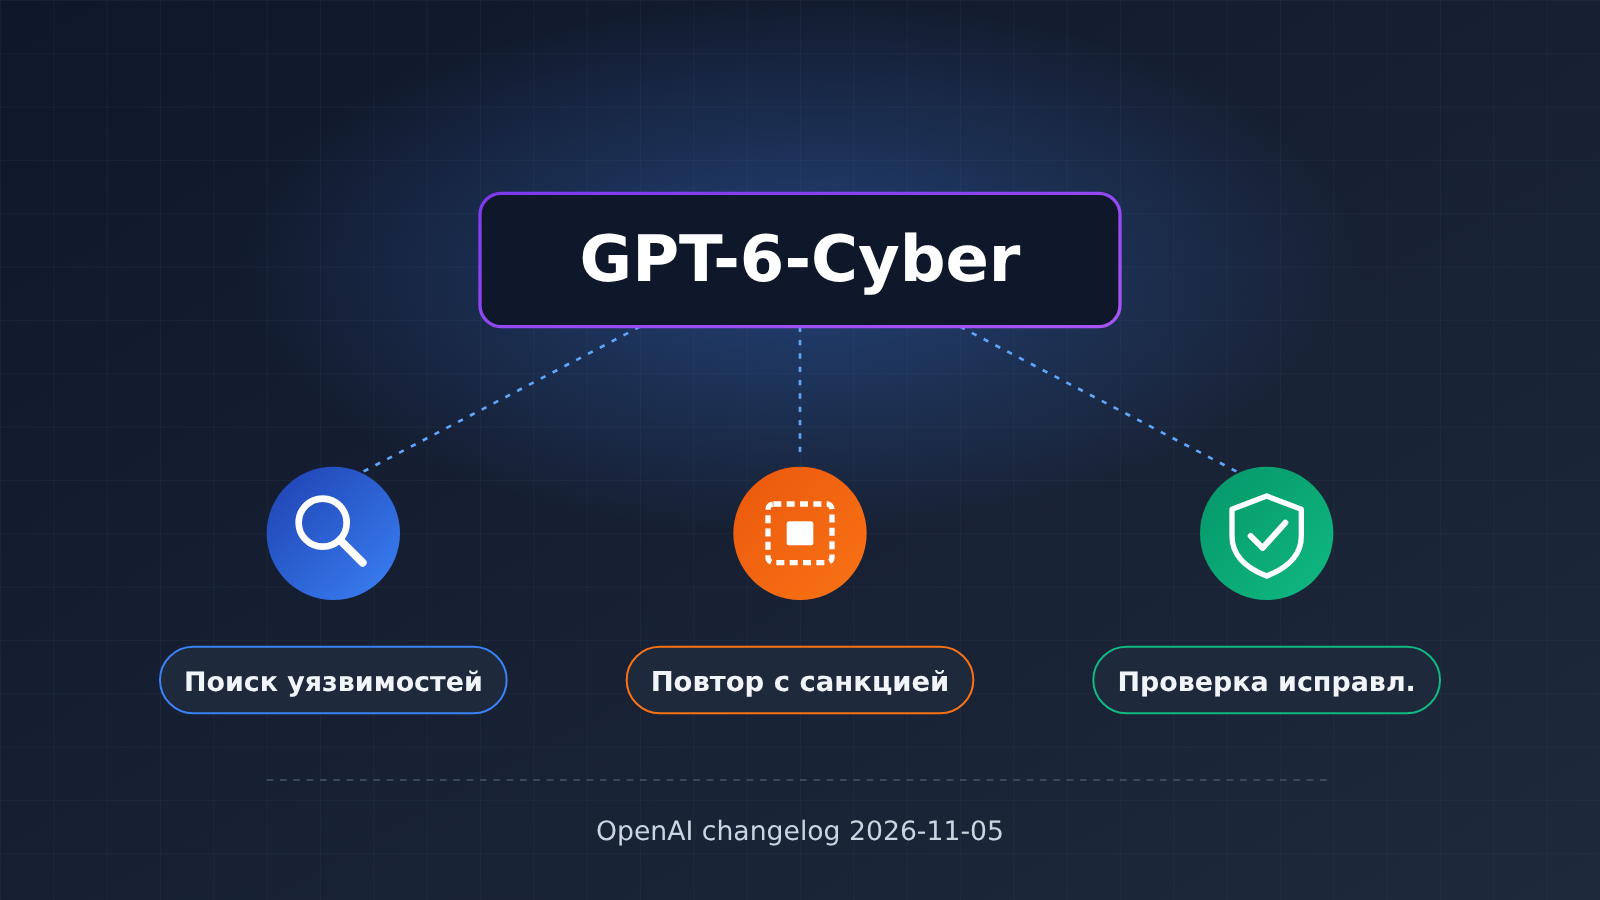
GPT-6-Cyber: главное
Для начала перечислим то, что можно подтвердить по официальному тексту. В таблицу вошли только сведения, прямо указанные в журнале изменений. Всё остальное отмечено как «не раскрыто».
| Пункт | Подробности | Статус источника |
|---|---|---|
| Дата выпуска | 2026-11-05 (дата записи в журнале изменений) | ✅ Подтверждено официально |
| Разработчик | OpenAI; объявление опубликовано в журнале изменений документации для разработчиков | ✅ Подтверждено официально |
| Название модели | GPT-6-Cyber | ✅ Подтверждено официально |
| Официальное назначение | Исследование уязвимостей, их воспроизведение в авторизованной тестовой среде и проверка исправлений | ✅ Подтверждено официально |
| Условие перед использованием | Перед первым запросом нужно ознакомиться с Daybreak setup и пройти настройку | ✅ Подтверждено официально |
| Цена / условия доступа / параметры интерфейса | В журнале изменений не упоминаются | ❓ Не раскрыто |
Судя по этой записи, OpenAI чётко позиционирует GPT-6-Cyber как специализированную модель для задач инженерии безопасности, а не как универсальную диалоговую модель. Официально её применение сосредоточено на работе с уязвимостями, а уже в первом предложении упоминается «authorized test environment» — авторизованная тестовая среда. Это указывает на то, что границы использования заложены в само назначение продукта, а не добавлены в качестве дополнительного условия.
Что такое Daybreak setup для GPT-6-Cyber
В журнале изменений сказано: «See Daybreak setup before sending your first request» — перед отправкой первого запроса нужно ознакомиться с Daybreak setup. Из этой фразы можно сделать два вывода: во-первых, скорее всего, для вызова GPT-6-Cyber недостаточно просто получить API-ключ; во-вторых, OpenAI предусмотрела для модели отдельный процесс подключения.
Что именно включает Daybreak setup — например, нужно ли подавать заявку, проходить проверку организации или удостоверять личность, либо речь идёт только о технической настройке, — в доступных материалах не уточняется. Пока в официальной документации не появятся подробности, не стоит считать какие-либо описания из вторых рук точным руководством.
Как понимать три основных сценария применения GPT-6-Cyber
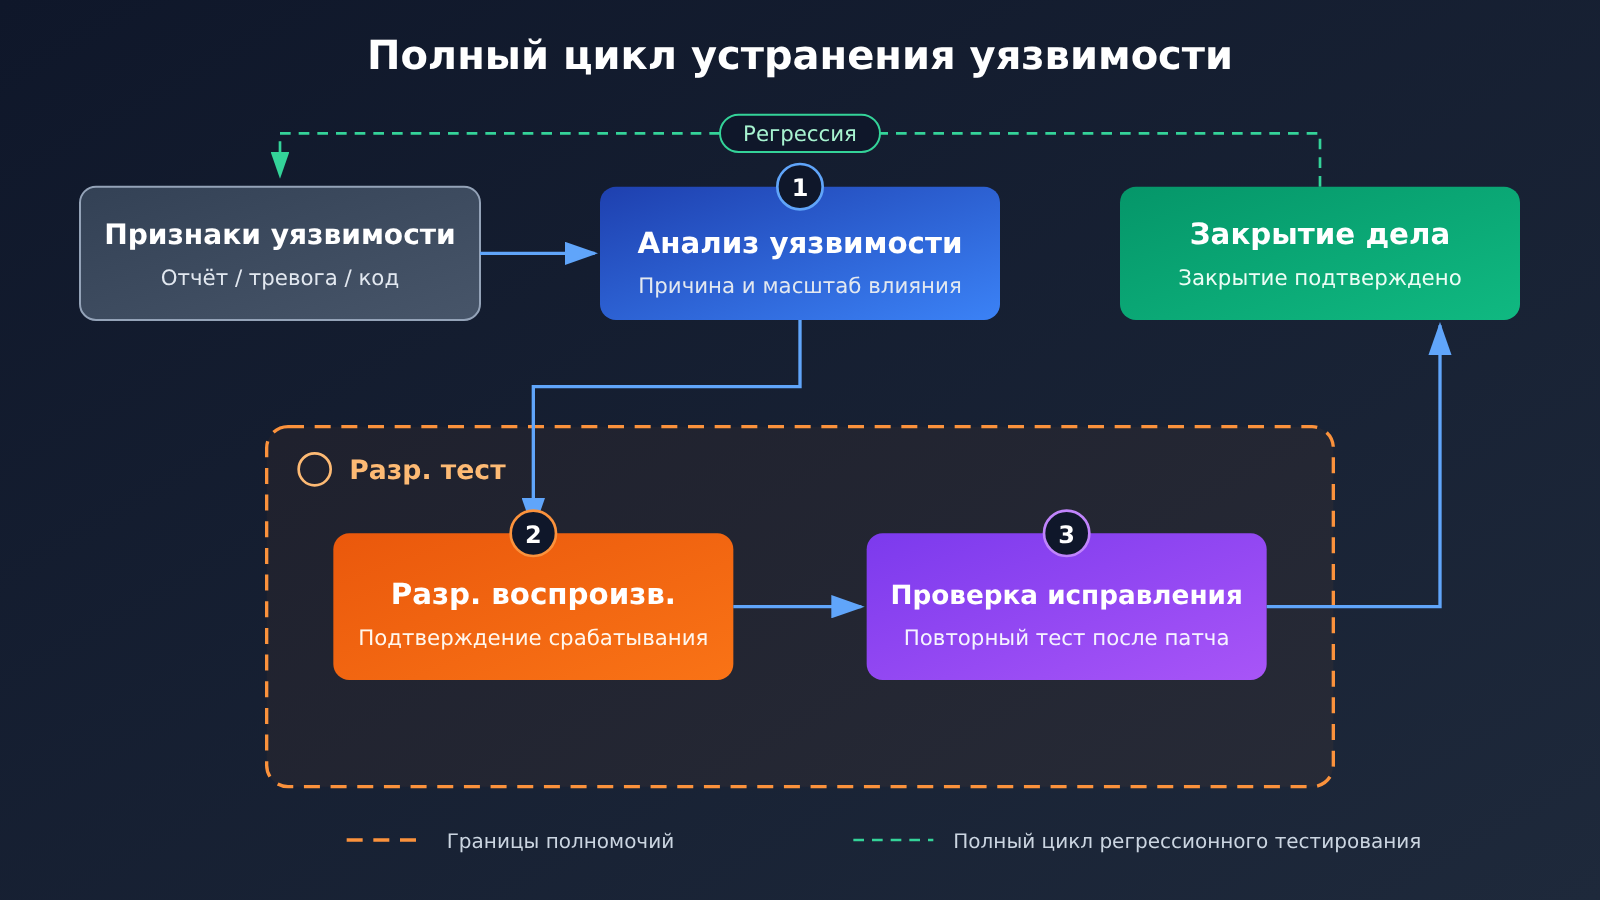
В официальном описании упоминаются три действия: investigate, reproduce, verify. Вместе они образуют полный цикл работы команды безопасности с уязвимостью. Ниже разберём каждый этап с опорой на общепринятые практики информационной безопасности. Это объяснение основано на отраслевых знаниях и не является официальным описанием возможностей модели от OpenAI.
| Этап | Официальная формулировка | Значение в рабочем процессе безопасности | Типичные результаты |
|---|---|---|---|
| Исследование уязвимости | investigate vulnerabilities | Анализ сведений об уязвимости, определение первопричины, условий срабатывания и области влияния | Анализ первопричины, оценка влияния |
| Воспроизведение с разрешения | reproduce them in an authorized test environment | Подтверждение того, что уязвимость действительно существует и может быть воспроизведена в разрешённой тестовой среде | Шаги воспроизведения, результаты проверки |
| Проверка исправления | verify fixes | Повторное тестирование до и после выпуска патча, чтобы убедиться, что уязвимость устранена и новых проблем не появилось | Результаты регрессионного тестирования, подтверждение исправления |
Исследование уязвимости с GPT-6-Cyber
Исследование обычно начинается с зацепки: это может быть отчёт об уязвимости от внешнего исследователя, уведомление сканера или подозрительный фрагмент логики, обнаруженный при аудите кода. Цель — ответить на несколько вопросов: где находится проблема, при каких условиях она проявляется и какие системы и данные затрагивает. Этот этап требует глубокого понимания кода и контекста системы и часто отнимает у команды безопасности больше всего времени.
Воспроизведение уязвимости с GPT-6-Cyber в разрешённой среде
Воспроизведение — ключевой шаг, который помогает понять, реальна ли уязвимость. Многие отчёты об уязвимостях остаются на уровне теоретических предположений. Только после успешного воспроизведения в реальной среде команда может определить приоритет и выделить ресурсы на исправление. В официальном описании особо подчёркивается, что воспроизведение должно происходить в «authorized test environment» — разрешённой тестовой среде. Подробнее об этом — в следующем разделе.
Проверка исправления с GPT-6-Cyber
Важность проверки исправления часто недооценивают. Написанный патч ещё не означает, что проблема решена: на практике он может покрывать лишь часть сценариев срабатывания или приводить к новым регрессиям. На этапе проверки нужно повторить тестирование тем же способом, который использовался для воспроизведения, и убедиться, что исходный путь атаки больше не работает. В официальном описании этот этап отдельно указан как один из сценариев применения. Это говорит о том, что GPT-6-Cyber ориентирован на полный процесс — от обнаружения уязвимости до её устранения, а не только на «поиск дыр».
Значение авторизованной тестовой среды GPT-6-Cyber для соблюдения требований
«Authorized test environment» — «авторизованная тестовая среда» — самая примечательная формулировка в этой записи журнала изменений. Воспроизведение уязвимостей — обоюдоострый инструмент: одни и те же действия в собственной тестовой среде помогают обеспечить безопасность, а в рабочей системе без разрешения могут считаться атакой. OpenAI включила это ограничение в краткое описание модели, обозначив границы её использования на уровне продукта.
Пока OpenAI не опубликовала точное определение «авторизованной тестовой среды» и подробности соответствующей политики. При внедрении подобных инструментов компании обычно учитывают следующие общепринятые в отрасли принципы — их можно использовать при внутренней подготовке:
- Чётко определённый объём разрешения: тестируемый объект принадлежит организации либо получено письменное разрешение владельца; объём работ и временные рамки зафиксированы
- Изоляция среды: воспроизведение проводится в отдельной тестовой или предпроизводственной среде, изолированной от рабочих данных и реальных пользователей
- Возможность аудита: в журналах фиксируется, кто, когда, какой объект и каким образом тестировал
- Минимизация данных: передаваемые модели код, журналы и конфигурации по возможности обезличиваются, чтобы избежать утечки ключей и пользовательских данных
Для технических команд это означает, что оценка GPT-6-Cyber — не только вопрос выбора технологии: к ней стоит привлечь специалистов по безопасности, юристов или команду по соблюдению требований. После публикации официальной политики рекомендуется сопоставить её с внутренним процессом выдачи разрешений на тестирование на проникновение и убедиться, что они согласуются друг с другом.
GPT-6-Cyber: что подтверждено, а что ещё неизвестно
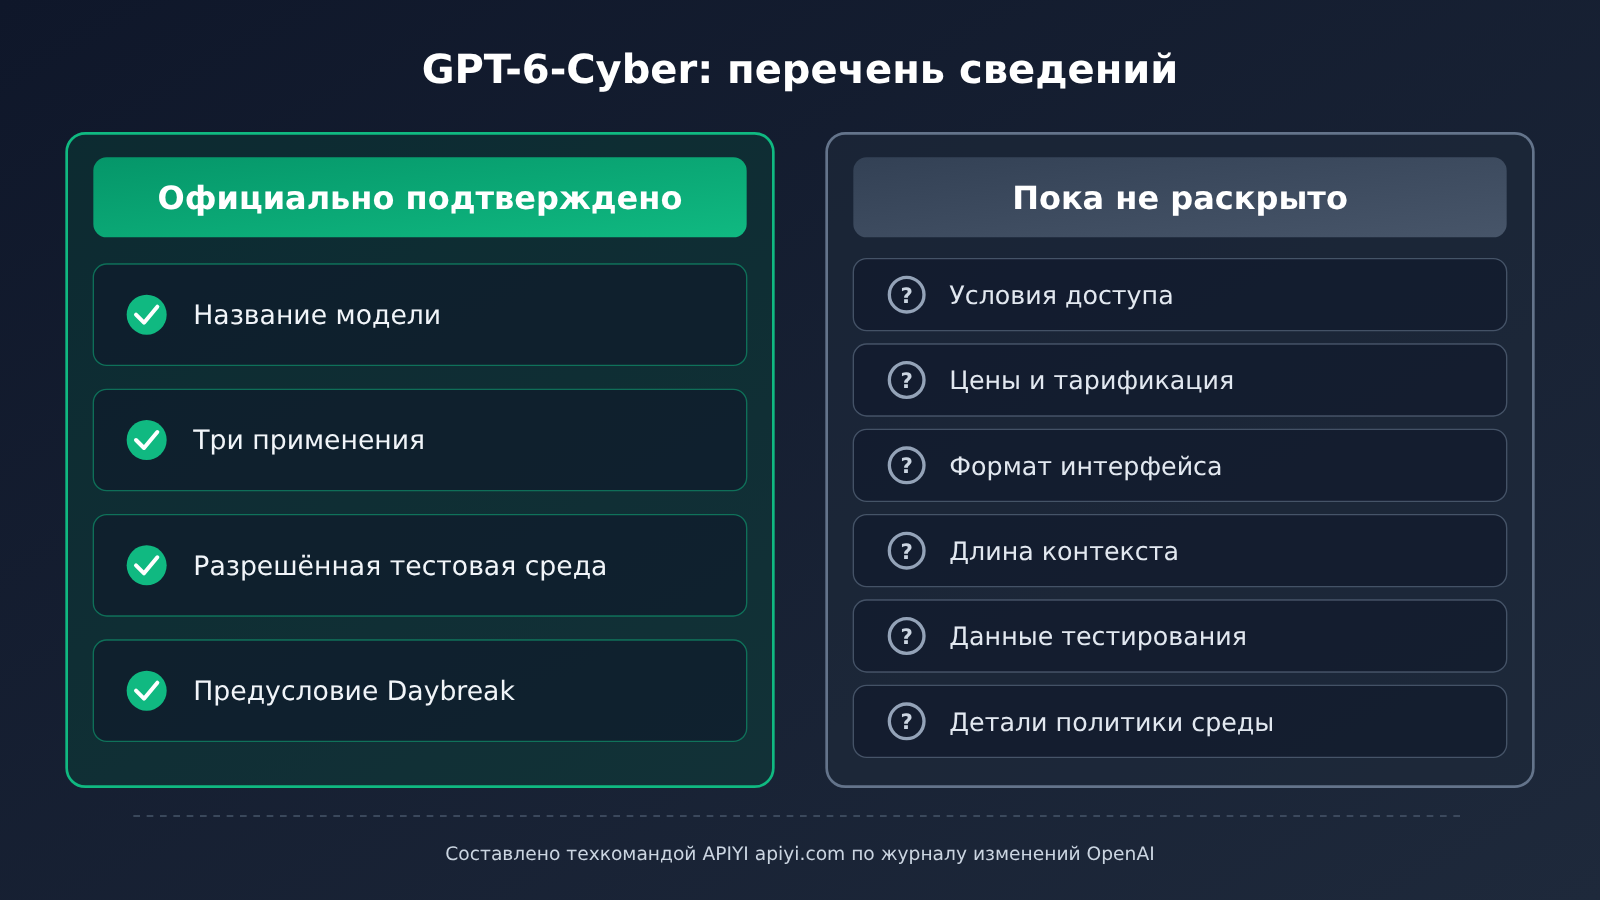
Сейчас о модели ходит много разных сведений. В таблице ниже мы собрали вопросы, по которым пока нет полной информации. Перед оценкой модели рекомендуем проверить каждый пункт и не включать неподтверждённые данные во внутренние планы.
| Что нужно уточнить | Почему это важно | Текущий статус |
|---|---|---|
| Условия доступа | Будет ли модель общедоступной, понадобится ли проверка и будет ли доступ ограничен определёнными организациями или пользователями | Не раскрыты |
| Процесс Daybreak setup | Определяет, сколько времени займёт путь от подачи заявки до первого вызова модели | Упомянуто только, что с ним нужно ознакомиться заранее; подробности не раскрыты |
| Цены и тарификация | Влияют на стоимость масштабного аудита кода и регрессионного тестирования | Не раскрыты |
| Формат API | Поддержка Chat Completions, Responses и других интерфейсов определяет затраты на интеграцию | Не раскрыт |
| Длина контекста и другие технические параметры | Влияют на возможность обработки больших кодовых баз и длинных журналов за один раз | Не раскрыты |
| Результаты оценки возможностей | Показывают реальные отличия от универсальных моделей | Не раскрыты |
| Политика для авторизованных тестовых сред | Определяет конкретные границы использования с соблюдением требований | Не раскрыта |
Важно: на данный момент ни в одном официальном материале нет результатов тестирования GPT-6-Cyber, сравнений с универсальными моделями или информации о ценах. Если встретите конкретные цифры, сначала проверьте, взяты ли они из официальной документации OpenAI.
📌 Как провести сравнение: когда официальный доступ откроется, рекомендуем протестировать GPT-6-Cyber и используемую вами универсальную модель на одном и том же наборе внутренних примеров уязвимостей. Базовые результаты универсальной модели можно заранее получить через единый интерфейс APIYI apiyi.com, чтобы затем сразу их сравнить.
Подготовка к оценке GPT-6-Cyber
Пока условия доступа к модели не объявлены, команда может заняться подготовкой, которая от неё не зависит. Например, собрать небольшой процесс для структурирования отчётов об уязвимостях на базе существующей универсальной модели и накопить примеры и критерии оценки. Когда GPT-6-Cyber станет доступна, можно будет заменить имя модели и провести сравнительное тестирование.
В примере ниже универсальная модель вызывается через OpenAI-совместимый интерфейс, чтобы структурировать текст отчёта об уязвимости. Обратите внимание: официальный API-идентификатор GPT-6-Cyber и способ подключения пока не объявлены. Замените имя модели в примере на ту, которая вам доступна.
import openai

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # OpenAI-совместимый интерфейс APIYI
)

response = client.chat.completions.create(
    model="YOUR_MODEL_NAME",  # Замените на доступную универсальную модель
    messages=[{"role": "user", "content": "请把以下漏洞报告整理为:根因、触发条件、影响范围、修复建议四部分。\n<报告内容>"}]
)
print(response.choices[0].message.content)
Посмотреть полный код реализации с обезличиванием и структурированным выводом
import re
import openai
from typing import Optional

client = openai.OpenAI(
    api_key="YOUR_API_KEY",
    base_url="https://api.apiyi.com/v1"  # Единый интерфейс APIYI упрощает переключение моделей для сравнения
)

SYSTEM_PROMPT = (
    "你是企业内部的安全工程助手,只处理已获授权的内部资产。"
    "请将漏洞报告整理为:根因、触发条件、影响范围、复现前提、修复建议、验证要点。"
    "不要输出针对第三方系统的攻击步骤。"
)

def redact(text: str) -> str:
    """Перед отправкой удаляет предполагаемые ключи, адреса электронной почты и внутренние IP-адреса."""
    text = re.sub(r"(?i)(api[_-]?key|secret|token)\s*[:=]\s*\S+", r"\1=<REDACTED>", text)
    text = re.sub(r"[\w.+-]+@[\w-]+\.[\w.]+", "<EMAIL>", text)
    text = re.sub(r"\b10\.\d+\.\d+\.\d+\b", "<INTERNAL_IP>", text)
    return text

def triage_report(report: str, model: str, extra_context: Optional[str] = None) -> str:
    content = redact(report)
    if extra_context:
        content += "\n\n补充上下文:\n" + redact(extra_context)
    try:
        resp = client.chat.completions.create(
            model=model,
            messages=[
                {"role": "system", "content": SYSTEM_PROMPT},
                {"role": "user", "content": content},
            ],
            temperature=0.2,
        )
        return resp.choices[0].message.content
    except Exception as e:
        return f"Error: {e}"

if __name__ == "__main__":
    sample = "登录接口在 token=abc123 时未校验过期时间,联系人 [email protected],服务器 10.0.3.15"
    # Замените имя модели на доступное; после открытия доступа к GPT-6-Cyber здесь можно провести сравнение
    print(triage_report(sample, model="YOUR_MODEL_NAME"))
🚀 Быстрый старт: чтобы опробовать описанный выше процесс, зарегистрируйтесь на APIYI apiyi.com и получите бесплатный тестовый лимит. С одним API-ключом можно вызывать популярные универсальные модели, включая OpenAI, Claude и Gemini, и заранее создать базу для сравнения. Обратите внимание: пока нет подтверждения, что APIYI подключил GPT-6-Cyber. Следите за объявлениями платформы.
Чтобы результаты последующих тестов можно было сравнивать, в таблице ниже перечислены рекомендуемые критерии оценки. На этапе подготовки с помощью универсальных моделей можно сформировать наборы примеров и стандарты оценки для первых трёх критериев.
| Критерий оценки | Что можно сделать на этапе подготовки | На что обратить внимание после выхода новой модели |
|---|---|---|
| Точность определения первопричины | Собрать закрытые внутренние отчёты об уязвимостях в качестве эталонных ответов | Отличия от выводов универсальных моделей |
| Применимость шагов воспроизведения | Записать шаги ручного воспроизведения в изолированной среде | Можно ли выполнить сгенерированные шаги непосредственно в разрешённой среде |
| Полнота проверки исправлений | Собрать предыдущие патчи и регрессионные тесты | Способна ли модель обнаружить пропущенные в патче пути срабатывания уязвимости |
| Соответствие требованиям и безопасность данных | Разработать правила обезличивания и списки разрешений | Соответствует ли официальная политика внутренним процедурам |
Анализ влияния GPT-6-Cyber
Влияние на разработчиков и технические команды компаний
- В процессах обеспечения безопасности могут появиться специализированные модели: раньше для анализа уязвимостей с помощью универсальных моделей требовалось задавать множество ограничений в промптах. Теперь для работы с уязвимостями может появиться более целевой инструмент, хотя его реальную эффективность ещё предстоит проверить на практике.
- Порог доступа может быть выше, чем у обычных моделей: предварительные требования Daybreak setup указывают на дополнительные шаги перед вызовом модели. Командам стоит заложить на это время и заранее привлечь специалистов по безопасности и соблюдению нормативных требований.
- «Разрешение на тестирование» из вопроса самоконтроля команды превращается в требование продукта: в официальном описании использования прямо упоминаются среды, в которых тестирование разрешено. Поэтому внутренние записи о разрешениях и процедуры аудита станут для компаний ещё важнее.
Влияние на индустрию безопасности
- Поставщики моделей начинают разделять возможности для обеспечения безопасности по сценариям: OpenAI выделила задачи безопасности в отдельную модель и предусмотрела для неё отдельный процесс доступа. Это говорит о том, что разработчики больших языковых моделей начинают подходить к сценариям с высоким риском более дифференцированно.
- Проверке исправлений уделяется больше внимания: в официальном описании «проверка исправлений» поставлена в один ряд с «расследованием». Это помогает сместить фокус индустрии с количества обнаруженных уязвимостей на полный цикл работы с ними.
Частые вопросы FAQ
Q1: Что такое GPT-6-Cyber?
GPT-6-Cyber — специализированная модель OpenAI для задач безопасности, представленная 2026-11-05 в журнале изменений для разработчиков. Согласно официальному описанию, она предназначена для исследования уязвимостей, их воспроизведения в разрешённой тестовой среде и проверки исправлений.
Q2: Чем GPT-6-Cyber отличается от универсальных моделей GPT?
Судя по официальному описанию, универсальные модели рассчитаны на широкий круг задач, а GPT-6-Cyber сосредоточена на полном цикле работы с уязвимостями. Кроме того, перед её использованием необходимо выполнить Daybreak setup, а работать с ней можно в разрешённой тестовой среде. Официальных результатов оценки, позволяющих количественно сравнить возможности моделей, пока нет.
Q3: Можно ли уже сейчас напрямую вызывать GPT-6-Cyber?
OpenAI лишь сообщила, что перед первым запросом необходимо ознакомиться с Daybreak setup. Доступна ли модель всем желающим и нужно ли подавать заявку или проходить проверку, пока не уточняется. Лучше следить за обновлениями документации OpenAI для разработчиков и не полагаться на сведения из вторых рук.
Q4: Сколько стоит GPT-6-Cyber?
В официальном журнале изменений цены и способ тарификации не указаны. До публикации этих данных проверить какие-либо конкретные цены невозможно. Если вы хотите заранее оценить стоимость вызовов для задач анализа безопасности, можно обработать несколько примеров универсальной моделью на APIYI apiyi.com и получить ориентировочные данные о расходе токенов.
Q5: Как подготовиться, пока доступ ещё не открыт?
Для начала можно собрать примеры уязвимостей, работа над которыми уже завершена, определить правила обезличивания данных и получения разрешений, а также построить процесс подготовки отчётов с помощью универсальной модели. Это даст базу для сравнения. Через совместимый с OpenAI интерфейс APIYI apiyi.com можно переключаться между несколькими универсальными моделями в одном и том же коде и сравнивать их результаты. При подключении новой модели впоследствии изменения в коде тоже будут минимальными.
Q6: Что именно означает «разрешённая тестовая среда»?
OpenAI пока не опубликовала официального определения. Согласно принятой в отрасли практике, обычно это тестовая среда, в которой активы принадлежат самой организации или на работу с ними получено письменное разрешение, среда изолирована от продакшена, а действия поддаются аудиту. Точные границы станут известны после публикации официальной политики.
GPT-6-Cyber: главное
- Назначение определено официально: GPT-6-Cyber предназначена для исследования уязвимостей, их воспроизведения с разрешения и проверки исправлений.
- Перед использованием нужна подготовка: до первого запроса необходимо ознакомиться с Daybreak setup, но подробности процедуры не опубликованы.
- Разрешение — обязательное условие: воспроизводить уязвимости можно только в authorized test environment. Компаниям понадобятся соответствующие процедуры соблюдения требований.
- Ключевые сведения пока не раскрыты: условия доступа, цены, формат интерфейса, технические характеристики и результаты тестирования не опубликованы.
- Базовый уровень можно подготовить заранее: на APIYI apiyi.com можно построить процесс оценки с помощью моделей общего назначения, а после официального открытия доступа провести сравнительное тестирование.
Итоги
На данный момент о GPT-6-Cyber можно подтвердить следующее:
- Назначение: полный цикл от исследования уязвимостей и их воспроизведения в авторизованной тестовой среде до проверки исправлений.
- Предварительное условие: перед первым вызовом нужно пройти Daybreak setup. Подробности процедуры должны появиться позднее.
- Границы применения: «авторизованная тестовая среда» упомянута в кратком официальном описании, поэтому соблюдение требований важно не меньше технической оценки.
Большинству команд сейчас стоит следить за обновлениями официальной документации и подготовить тестовые примеры, критерии оценки и процедуры получения разрешений. Принимать решения на основе непроверенной информации пока рано. Можно заранее отладить процесс оценки с моделями общего назначения на APIYI apiyi.com. Тогда, когда условия доступа к GPT-6-Cyber станут известны, сравнительное тестирование удастся провести быстрее.
📚 Источники
- OpenAI API Changelog: запись о выпуске GPT-6-Cyber (2026-11-05)
- Ссылка:
developers.openai.com/api/docs/changelog - Описание: источник всех официальных сведений в статье, включая описание назначения модели и предварительное уведомление о настройке Daybreak
Автор: техническая команда APIYI
Технические вопросы: свяжитесь с нами через главную страницу сайта APIYI. Дополнительные материалы по подключению доступны в центре документации docs.apiyi.com


