
ملاحظة المؤلف: MAI Cyber 2 Flash هو نموذج أمني أعلنت عنه مايكروسوفت في 2026-11-17، ولا يدخل إلا في منتجات مايكروسوفت الأمنية الخاصة بها، ولا يوفر API عامًا. يوضح هذا المقال معايير البيانات الرسمية، والاستبدال التلقائي في منتصف ديسمبر، وما ينبغي للمطورين الذين يريدون دمجه في سير عمل مراجعة الشيفرة أن يفعلوه الآن.
انتشر خلال اليومين الماضيين منشور يقول إن مايكروسوفت أصدرت «Cyber 2». وكان رد الفعل الأول لكثير من المطورين العاملين في مراجعة الشيفرة وتنبيهات الأمان هو: هل يمكن استدعاؤه مثل أي نموذج عادي وربطه مباشرة بسير العمل الخاص بنا؟ الجواب نضعه هنا أولًا: اليوم لا. MAI Cyber 2 Flash يدخل فقط في منتجات مايكروسوفت الأمنية الخاصة، وليس نموذجًا عامًا يمكنك طلبه واستدعاؤه بنفسك.
هذه ليست إعادة سرد لشائعة. فقد أصدرت مايكروسوفت بيانًا صحفيًا رسميًا في 2026-11-17، والاسم المكتوب فيه هو MAI Cyber 2 Flash، ومدخل المنتج وموعد الاستبدال مذكوران بوضوح. يجمع هذا المقال المعلومات القابلة للتحقق: ما اسمه، وفي أي منتجات يدخل، ومتى يسري ذلك، وكيف ينبغي فهم الدرجات وعبارة «أقل من 2%» الواردة في البيان الصحفي، وكيف ينبغي ترتيب سير عمل المراجعة الخاص بك الآن.
القيمة الأساسية: أن تدرك في دقائق النطاق الحقيقي لتوفر MAI Cyber 2 Flash، بدلًا من الانتظار عبثًا في واجهتك لطراز لا يمكنك الوصول إليه.
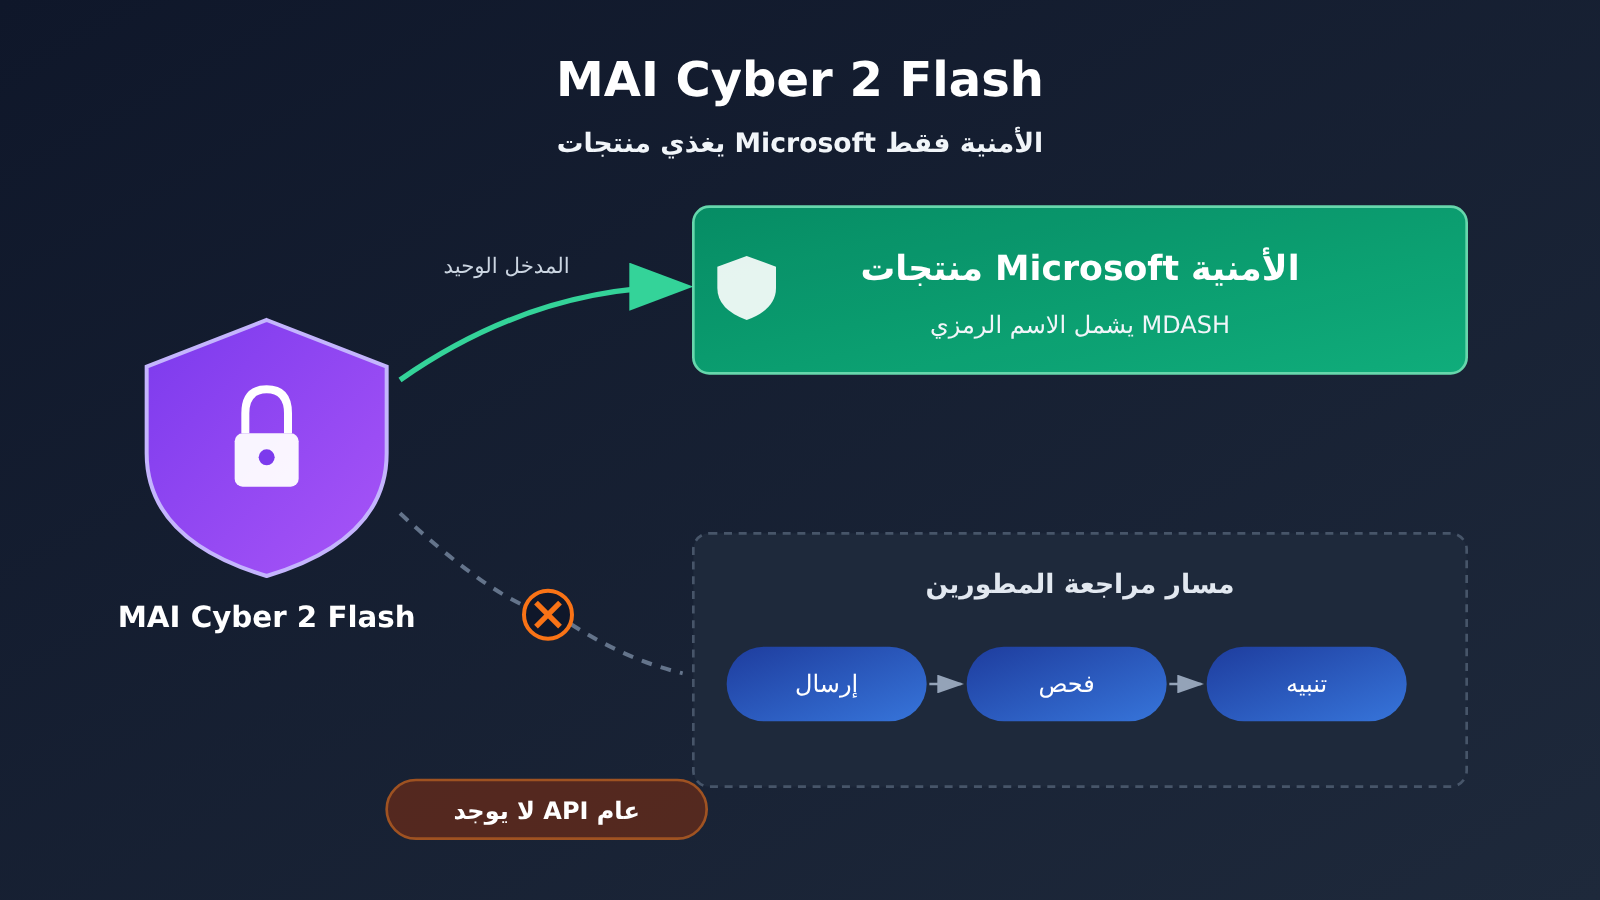
نظرة سريعة على المعلومات الأساسية لـ MAI Cyber 2 Flash
لنبدأ بأهم الحقائق في جدول واحد. كل ما في الجدول مستند إلى بيان مايكروسوفت الصحفي بتاريخ 2026-11-17 وIgnite Book of News، وتاريخ التحقق هو 2026-11-18.
| بند المعلومات | التفاصيل |
|---|---|
| الاسم الرسمي | MAI Cyber 2 Flash (وفقًا لبيان مايكروسوفت الصحفي) |
| الجهة الناشرة | Microsoft MAI |
| تاريخ الإصدار | 2026-11-17 (بيان صحفي) |
| طريقة التوفير | لا يظهر إلا داخل منتجات الأمان من مايكروسوفت، ومن بينها الاسم الرمزي MDASH |
| توقيت التطبيق | بدءًا من منتصف ديسمبر، ستُستبدل تلقائيًا النماذج الموجودة في ملف تعريف MAI لدى العملاء المؤهلين |
| طول السياق | مليون token، وتقول الجهة الرسمية إنه أربعة أضعاف MAI Cyber 1.1 Flash |
| هل يمكنك استدعاؤه بنفسك؟ | لا، لا يوجد مدخل API عام للمطورين |
باختصار: إنه «محرك مدمج» داخل منتجات الأمان من مايكروسوفت، وليس خيارًا يمكنك اختياره من قائمة النماذج. الطريقة الوحيدة للوصول إليه هي استخدام منتجات مايكروسوفت الأمنية، لا إرسال طلب بمفتاح API.
لماذا يسهل الخلط في اسم MAI Cyber 2 Flash
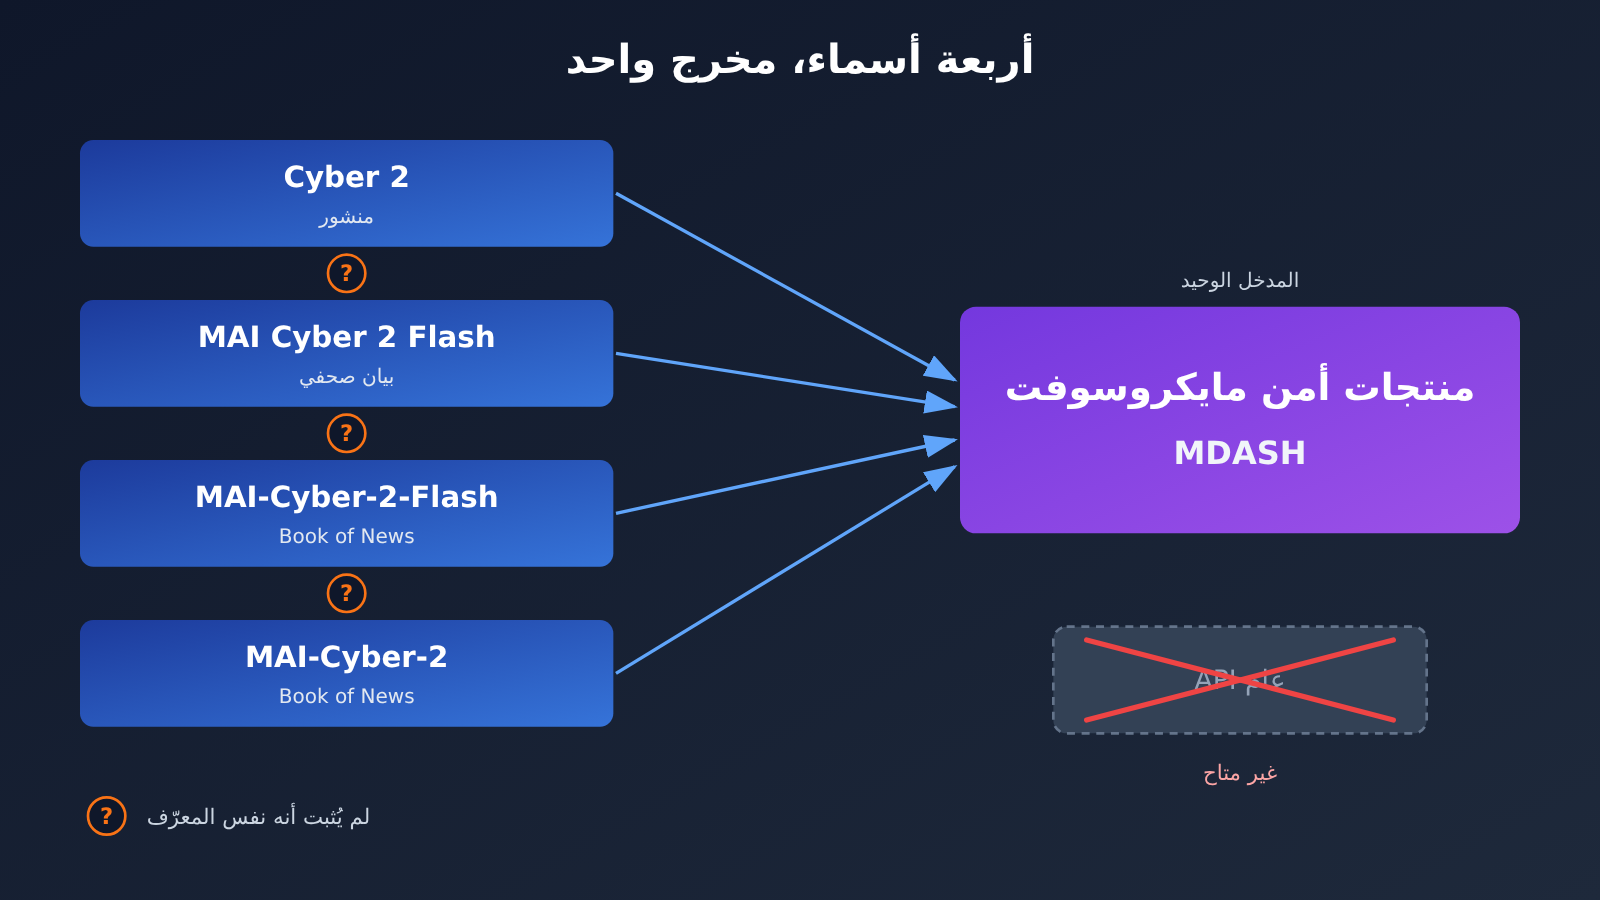
الاسم هذه المرة مربك نوعًا ما، ويستحق توضيحًا منفصلًا. المنشور الأكثر انتشارًا كتب فقط «Cyber 2»، من دون Flash ومن دون أي معرّف نموذج. أما بيان مايكروسوفت الصحفي فاستخدم اسم MAI Cyber 2 Flash. وفي Ignite Book of News ظهرت الصيغتان معًا في الدليل الرسمي نفسه: موضع يقول إن MAI-Cyber-2-Flash متاح للمعاينة فقط داخل الاسم الرمزي MDASH، وموضع آخر يقول إن MDASH سيستخدم MAI-Cyber-2 بعد اكتمال التقييم.
| المصدر | الصيغة | ملاحظة |
|---|---|---|
| منشور على وسائل التواصل الاجتماعي | Cyber 2 | مجرد ذكر أولي، بلا Flash وبلا معرّف نموذج |
| بيان مايكروسوفت الصحفي (2026-11-17) | MAI Cyber 2 Flash | هذا هو المعتمد في هذا المقال |
| أحد مواضع Ignite Book of News | MAI-Cyber-2-Flash |
يوضح أنه متاح للمعاينة في MDASH فقط |
| موضع آخر في Ignite Book of News | MAI-Cyber-2 |
يوضح أن MDASH سيستخدمه بعد اكتمال التقييم |
لا تتوفر حاليًا معلومات عامة كافية لإثبات ما إذا كانت هاتان الصيغتان تشيران إلى معرّف النموذج نفسه، لذلك لن ندمجهما في هذا المقال. بالنسبة للمطورين، لا تؤثر هذه المسألة فعليًا في الاستنتاج: أيًّا كان الاسم، لا يمكن اليوم ربطه كـ API عام، فنقطة الوصول إليه هي منتجات الأمان من مايكروسوفت، وليست قائمة اختيار النماذج.
كيف نقرأ البيانات الرسمية لنموذج MAI Cyber 2 Flash
قدّم البيان الصحفي مجموعة من الأرقام اللافتة. وكلها مُعلنة رسميًا من مايكروسوفت نفسها، ومصحوبة بشروط اختبار واضحة، لذا يجب قراءتها مع شروطها معًا. وهناك أيضًا في الصفحة التسويقية مجموعة أخرى من النسب المئوية ذات معيار مختلف، لا تتطابق مع حواشي البيان الصحفي، ولهذا لن نعتمدها في هذا المقال.
نتائج MAI Cyber 2 Flash في المعايير المرجعية (مُعلنة رسميًا)
| المعيار | MAI Cyber 2 Flash | النموذج المقارن | الشروط |
|---|---|---|---|
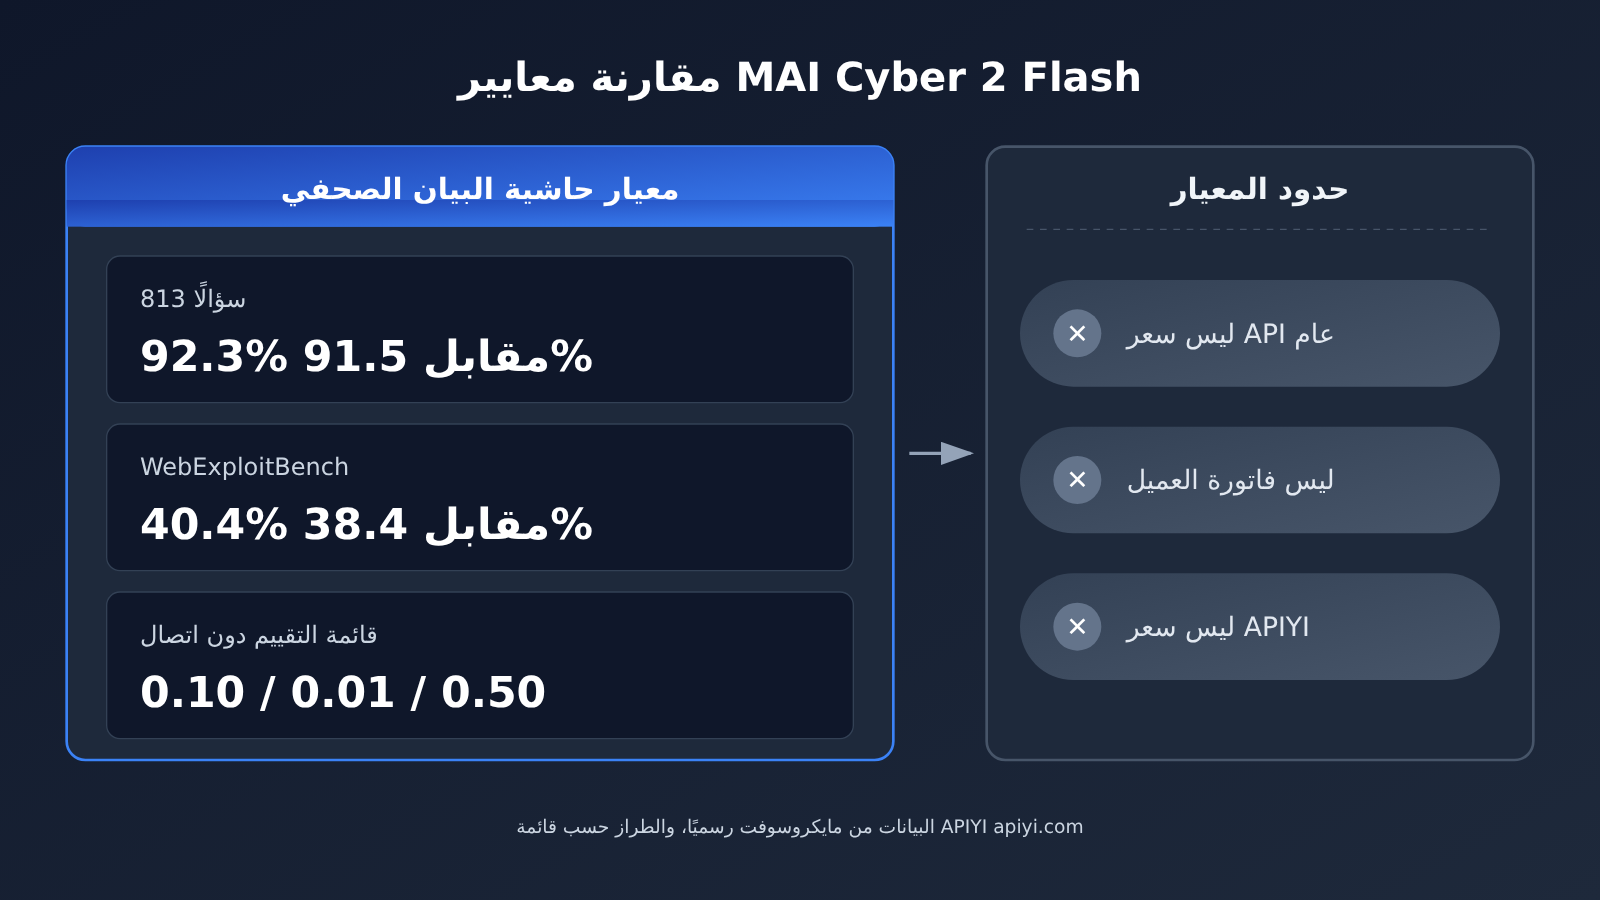
| معدل نجاح المهام في CyberGym-E2E | 92.3% | GPT-6 Astra 91.5% | ميزانية الاستدلال نصف ميزانية Astra؛ بعد استبعاد الأسئلة المتداخلة بقيت 813 مسألة |
| WebExploitBench | 40.4% | GPT-5.6 Cyber 38.4% | ميزانية الاستدلال نفسها |
في مجموعة أرقام CyberGym-E2E هناك حاشية مهمة تتعلق بـ«نظافة المعيار». فقد كان بنك الأسئلة الأصلي يضم 905 مسائل، منها 92 مسألة تتقاطع مع مشاريع مفتوحة المصدر وتقارير ثغرات استُخدمت في بيانات التدريب. وتوضح مايكروسوفت أن الإجابات المرجعية لم تُستخدم في التدريب، لكنها مع ذلك استبعدت هذه المسائل الـ92 من نتائج جميع النماذج، وأن النسبتين 92.3% و91.5% هما النتيجة على المسائل الـ813 المتبقية. الفارق بينهما 0.8 نقطة مئوية، وقد تحقّق في ظل شرط أن MAI Cyber 2 Flash استخدم نصف ميزانية الاستدلال فقط.
كما يذكر البيان الصحفي صراحةً أن مايكروسوفت لم تُجرِ مقارنة مع GPT-6 Cyber، والسبب أن GPT-6 Cyber متاح حاليًا لبعض العملاء فقط، وأن المعيار المصحوب بالأدوات ما زال قيد إضافة إجراءات أمنية تكميلية، وأن هذه المقارنة ستُقدَّم لاحقًا. لذلك لا يمكن لهذه النتائج أن تُستدل بها مباشرةً على أن «النموذج أقوى من كل نماذج الأمان المماثلة»، فهي تجيب فقط عن مقارنة مع نموذج مقارن محدد وتحت ميزانية محددة.
ما المقصود بالضبط بعبارة «أقل من 2%» في MAI Cyber 2 Flash
يقول البيان الصحفي أيضًا إن تكلفة المهمة الواحدة في MAI Cyber 2 Flash أقل من 2% من تكلفة GPT-6 Astra. وهذا الرقم هو الأكثر عرضة لسوء الفهم، إذ يُفهم للوهلة الأولى على أنه «سعر الـ API الخاص به لا يمثل سوى 2% من سعر الآخر»، لكن الأمر ليس كذلك في الواقع.
طريقة الحساب التي اعتمدتها مايكروسوفت هي: جمع كل رموز الإدخال، والإدخال المخزَّن مؤقتًا، والإخراج، ثم تطبيق قائمة أسعار رسمية معلنة عليها، فينتج عن ذلك تكلفة التقييم دون اتصال. وقد أوضحت مايكروسوفت نفسها أن هذا ليس فاتورة العميل الفعلية.
| النموذج | الإدخال (دولار/مليون رمز) | الإدخال المخزَّن مؤقتًا | الإخراج | مصدر السعر |
|---|---|---|---|---|
| MAI Cyber 2 Flash | 0.10 | 0.01 | 0.50 | قائمة الأسعار المعلنة المستخدمة في التقييم دون اتصال بالبيان الصحفي |
| GPT-6 Astra (Azure OpenAI Global) | 10 | 1 | 50 | قائمة الأسعار المعلنة المستخدمة في التقييم دون اتصال بالبيان الصحفي |
هناك ثلاث نقاط يجب توضيحها بشأن هذا الجدول:
- ليست سعر API متاحًا للطلب العام: فـ MAI Cyber 2 Flash نفسه لا يملك API عامًا، وهذه الأسعار للوحدة ليست سوى الأساس الحسابي الذي استخدمته مايكروسوفت في تقييمها دون اتصال.
- ليست فاتورة العميل: تقول مايكروسوفت صراحةً إن الفاتورة الفعلية تُحسب بشكل مختلف، وإن طريقة تحصيل التكلفة عند الاستخدام عبر منتجات الأمان تخضع لشروط منتجات مايكروسوفت.
- ليست سعر APIYI: فقائمة النماذج وصفحة الأسعار على APIYI apiyi.com بتاريخ 2026-11-18 لا تتضمن هذا الطراز.
💡 ملاحظة المنصة: حتى تاريخ 2026-11-18، لم يُطرح هذا النموذج بعد على APIYI apiyi.com، وسنسعى لإدراجه في أقرب وقت؛ والطراز والسعر يُعتمد فيهما على قائمة النماذج في المنصة.
وهناك مجموعة أخرى من الأرقام كثيرًا ما يُستشهد بها وهي صادرة عن العميل. إذ تقول Insight Enterprises إن نماذج MAI Cyber تستهلك رموزًا أقل بنحو 20% من GPT Profile في تقييمها، ويوضح الحاشية السفلية أن المقارنة تمت مع GPT 5.4 وGPT 5.3 Codex وGPT 5.4 Mini. وهذا كلام العميل عن نفسه، وليس تصنيفًا من مايكروسوفت ولا نتيجة اختبار من APIYI، لذا ينبغي التعامل معه كحالة دراسية عند الاستشهاد به.
تحليل تأثير MAI Cyber 2 Flash
للمطورين الذين يريدون ربطه بسير عمل مراجعة الشيفرة
هذا هو الجزء الذي نريد توضيحه أكثر من غيره في هذا المقال. إذا كنت تخطط لدمج نموذج أمني جديد في مراجعة طلبات السحب (PR)، أو فحوصات CI، أو سكربتات فرز التنبيهات، فإن MAI Cyber 2 Flash لن يساعدك في هذه المرحلة. فلا توجد له نقطة نهاية عامة، ولا معرف نموذج يمكنك كتابته في الشيفرة، ولن تجد له خيارًا في أي قائمة نماذج.
وحتى بحلول منتصف ديسمبر، فإن التغيير سيحدث داخل منتجات Microsoft الأمنية فقط: سيتم استبدال النماذج الحالية في ملف تعريف MAI لدى العملاء المؤهلين تلقائيًا. إنها ترقية للمحرك من داخل المنتج، ولن تحتاج إلى تغيير أي شيء في شيفرتك، كما لن تستطيع استخدامه مبكرًا عبر تعديل الشيفرة.
لذا فإن النصيحة واضحة ومباشرة: لا تترك سير عمل المراجعة لديك ينتظر هذا النموذج بلا سبب. أطلق حلولك الحالية كما هو مخطط، وإذا ظهر يومًا ما في واجهة عامة، فحينها فقط أجرِ اختبار مقارنة إضافيًا.
كيف تتأكد من إمكانية الوصول إلى MAI Cyber 2 Flash
قبل التكامل، تحقق من الطراز أولاً، فهذه عادة يجب أن تتبعها مع أي عملية دمج نماذج. الخطوات التالية مخصصة فقط لتأكيد التوفر، ولا تتضمن أي عمليات اختبار أمني:
- افحص قائمة النماذج على المنصة التي تستخدمها: على سبيل المثال مع APIYI، راجع وثائق النماذج على docs.apiyi.com وصفحة الأسعار على apiyi.com، وابحث عن كتابات مثل MAI Cyber 2 وMAI-Cyber-2 وMAI Cyber 2 Flash و
MAI-Cyber-2-Flash. نتيجة التحقق بتاريخ 2026-11-18 هي أنها غير موجودة جميعًا. - استدعِ واجهة قائمة النماذج مرة واحدة: إذا كان الكود لديك يوجّه base_url بالفعل إلى
https://api.apiyi.com/v1، فيمكنك جلب الطرازات المتاحة حاليًا عبر واجهة قائمة النماذج المتوافقة مع OpenAI. وإذا لم تجد المعرّف المطلوب، فهذا يعني أنه لا يمكنك التكامل بعد. - تحقق من مفاتيح منتجات الأمان لدى مايكروسوفت: إذا كانت مؤسستك تستخدم منتجات الأمان من مايكروسوفت بالفعل (بما في ذلك الاسم الرمزي MDASH)، فالمكان الذي يجب أن تراقبه هو ملف إعداد MAI داخل المنتج، والإشعارات التي ترسلها مايكروسوفت إلى المسؤولين، وليس أي أداة لاختيار النماذج. أما الواجهات المحددة وشروط الأهلية فتعود إلى وثائق المنتج الرسمية من مايكروسوفت.
- لا تجرِ اختبارًا بمعرّف مُخمّن: فـ«Cyber 2» الوارد في المنشور ليس معرّف نموذج، والكتابتان في Book of News لم يثبت أنهما تشيران إلى نفس نقطة النهاية. وتركيب معرّف بناءً على التخمين لن يعطيك إلا رسالة خطأ.
MAI Cyber 2 Flash ومقارنة الخيارات المتاحة
يساعدك جمع الحالات المختلفة في مكان واحد على تحديد الفئة التي تنتمي إليها بسرعة أكبر.
| حالتك | هل يمكنك استخدام MAI Cyber 2 Flash؟ | ما يمكنك فعله الآن؟ | المنصة المتاحة |
|---|---|---|---|
| كتابة شيفرة مراجعة أو سكريبتات CI بنفسك | لا، فلا توجد واجهة API عامة | استخدم نموذج لغة كبير عام متاحًا بالفعل لبناء سير العمل أولًا | APIYI apiyi.com وغيره، وفقًا لقائمة الطرازات |
| سكريبتات فرز التنبيهات وتلخيص السجلات | لا | كما سبق، حافظ على تصميم يسمح باستبدال النموذج | APIYI apiyi.com وغيره |
| تستخدم بالفعل منتجات Microsoft الأمنية (بما فيها MDASH) | من تنطبق عليه الشروط سيحصل على استبدال تلقائي بدءًا من منتصف ديسمبر | تابع ملفات تعريف MAI والإشعارات الرسمية | منتجات Microsoft الأمنية |
| تريد فقط الاطلاع على بطاقة النتائج | لا علاقة له بالاستدعاء | اقرأ البيان الصحفي مع شروط الاختبار | بيان Microsoft الصحفي |
🎯 توصية للتكامل: عند بناء سير عمل المراجعة، اجعل «اسم النموذج» عنصرًا في الإعدادات بدلًا من كتابته مباشرة في الشيفرة. وعبر واجهات متوافقة مع OpenAI مثل APIYI apiyi.com، يكفي مفتاح API واحد للتبديل بين الطرازات المتاحة مثل OpenAI وClaude وGemini؛ وعند توفر طراز جديد لاحقًا، لا تحتاج إلا إلى تعديل سطر واحد في الإعدادات لإجراء المقارنة.
التأثير على قطاع نماذج الأمان
من حيث طريقة الإطلاق، تتعامل مايكروسوفت مع هذا النموذج كمكوّن ضمن منتج أمني، لا كواجهة API تُباع بشكل مستقل. ميزة هذا النهج أن الشركة المصنّعة تستطيع أن ترفق به ضوابط صلاحيات وقيود استخدام داخل المنتج، وهو ما يكون أكثر قابلية للتحكم في مجال حساس مثل الأمن السيبراني من فتح نقطة نهاية مباشرة. أما الثمن، فهو أن المطورين لا يستطيعون استخدامه كقطعة بناء عامة يركّبونها كما يشاؤون.
هناك إشارتان أخريان في البيان الصحفي تستحقان الانتباه. الأولى سياق بسعة مليون توكن، وتقول الجهة الرسمية إنه يعادل أربعة أضعاف MAI Cyber 1.1 Flash، ما يعني إمكانية معالجة قاعدة شيفرة أكبر أو سجل حوادث أطول دفعة واحدة داخل المنتج. والثانية أن الجهة الرسمية تضع «تحقيق نتائج قريبة في حدود ميزانية مساوية أو أقل» كأبرز نقطة بيع، ما يشير إلى أن المنافسة في سيناريوهات الأمان انتقلت من مقارنة الدرجات وحدها إلى مقارنة كلفة المهمة الواحدة. لكن هذه كلها ملاحظات مبنية على بيانات أعلنتها الجهة الرسمية بنفسها، أما الأثر الفعلي فلن يتضح إلا بعد أن يستخدم العملاء النموذج في بيئات حقيقية لفترة من الوقت.
خلاصة: هل يمكن اليوم استخدام MAI Cyber 2 Flash بنفسك؟
عودةً إلى السؤال في بداية المقال، هذه أبرز الاستنتاجات:
- الاسم الرسمي هو MAI Cyber 2 Flash: فقد ظهر في المنشورات باسم Cyber 2، وفي Book of News باسم
MAI-Cyber-2وMAI-Cyber-2-Flash، ولم يتم تأكيد أنها جميعًا تعود إلى مُعرّف النموذج نفسه. - متاح فقط داخل منتجات مايكروسوفت الأمنية: بما في ذلك الاسم الرمزي MDASH، ونقطة الوصول هي المنتج نفسه لا مُحدِّد النماذج، ولا توجد واجهة API عامة.
- استبدال تلقائي في منتصف ديسمبر: بالنسبة للعملاء المطابقين للشروط، سيتم استبدال النماذج الحالية تلقائيًا في ملف تعريف MAI الخاص بهم، دون حاجة إلى الربط المسبق عبر الكود الخاص بك، بل ولا يمكن ذلك.
- النتائج معلنة من الجهة الرسمية نفسها: 92.3% مقابل 91.5% على 813 سؤالًا، و40.4% مقابل 38.4% على WebExploitBench، وكلها مقترنة بشروط مثل ميزانية الاستدلال.
- عبارة «أقل من 2%» تعبّر عن تقييم دون اتصال: فأسعار القائمة المستخدمة (0.10 / 0.01 / 0.50) ليست أسعار API متاحة للطلب العام، وليست فاتورة العميل، وليست سعر APIYI.
- لا تنتظر سير عملك الخاص دون فائدة: ابدأ بتشغيل عملية المراجعة باستخدام النماذج المتاحة حاليًا، واحتفظ بإعدادات نموذج قابلة للاستبدال.
إذا كنت تبني حاليًا عملية مراجعة كود أو معالجة تنبيهات، فأنصحك أولًا بالتحقق من النماذج المتاحة في قائمة الموديلات على APIYI عبر apiyi.com، ثم تشغيل سير العمل باستخدام واجهة متوافقة مع OpenAI. وإذا أُضاف MAI Cyber 2 Flash إلى المنصة مستقبلًا، فسنحدّثه في قائمة الموديلات، وحينها يمكنك إجراء مقارنة الاستبدال.
📚 المصادر والمراجع
-
البيان الصحفي لمايكروسوفت: Introducing MAI Cyber 2 Flash: صدر في 2026-11-17، ويُعدّ المرجع المعتمد لاسم المقال ونطاق المنتج وبيانات المعايير وأساس التسعير المعلن
- الرابط:
microsoft.ai/news/introducing-mai-cyber-2-flash - التوضيح: يتضمن شرح استبعاد 813 سؤالًا، ومقارنة WebExploitBench، وحاشية تكلفة التقييم دون اتصال
- الرابط:
-
كتاب أخبار Microsoft Ignite 2026: الدليل الرسمي لفعاليات مايكروسوفت
- الرابط:
news.microsoft.com/events/ignite/2026/book-of-news/ - التوضيح: يرد فيه الشكلان
MAI-Cyber-2-FlashوMAI-Cyber-2في الوقت نفسه
- الرابط:
-
منشور testingcatalog: الشرارة التي أطلقت هذا النقاش
- الرابط:
x.com/testingcatalog/status/2122759893174178173 - التوضيح: يكتفي بذكر «Cyber 2» دون تقديم معرّف النموذج، ولا يُعتدّ به كدليل
- الرابط:
-
مستندات النماذج وصفحة الأسعار في APIYI: لمراجعة ما إذا كان الطراز متاحًا على المنصة
- الرابط:
docs.apiyi.com/models.md - التوضيح: عند المراجعة بتاريخ 2026-11-18 لم تكن أي من كتابات سلسلة MAI Cyber 2 مُدرجة
- الرابط:
المؤلف: فريق APIYI التقني
التواصل التقني: إذا أردت التأكد من إمكانية استدعاء طراز معيّن، يسعدنا تواصلك معنا عبر الصفحة الرئيسية لـ APIYI على apiyi.com، ولمزيد من تعليمات الوصول يمكنك الاطلاع على مركز مستندات docs.apiyi.com


